
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CyberQRM — Una implementación del Framework FAIR CRQ | Kitploit
Herramientas/GitHubGitHub/iiamit/cyberqrm
Análisis de VulnerabilidadesInteligencia de AmenazasAprendizaje AutomáticoAprendizaje y EducaciónRecursos Curados
GitHubiiamit/cyberqrm

CyberQRM

Una implementación del Framework FAIR CRQ

Ver Repositorio
316hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CyberQRM – Gestión Cuantitativa de Riesgos Cibernéticos

Una plataforma local de código abierto para la evaluación cuantitativa de riesgos de ciberseguridad utilizando el marco FAIR v3.1 (Factor Analysis of Information Risk). Modele amenazas, ejecute simulaciones Monte Carlo, mida la efectividad de los controles y gestione carteras de riesgo, todo desde su navegador, sin necesidad de una cuenta en la nube.


Características

  • Modelado de riesgo basado en FAIR — defina la Frecuencia de Eventos de Amenaza (TEF), Vulnerabilidad, Valor del Activo e Impacto del Evento de Pérdida para cada escenario utilizando distribuciones triangulares, lognormales o puntuales
  • Valoración de Activos con Múltiples Bases — modele el valor del activo como la suma de múltiples dimensiones (costo de reposición, impacto en ingresos, exposición regulatoria, interrupción del negocio, valor reputacional), cada una con su propia distribución
  • Pérdida Primaria y Secundaria — división estándar FAIR de la magnitud de la pérdida en formas de Pérdida Primaria (Productividad, Respuesta, Reposición) y formas de Pérdida Secundaria (Multas y Sentencias, Daño Reputacional, Ventaja Competitiva), separadas por una Frecuencia de Eventos de Pérdida Secundaria (SLEF). Fórmula: LM = PLM + SLEF × SLEM
  • Integración con MITRE ATT&CK — navegue y seleccione técnicas ATT&CK en los pasos de TEF y Vulnerabilidad; reciba sugerencias activas de rangos basadas en los niveles de prevalencia de la técnica y la cobertura de mitigación
  • Motor de simulación Monte Carlo — simulaciones de 10,000 iteraciones con semillas configurables para resultados reproducibles
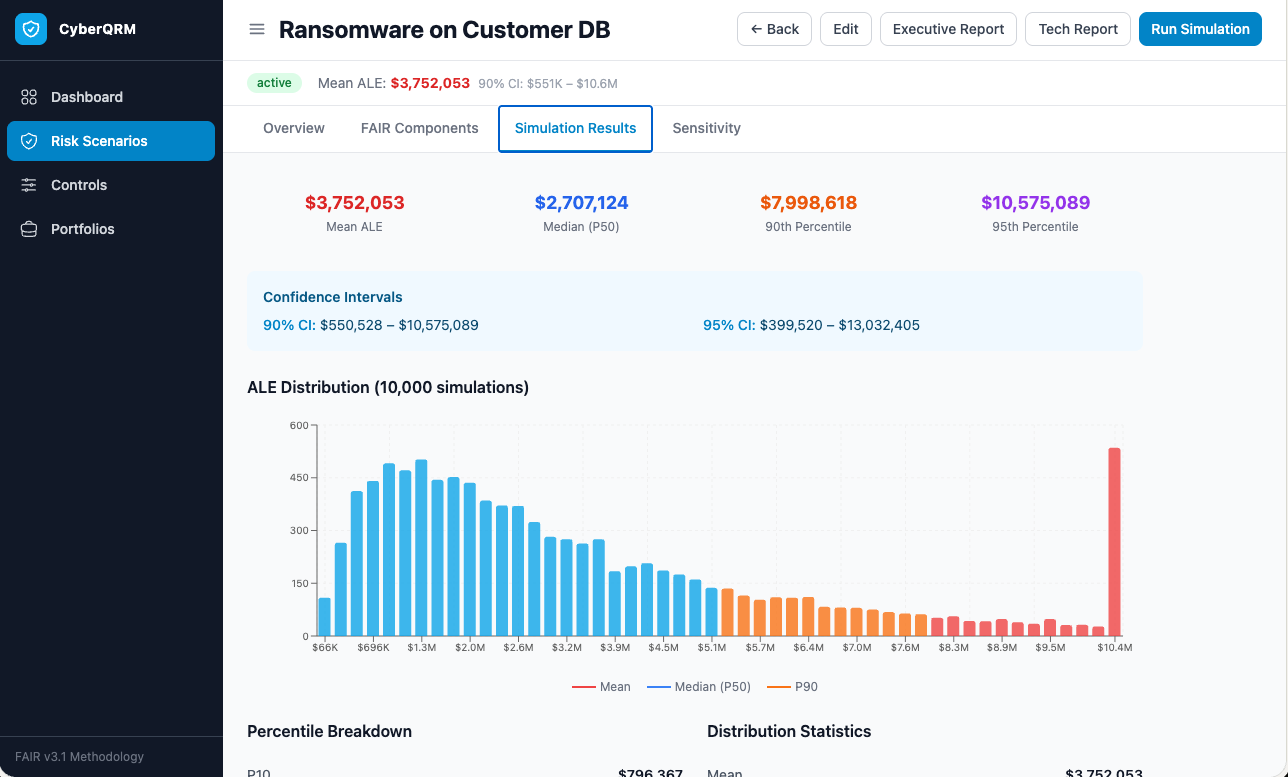
  • Analítica de Pérdida Anual Esperada (ALE) — media, mediana, percentiles (P10–P99) e intervalos de confianza del 90%/95%
  • Gráficos de sensibilidad / tornado — identifique qué componentes de FAIR impulsan el mayor riesgo
  • Análisis de efectividad de controles — modele controles actuales y propuestos; calcule la reducción de ALE, el ROI y el período de recuperación
  • Gestión de cartera — agregue múltiples escenarios para comprender el riesgo a nivel organizacional
  • Almacenamiento local persistente — base de datos SQLite, ningún dato sale de su máquina
  • Completamente sin conexión — no se requiere conexión a Internet después de la instalación (el conjunto de datos ATT&CK se descarga una vez durante la instalación)

Capturas de pantalla

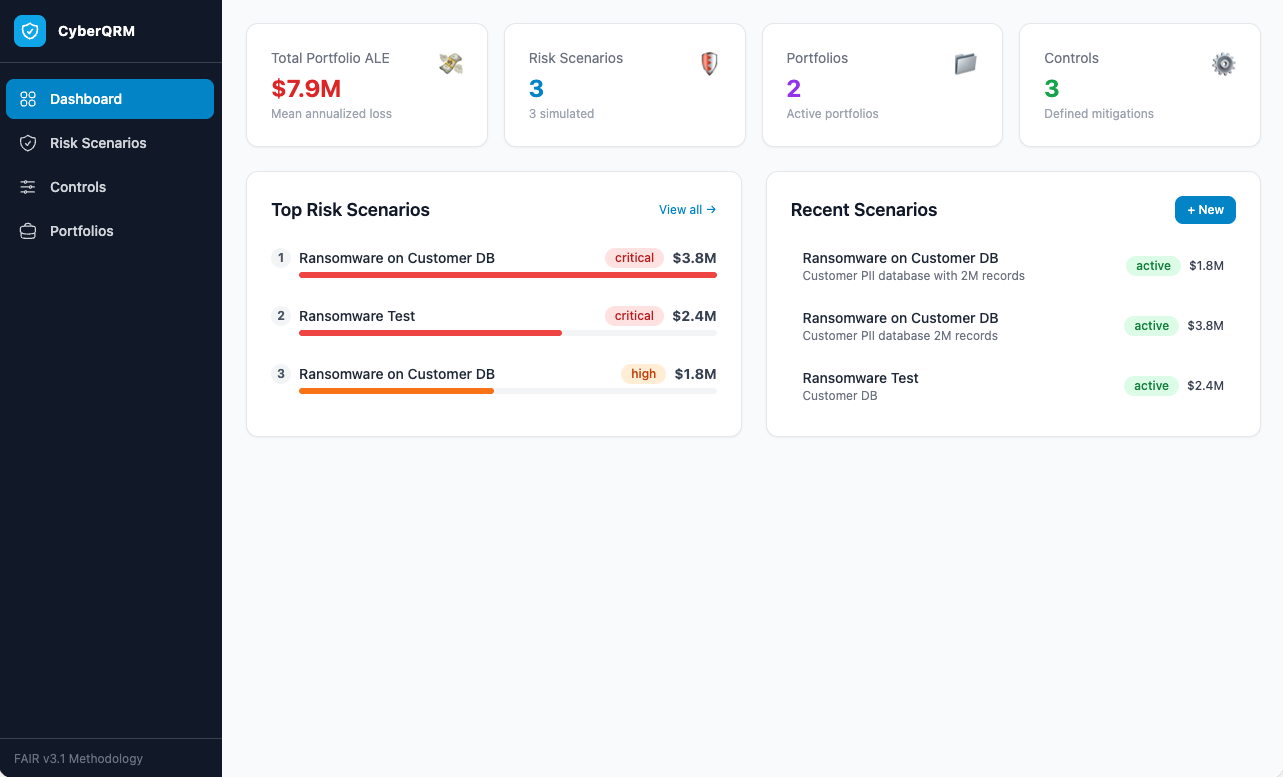
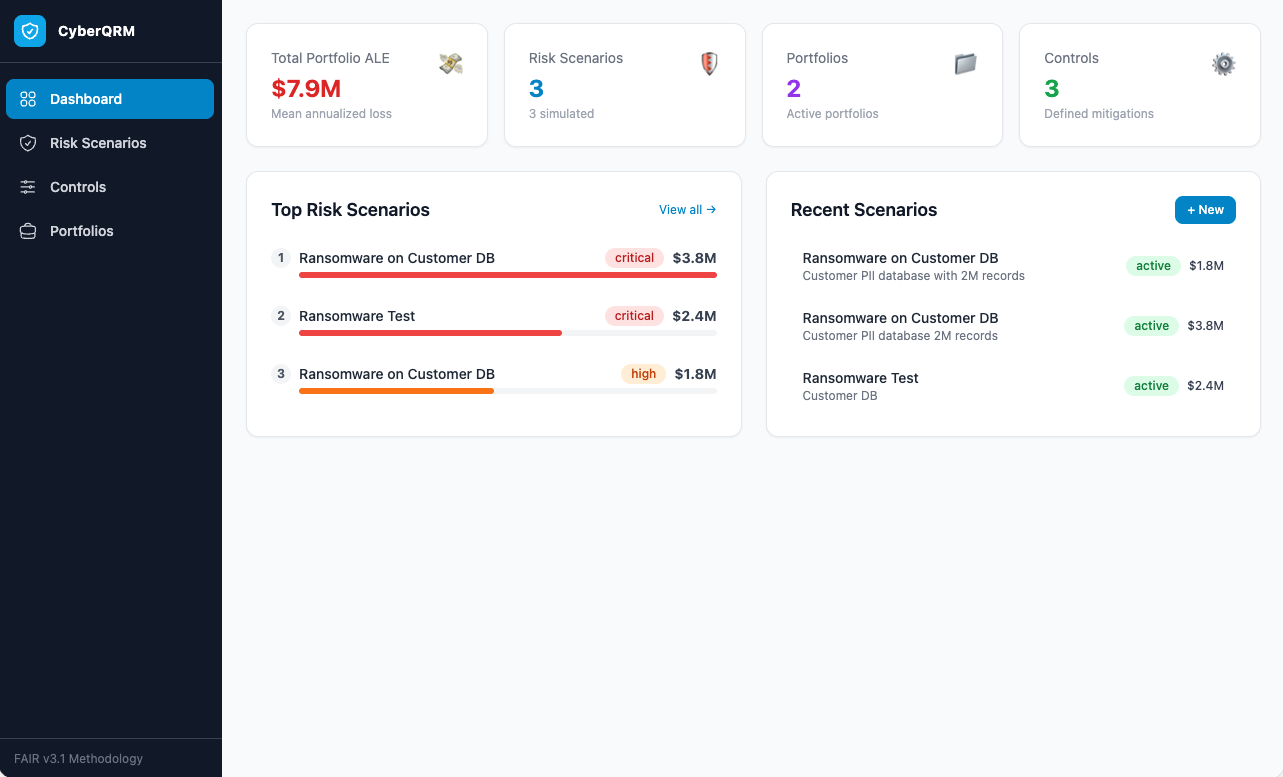
Dashboard

Resultados de simulación


Requisitos previos

RequisitoVersiónNotas
Node.js22.5 o posteriorUtiliza el módulo integrado node:sqlite introducido en la v22.5
npmincluido con Node.jsNo se necesita instalación por separado

Instalación de Node.js

  • Instalador oficial (recomendado): nodejs.org/en/download — elija la versión "Current" o "LTS ≥ 22"
  • macOS mediante Homebrew: brew install node
  • Cualquier plataforma mediante nvm: nvm install 22 && nvm use 22
  • Windows mediante winget: winget install OpenJS.NodeJS

Instalación

macOS / Linux

# Clone el repositorio
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

# Ejecute el instalador (verifica la versión de Node, instala todas las dependencias, descarga los datos de ATT&CK)
chmod +x install.sh
./install.sh

Windows

REM Clone el repositorio (Git Bash, PowerShell o cualquier terminal)
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

REM Ejecute el instalador (doble clic o ejecútelo desde una terminal)
install.bat

El instalador:

  1. Verificará que Node.js 22.5+ esté presente y mostrará un error útil si no es así
  2. Instalará las dependencias npm raíz, del backend y del frontend
  3. Creará el directorio backend/data/ para la base de datos SQLite
  4. Descargará el conjunto de datos MITRE ATT&CK Enterprise (~30 MB) — si la descarga falla, la aplicación aún funciona; las funciones ATT&CK mostrarán "datos no disponibles" hasta que el archivo esté presente

Ejecución de la aplicación

macOS / Linux

./start.sh

Esto abre dos ventanas de terminal (o procesos en segundo plano en Linux sin escritorio) — una para la API del backend y otra para el servidor de desarrollo del frontend — y luego abre su navegador automáticamente.

Windows

start.bat

Se abrirán dos ventanas de consola (backend y frontend). Su navegador se abrirá automáticamente después de 5 segundos.

Una vez en ejecución, acceda a la aplicación en:

ServicioURL
Frontendhttp://localhost:5173
API Backendhttp://localhost:3001
Health checkhttp://localhost:3001/api/health

Si el puerto 5173 ya está en uso, Vite cambiará automáticamente al 5174.


Cómo funciona

CyberQRM implementa la metodología FAIR v3.1 en cuatro pasos:

  1. Definir un escenario — nombre del activo, actor de amenaza y contexto comercial
  2. Establecer parámetros FAIR — ingrese distribuciones para TEF, Vulnerabilidad, Valor del Activo e Impacto de Pérdida
  3. Ejecutar simulación — el motor muestrea cada distribución 10,000 veces y calcula la ALE
  4. Analizar resultados — revise los percentiles de ALE, los factores de sensibilidad y el ROI de los controles

Modelado Avanzado de Escenarios

Valoración de Activos con Múltiples Bases — active "Avanzado: usar múltiples bases de valoración" en el paso de Valor del Activo para definir distribuciones separadas para cada dimensión de valor. La simulación suma todas las bases por iteración.

Pérdida Primaria y Secundaria — active "Avanzado: dividir en Pérdida Primaria y Secundaria" en el paso de Impacto de Pérdida para modelar costos directos primarios y costos secundarios impuestos por las partes interesadas (multas, daño reputacional, pérdida de ventaja competitiva) con una probabilidad SLEF condicional. Todos los montos están en USD absolutos.

MITRE ATT&CK — en los pasos de TEF y Vulnerabilidad, abra el navegador de técnicas para filtrar por táctica, buscar por nombre o ID, y seleccionar técnicas relevantes. La plataforma sugiere rangos de TEF basados en niveles de prevalencia del mundo real (obtenidos de avistamientos de Red Canary / CTID) y rangos de vulnerabilidad basados en cuántas mitigaciones ATT&CK ha implementado.

La base de datos se crea automáticamente en la primera ejecución (backend/data/cyberqrm.db). Todos los datos permanecen en su máquina local.


Estructura del proyecto

Descargar herramienta