 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Este repositorio contiene un script de Python que verifica sitios web de WordPress en busca de la vulnerabilidad CVE-2022-3590, la cual explota una falsificación de solicitud del lado del servidor (SSRF) ciega y no autenticada en la función pingback de WordPress.

Este script de Python está diseñado para verificar si un sitio web de WordPress es vulnerable a la vulnerabilidad CVE-2022-3590. La vulnerabilidad explota un Server-Side Request Forgery (SSRF) ciego no autenticado en la funcionalidad pingback de WordPress.
Estas instrucciones te guiarán sobre cómo usar este script.
Este script requiere Python 3 y la librería requests. Puedes instalar las dependencias necesarias usando pip:
pip install -r requirements.txt
Puedes ejecutar el script desde la línea de comandos con la siguiente sintaxis:
python3 CVE-2022-3590.py [-u URL | -f FILE] [-d DOMAIN]
Aquí está lo que hace cada argumento:
-u URL o --url URL: La URL del sitio web de WordPress a verificar.-f FILE o --file FILE: Un archivo que contiene una lista de URLs de sitios web de WordPress a verificar.-d DOMAIN o --domain DOMAIN: El dominio controlado por el atacante.
(Puedes usar public.requestbin.com o app.interactsh.com)Para escanear un solo sitio web:
python3 CVE-2022-3590.py -u https://example.com
Para escanear múltiples sitios web desde un archivo:
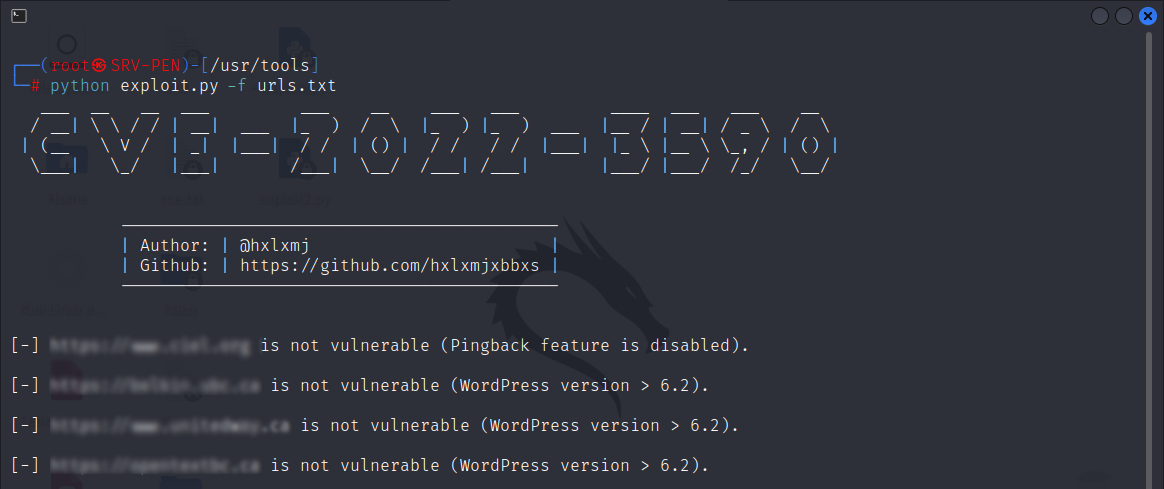
python3 CVE-2022-3590.py -f urls.txt
El script mostrará si cada sitio web escaneado es vulnerable a la vulnerabilidad CVE-2022-3590.
Este proyecto está licenciado bajo la Licencia MIT.
https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-2745
https://wpscan.com/vulnerability/c8814e6e-78b3-4f63-a1d3-6906a84c1f11
https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/
