
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CFB — Monitor de IRP al estilo de ProcMon para controladores de Windows. Captura y registra paquetes de solicitud de E/S a través de un controlador de kernel y un intermediario en espacio de usuario, generando JSON para análisis y scripting. | Kitploit
Herramientas/GitHubGitHub/hugsy/cfb
Análisis de VulnerabilidadesDepuradoresFuzzing
GitHubhugsy/cfb

CFB

Monitor de IRP al estilo de ProcMon para controladores de Windows. Captura y registra paquetes de solicitud de E/S a través de un controlador de kernel y un intermediario en espacio de usuario, generando JSON para análisis y scripting.

Ver RepositorioSitio web
3356831hace 2 añosRevisado por Kitploit
Compartir

logotipo

Build main Build dev Discord

¿Qué es?

[!CAUTION] CFB está pensado para fines de investigación y depuración, nunca debe usarse en sistemas de producción. También es posible que ocurra un BSoD. Has sido advertido.

Canadian Furious Beaver es una herramienta al estilo ProcMon diseñada únicamente para capturar IRP enviados a cualquier controlador de Windows. Opera en 2 partes:

  1. el "Broker" combina un agente en modo usuario y un controlador autoextraíble (IrpMonitor.sys) que se instalará en el sistema objetivo. Después de instalar el controlador, el broker expondrá un puerto TCP en escucha (por defecto, en TCP/1337) y comenzará a recolectar IRP de los controladores enganchados. El protocolo de comunicación se hizo simple por diseño (es decir, no seguro) permitiendo que cualquier herramienta de terceros pueda volcar fácilmente los IRP del controlador desde el mismo Broker (a través de mensajes JSON simples).

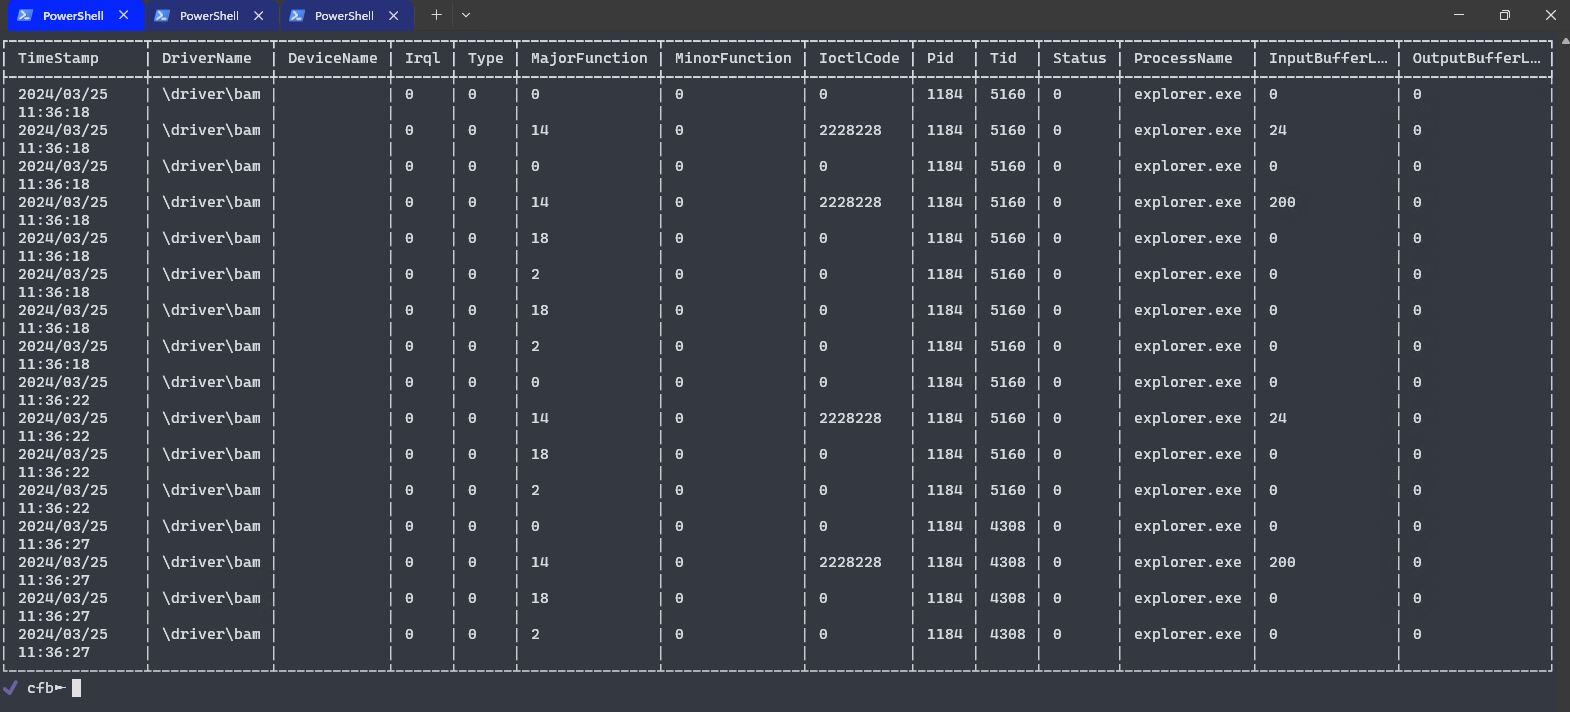
  2. los clientes pueden conectarse al broker y recibirán los IRP como un mensaje JSON, lo que facilita su visualización o conversión a otro formato.
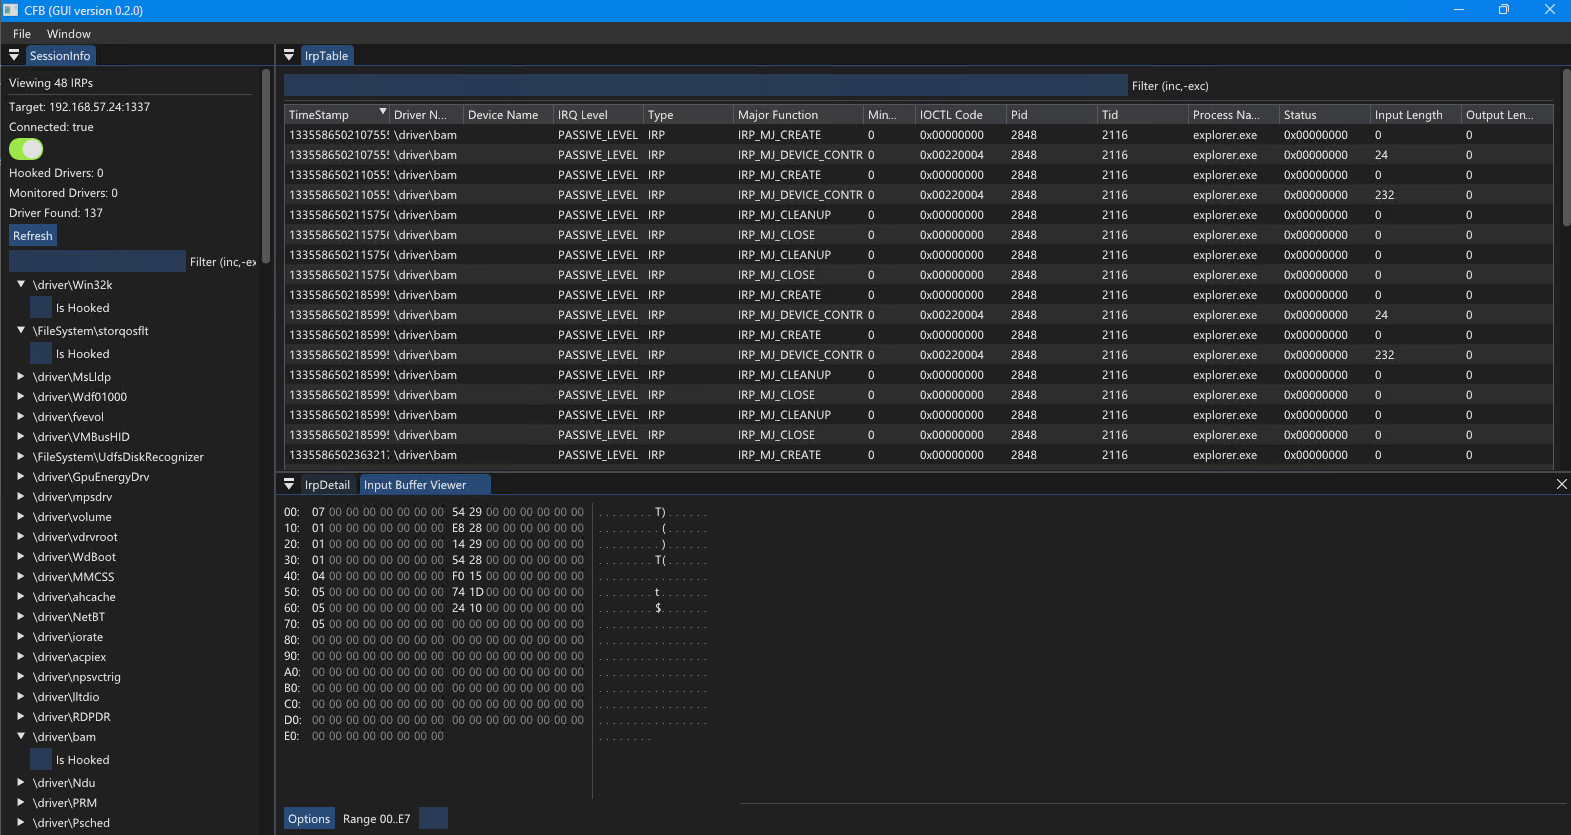
GUI

CLI

  1. Los IRP (metadatos, buffers de entrada/salida) se pueden almacenar en disco en formato JSON para facilitar el scripting posterior.

[!WARNING] Aunque el controlador CFB (IrpMonitor.sys) no debería violar PatchGuard, sin embargo solo está autofirmado y por lo tanto requiere que TestSigning esté habilitado en el BCD

¿Por qué el nombre?

Porque no tenía idea para el nombre de esta herramienta, así que fue generado amablemente por un script mío.

Agradecimientos

  • processhacker por sus archivos de cabecera phnt
  • nlohmann por su biblioteca json
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






