Hecho por HK
CVE-2020-10238: Control de Acceso Incorrecto en com_templates - RCE
CVE-2020-10239: Control de Acceso Incorrecto en campo SQL de com_fields - RCE
Enlace
https://developer.joomla.org/security-centre/804-20200303-core-incorrect-access-control-in-com-templates.html
https://developer.joomla.org/security-centre/806-20200305-core-incorrect-access-control-in-com-fields-sql-field.html
Mi blog sobre este CVE
https://hoangkien1020.tech/index.php/2020/03/13/my-journey-to-find-out-joomlas-cvepart-1/
Guía para usar docker de la siguiente manera:
#Paso 1:
docker pull hoangkien1020/joomla:hk
#Paso 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:hk
#Paso 3: Accede a tu dominio/IP con el puerto 8080:
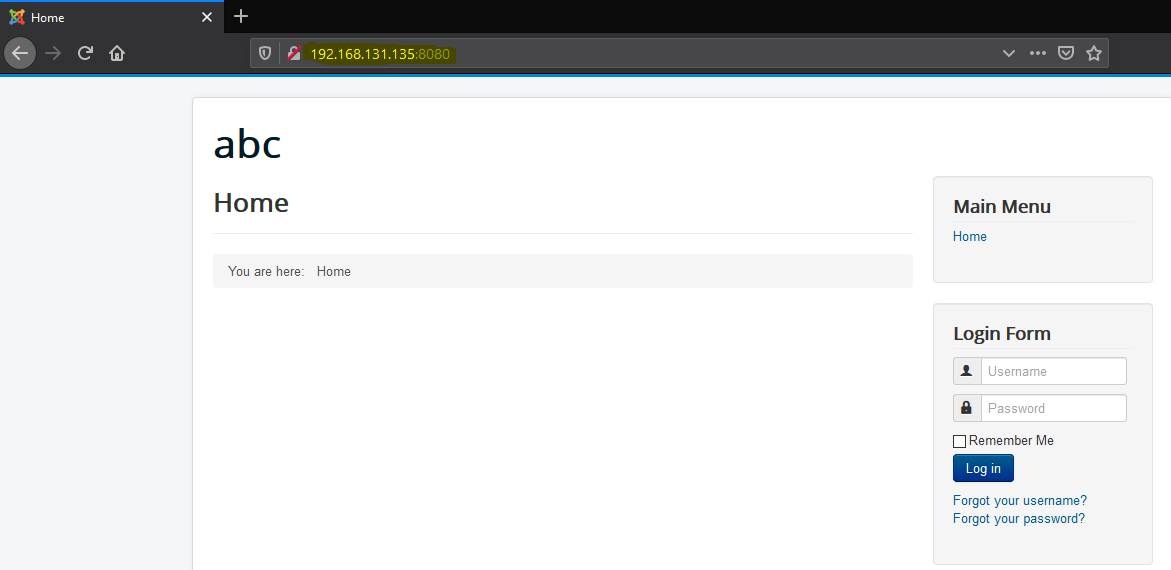
Dentro de esta imagen con credenciales
usuario: contraseña
MySQL: root: root (accesible vía IP:8080/phpmyadmin)
superadmin:1234 (Super Usuarios)
admin:1234 (Administrador)
hacker:1234 (Gestor)

 hoangkien1020/cve-2020-10238

