Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ReconAIzer — Una extensión de Burp Suite para añadir OpenAI (GPT) en Burp y ayudarte con tu reconocimiento de Bug Bounty para descubrir endpoints, parámetros, URLs, subdominios y más! | Kitploit
Herramientas/GitHubGitHub/hisxo/reconaizer
ReconocimientoRecopilación de InformaciónSeguridad WebSeguridad de IA
GitHubhisxo/reconaizer

ReconAIzer

Una extensión de Burp Suite para añadir OpenAI (GPT) en Burp y ayudarte con tu reconocimiento de Bug Bounty para descubrir endpoints, parámetros, URLs, subdominios y más!

Ver Repositorio
90711693hace 3 añosRevisado por Kitploit
Compartir

image

ReconAIzer

ReconAIzer es una poderosa extensión Jython para Burp Suite que aprovecha OpenAI para ayudar a los cazadores de recompensas por errores a optimizar su proceso de reconocimiento. Esta extensión automatiza varias tareas, facilitando y acelerando la identificación y explotación de vulnerabilidades por parte de los investigadores de seguridad.

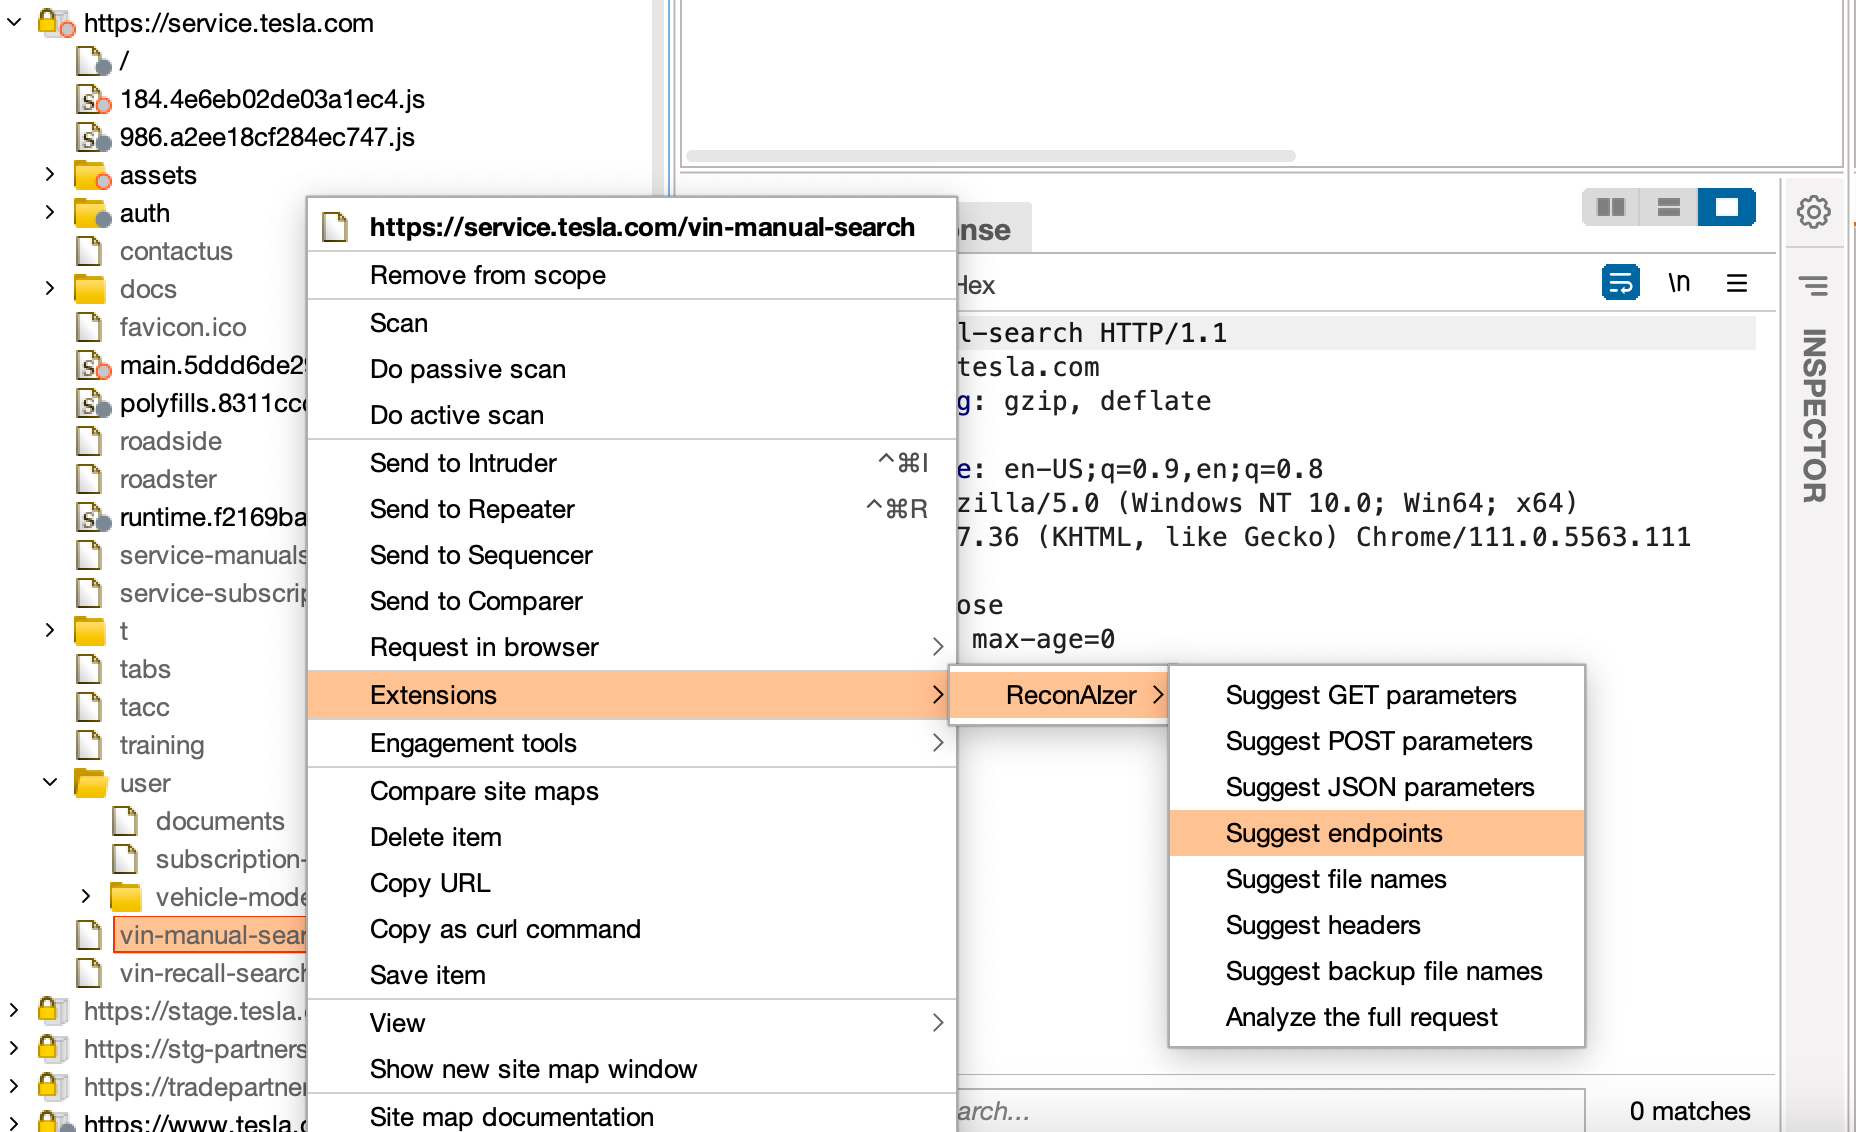
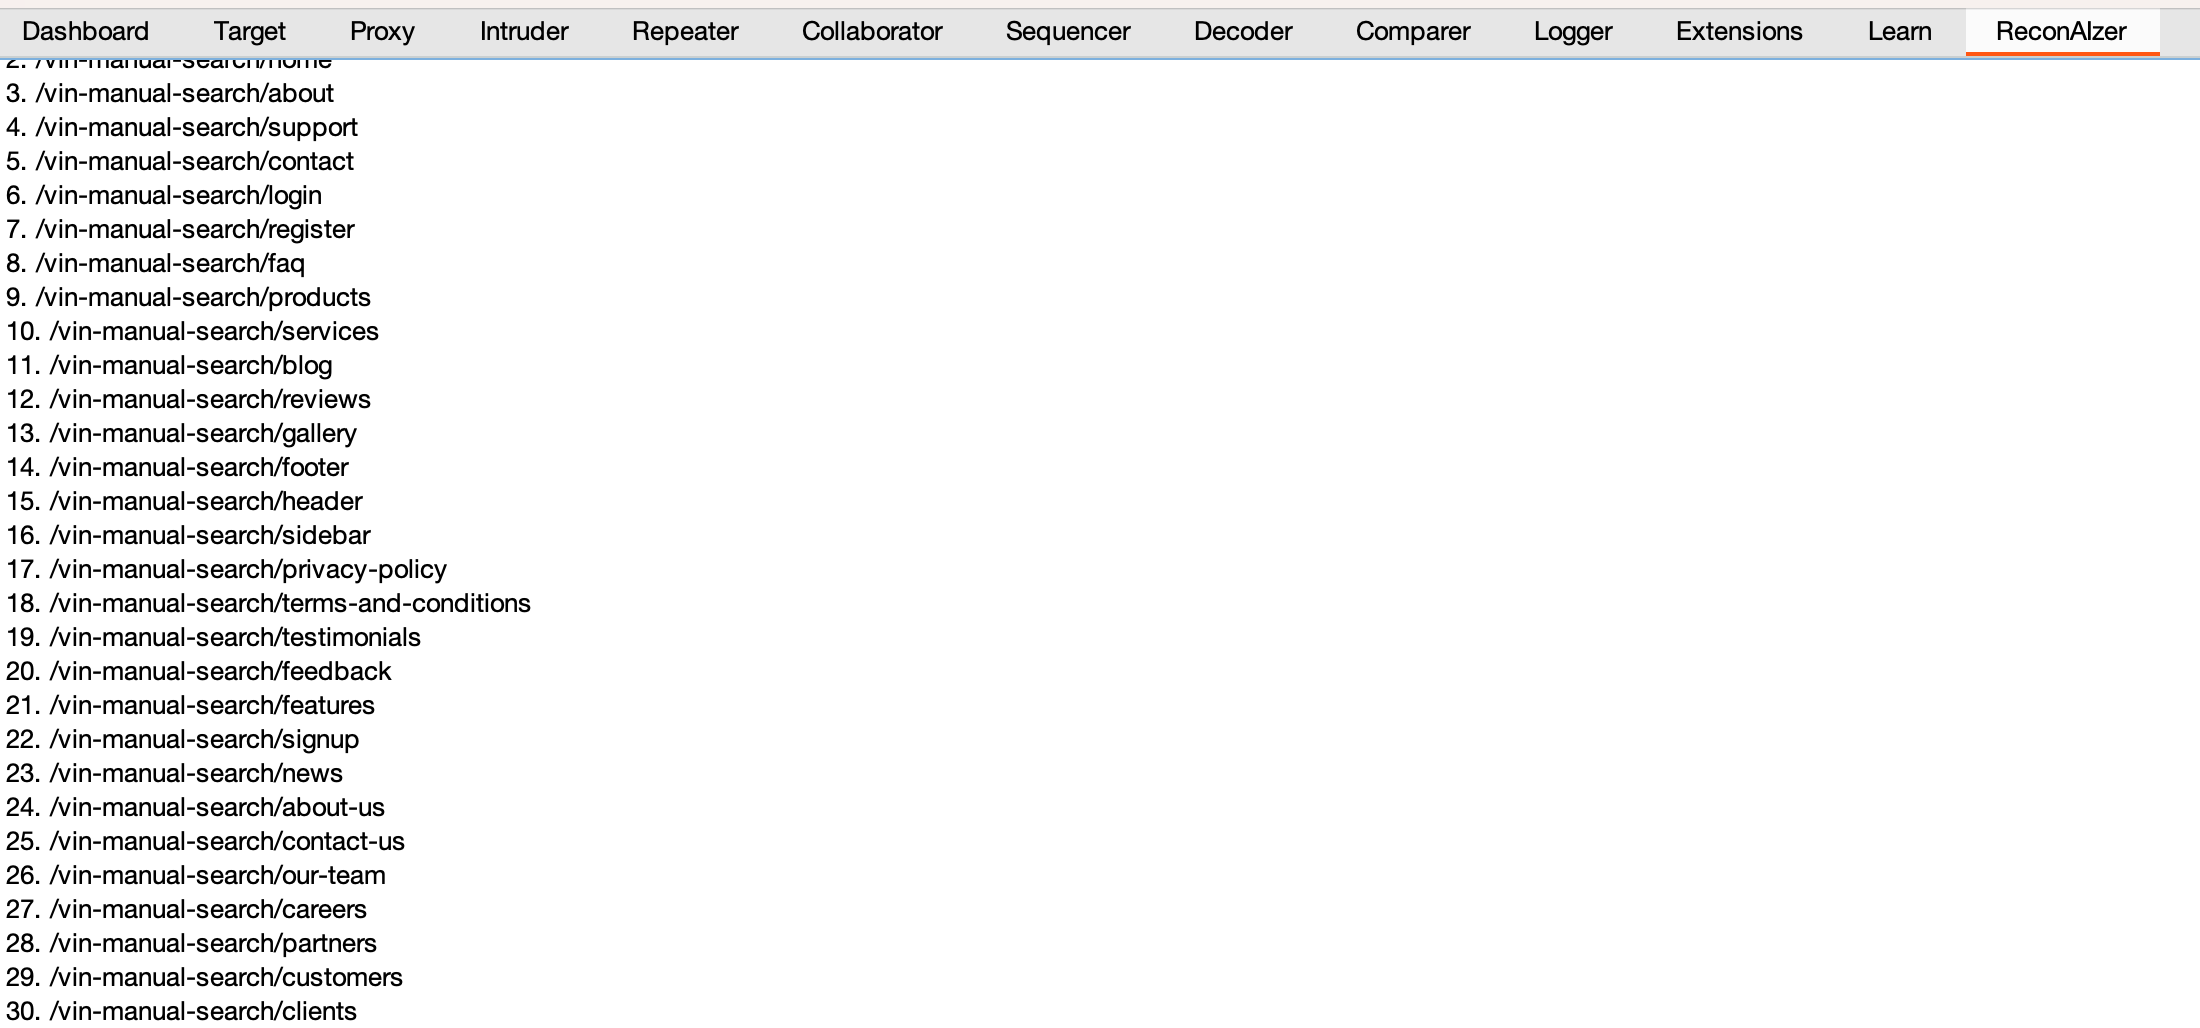
Una vez instalado, ReconAIzer agrega un menú contextual y una pestaña dedicada para ver los resultados:
image

Requisitos previos

  • Burp Suite
  • Jython Standalone Jar

Instalación

Siga estos pasos para instalar la extensión ReconAIzer en Burp Suite:

Paso 1: Descargar Jython

  1. Descargue el último Jython Standalone Jar desde el sitio web oficial: https://www.jython.org/download
  2. Guarde el archivo Jython Standalone Jar en una ubicación conveniente en su computadora.

Paso 2: Configurar Jython en Burp Suite

  1. Abra Burp Suite.
  2. Vaya a la pestaña "Extensions".
  3. Haga clic en la subpestaña "Extensions settings".
  4. Bajo "Python Environment", haga clic en el botón "Select file..." junto a "Location of the Jython standalone JAR file".
  5. Navegue hasta la ubicación donde guardó el archivo Jython Standalone Jar en el Paso 1 y selecciónelo.
  6. Espere a que el estado de "Python Environment" cambie a "Jython (version x.x.x) successfully loaded", donde x.x.x representa la versión de Jython.

Paso 3: Descargar e instalar ReconAIzer

  1. Descargue la última versión de ReconAIzer
  2. Abra Burp Suite
  3. Vuelva a la pestaña "Extensions" en Burp Suite.
  4. Haga clic en el botón "Add".
  5. En el diálogo "Add extension", seleccione "Python" como "Extension type".
  6. Haga clic en el botón "Select file..." junto a "Extension file" y navegue hasta la ubicación donde guardó el archivo ReconAIzer.py en el Paso 3.1. Seleccione el archivo y haga clic en "Open".
  7. Asegúrese de que la casilla "Load" esté seleccionada y haga clic en el botón "Next".
  8. Espere a que se cargue la extensión. Debería ver un mensaje en la sección "Output" indicando que la extensión ReconAIzer se ha cargado correctamente.

¡Felicitaciones! Ha instalado correctamente la extensión ReconAIzer en Burp Suite. Ahora puede empezar a usarla para mejorar su experiencia de caza de recompensas por errores.

Una vez hecho esto, debe configurar su clave API de OpenAI en la pestaña "Config" bajo la pestaña "ReconAIzer".

  • Su clave API de OpenAI se puede encontrar aquí: https://platform.openai.com/account/api-keys.

¡No dude en sugerir mejoras de prompts o cualquier cosa que le gustaría ver en ReconAIzer!

¡Feliz caza de errores!
image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →









