
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
JSpector — Una extensión simple de Burp Suite para rastrear archivos JavaScript (JS) en modo pasivo y mostrar los resultados directamente en los issues. | Kitploit
Herramientas/GitHubGitHub/hisxo/jspector
Recopilación de InformaciónSeguridad WebCrawler
GitHubhisxo/jspector

JSpector

Una extensión simple de Burp Suite para rastrear archivos JavaScript (JS) en modo pasivo y mostrar los resultados directamente en los issues.

Ver Repositorio
3783961hace 3 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

JSpector

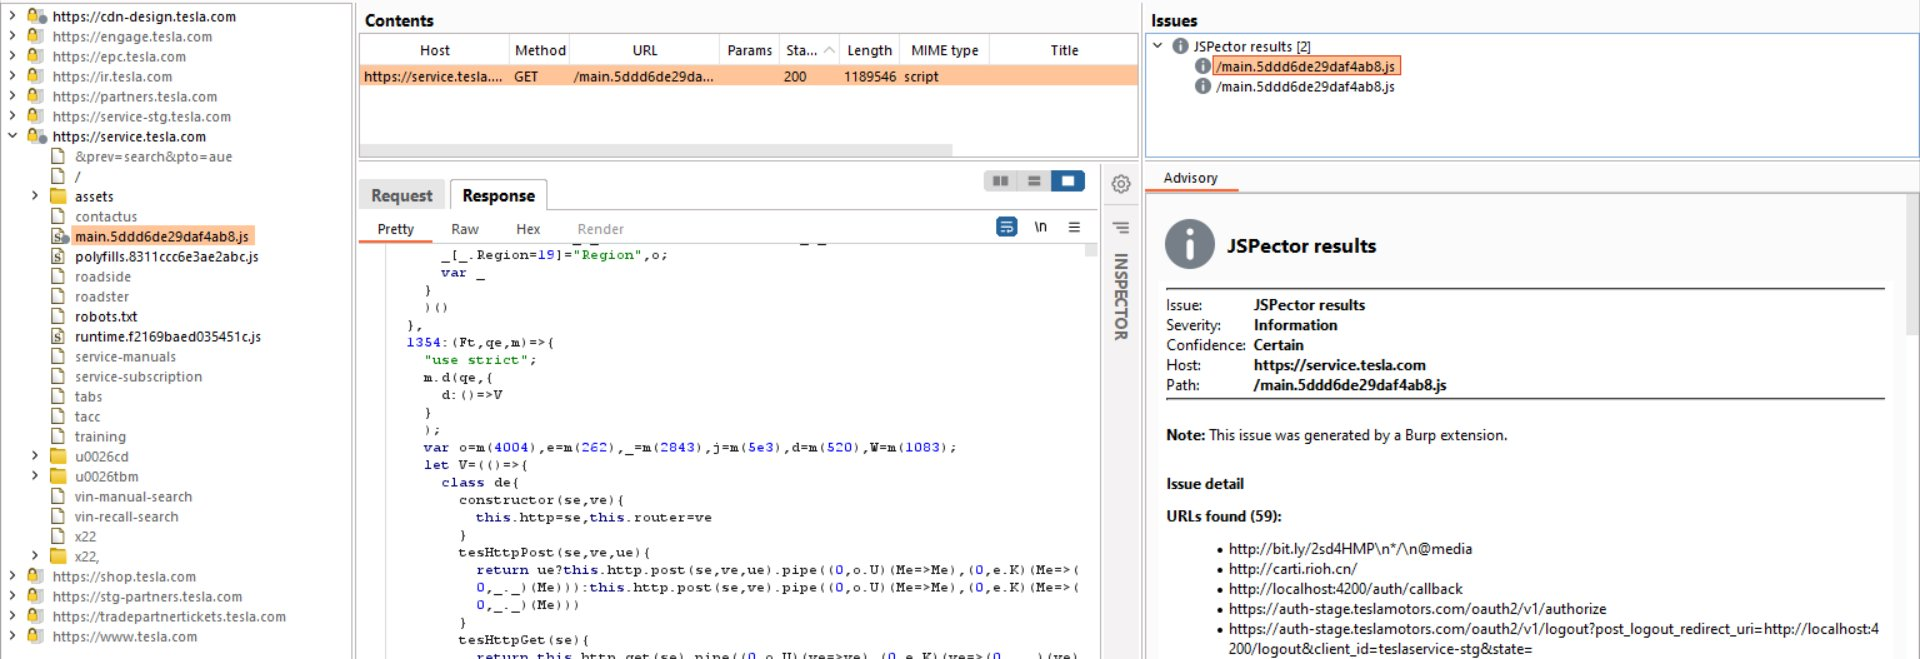
JSpector es una extensión de Burp Suite que rastrea pasivamente archivos JavaScript y crea automáticamente problemas con URLs, endpoints y métodos peligrosos encontrados en los archivos JS.
image

Requisitos previos

Antes de instalar JSpector, necesitas tener Jython instalado en Burp Suite.

Instalación

  1. Descarga la última versión de JSpector
  2. Abre Burp Suite y navega a la pestaña Extensions.
  3. Haz clic en el botón Add en la pestaña Installed.
  4. En el cuadro de diálogo Extension Details, selecciona Python como Extension Type.
  5. Haz clic en el botón Select file y navega hasta JSpector.py.
  6. Haz clic en el botón Next.
  7. Una vez que la salida muestre: "JSpector extension loaded successfully", haz clic en el botón Close.

Uso

  • Simplemente navega por tus objetivos y JSpector comenzará a rastrear pasivamente archivos JS en segundo plano y devolverá automáticamente los resultados en la pestaña Dashboard.
  • Puedes exportar todos los resultados al portapapeles (URLs, endpoints y métodos peligrosos) con un clic derecho directamente sobre el archivo JS:

image

Descargar herramienta