 hfiref0x/winobjex64
Windows Object Explorer 64-bit

# WinObjEx64
[](https://ci.appveyor.com/project/hfiref0x/winobjex64)

## Explorador de Objetos de Windows de 64 bits
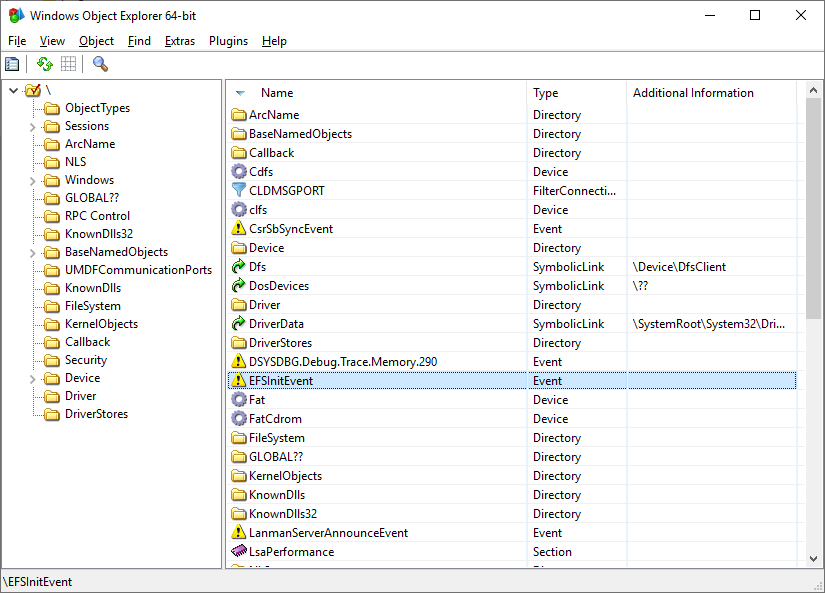
<img src="https://assets.kitploit.com/production/public/readmes/2674/1d7a62147dd2fe019ce5873b6d85097fd248a7106b5a5d5febe8ab44d397b9aa.png" width="600" />
WinObjEx64 es una utilidad avanzada que le permite explorar el espacio de nombres del Administrador de Objetos de Windows. Para ciertos tipos de objetos, puede hacer doble clic en ellos o usar el botón "Propiedades..." de la barra de herramientas para obtener más información, como descripción, atributos, uso de recursos, etc. WinObjEx64 le permite ver y editar información de seguridad relacionada con objetos si tiene los derechos de acceso necesarios.
# Requisitos del Sistema
WinObjEx64 no requiere privilegios de administrador. Sin embargo, los privilegios de administrador son necesarios para ver gran parte del espacio de nombres y para editar información de seguridad relacionada con objetos.
WinObjEx64 solo funciona en los siguientes sistemas Windows x64: Windows 7, Windows 8, Windows 8.1 y Windows 10/11, incluidas las variantes de servidor.
# Características
<details>
<summary>Ver lista</summary>
- **Explore todo el espacio de nombres del Administrador de Objetos de Windows**
- Árbol jerárquico de objetos
- Resolución de enlaces simbólicos
- Información de versión para objetos de tipo `Section` respaldados por un archivo de imagen
- Información adicional para objetos de tipo `WindowStation`
- **Ver detalles de objetos**:
- Descripciones
- Banderas
- Atributos no válidos
- Tipo de pool de memoria
- Información específica del tipo de objeto
- Volcados de memoria de estructuras relacionadas con objetos<sup>1</sup>:
- `ALPC_PORT`
- `CALLBACK_OBJECT`
- `DEVICE_OBJECT`
- `DRIVER_OBJECT`
- `DIRECTORY_OBJECT`
- `FLT_SERVER_PORT_OBJECT`
- `KEVENT`
- `KMUTANT`
- `KSEMAPHORE`
- `KTIMER`
- `KQUEUE` (IoCompletion)
- `OBJECT_SYMBOLIC_LINK`
- `OBJECT_TYPE`
- Identificadores abiertos
- Estadísticas
- Derechos de acceso admitidos
- Etiqueta de confianza del proceso
- Y más...
- **Visualización en subestructuras de volcado**<sup>1</sup>:
- `ALPC_PORT_ATTRIBUTES`
- `DEVICE_MAP`
- `LDR_DATA_TABLE_ENTRY`
- `OBJECT_TYPE_INITIALIZER`
- `UNICODE_STRING`
- Y muchos otros
- Editar información de seguridad relacionada con objetos<sup>2</sup>
- Detectar modificaciones de IRP en objetos de controlador (mediante volcado de estructura)<sup>1</sup>
- Detectar hooking de objetos del kernel (mediante volcado de estructura)<sup>1</sup>
- Buscar objetos por nombre y/o tipo
- **Visor de información del sistema**
- Estado y tipo de arranque
- Opciones de integridad de código
- Banderas de mitigación
- Versión y compilación de Windows
- **Visor de lista de controladores cargados**
- Volcar el controlador seleccionado<sup>1</sup>
- Exportar lista de controladores a archivo CSV
- Ir a la ubicación del archivo del controlador
- Detectar controladores "shimmed" del Kernel Shim Engine<sup>1</sup>
- Ver propiedades del archivo del controlador
- **Visor de Mailslots/Tuberías con nombre**
- Listar todos los mailslots/tuberías con nombre registrados
- Editar información de seguridad de tuberías con nombre<sup>4</sup>
- Estadísticas de objetos
- **Visor de árbol de procesos jerárquico**<sup>2</sup>
- Mostrar ID de proceso, nombre de usuario, direcciones `EPROCESS`
- Resaltar procesos por tipo (similar a Process Explorer)
- Mostrar lista de hilos para el proceso seleccionado
- Mostrar direcciones `ETHREAD`
- **Propiedades comunes para objetos Process/Thread**:
- Propiedades básicas (como otros tipos de objetos)
- Hora de inicio
- Tipo de proceso
- Nombre del archivo de imagen
- Línea de comandos
- Directorio actual
- Mitigaciones aplicadas
- Protección
- Estado de la bandera "Critical Process"
- Edición de seguridad
- Ir a la ubicación del archivo del proceso
- **Información del token de Process/Thread**:
- Nombre de usuario
- SID de usuario
- SID de AppContainer
- Sesión
- UIAccess
- Estado de elevación
- Nivel de integridad
- Privilegios y grupos
- **Propiedades adicionales del token**:
- Propiedades básicas (como otros tipos de objetos)
- Lista de atributos de seguridad
- Edición de seguridad
- **Visor de caché de licencias de software**
- Listar licencias registradas
- Mostrar datos de licencia
- Volcar datos de licencia `SL_DATA_BINARY` a un archivo
- **Visor de datos compartidos de usuario**
- Volcado estructurado de secciones clave `KUSER_SHARED_DATA`
- **Visor de callbacks del sistema**<sup>1</sup>
- Mostrar direcciones, módulos y detalles de callback para:
- `PsSetCreateProcessNotifyRoutine`
- `PsSetCreateProcessNotifyRoutineEx`
- `PsSetCreateProcessNotifyRoutineEx2`
- `PsSetCreateThreadNotifyRoutine`
- `PsSetCreateThreadNotifyRoutineEx`
- `PsSetLoadImageNotifyRoutine`
- `PsSetLoadImageNotifyRoutineEx`
- `KeRegisterBugCheckCallback`
- `KeRegisterBugCheckReasonCallback`
- `CmRegisterCallback`
- `CmRegisterCallbackEx`
- `IoRegisterShutdownNotification`
- `IoRegisterLastChanceShutdownNotification`
- `PoRegisterPowerSettingCallback`
- `SeRegisterLogonSessionTerminatedRoutine`
- `SeRegisterLogonSessionTerminatedRoutineEx`
- `IoRegisterFsRegistrationChange`
- `IopFsListsCallbacks`
- `IoRegisterPlugPlayNotification`
- `ObRegisterCallbacks`
- `DbgSetDebugPrintCallback`
- `DbgkLkmdRegisterCallback`
- `PsRegisterAltSystemCallHandler`
- CodeIntegrity `SeCiCallbacks`
- `ExRegisterExtension`
- `PoRegisterCoalescingCallback`
- `PsRegisterPicoProvider`
- `KeRegisterNmiCallback`
- `PsRegisterSiloMonitor`
- `EmProviderRegister`
- **Visor de espacio de nombres privado del Administrador de Objetos de Windows**<sup>1</sup>
- Información de entrada de espacio de nombres
- Detalles del descriptor de límites
- Propiedades comunes de objetos
- **Visor de KiServiceTable**<sup>1</sup>
- Volcar `KiServiceTable` (SSDT) administrada por `Ntoskrnl`
- Ir al módulo de entrada de servicio
- Exportar a archivo CSV
- **Visor de W32pServiceTable**<sup>1</sup>
- Volcar `W32pServiceTable` (Shadow SSDT) administrada por `Win32k`
- Soporte de reenvío de importación de Win32k
- Resolución de ApiSets de Win32k
- Ir al módulo de entrada de servicio
- Exportar a archivo CSV
- **Visor de CmControlVector**
- Volcar el array `CmControlVector` de `Ntoskrnl`
- Exportar datos de memoria del kernel a un archivo<sup>1</sup>
- Exportar a archivo CSV
- **Integración con el portapapeles**: Copiar direcciones/nombres de objetos al portapapeles
- **Soporte para Wine/Wine-Staging**<sup>3</sup>
- **Subsistema de plugins**
- **Plugins incluidos**:
- **ApiSetView**: Visor de ApiSetSchema de Windows (admite carga de esquema desde archivo)
- **Example plugin**: Plantilla para desarrolladores
- **Sonar**: Visor de protocolos NDIS (vuelca detalles de protocolo)
- **ImageScope**: Detalles mejorados de objetos de tipo `Section` (mediante menú contextual)
- **Documentación**
- Callbacks de Windows
- Subsistema de plugins
1. Requiere soporte de controlador (ver sección "Soporte de controlador").
2. Pueden requerirse privilegios de administrador.
3. Las funciones internas de Windows no están disponibles en Wine/Wine-Staging.
4. Se requieren privilegios de administrador para algunas tuberías con nombre.
### Soporte de controlador
WinObjEx64 admite dos tipos de asistentes de controlador:
1. **Asistente para acceso de solo lectura a la memoria del kernel**:
- La versión predeterminada utiliza el **Controlador de depuración local del kernel (KLDBGDRV)** de WinDbg.
- Requiere:
- Windows arrancado en modo depuración (`bcdedit -debug on`)
- WinObjEx64 ejecutándose con privilegios de administrador
- **Las versiones personalizadas del controlador asistente** **no** requieren modo de depuración de Windows.
- Se pueden usar varios controladores de terceros como asistentes, aunque solo el controlador **tipo WinDbg** se incluye de forma predeterminada.
2. **Asistente para acceder a identificadores de objetos**:
- WinObjEx64 (cualquier variante) **admite** el controlador de Process Explorer v1.5.2 para abrir procesos/hilos.
- Habilitar ejecutando **ambos**, Process Explorer y WinObjEx64, con privilegios de administrador.
**Nota**: Todos los asistentes de controlador requieren que WinObjEx64 se ejecute con privilegios de administrador.
</details>
# Compilación
WinObjEx64 viene con el código fuente completo. Para compilar desde el código fuente, necesita Microsoft Visual Studio 2015 o posterior.
## Instrucciones
* Seleccione primero el Platform ToolSet para el proyecto en la solución que desea compilar (Project->Properties->General):
* v140 para Visual Studio 2015;
* v141 para Visual Studio 2017;
* v142 para Visual Studio 2019;
* v143 para Visual Studio 2022.
* Para v140 y superiores, establezca Target Platform Version (Project->Properties->General):
* Si es v140, seleccione 8.1;
* Si es v141 y superiores, seleccione 10.
* Versión mínima requerida del SDK de Windows: 8.1
* Versión recomendada del SDK de Windows: 10.0.19041 y superiores
# Novedades
[Novedades en 2.0.0](https://github.com/hfiref0x/WinObjEx64/blob/master/Docs/WHATSNEW_200.md)
[Registro de cambios completo](https://github.com/hfiref0x/WinObjEx64/blob/master/Source/CHANGELOG.txt)
# Apoya Nuestro Trabajo
Si disfrutas usando este software y deseas ayudar a los autores a mantenerlo y mejorarlo, considera apoyarnos con una donación. Tu contribución impulsa el desarrollo, garantiza actualizaciones y mantiene el proyecto vivo.
### Donaciones en Criptomonedas:
BTC (Bitcoin): bc1qzkvtpa0053cagf35dqmpvv9k8hyrwl7krwdz84q39mcpy68y6tmqsju0g4
Esto es puramente opcional, ¡gracias!~
# Autores
(c) 2015 – 2026 Proyecto WinObjEx64, hfiref0x
WinObjEx original (c) 2003 – 2005 Four-F