
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WinObjEx64 — Windows Object Explorer 64-bit | Kitploit
Herramientas/GitHubGitHub/hfiref0x/winobjex64
Ingeniería InversaDepuradoresAnálisis ForenseAnálisis de Binarios
GitHubhfiref0x/winobjex64

WinObjEx64

Windows Object Explorer 64-bit

Ver Repositorio
2.0k31418hace 28 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

WinObjEx64

Build status Visitors

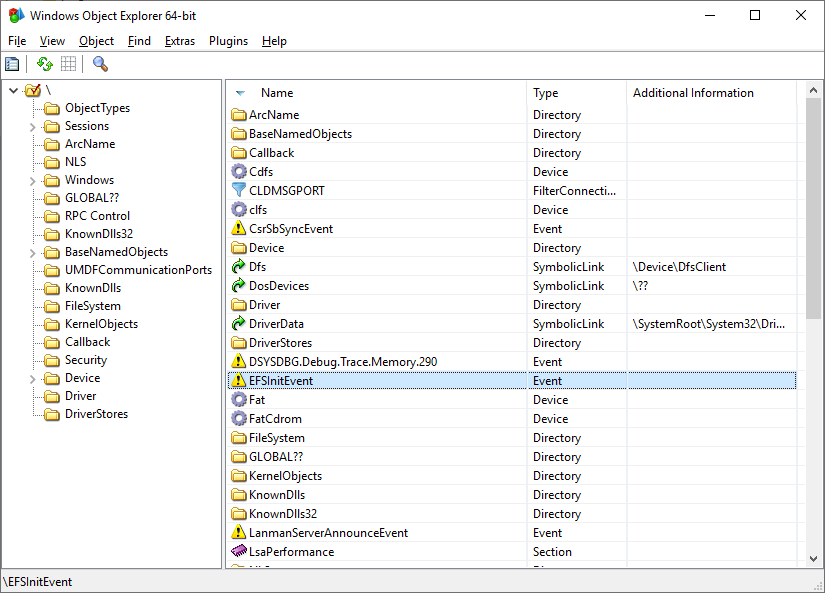
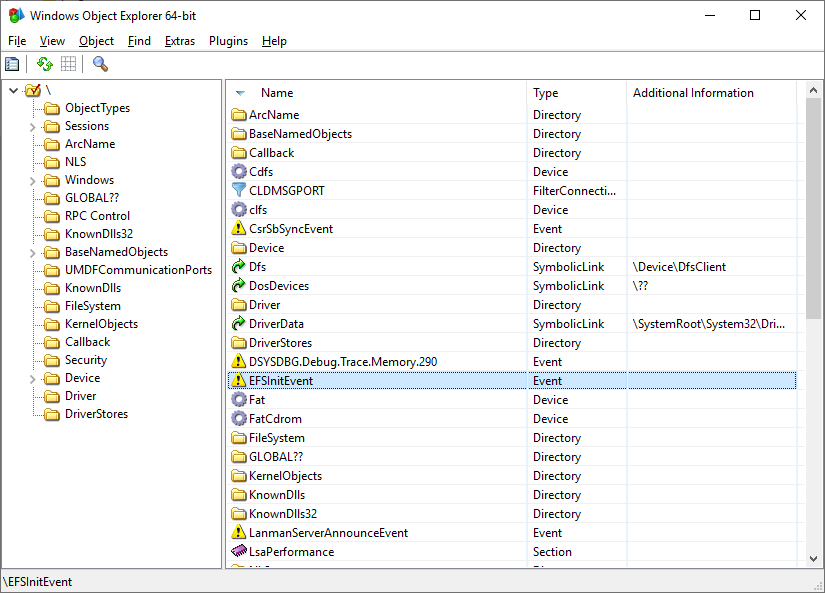
Explorador de Objetos de Windows de 64 bits

WinObjEx64 es una utilidad avanzada que le permite explorar el espacio de nombres del Administrador de Objetos de Windows. Para ciertos tipos de objetos, puede hacer doble clic en ellos o usar el botón "Propiedades..." de la barra de herramientas para obtener más información, como descripción, atributos, uso de recursos, etc. WinObjEx64 le permite ver y editar información de seguridad relacionada con objetos si tiene los derechos de acceso necesarios.

Requisitos del Sistema

WinObjEx64 no requiere privilegios de administrador. Sin embargo, los privilegios de administrador son necesarios para ver gran parte del espacio de nombres y para editar información de seguridad relacionada con objetos.

WinObjEx64 solo funciona en los siguientes sistemas Windows x64: Windows 7, Windows 8, Windows 8.1 y Windows 10/11, incluidas las variantes de servidor.

Características

Ver lista
  • Explore todo el espacio de nombres del Administrador de Objetos de Windows

    • Árbol jerárquico de objetos

    • Resolución de enlaces simbólicos

    • Información de versión para objetos de tipo Section respaldados por un archivo de imagen

    • Información adicional para objetos de tipo WindowStation

    • Ver detalles de objetos:

      • Descripciones
      • Banderas
      • Atributos no válidos
      • Tipo de pool de memoria
      • Información específica del tipo de objeto
      • Volcados de memoria de estructuras relacionadas con objetos1:
        • ALPC_PORT
        • CALLBACK_OBJECT
        • DEVICE_OBJECT
        • DRIVER_OBJECT
        • DIRECTORY_OBJECT
        • FLT_SERVER_PORT_OBJECT
        • KEVENT
        • KMUTANT
        • KSEMAPHORE
        • KTIMER
        • KQUEUE (IoCompletion)
        • OBJECT_SYMBOLIC_LINK
        • OBJECT_TYPE
      • Identificadores abiertos
      • Estadísticas
      • Derechos de acceso admitidos
      • Etiqueta de confianza del proceso
      • Y más...
    • Visualización en subestructuras de volcado1:

      • ALPC_PORT_ATTRIBUTES
      • DEVICE_MAP
      • LDR_DATA_TABLE_ENTRY
      • OBJECT_TYPE_INITIALIZER
      • UNICODE_STRING
      • Y muchos otros
    • Editar información de seguridad relacionada con objetos2

    • Detectar modificaciones de IRP en objetos de controlador (mediante volcado de estructura)1

    • Detectar hooking de objetos del kernel (mediante volcado de estructura)1

    • Buscar objetos por nombre y/o tipo

  • Visor de información del sistema

    • Estado y tipo de arranque
    • Opciones de integridad de código
    • Banderas de mitigación
    • Versión y compilación de Windows
  • Visor de lista de controladores cargados

    • Volcar el controlador seleccionado1
    • Exportar lista de controladores a archivo CSV
    • Ir a la ubicación del archivo del controlador
    • Detectar controladores "shimmed" del Kernel Shim Engine1
    • Ver propiedades del archivo del controlador
  • Visor de Mailslots/Tuberías con nombre

    • Listar todos los mailslots/tuberías con nombre registrados
    • Editar información de seguridad de tuberías con nombre4
    • Estadísticas de objetos
  • Visor de árbol de procesos jerárquico2

    • Mostrar ID de proceso, nombre de usuario, direcciones EPROCESS
    • Resaltar procesos por tipo (similar a Process Explorer)
    • Mostrar lista de hilos para el proceso seleccionado
    • Mostrar direcciones ETHREAD
    • Propiedades comunes para objetos Process/Thread:
      • Propiedades básicas (como otros tipos de objetos)
      • Hora de inicio
      • Tipo de proceso
      • Nombre del archivo de imagen
      • Línea de comandos
      • Directorio actual
      • Mitigaciones aplicadas
      • Protección
      • Estado de la bandera "Critical Process"
      • Edición de seguridad
    • Ir a la ubicación del archivo del proceso
    • Información del token de Process/Thread:
      • Nombre de usuario
      • SID de usuario
      • SID de AppContainer
      • Sesión
      • UIAccess
      • Estado de elevación
      • Nivel de integridad
      • Privilegios y grupos
    • Propiedades adicionales del token:
      • Propiedades básicas (como otros tipos de objetos)
      • Lista de atributos de seguridad
      • Edición de seguridad
  • Visor de caché de licencias de software

    • Listar licencias registradas
    • Mostrar datos de licencia
    • Volcar datos de licencia SL_DATA_BINARY a un archivo
  • Visor de datos compartidos de usuario

    • Volcado estructurado de secciones clave KUSER_SHARED_DATA
  • Visor de callbacks del sistema1

    • Mostrar direcciones, módulos y detalles de callback para:
      • PsSetCreateProcessNotifyRoutine
      • PsSetCreateProcessNotifyRoutineEx
      • PsSetCreateProcessNotifyRoutineEx2
      • PsSetCreateThreadNotifyRoutine
      • PsSetCreateThreadNotifyRoutineEx
      • PsSetLoadImageNotifyRoutine
      • PsSetLoadImageNotifyRoutineEx
      • KeRegisterBugCheckCallback
      • KeRegisterBugCheckReasonCallback
      • CmRegisterCallback
      • CmRegisterCallbackEx
      • IoRegisterShutdownNotification
      • IoRegisterLastChanceShutdownNotification
      • PoRegisterPowerSettingCallback
      • SeRegisterLogonSessionTerminatedRoutine
      • SeRegisterLogonSessionTerminatedRoutineEx
      • IoRegisterFsRegistrationChange
      • IopFsListsCallbacks
      • IoRegisterPlugPlayNotification
      • ObRegisterCallbacks
      • DbgSetDebugPrintCallback
      • DbgkLkmdRegisterCallback
      • PsRegisterAltSystemCallHandler
      • CodeIntegrity SeCiCallbacks
      • ExRegisterExtension
      • PoRegisterCoalescingCallback
      • PsRegisterPicoProvider
      • KeRegisterNmiCallback
      • PsRegisterSiloMonitor
      • EmProviderRegister
  • Visor de espacio de nombres privado del Administrador de Objetos de Windows1

    • Información de entrada de espacio de nombres
    • Detalles del descriptor de límites
    • Propiedades comunes de objetos
  • Visor de KiServiceTable1

    • Volcar KiServiceTable (SSDT) administrada por Ntoskrnl
    • Ir al módulo de entrada de servicio
    • Exportar a archivo CSV
  • Visor de W32pServiceTable1

    • Volcar W32pServiceTable (Shadow SSDT) administrada por Win32k
    • Soporte de reenvío de importación de Win32k
    • Resolución de ApiSets de Win32k
    • Ir al módulo de entrada de servicio
    • Exportar a archivo CSV
  • Visor de CmControlVector

    • Volcar el array CmControlVector de Ntoskrnl
    • Exportar datos de memoria del kernel a un archivo1
    • Exportar a archivo CSV
  • Integración con el portapapeles: Copiar direcciones/nombres de objetos al portapapeles

  • Soporte para Wine/Wine-Staging3

  • Subsistema de plugins

    • Plugins incluidos:
      • ApiSetView: Visor de ApiSetSchema de Windows (admite carga de esquema desde archivo)
      • Example plugin: Plantilla para desarrolladores
      • Sonar: Visor de protocolos NDIS (vuelca detalles de protocolo)
      • ImageScope: Detalles mejorados de objetos de tipo Section (mediante menú contextual)
  • Documentación

    • Callbacks de Windows
    • Subsistema de plugins
Descargar herramienta