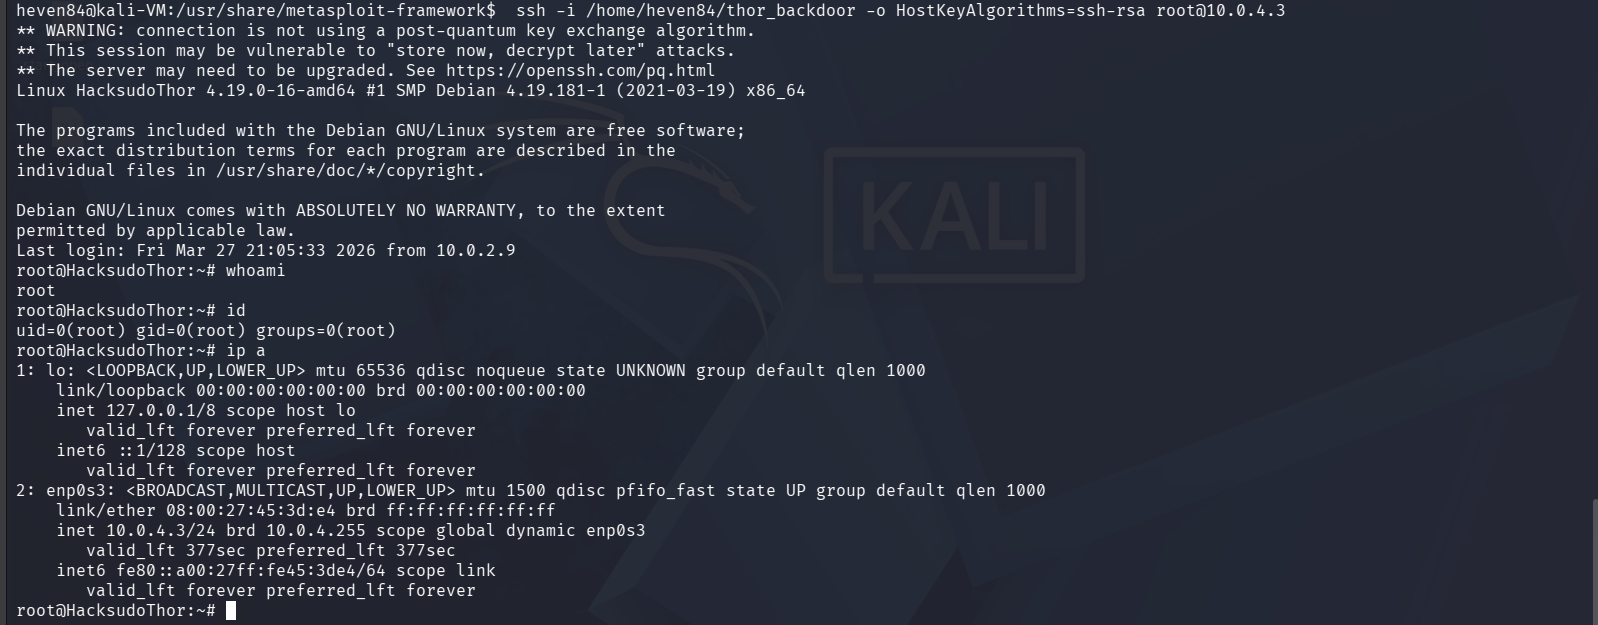
Black-box penetration test contra HackSudo Thor : CVE-2014-6271 Shellshock RCE a través de Apache mod_cgi, encadenado con una mala configuración de sudo e inyección de eval de bash para la escalada de privilegios completa. Incluye herramientas personalizadas de fuerza bruta conscientes de CSRF y automatización de Metasploit RPC.
 heventafese/penetration-testing-walkthrough-hacksudo-thor

Objetivo: HackSudo Thor de VulnHub
Objetivo: Obtener acceso root y leer/root/proof.txt
Entorno: Laboratorio aislado de VirtualBox segmentado por un firewall pfSense
Este repositorio documenta una prueba de penetración de caja negra parcial realizada en HackSudo Thor, una máquina virtual intencionalmente vulnerable publicada en VulnHub por Vishal Waghmare. El objetivo era simular un ataque del mundo real donde un atacante externo intenta comprometer un sistema interno aislado con el objetivo principal de obtener acceso root y leer el contenido de /root/proof.txt.
La evaluación sigue el ciclo completo de pruebas de penetración: reconocimiento pasivo, descubrimiento de red, enumeración, evaluación de vulnerabilidades, explotación, escalada de privilegios, post-explotación y cobertura de huellas.
Las herramientas principales utilizadas fueron Nmap para el escaneo de red, Nessus para la evaluación de vulnerabilidades y Metasploit Framework como la principal plataforma de explotación y post-explotación. Se utilizaron John the Ripper, Hashcat y tablas Rainbow en línea durante la etapa de craqueo de contraseñas, aunque todos los intentos fueron finalmente infructuosos debido a la fortaleza del algoritmo hash en uso.
El laboratorio virtual fue construido completamente en VirtualBox y diseñado para simular una red empresarial realista con tres zonas de seguridad distintas, todas gestionadas por un firewall pfSense 2.7.2. Las tres redes NAT se configuraron de la siguiente manera: una zona WAN que simula Internet público donde reside la máquina atacante Kali, una zona DMZ que alberga la máquina objetivo, y una zona LAN interna que contiene máquinas fuera del alcance.``` Internet Zone — NatNetwork (10.0.2.0/24) │ │ Kali Linux 2025.4 [attacker] — 10.0.2.9 │ pfSense WAN interface — 10.0.2.8 │ ├── pfSense Firewall (boundary device) │ ├── DMZ Zone — DMZnat (10.0.4.0/24) │ ├── HackSudo Thor [TARGET] — 10.0.4.3 │ └── DVWA — 10.0.4.4 (out of scope) │ └── LAN Zone — LANnat (10.0.3.0/24) ├── Metasploitable 2 — 10.0.3.5 (out of scope) └── Windows XP Cyberlab — 10.0.3.4 (out of scope)
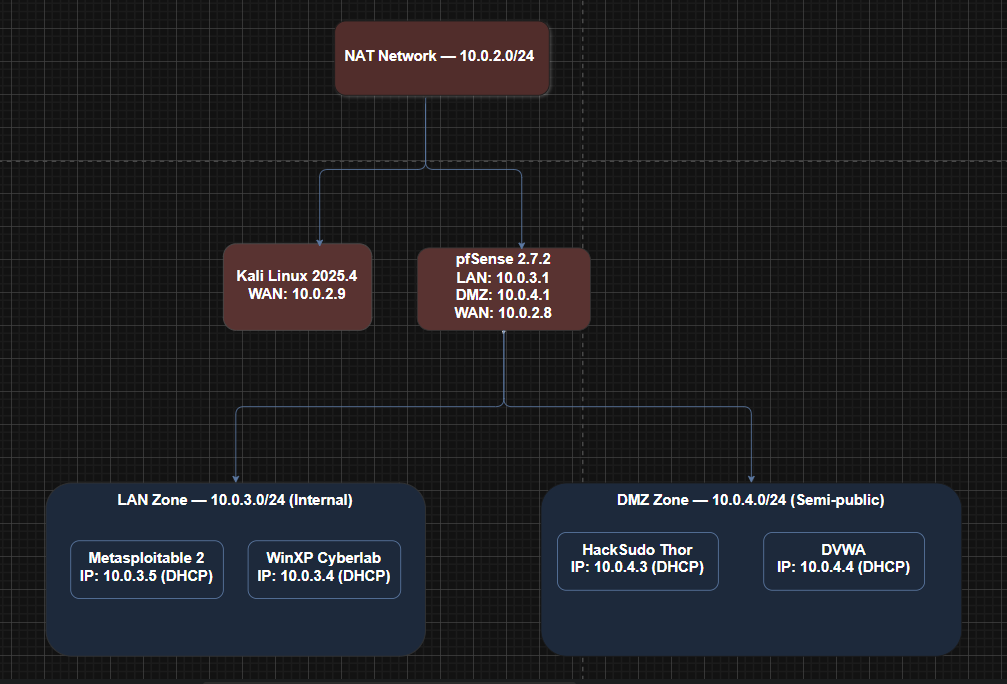
*Zonas de seguridad de la topología lógica de red gestionadas por pfSense*
La interfaz WAN recibió `10.0.2.8/24` por DHCP, la interfaz LAN se configuró como `10.0.3.1/24`, y la interfaz OPT1 (DMZ) se configuró como `10.0.4.1/24`. Para introducir una mala configuración deliberada en el laboratorio, se dejó intencionalmente expuesto el puerto 80 en la interfaz WAN de pfSense, simulando una exposición común de panel de administración en el mundo real que sirvió como punto de entrada principal a la red interna.
---
## Resumen de la Cadena de Ataque```
[Kali Linux — 10.0.2.9]
│
│ CSRF-aware Python brute force → admin / pfsense
▼
[pfSense webConfigurator — 10.0.2.8:80]
│
│ Firewall rules disabled → DMZ and LAN now reachable
▼
[HackSudo Thor — 10.0.4.3]
│
│ Shellshock RCE (CVE-2014-6271)
│ Apache mod_cgi → /cgi-bin/shell.sh
▼
[Meterpreter shell — www-data]
│
│ sudo -u thor /home/thor/hammer.sh
│ Command injection via eval → bash -i payload
▼
[Interactive shell — thor]
│
│ GTFOBins: sudo service ../../bin/bash
▼
[Root shell]
│
├── /root/proof.txt captured ✅
├── /etc/shadow + /etc/passwd exfiltrated
└── SSH RSA backdoor planted
Antes de realizar cualquier contacto con el entorno objetivo, se recopiló información exclusivamente de fuentes públicas. Las dos fuentes principales fueron la página oficial de entrada en VulnHub para HackSudo Thor y el perfil público de GitHub del autor.
La página de VulnHub confirmó que el objetivo era un sistema basado en Linux, clasificado como de dificultad fácil a media, con el objetivo de encontrar la bandera proof.txt. Revisar el perfil de GitHub del autor proporcionó información adicional. Vishal Waghmare diseña constantemente máquinas Linux boot-to-root donde la escalada de privilegios es el desafío central en toda la serie HackSudo. Esto moldeó el modelo de amenazas al entrar en las fases activas: los servicios HTTP y SSH eran la superficie de ataque más probable, y se predijo que la ruta de escalada implicaría una mala configuración de sudo, abuso de binarios SUID o la explotación de un servicio personalizado.
Este tipo de análisis de patrones del autor también es importante en un compromiso real. Comprender cómo se diseñó probablemente un sistema y qué categorías de debilidad es probable que repita su administrador proporciona dirección antes de enviar un solo paquete.
| Campo | Detalle |
|---|---|
| Objetivo | HackSudo Thor |
| Autor | Vishal Waghmare (@hacksudo) |
| Lanzamiento | 3 de agosto de 2021 |
| Dificultad | Fácil a Media |
| SO | Linux (Debian) |
| Formato | VirtualBox OVA |
| DHCP | Habilitado |
| Superficie de Ataque Prevista | HTTP, SSH, probable mala configuración de sudo |
Esta fase implicó realizar contacto activo directo con el entorno. El objetivo era identificar todos los hosts activos, comprender el límite de la red y construir una imagen de la superficie de ataque completa antes de centrarse en el objetivo principal.
Primero se ejecutó un barrido ping ligero de Nmap (-sn) contra la subred WAN (10.0.2.0/24) para descubrir hosts activos con el mínimo ruido. Se identificaron tres hosts: 10.0.2.1 y 10.0.2.2 eran direcciones estándar de infraestructura de VirtualBox, lo que dejó a 10.0.2.8 como el único host no perteneciente a la infraestructura. Esa máquina se convirtió en el foco inmediato.
Un escaneo SYN sigiloso completo contra 10.0.2.8 no devolvió ningún resultado. Esto era un comportamiento esperado, no un error. Los firewalls empresariales están diseñados para no responder a los escaneos de puertos, descartando paquetes silenciosamente en lugar de responder. La ausencia de resultados fue en sí misma la confirmación de que se trataba de un dispositivo de límite de red que filtraba activamente el tráfico.
