 haxl0p4/l0p4map
Herramienta profesional de monitoreo y visualización de redes. L0P4Map combina descubrimiento ARP de alta velocidad con integración completa de nmap y un motor de topología de red interactivo en tiempo real. Funciona tanto en redes locales como en IPs/sitios web personalizados.

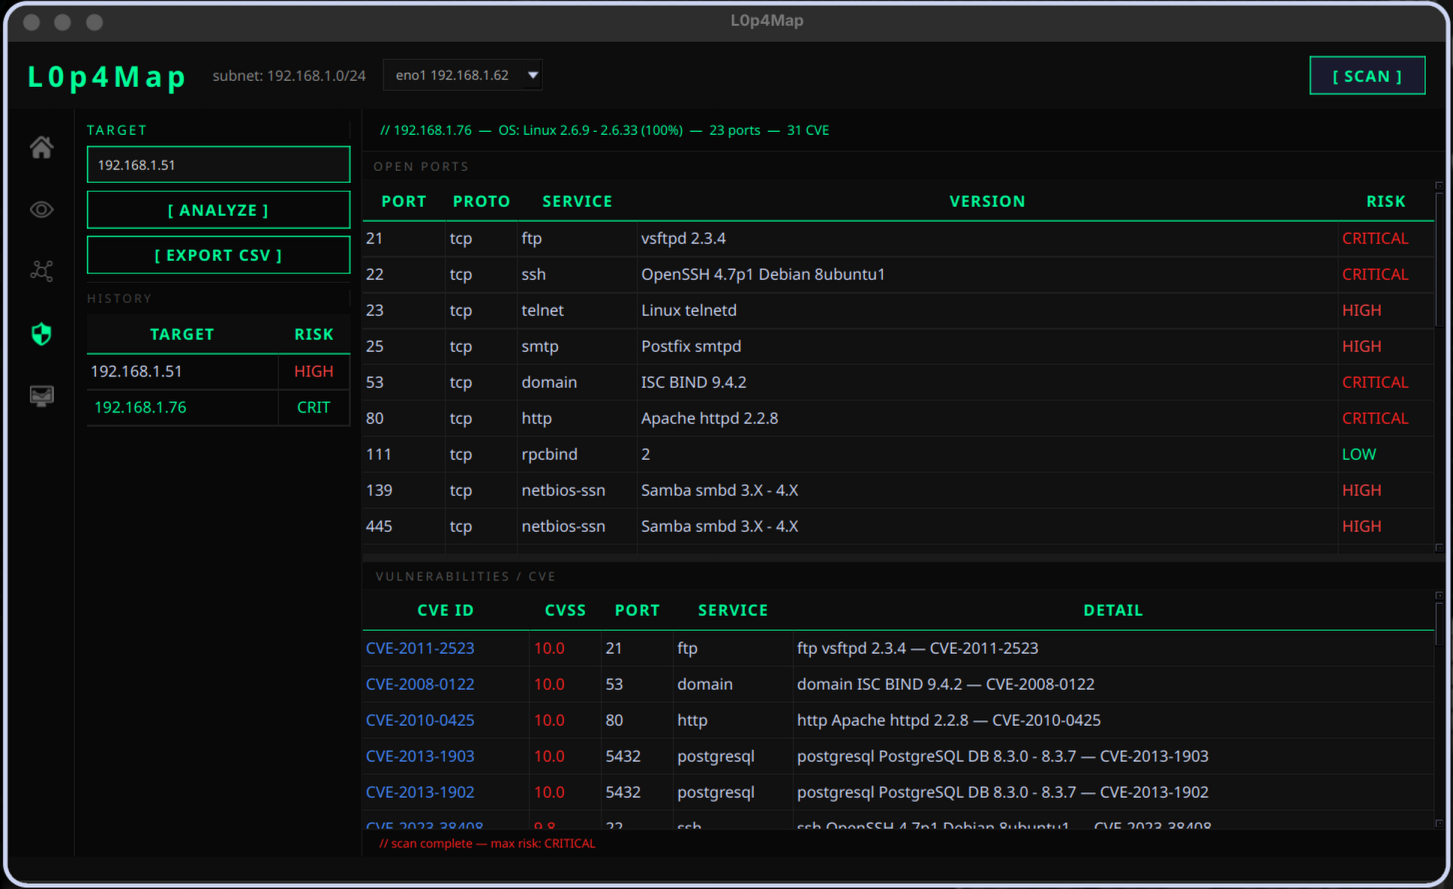
<div align="center"> # L0p4Map  **Nmap estaba ciego. L0p4Map ve.**     Herramienta profesional de monitoreo y visualización de red diseñada para investigadores de seguridad. https://github.com/user-attachments/assets/745eb888-0636-47e8-9293-38a706a8e897 </div> --- ## ¿Qué es L0p4Map? L0p4Map es una herramienta de monitoreo de red de nivel profesional que combina el poder de nmap con una interfaz moderna y oscura. Diseñada para investigadores de seguridad y administradores de red que necesitan visibilidad rápida y detallada de su infraestructura. Sin inflación. Sin tonterías. Solo inteligencia de red pura. Ahora disponible en Linux, Windows y macOS. --- ## Características - **Soporte Multiplataforma**: funciona en Linux (Debian/Arch), Windows y macOS con la misma interfaz y el mismo conjunto de características - **Monitoreo Continuo**: demonio/agente ligero que observa pasivamente el tráfico ARP y mDNS sin necesidad de re-escanear toda la red - **Alertas**: notificación en tiempo real cuando aparece un nuevo dispositivo no autorizado en la red - **Sondeo SNMP Continuo**: consultas SNMP periódicas para mantener el estado de los dispositivos actualizado en tiempo real, sin esperar el siguiente ciclo de escaneo - **Escaneo de Red ARP**: descubrimiento rápido de hosts con búsqueda en la base de datos local IEEE OUI - **Cartografía de Rangos**: escanea cualquier IP / CIDR / rango. Los rangos enrutados se mapean mediante traceroute (hosts agrupados bajo su último salto) - **Resolución de Nombres de Host**: detección multimétodo mediante DNS inverso, NetBIOS (Windows) y mDNS/Avahi (Linux, Mac, IoT) - **Huella Digital de Dispositivos**: indicio de SO basado en TTL (Linux/macOS, Windows, dispositivo de red), sondeo de puertos TCP en puertos relevantes de topología, consulta SNMP `sysDescr` sin librerías externas - **Huella Digital de Servicios Integrada**: detecta pasivamente iLO / InfoPrint / XPort / SATO / Zebra mediante captura de banner y los marca en el gráfico como dispositivos conocidos por venir con credenciales por defecto, para verificación manual - **Detección de Rol**: clasificación automática de cada host: puerta de enlace, router, punto de acceso, switch, PC, Apple, móvil, Raspberry Pi, máquina virtual, desconocido, combinando proveedor, nombre de host, TTL, puertos abiertos y respuesta SNMP - **Gráfico de Topología de Red Real**: gráfico jerárquico vis.js que refleja la estructura real de la red: puerta de enlace arriba, dispositivos intermedios (routers/APs/switches) en un segundo nivel, clientes agrupados debajo de su padre. Alternable entre diseños Jerárquico y Force Atlas - **Recuadros de Subred**: cada subred detectada se dibuja como una superposición discontinua directamente en el lienzo del gráfico, etiquetada con su CIDR - **Enlaces Tipados**: tres tipos de enlace visualmente distintos: uplink (puerta de enlace a internet), backbone (dispositivo intermedio a puerta de enlace), enlace de cliente (dispositivo a padre) - **Panel de Topología**: superposición en vivo que muestra subred, IP de puerta de enlace, número total de dispositivos y número de dispositivos intermedios - **Integración Completa con nmap**: escaneo SYN, UDP, detección de SO, versión de servicio, scripts NSE - **Captura de Banners**: enumeración HTTP, SMB, FTP, SSH, SSL - **Detección de Vulnerabilidades**: búsqueda de CVE mediante vulners, scripts de vulnerabilidad y malware - **Superficie de Ataque**: servicios expuestos, puertos abiertos y resumen de CVE por host con puntuación CVSS y enlace directo a NVD; resultados exportables como CSV - **Analizador de Tráfico**: captura de paquetes en tiempo real con estadísticas por dispositivo, coloreado por protocolo, barra de filtros, doble clic para escanear puertos; exportable como CSV - **Traceroute**: basado en ICMP con salida en tiempo real - **Selección de Interfaz**: elige en qué interfaz de red escanear - **Monitoreo en Vivo**: auto-actualización del gráfico de red en intervalos configurables (30s / 60s / 120s) - **Exportación de Escaneo**: guarda la salida completa de nmap en `.txt` - **Exportación de Gráfico**: exporta la topología de red como CSV o PNG - **Etiquetas Personalizadas de Nodo**: asigna nombres personalizados a cualquier dispositivo directamente en el gráfico (doble clic) - **Interfaz Oscura Profesional**: construida con PyQt6 --- ## Capturas de Pantalla ### Inicio: Escáner de Red 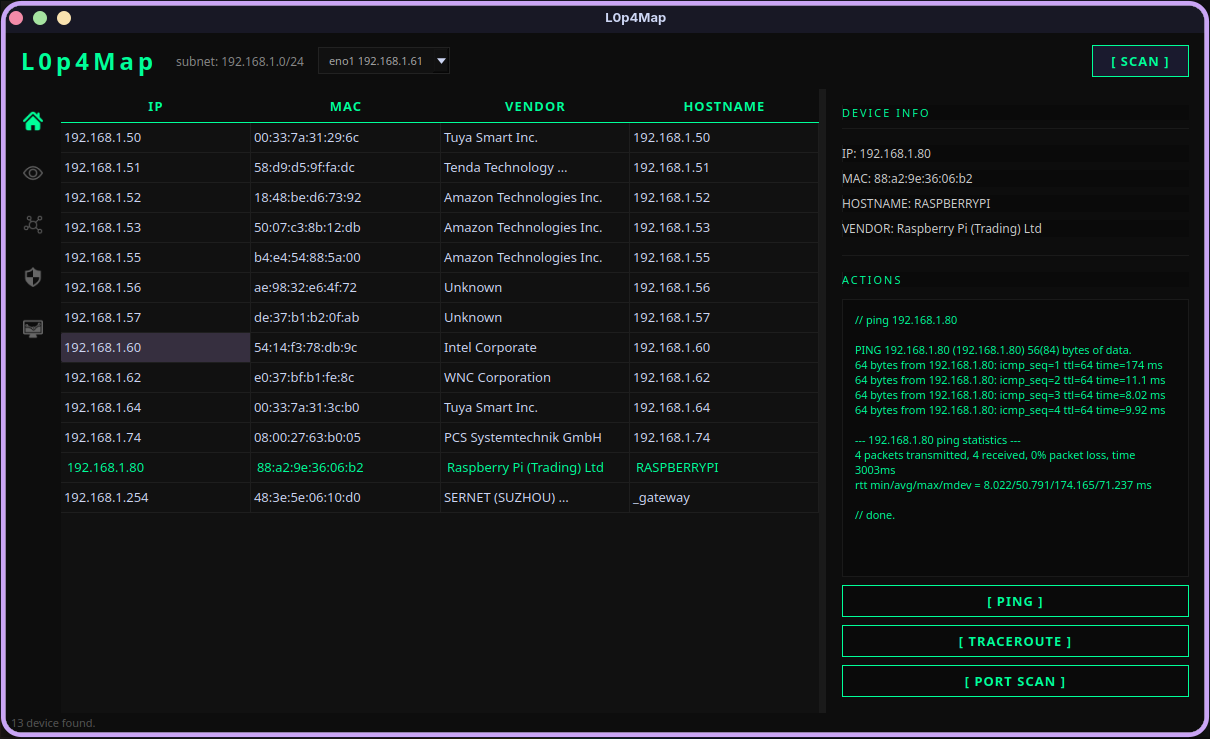 ### Escaneo de Puertos: Integración completa con nmap 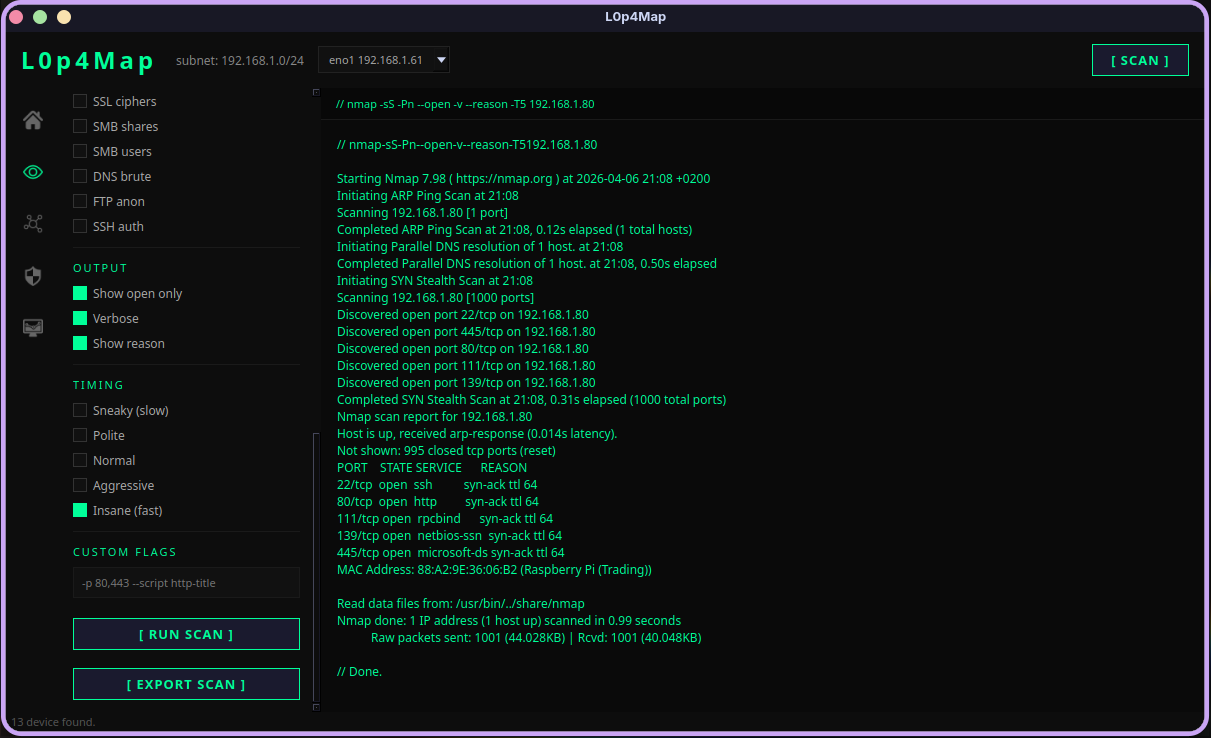 ### Topología de Red: Gráfico de topología jerárquico 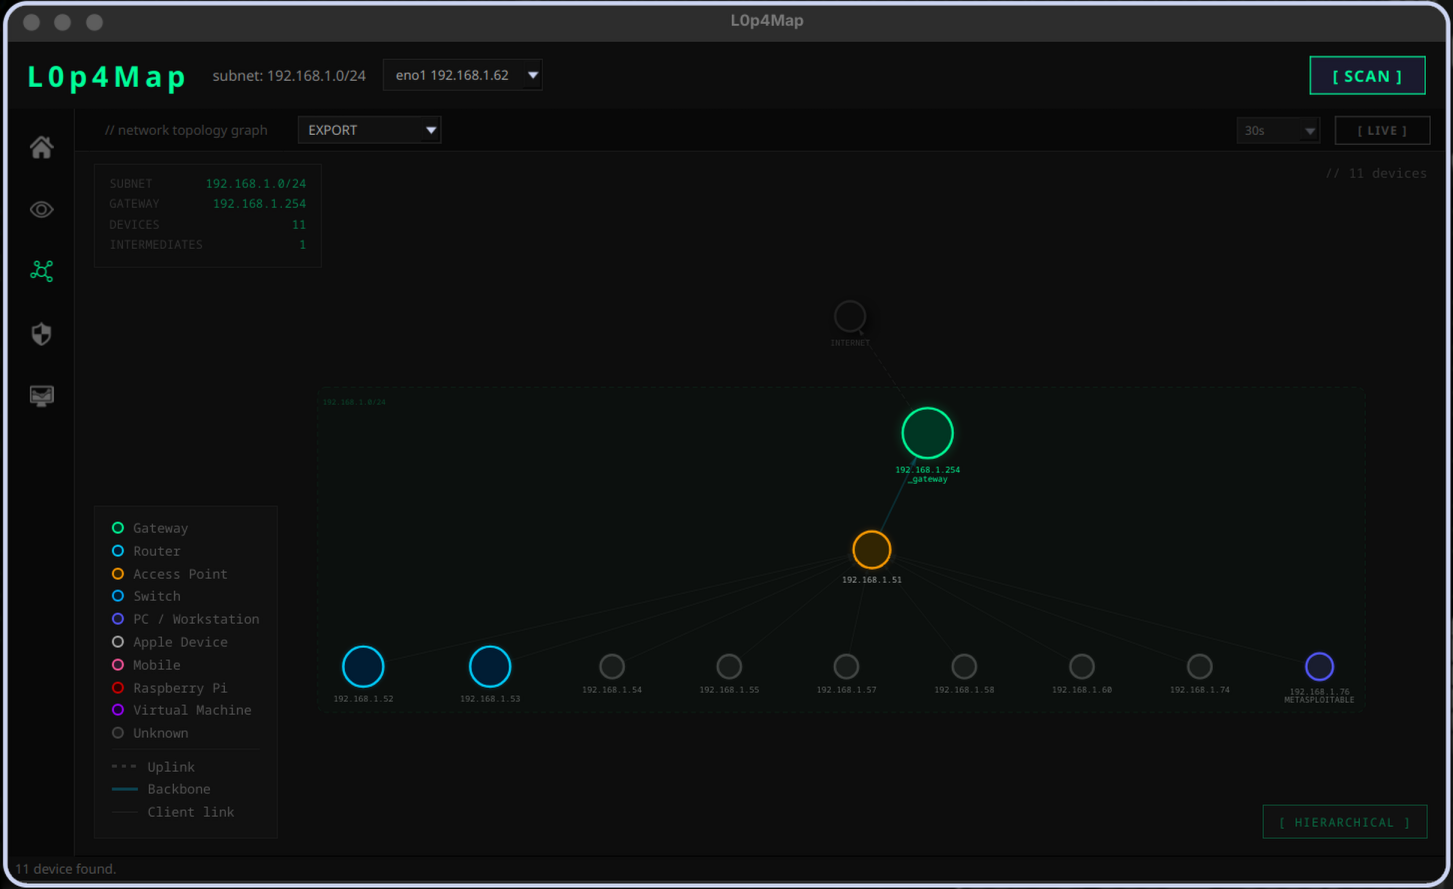 ### Topología de Red: Diseño Force Atlas 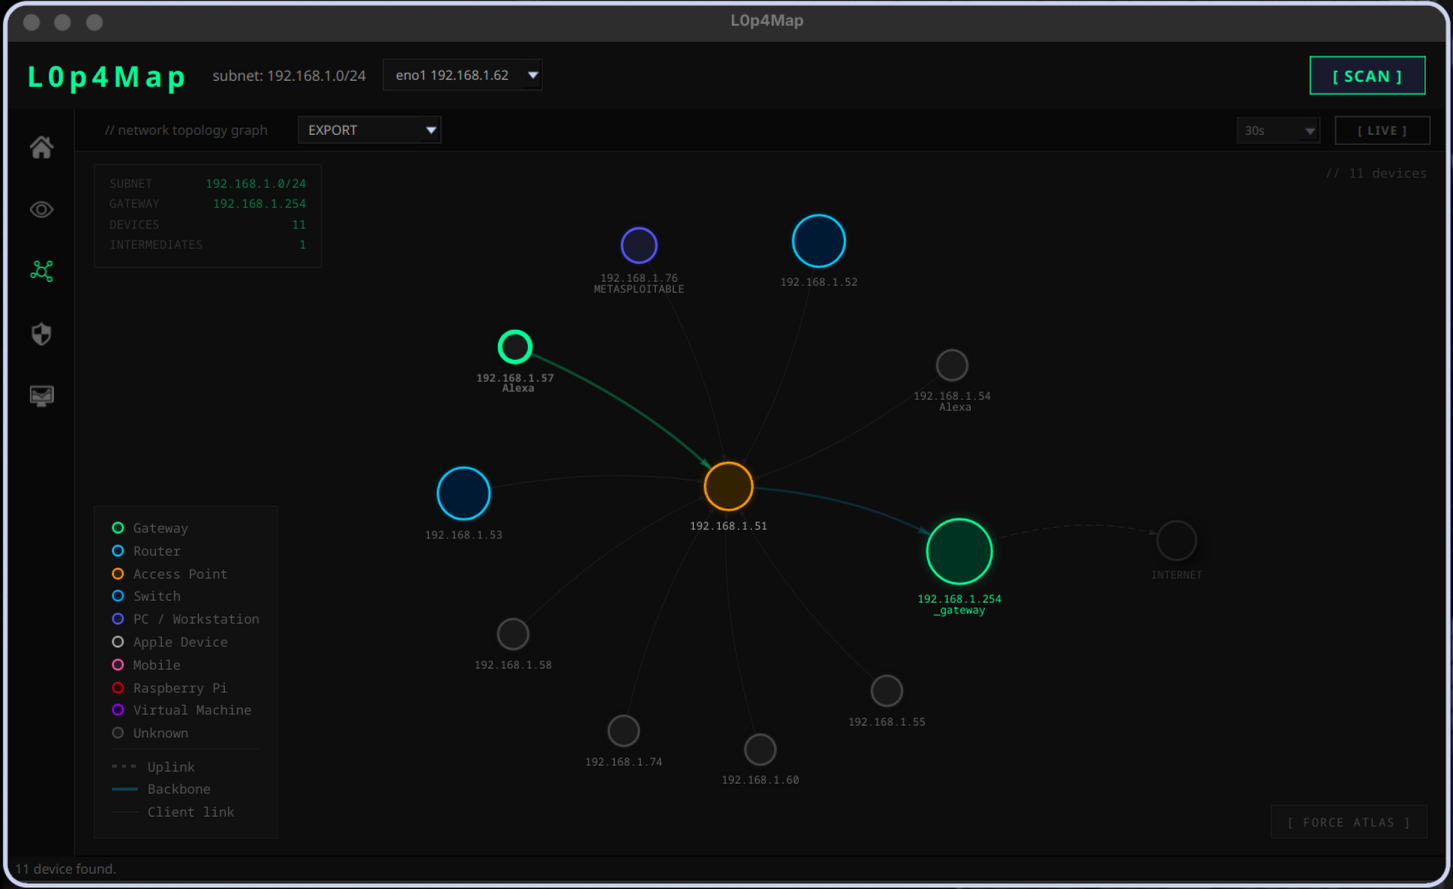 ### Superficie de Ataque: Servicios expuestos, puertos abiertos y resumen de vulnerabilidades 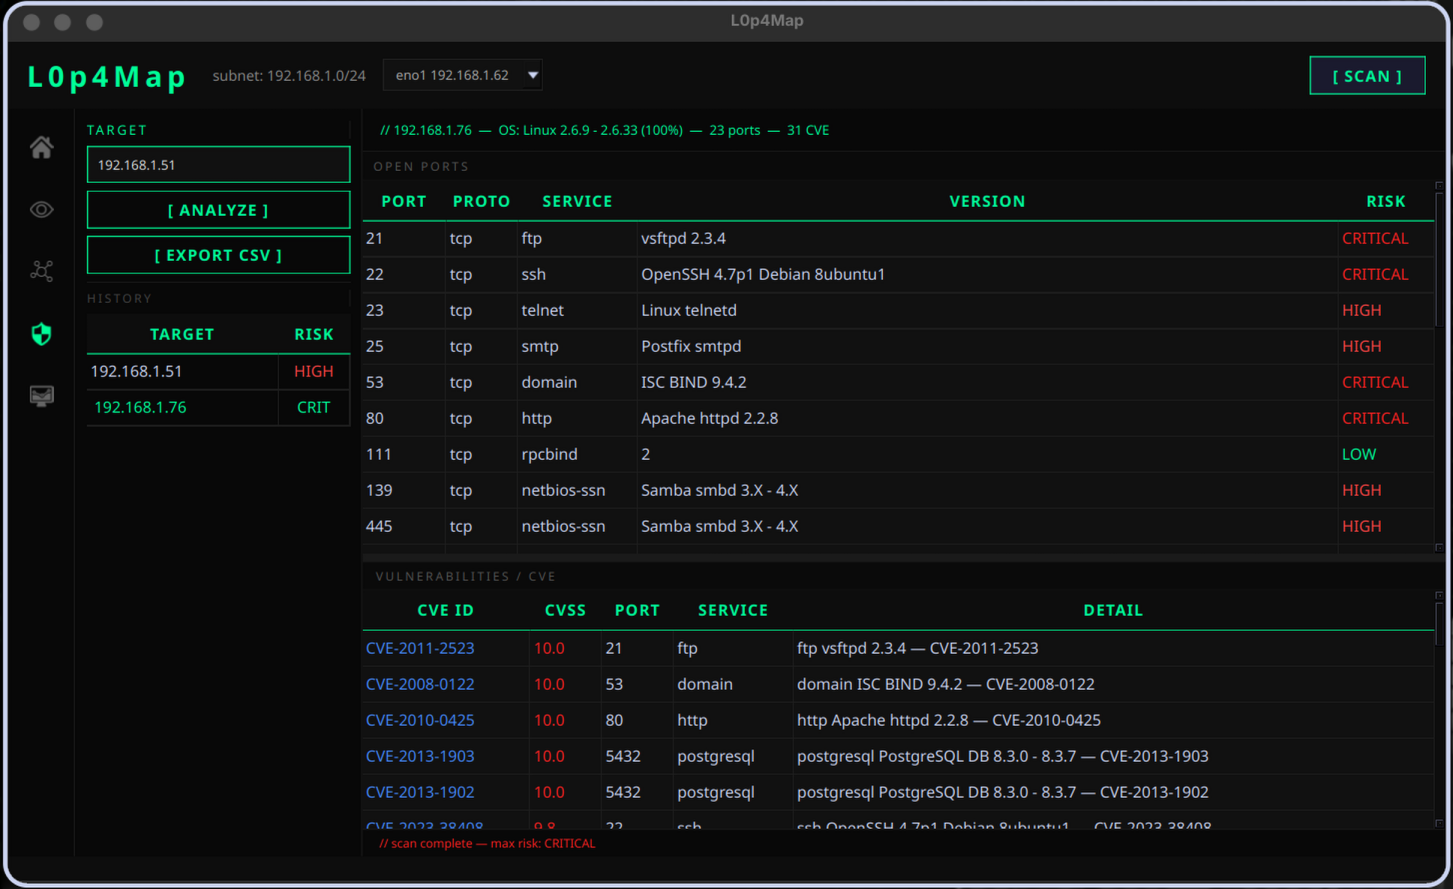 ### Analizador de Tráfico: Análisis de tráfico de red en tiempo real 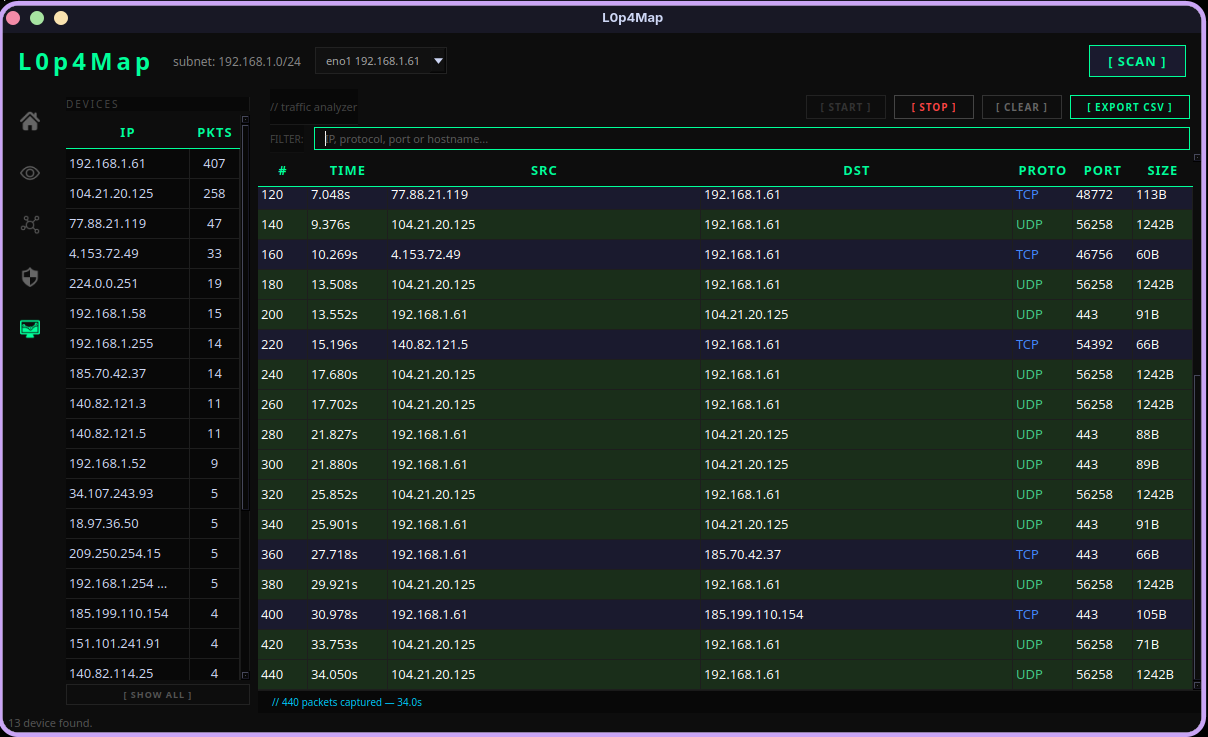 --- ## Requisitos ### Linux (Debian o Arch) - Python 3.11+ - nmap instalado (`sudo pacman -S nmap` o `sudo apt install nmap`) - Npcap/libpcap para captura de paquetes (normalmente ya presente en Debian/Arch) - Privilegios de superusuario (necesarios para escaneo ARP y captura de paquetes) ### Windows 10/11 - Python 3.11+ - Nmap para Windows (instalador oficial de nmap.org, incluye Npcap) - Npcap instalado en modo "compatible con API WinPcap" (necesario para captura de paquetes) - Ejecutar como Administrador (necesario para escaneo ARP y captura de paquetes) ### macOS (Intel y Apple Silicon) - Python 3.11+ - nmap instalado (`brew install nmap`) - Privilegios de superusuario (necesarios para escaneo ARP y captura de paquetes) --- ## Instalación ### Linux Los usuarios de **Arch Linux** pueden instalar directamente desde el AUR: ```bash yay -S l0p4map ``` Alternativamente, en cualquier distribución Linux: ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt sudo chmod +x L0p4Map.sh ``` ### macOS ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt chmod +x L0p4Map.sh ``` ### Windows ```powershell git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python -m venv venv venv\Scripts\activate pip install -r requirements.txt ``` Asegúrate de que nmap y Npcap estén instalados y disponibles en el PATH del sistema antes de lanzar la herramienta. --- ## Uso ### Linux y macOS Lanza la herramienta con privilegios de superusuario: ```bash sudo ./L0p4Map.sh ``` ### Windows Abre un terminal (PowerShell o CMD) como Administrador, luego: ```powershell venv\Scripts\activate python L0p4Map.py ``` ### Flujo de trabajo 1. Selecciona la interfaz de red desde el menú desplegable de la barra de herramientas 2. Presiona **[ ESCANEAR ]** para descubrir todos los dispositivos: cada host es identificado mediante TTL, sondeo de puertos y SNMP 3. Haz clic en un dispositivo para ver detalles y ejecutar acciones rápidas (ping, traceroute, escaneo de puertos) 4. Cambia a **Gráfico** para explorar la topología de red real: pasa el ratón sobre los nodos para obtener información completa del dispositivo, haz doble clic para asignar una etiqueta personalizada 5. Alterna entre los diseños **[ JERÁRQUICO ]** y **[ FORCE ATLAS ]** desde la vista del gráfico 6. Usa **Superficie de Ataque** para ejecutar un escaneo profundo de nmap + vulners en cualquier host y revisar los CVEs 7. Usa **Analizador de Tráfico** para capturar paquetes en vivo, filtrar por dispositivo o protocolo, y exportar a CSV 8. Activa **[ EN VIVO ]** en la vista del gráfico para mantener la topología actualizada automáticamente 9. Activa **Monitoreo Continuo** para mantener el agente escuchando pasivamente ARP/mDNS y recibir alertas sobre nuevos dispositivos, sin necesidad de reiniciar un escaneo completo --- ## Aviso Legal Esta herramienta está diseñada **únicamente para auditoría de red autorizada**. Solo usa L0p4Map en redes que poseas o para las que tengas permiso explícito de prueba. El escaneo no autorizado es ilegal. --- ## Autor **HaxL0p4**: [GitHub](https://github.com/HaxL0p4) ---
