
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
android-workprofile-exploit — Análisis defensivo controlado del aprovisionamiento de perfiles de trabajo de CVE-2025-22442, la temporización de políticas y el aislamiento empresarial. | Kitploit
Herramientas/GitHubGitHub/hasan-al-hussein/android-workprofile-exploit
Seguridad AndroidAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosPruebas de PenetraciónSeguridad MóvilAprendizaje y EducaciónLabs y Práctica

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
GitHub
hasan-al-hussein/android-workprofile-exploit

android-workprofile-exploit

Análisis defensivo controlado del aprovisionamiento de perfiles de trabajo de CVE-2025-22442, la temporización de políticas y el aislamiento empresarial.

Ver Repositorio
137hace 3 mesesAún no revisado
Investigación de seguridad defensiva sobre el aprovisionamiento de perfiles de trabajo en Android

Volver al portafolio de ingeniería de Hasan Al Hussein

Investigación de seguridad sobre perfiles de trabajo en Android

Investigación de laboratorio controlada sobre el comportamiento del aprovisionamiento de perfiles de trabajo en Android, la temporización de las políticas y los límites de aislamiento empresarial.

Este repositorio documenta una investigación académica de seguridad realizada en un entorno controlado. No está destinado al acceso no autorizado, al despliegue ni al uso contra dispositivos u organizaciones de terceros.
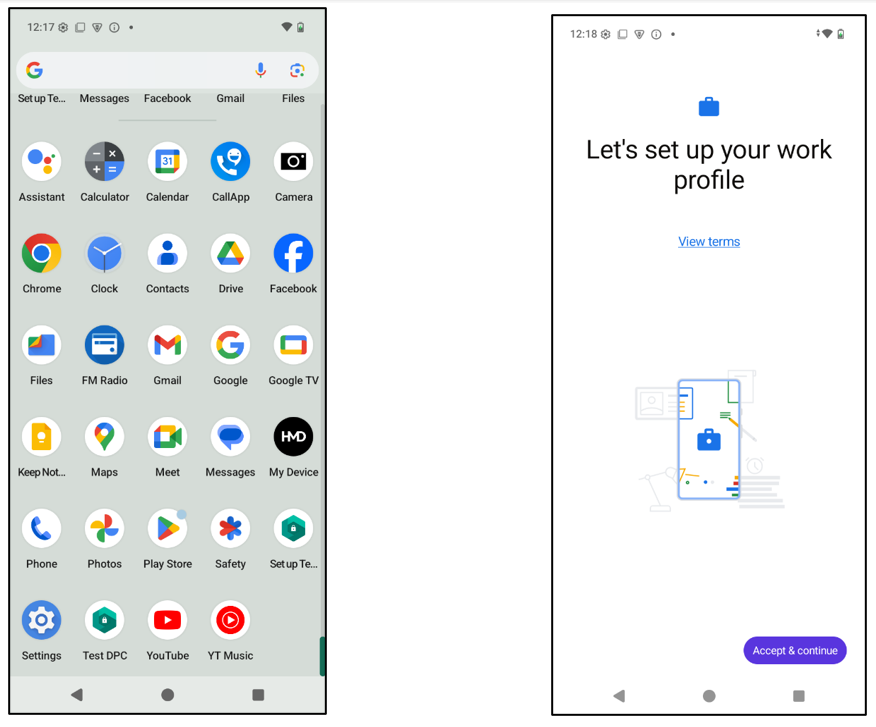

Descripción general

Este proyecto investiga CVE-2025-22442, una condición de carrera en DevicePolicyManagerService de Android que puede permitir la instalación de aplicaciones no autorizadas en un perfil de trabajo recién creado. El registro oficial clasifica el problema como una elevación de privilegios local que afecta a Android 13–15.

El trabajo de laboratorio controlado se centra en el período transitorio durante la inicialización del perfil de trabajo y observa cuándo se activa la aplicación de las políticas del perfil gestionado.

El objetivo era comprender la secuencia de aprovisionamiento, documentar el riesgo y traducir los hallazgos en orientación defensiva para despliegues empresariales de Android.

De un vistazo

ÁreaDetalles
TemaPerfiles de trabajo empresariales de Android
EnfoqueTemporización del aprovisionamiento, aislamiento del perfil gestionado y análisis defensivo
EntornoDispositivo Android de laboratorio o emulador con acceso ADB
HerramientasPython, ADB, herramientas de perfiles de trabajo de Android
ResultadoInforme de investigación, capturas de pantalla y notas de laboratorio reproducibles

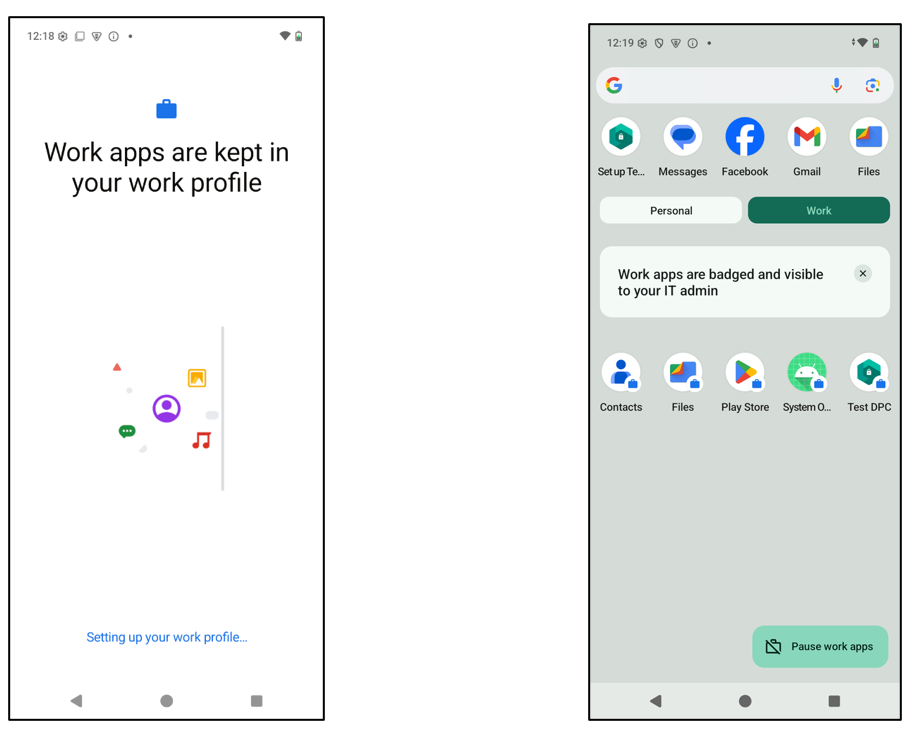
Creación del entorno de perfil de trabajo

El flujo de trabajo del laboratorio monitoriza en tiempo real la creación del perfil de trabajo de Android y detecta la aparición del ID de usuario del perfil gestionado mediante automatización con ADB.

Se analizó el proceso de aprovisionamiento para identificar la ventana temporal en la que las restricciones de instalación de paquetes aún no se aplicaban.
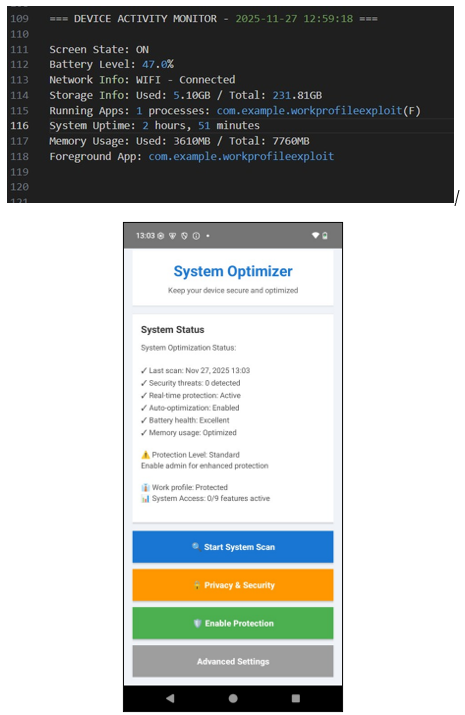

Análisis del aprovisionamiento

El flujo de investigación controlada incluye:

  • Monitorización de dispositivos mediante ADB
  • Detección del usuario del perfil de trabajo
  • Análisis de la temporización de los eventos de aprovisionamiento
  • Observación de la activación de políticas
  • Validación repetible en laboratorio

El énfasis está en comprender el límite temporal e identificar los controles que los equipos empresariales deberían validar.
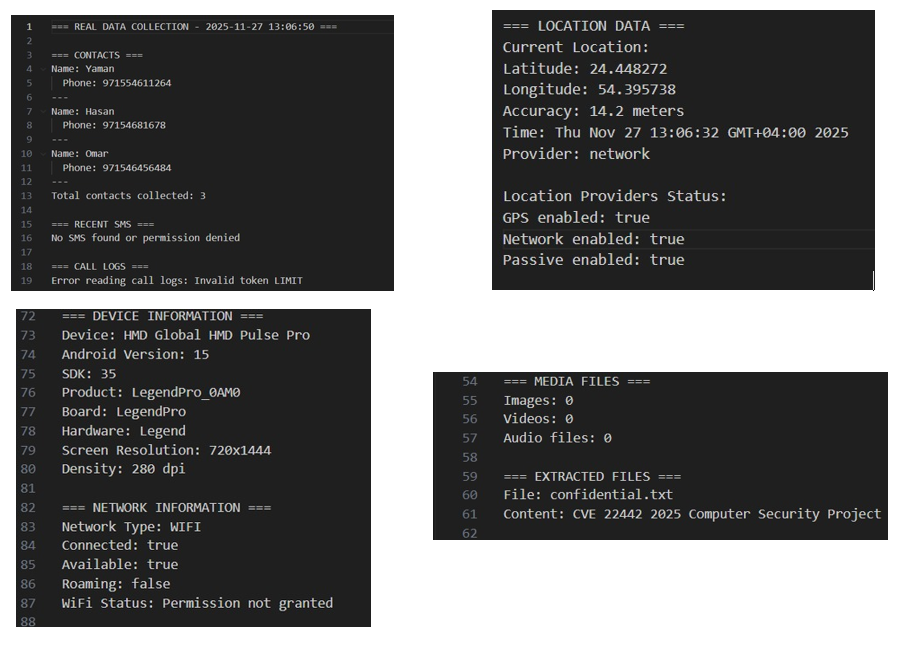

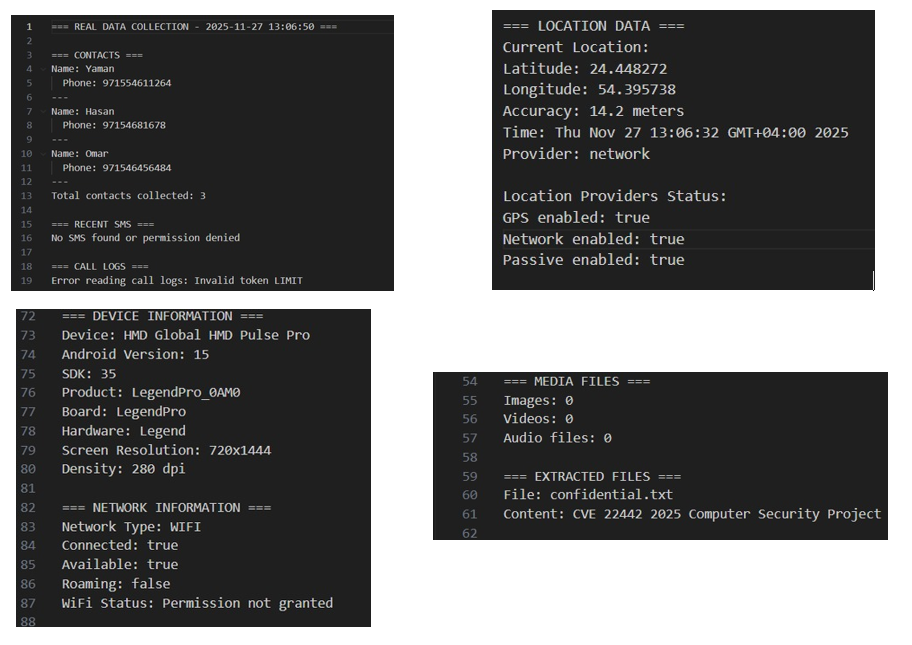
Demostración de exposición de datos

La demostración de laboratorio muestra por qué importa el aislamiento del perfil de trabajo, modelando los tipos de datos del contexto empresarial que podrían quedar expuestos si fallan los controles de aprovisionamiento:

  • Información de contactos
  • Datos de ubicación GPS
  • Información del dispositivo y de la red
  • Archivos internos del perfil de trabajo
  • Contenido sensible almacenado

El proyecto documenta el riesgo de exposición a alto nivel para que los defensores puedan reproducir la validación de forma segura en su propio entorno controlado.


Características

  • Análisis del aprovisionamiento de perfiles de trabajo en Android
  • Automatización con ADB
  • Investigación de la ventana temporal
  • Revisión de la activación de políticas
  • Pruebas de aislamiento del contenedor empresarial
  • Modelado controlado de exposición de datos
  • Detección del usuario del perfil de trabajo
  • Pruebas en dispositivos reales y emuladores

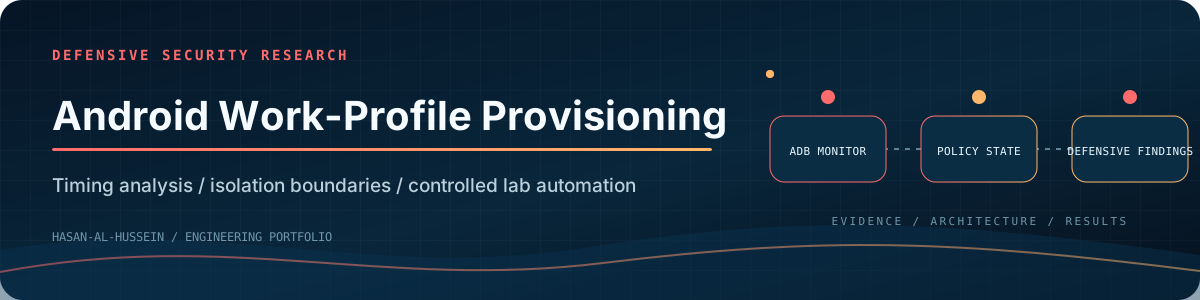
Flujo de trabajo de la investigación

Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation

Tecnologías utilizadas

Investigación de seguridad

  • Android Debug Bridge (ADB)
  • Python
  • Perfiles de trabajo de Android
  • Análisis de aprovisionamiento
  • Pruebas de aislamiento empresarial

Análisis y pruebas

  • Emulador de Android / Dispositivo físico
  • Monitoreo automatizado de aprovisionamiento
  • Pruebas de perfiles empresariales
  • Scripts de automatización en Python

Resultados

MétricaResultado
Vulnerabilidad objetivoCVE-2025-22442
Tipo de investigaciónValidación del aislamiento de perfiles de trabajo
Observación del aprovisionamientoExitosa
Modelado de exposiciónCompletado en laboratorio
AutomatizaciónADB + Python
Entorno de pruebasPerfil de trabajo de Android

Conceptos clave de seguridad

  • Aislamiento empresarial de Android
  • Aprovisionamiento de perfiles de trabajo
  • Análisis de ventanas temporales
  • Activación de políticas de perfiles gestionados
  • Modelado de exposición de datos empresariales
  • Validación defensiva
  • Pruebas de seguridad controladas

Estructura del código fuente

src/
├── install_loop.py
└── README.md

Trabajo futuro

  • Lista de verificación de aprovisionamiento defensivo
  • Guía para el endurecimiento de políticas de MDM
  • Pruebas más amplias en versiones de Android
  • Análisis de políticas empresariales
  • Flujo de trabajo de notificación más seguro para equipos de seguridad

Documentación

  • Informe técnico completo
  • Base de datos nacional de vulnerabilidades del NIST: CVE-2025-22442
  • Boletín de seguridad de Android: abril de 2025
  • Parche del framework de AOSP referenciado por el registro de CVE

Autores

  • Hasan Al Hussein
  • Yaman Masad
  • Omar Yousef

Universidad Khalifa

Descargar herramienta