 gyoisamurai/gyoithon
GyoiThon es una herramienta de prueba de penetración en crecimiento que utiliza Machine Learning.


La página en japonés está aquí.
El nuevo GyoiThon (versión 0.0.4) puede listar sus subdominios expuestos en Internet. Y si el subdominio se publica como un servicio web, GyoiThon ejecuta una verificación de estado que es una evaluación de vulnerabilidad no destructiva.
| Nota |
|---|
| La nueva función utiliza una API de búsqueda personalizada de Google. Por lo tanto, si usa la nueva función, debe preparar una clave API de Búsqueda personalizada de Google. |
domain_list.csv de la siguiente manera: ```
"Domain Name"
mbsd.jpY ejecutas el siguiente comando. ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
Como resultado, obtienes una lista de subdominios asociados al dominio especificado.
| Índice | Dominio | Subdominio | Dirección IP | Estado de acceso (http) | Ubicación (http) | Estado de acceso (https) | Ubicación (https) | Registros Whois |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
Como resultado, obtendrá una lista de subdominios y un informe de evaluación.
|Índice|Dominio|Subdominio|Dirección IP|Estado de acceso (http)|Ubicación (http)|Estado de acceso (https)|Ubicación (https)|Registros Whois|Resultados de evaluación|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## Descripción general
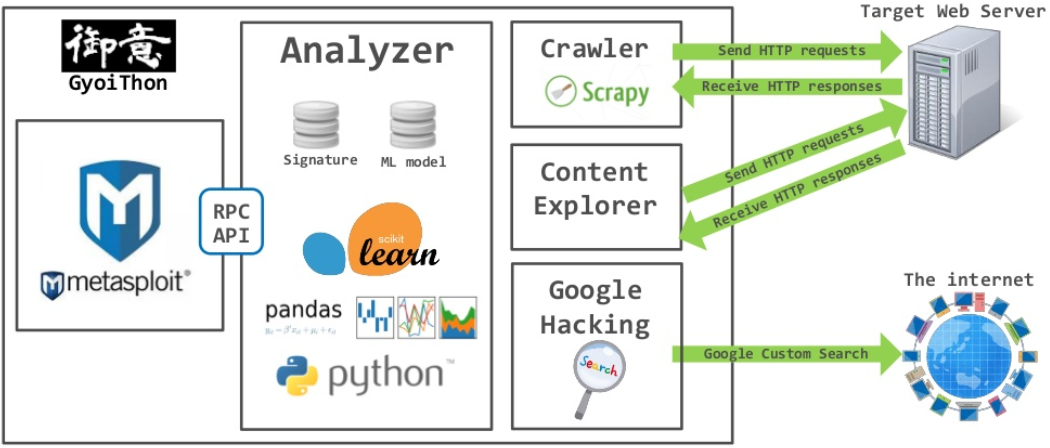
GyoiThon es una **herramienta de recopilación de inteligencia** para servidores web.
GyoiThon ejecuta **acceso remoto** al servidor web objetivo e **identifica el producto que opera en el servidor**, como CMS, software de servidor web, framework, lenguaje de programación, etc. Además, puede **ejecutar módulos de explotación** contra los productos identificados utilizando Metasploit. GyoiThon **ejecuta de forma totalmente automática** las acciones anteriores.
Las principales características de GyoiThon son las siguientes.
* Acceso remoto / total automatización
GyoiThon puede **recopilar de forma totalmente automática** la información del servidor web objetivo utilizando solo **acceso remoto**. Solo necesita ejecutar GyoiThon una vez para su operación.
* Prueba no destructiva
GyoiThon puede recopilar información del servidor web objetivo utilizando **solo acceso normal**.
Pero, cuando utiliza una parte de las opciones, GyoiThon ejecuta acceso anómalo, como el envío de módulos de explotación.
* Recopilación de diversas informaciones
GyoiThon dispone de varios motores de recopilación de inteligencia, como rastreador web, API de búsqueda personalizada de Google, Censys, explorador de contenido predeterminado, examen de servicios en la nube, etc. Al analizar la información recopilada mediante **coincidencia de patrones de cadenas** y **aprendizaje automático**, GyoiThon puede identificar **producto/versión/número de CVE** que operan en el servidor web objetivo, **comentarios HTML innecesarios**/**mensajes de depuración**, **página de inicio de sesión**, etc.
* Examen de vulnerabilidades reales
GyoiThon puede ejecutar módulos de explotación contra los productos identificados utilizando Metasploit.
Como resultado, puede **examinar vulnerabilidades reales del servidor web objetivo**.

| Nota |
|:-----|
| Si está interesado, **por favor, úselos en un entorno bajo su control y bajo su propio riesgo**. |
## <a name='Installation'>Instalación</a>
1. Clone el repositorio de GyoiThon con git.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. instale los paquetes de Python requeridos.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini.