 grisuno/cve-2022-22077
# Marco de explotación BYOVD para CVE-2022-22077 dirigido a RTCore64.sys Demuestra el robo de tokens del kernel, la escalada de privilegios a SYSTEM y la integración de balizas C2 para operaciones de red team e investigación de seguridad.

Este documento proporciona una visión general completa del marco de explotación de CVE-2022-22077, un sofisticado kit de herramientas de ataque BYOVD (Bring Your Own Vulnerable Driver) que apunta a la vulnerabilidad del controlador RTCore64.sys. Este marco demuestra técnicas avanzadas de explotación del kernel de Windows con fines educativos y de investigación en seguridad.
El material cubierto incluye la base técnica de la vulnerabilidad, la arquitectura del marco y la integración con el conjunto de herramientas más amplio LazyOwn RedTeam. Para un análisis detallado de la vulnerabilidad, consulte Análisis de Vulnerabilidad. Para detalles específicos de implementación de componentes individuales, consulte Marco de Explotación.
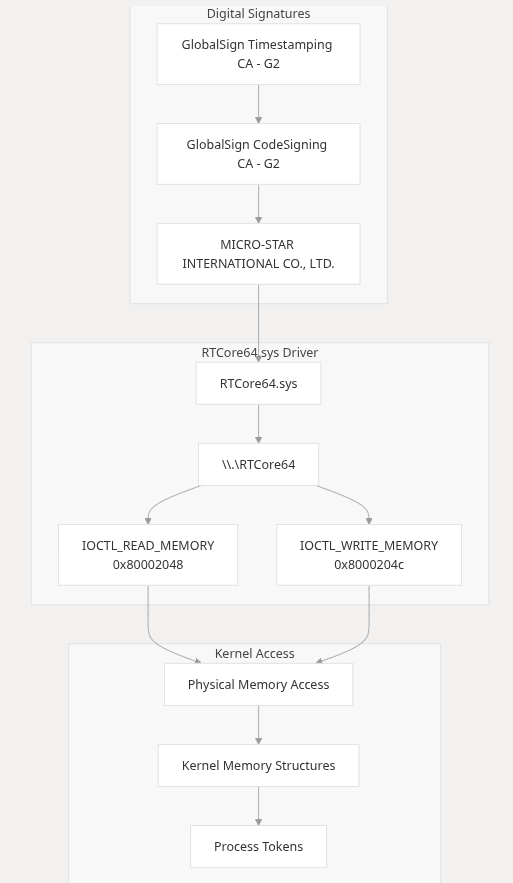
CVE-2022-22077 es una vulnerabilidad de alta gravedad (puntuación CVSS 7.8) que afecta al controlador RTCore64.sys distribuido con las aplicaciones MSI Center y Dragon Center. La vulnerabilidad se origina en interfaces IOCTL expuestas que permiten a usuarios sin privilegios realizar lecturas y escrituras arbitrarias de memoria física, eludiendo eficazmente todos los mecanismos de seguridad del kernel de Windows.
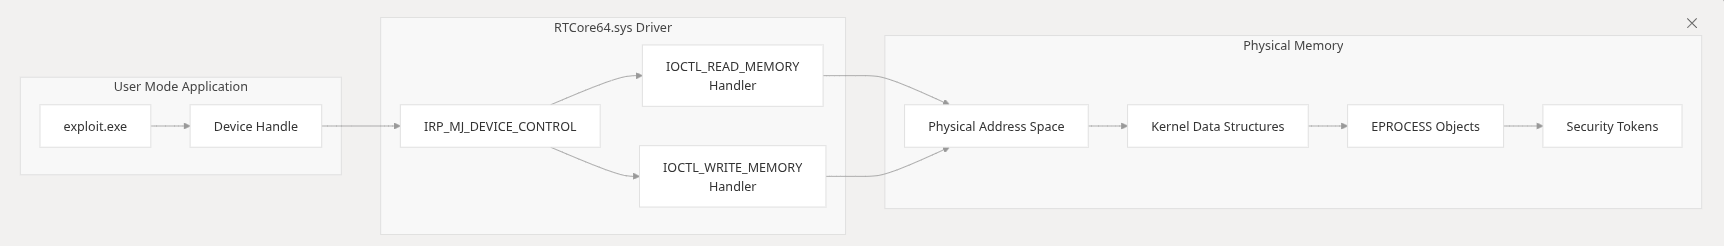
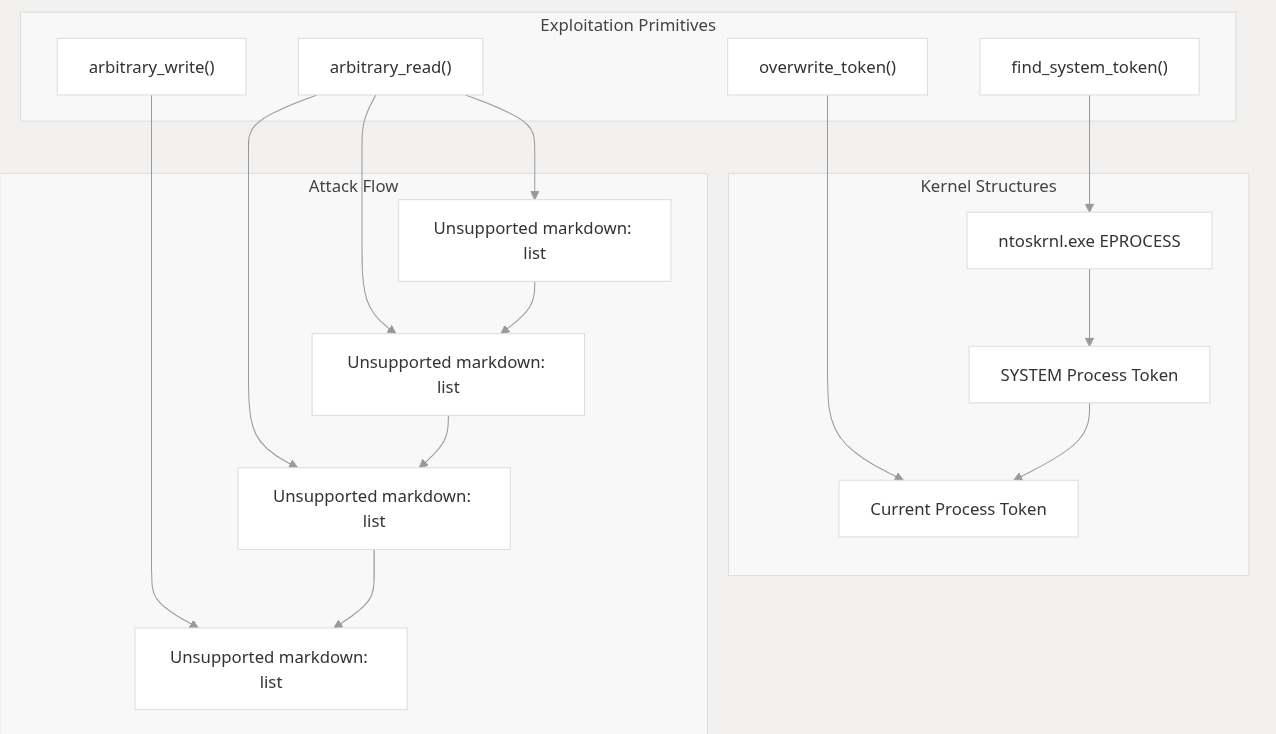
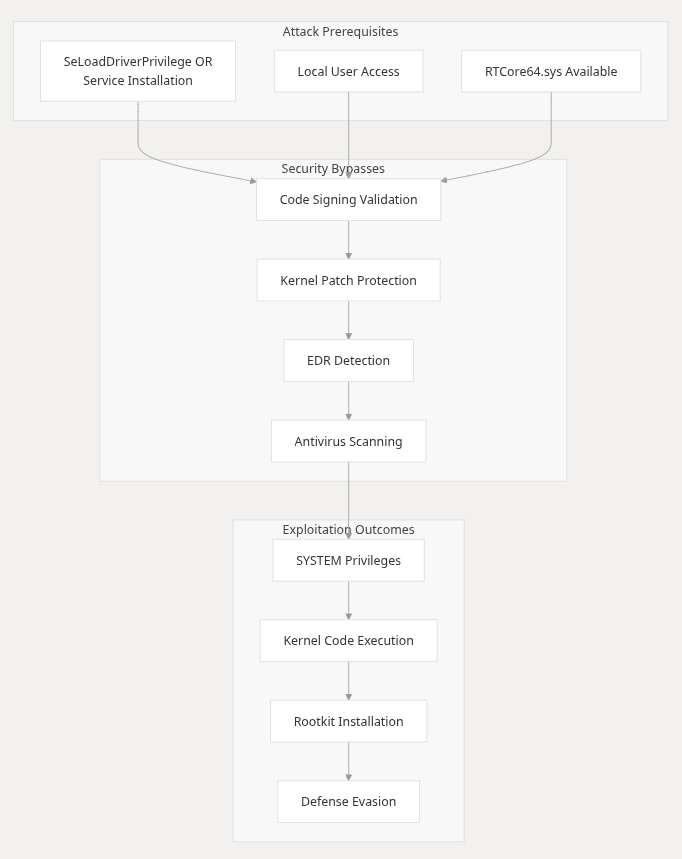
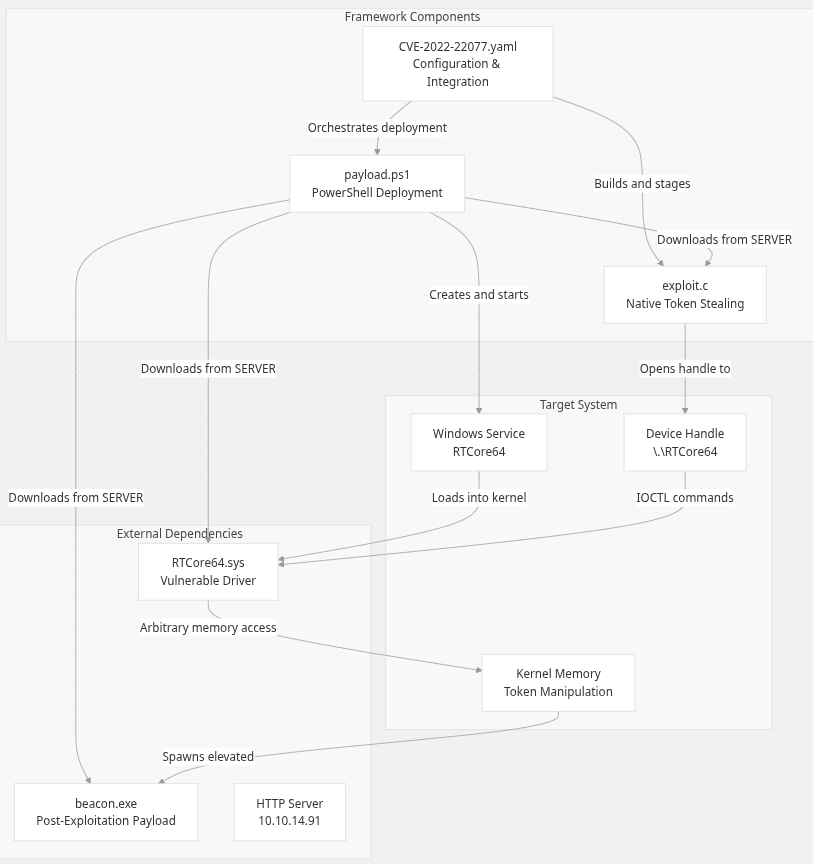
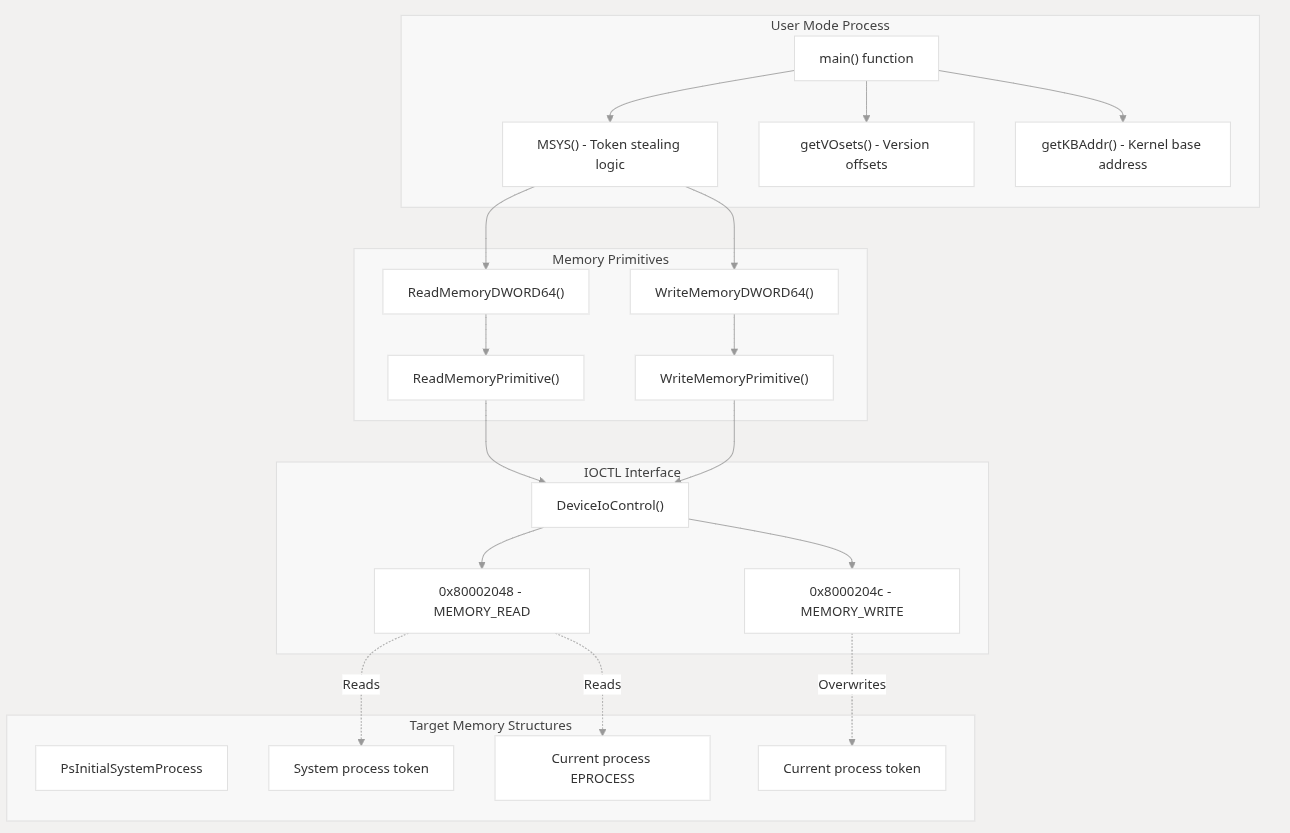
El marco implementa el acceso a la memoria del kernel a través de un enfoque estructurado utilizando las vulnerabilidades del controlador RTCore64.sys:
Por: grisun0, Arquitecto Jefe del Caos del Kernel & Susurrador de Controladores a Tiempo Parcial - LazyOwn RedTeam
7 min de lectura · Publicado a las 3:33 AM porque “¿HVCI? Nunca la conocí.”
“La mejor manera de poseer un sistema es pedirle permiso a su propio controlador — cortésmente, con IOCTLs.” — grisun0, probablemente mientras hacía ingeniería inversa de MSI Afterburner en calzoncillos
Saltémonos la parte donde finjo que esto es normal.
Si estás leyendo esto, probablemente eres:
Bienvenido a LazyOwn RedTeam™, donde no evitamos la seguridad — la invitamos a cenar y luego le robamos la cartera.
Hoy te presento a RTCore64.sys — no un controlador, no una herramienta, sino un exploit de kernel completamente funcional disfrazado de utilidad para overclockear tu RTX 3090.
Y sí — hay un giro.
Spoiler: Todavía usa cmd.exe. Spoiler más grande: Ahora también usa beacon.exe. Spoiler aún más grande: Ambos se ejecutan ahora con privilegios NT AUTHORITY\SYSTEM, gracias a un controlador que pensó que “acceso arbitrario a la memoria del kernel” era una característica de calidad de vida.
🕳️ ¿Qué es RTCore64.sys? (O: “Cómo Convertir MSI Afterburner en una Puerta Trasera Ring 0”) Imagina instalar un controlador para ajustar el voltaje de tu GPU… y accidentalmente darte acceso completo de lectura/escritura a la memoria del kernel.
Esto es CVE-2022–22077 — una vulnerabilidad tan hermosamente imprudente que hace que capcom.sys parezca una bibliotecaria tímida.
Mientras capcom.sys pedía amablemente ejecutar tu callback, RTCore64.sys simplemente te entrega las llaves del reino — sin hacer preguntas.
“Aquí tienes un IOCTL. Escribe cualquier dirección. Lee cualquier valor. Date gusto.” — MSI, probablemente
Y como somos profesionales, no llamamos a DeviceIoControl al azar. Robamos tokens de SYSTEM, parchamos estructuras EPROCESS y generamos shells de SYSTEM — todo antes de que tu GPU alcance los 70°C.
Déjame guiarte a través de los cinco actos de este atraco digital:
Falso.
En su interior está RTCore64.sys — un controlador firmado y vulnerable que expone IOCTLs como:
0x80002048 → Leer memoria del kernel 0x8000204c → Escribir memoria del kernel Sin validación. Sin comprobaciones de cordura. Solo poder crudo y sin filtrar.
“¿Por qué hacer sandbox cuando puedes hacer kernel?” — Equipo de Ingeniería de MSI, 2019
Simplemente:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
Boom. Acceso al kernel desbloqueado.
Requisito previo: SeLoadDriverPrivilege (que ya tienes, porque eres así de bueno). Bonus: HVCI deshabilitado (porque quién necesita virtualización cuando tienes estilo?).
CreateFileW(L"\\.\RTCore64", ...) → Agarra el boleto dorado. EnumDeviceDrivers() → Encuentra la base de ntoskrnl.exe. Analiza PsInitialSystemProcess desde el disco → Obtén el offset. Lee el EPROCESS de SYSTEM → Roba su token. Escribe el token en tu propio proceso → Felicidades, eres Dios. CreateProcessW(L"beacon.exe", ...) → Lanza tu payload como SYSTEM. Sin shellcode. Sin cadenas ROP. Solo pura manipulación de objetos del kernel sin adulterar.
