
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
actions-secrets — Al añadir esta GitHub Action, escaneará tu repositorio en busca de datos sensibles en tu código fuente. Encontramos cosas como contraseñas, cadenas de host de servidores, claves de API, archivos `.env` y de configuración, y más. | Kitploit
Herramientas/GitHubGitHub/gmh5225/actions-secrets
Análisis Estático de Código (SAST)Análisis de CódigoDevSecOpsDetección de Secretos
GitHubgmh5225/actions-secrets

actions-secrets

Al añadir esta GitHub Action, escaneará tu repositorio en busca de datos sensibles en tu código fuente. Encontramos cosas como contraseñas, cadenas de host de servidores, claves de API, archivos `.env` y de configuración, y más.

Ver Repositorio
257hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Acción de GitHub para el Análisis de Secretos de SecureStack

Una Acción de GitHub que analiza tu código fuente en busca de secretos, credenciales, claves de API, nombres de host/URLs de servidores y bases de datos, ¡y mucho más! Cuando la agregas a GitHub Actions, analizamos tu código fuente para asegurarnos de que no haya datos sensibles en tu commit. Consulta a continuación los tipos específicos de credenciales y archivos que analizamos.

name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'

NOTA: para entender los posibles valores de la entrada flags de la acción, ejecuta la CLI de SecureStack localmente:

$ bloodhound-cli code --help
Crea tu clave de API de SecureStack y guárdala como secreto de GitHub

  1. Inicia sesión en SecureStack con tus credenciales de GitHub.
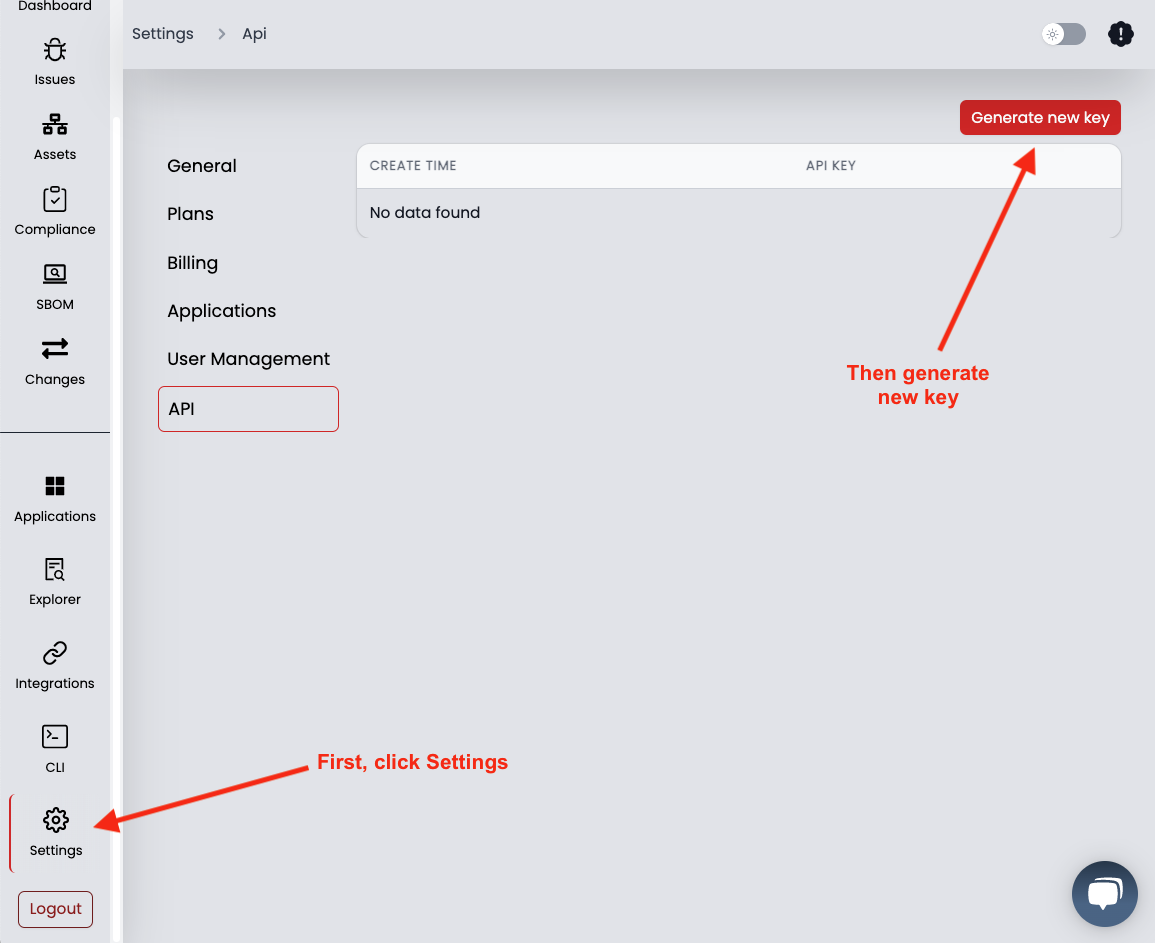
  2. Ve a Configuración (Settings) en la esquina inferior izquierda y luego selecciona la 6.ª pestaña: API.Crear clave de API
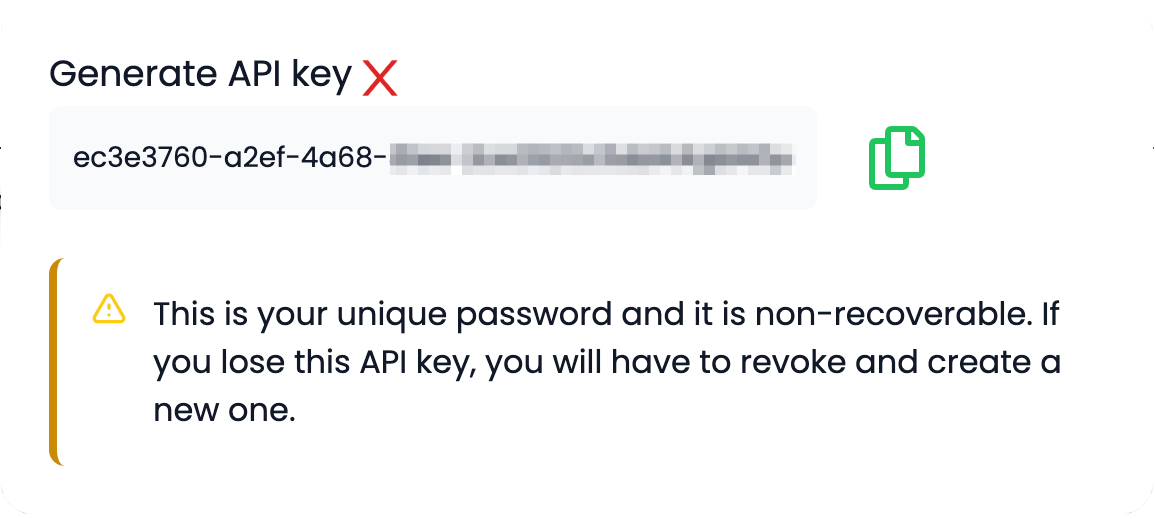
  3. Genera una nueva clave de API y copia el valor.Copiar clave de API
  4. Ahora de vuelta en GitHub, ve a Configuración de tu repositorio de GitHub, haz clic en Secrets y luego en Actions en la parte inferior izquierda.
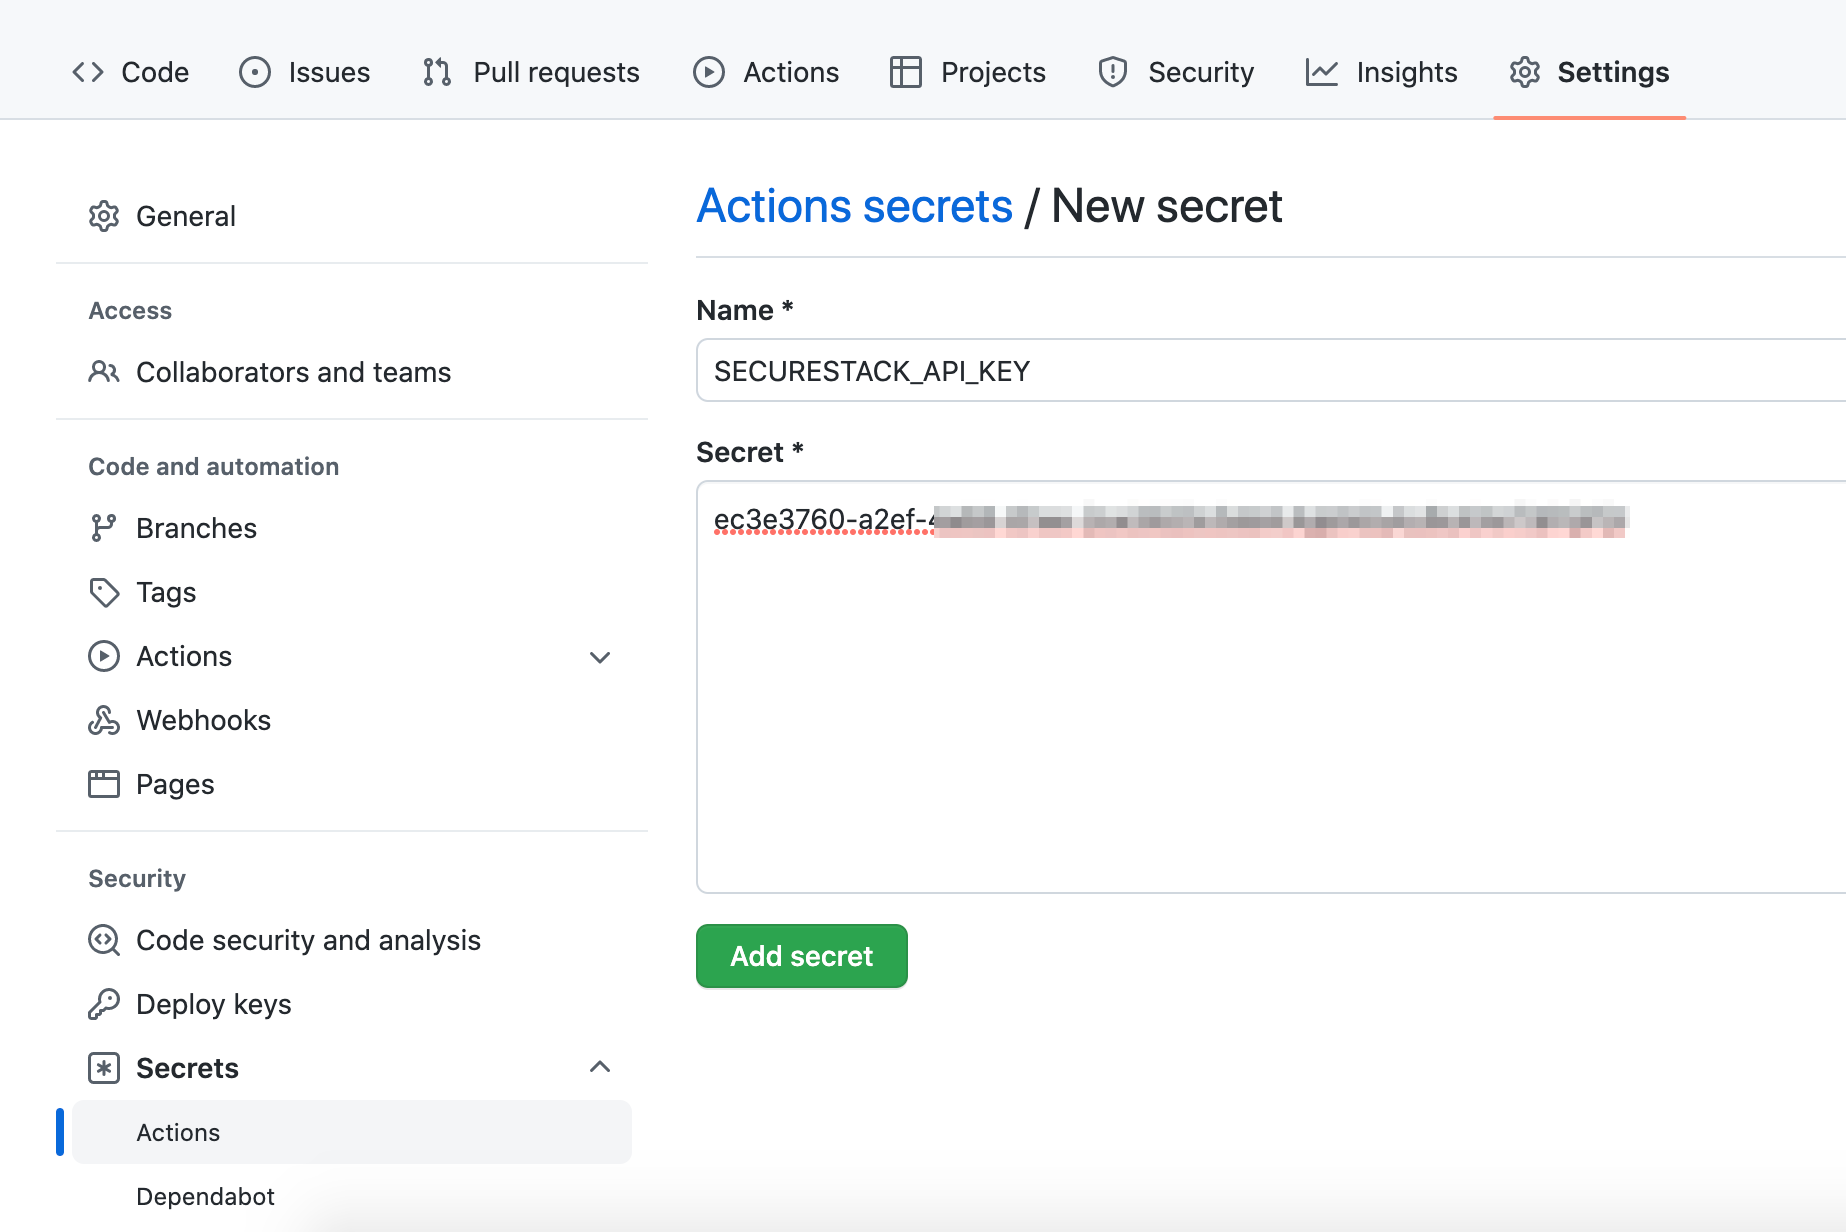
  5. Crea un nuevo secreto llamado SECURESTACK_API_KEY y pega el valor del paso 2 en el campo y haz clic en "Add secret".Crear secreto de GitHub para la clave de API

Cómo obtener tu ID de Aplicación de SecureStack

  1. Inicia sesión en SecureStack.
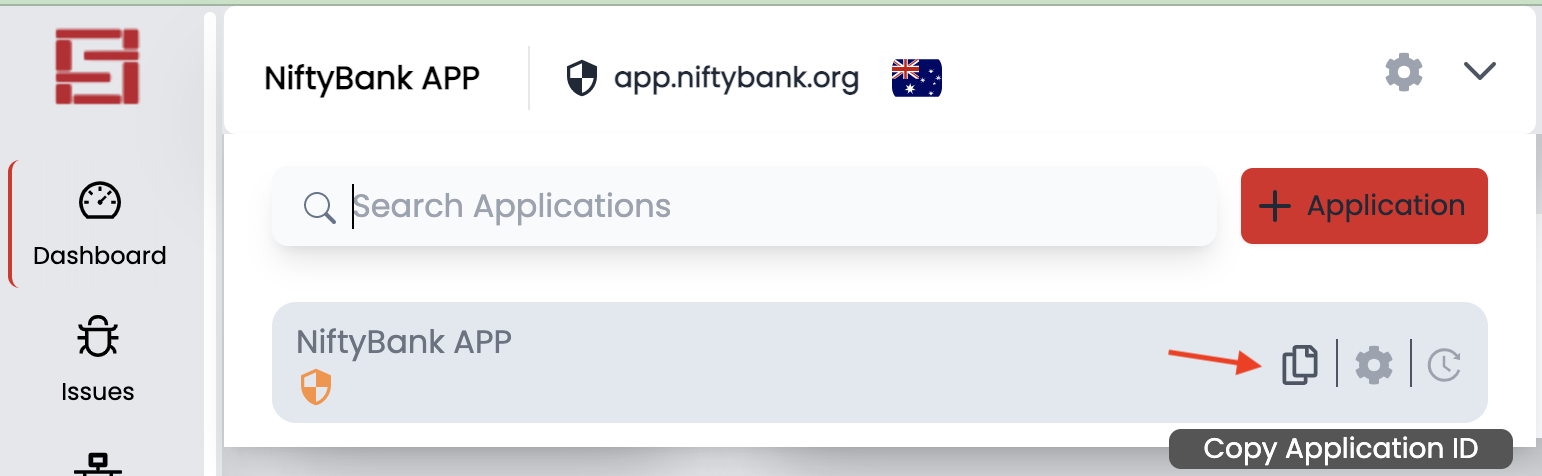
  2. En el menú desplegable de aplicaciones en la parte superior izquierda, elige la aplicación que quieras usar y haz clic en "Copy Application ID" Copiar ID de Aplicación
  3. Crea un nuevo secreto llamado SECURESTACK_APP_ID y pega el valor del paso 2 en el campo y haz clic en "Add secret".Crear secreto de GitHub para app_id
  4. Cuando termines, los dos secretos de GitHub deberían verse asíDos secretos creados exitosamente

¿Qué tipos de credenciales encuentra esta Acción de GitHub?

  1. Claves de API como Stripe, AWS, Amplitude y un montón más
  2. Nombres de host o URLs de servidores y bases de datos
  3. Contraseñas y nombres de usuario
  4. Archivos .env e índices de git

¿Cómo puedo ver el resultado del análisis de secretos?

  1. Puedes ver el resultado del análisis directamente en la salida del flujo de trabajo de GitHub Actionsalida del flujo de trabajo

  2. Puedes ejecutar un análisis de secretos local con nuestra bloodhound-cli : bloodhound-cli code -s -d 1 -a <app_id>

  3. Puedes interactuar con el resultado del análisis en el SaaS de SecureStack plataforma

Consulta nuestras otras Acciones de GitHub:

  1. SecureStack Software Composition Analysis (SCA) - Analiza tu aplicación en busca de librerías de terceros y de código abierto vulnerables.
  2. SecureStack SBOM - Crea una lista de materiales de software (SBOM) para tu aplicación.
  3. SecureStack Web Vulnerability & Cloud Misconfiguration Analysis - Analiza la URL de tu aplicación en ejecución en busca de malas configuraciones en la nube y vulnerabilidades web.
  4. SecureStack Log4j Analysis - Analiza tu aplicación en busca de vulnerabilidades Log4j/Log4Shell.
  5. O nuestra Acción de GitHub Todo-en-Uno - Hemos combinado todas nuestras acciones en una sola "¡Acción para dominarlas a todas"!

Aprende más sobre SecureStack con nuestro canal de YouTube:

¡Próximamente!

Hecho con 💜 por SecureStack

Descargar herramienta