

 💬
README_中文 •
Compilar/Instalar/Ejecutar •
Descripción de Parámetros •
Cómo usar •
Escenario •
Lista de POCs •
Escaneo Personalizado •
Mejores Prácticas
Características
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Netcat web gratuito de un solo ID para múltiples objetivos (reverse shell)
- Qué es scan4all: integra vscan, nuclei, ksubdomain, subfinder, etc., totalmente automatizado e inteligente. Herramientas de red team
Optimización a nivel de código, optimización de parámetros y módulos individuales, como vscan filefuzz, han sido reescritos para estos proyectos integrados.
En principio, no reinventar la rueda, a menos que haya errores o problemas.
- Multiplataforma: basado en implementación en Golang, ligero, altamente personalizable, de código abierto, compatible con Linux, Windows, Mac OS, etc.
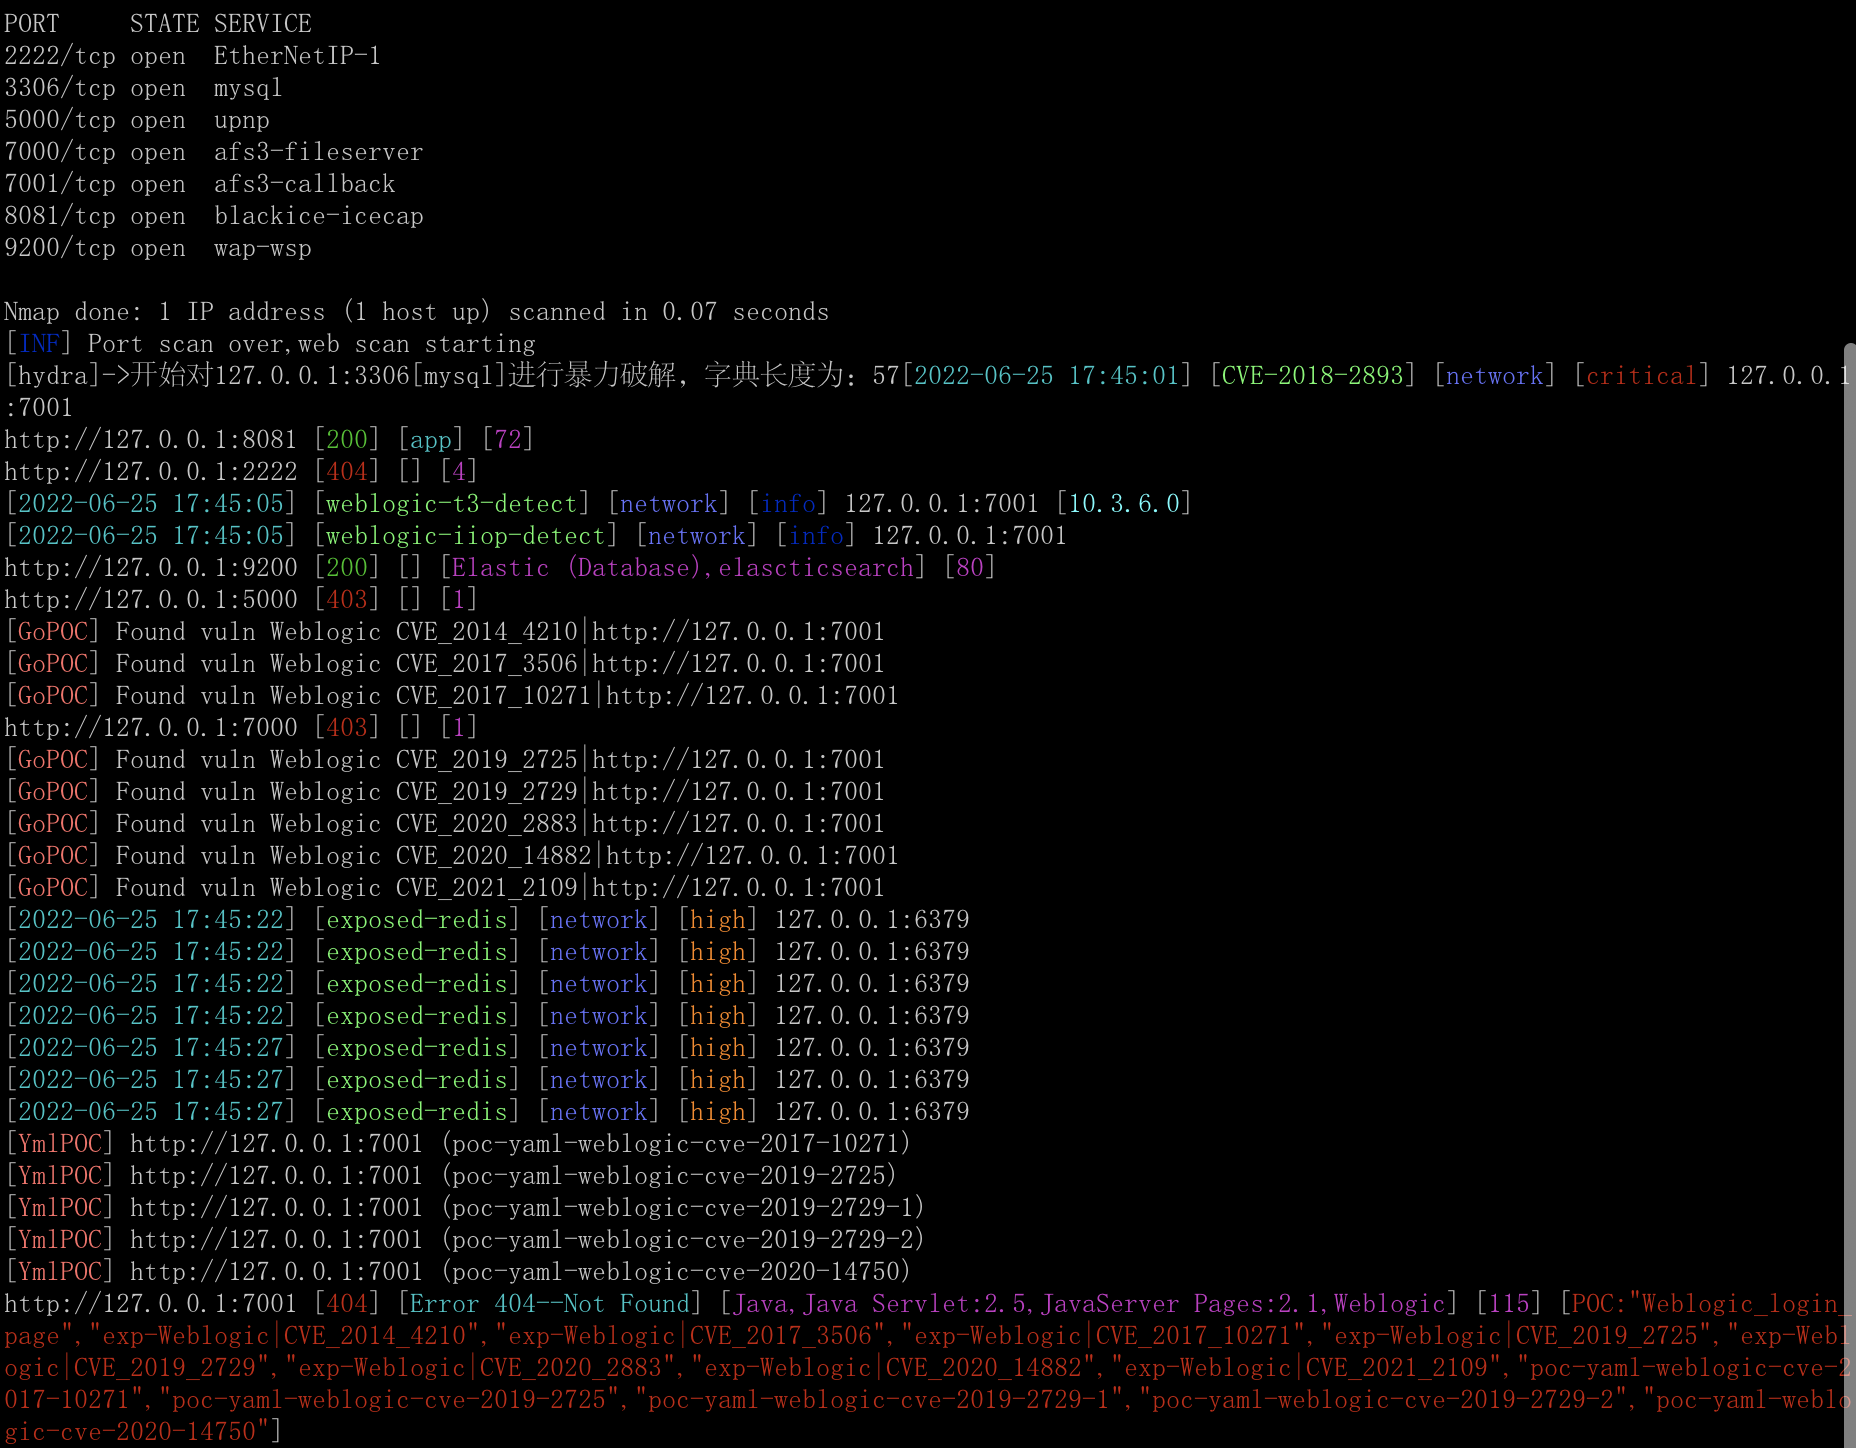
- Soporta [23] tipos de fuerza bruta de contraseñas, soporta diccionarios personalizados, activado con "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, también detecta MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth (Authorization), contiene craqueo de Webdav, SVN (Apache Subversion)
- Weblogic, habilita nuclei a través de enableNuclei=true al mismo tiempo, soporta detección T3, IIOP y otras
- Tomcat
- Jboss
- Winrm (wsman)
- POP3/POP3S
- Por defecto, el ataque de fuerza bruta inteligente de contraseñas HTTP está habilitado y se activará automáticamente cuando se requiera una contraseña HTTP, sin intervención manual.
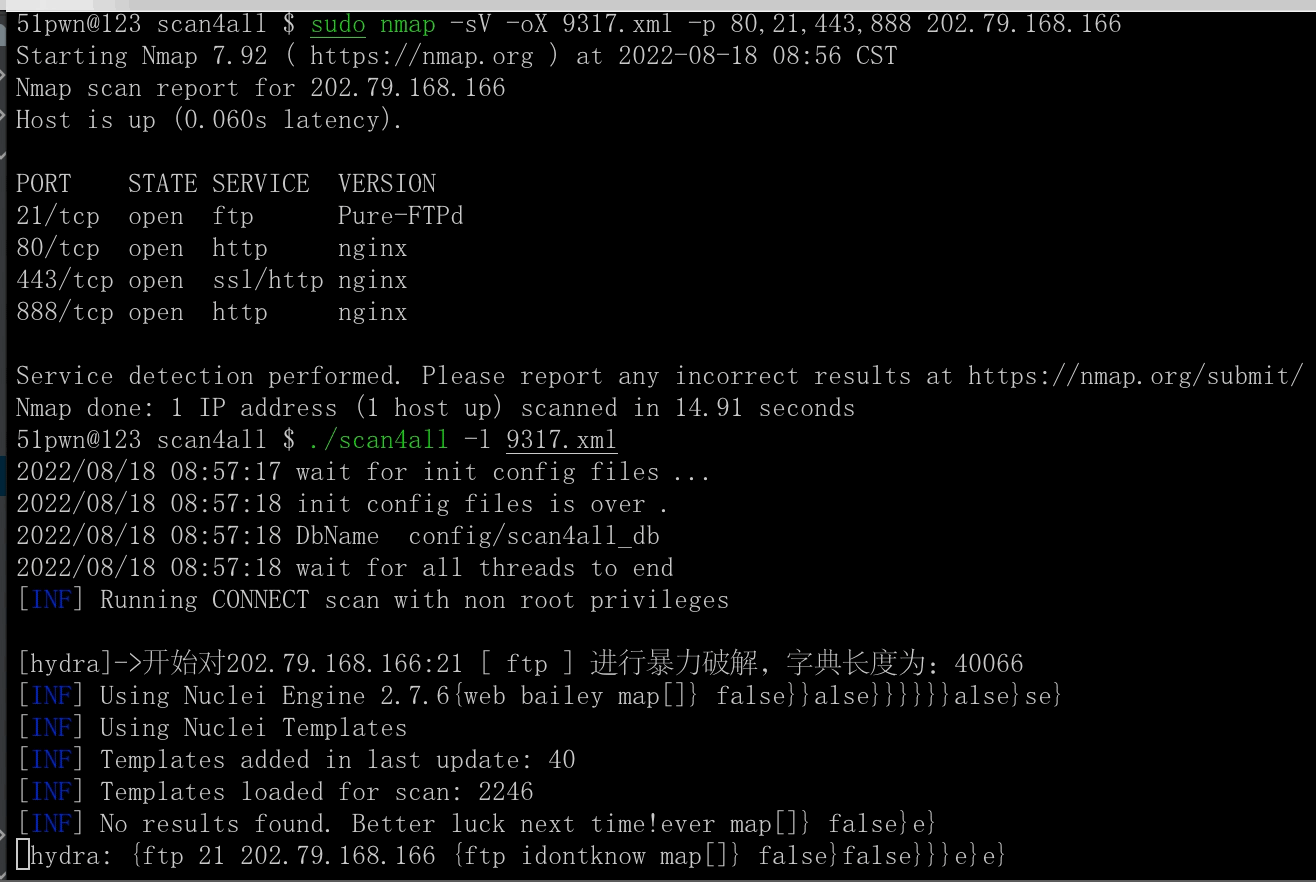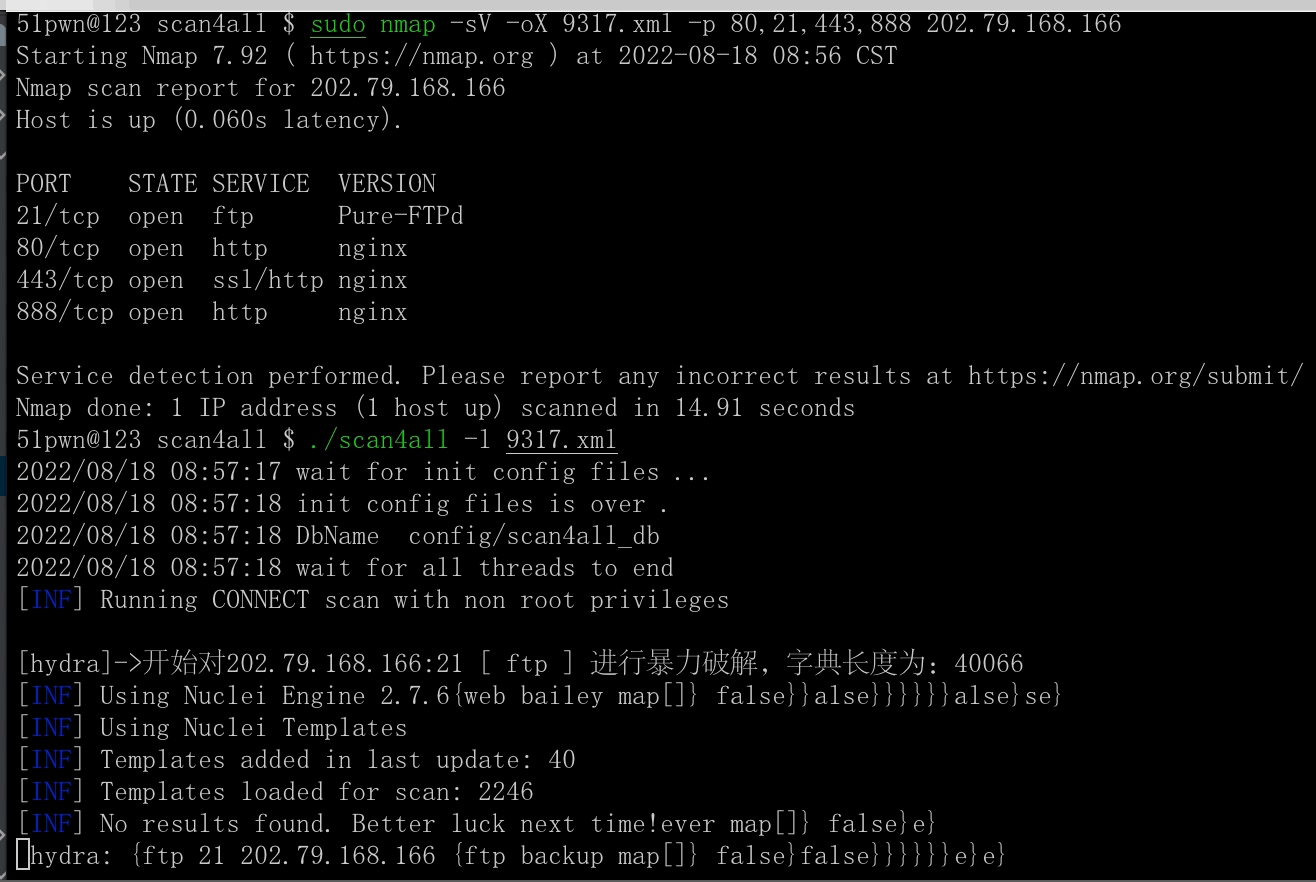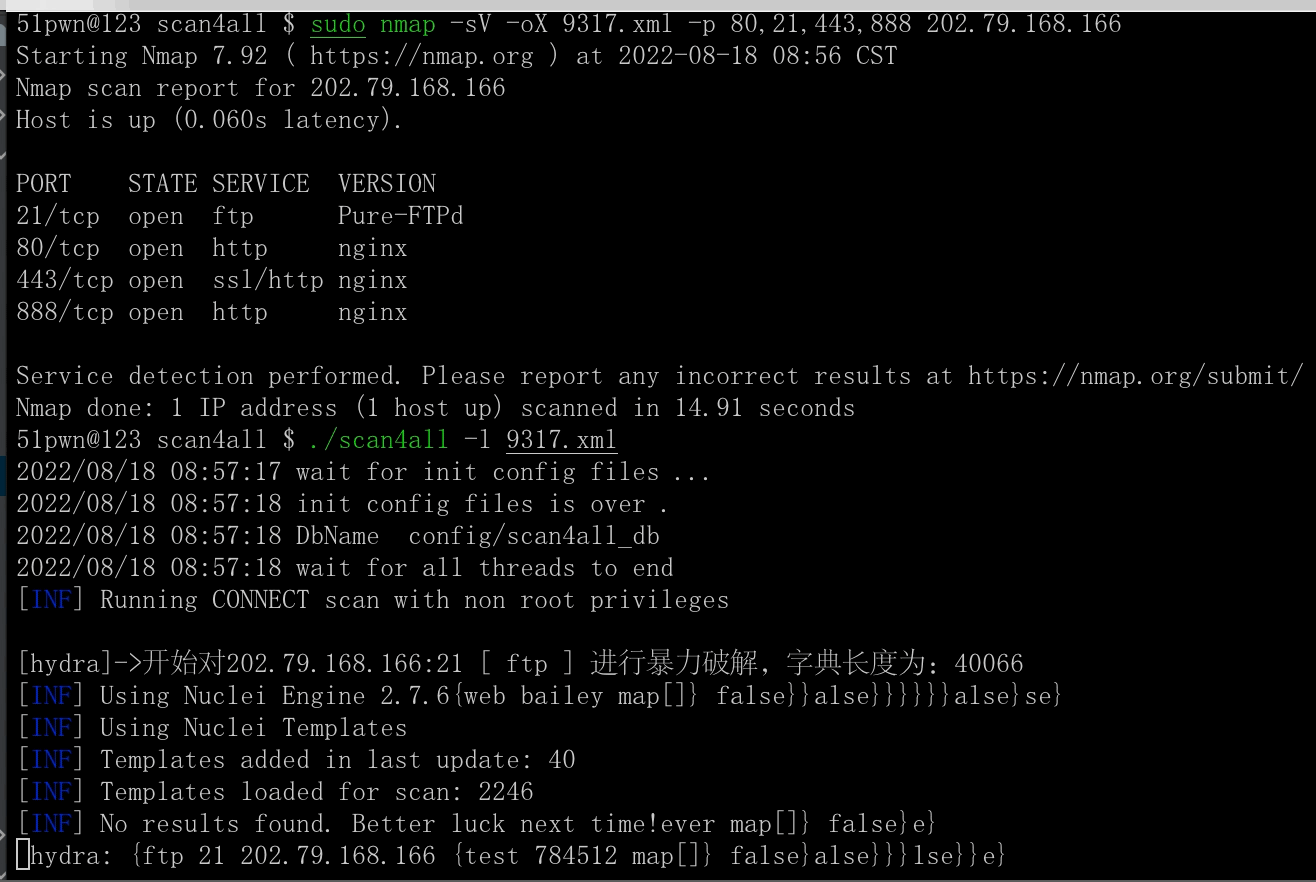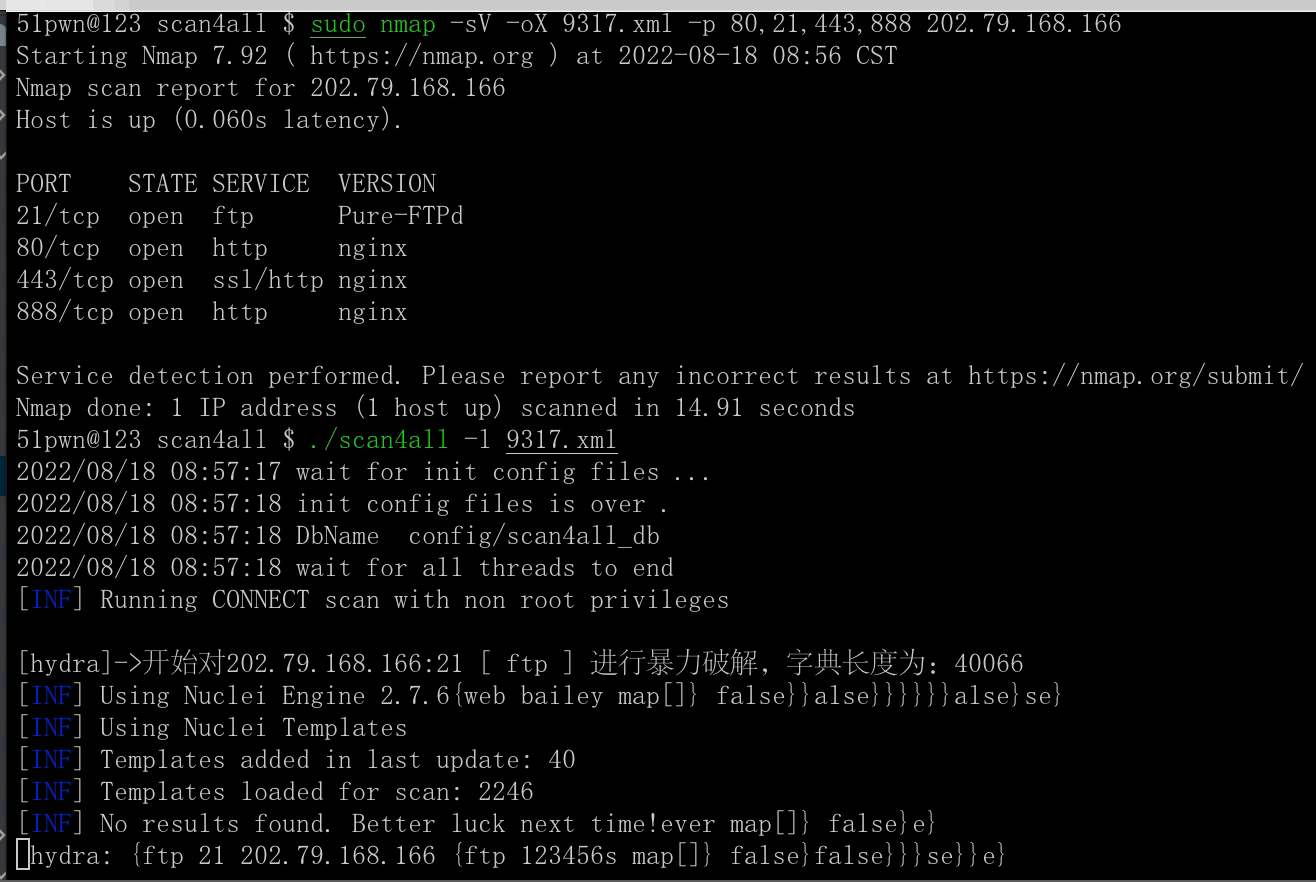
- Detecta si hay nmap en el sistema y habilita nmap para escaneo rápido mediante priorityNmap=true, que está habilitado por defecto, y los parámetros optimizados de nmap son más rápidos que masscan
Desventajas de usar nmap: si la red es mala, debido a que el paquete de tráfico de red es demasiado grande, puede dar lugar a resultados incompletos
Usar nmap adicionalmente requiere establecer la contraseña de root como una variable de entorno
export PPSSWWDD=yourRootPswd
Más referencias: config/doNmapScan.sh
Por defecto, se utiliza naabu para completar el escaneo de puertos -stats=true para ver el progreso del escaneo.
¿Puedo no escanear puertos?
noScan=true ./scan4all -l list.txt -v
# nmap result default noScan=true
./scan4all -l nmapRssuilt.xml -v
- Capacidad de detección rápida de más de 15000 POCs, los PoCs incluyen:
Estadísticas de los 10 principales Templates de Nuclei
| ETIQUETA | CONTEO | AUTOR | CONTEO | DIRECTORIO | CONTEO | GRAVEDAD | CONTEO | TIPO | CONTEO |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | alto | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medio | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | crítico | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | bajo | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | desconocido | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 directorios, 3922 archivos.
- POC de vscan
- vscan POC incluye: xray 2.0 300+ POC, POC de Go, etc.
- POC de scan4all
- Soporta escaneo e identificación de más de 7000 huellas digitales web:
- huella digital de httpx
- huella digital de vscan
- huella digital de vscan: incluye eHoleFinger, localFinger, etc.
- huella digital de scan4all


 ghosttroops/scan4all
