 gamehunterkaan/autopwn-suite
AutoPWN Suite es un proyecto para escanear vulnerabilidades y explotar sistemas automáticamente.

AutoPWN Suite es un proyecto para escanear vulnerabilidades y explotar sistemas automáticamente.


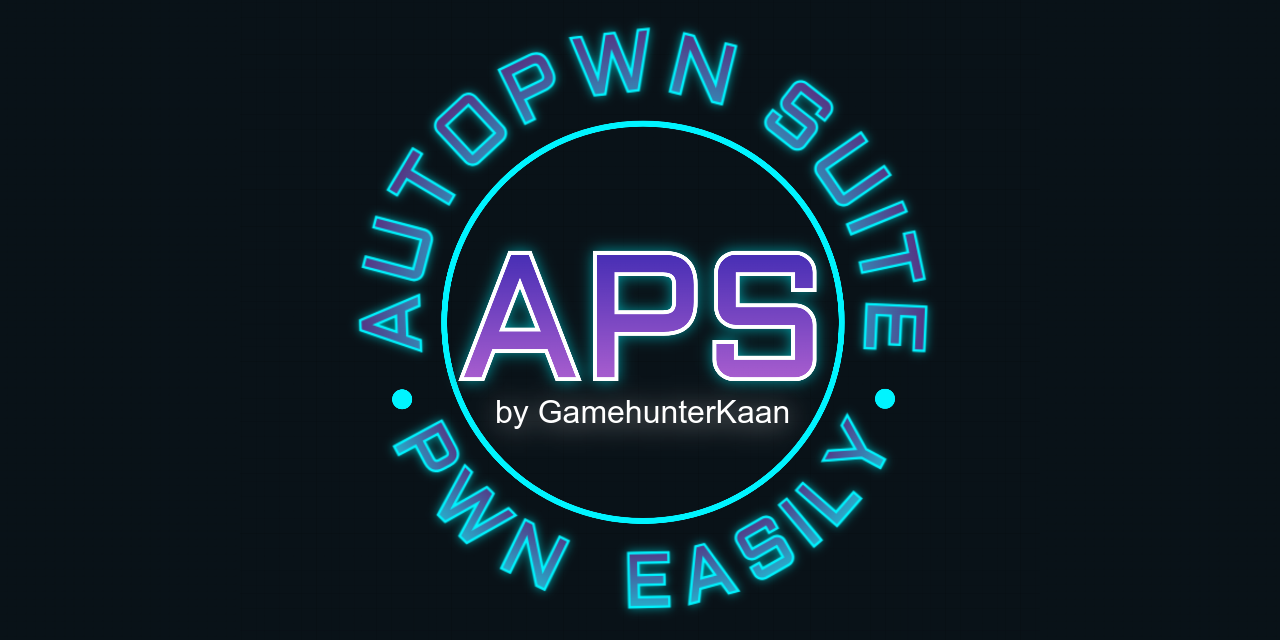
AutoPWN Suite incluye un panel web integrado para gestionar escaneos desde tu navegador.
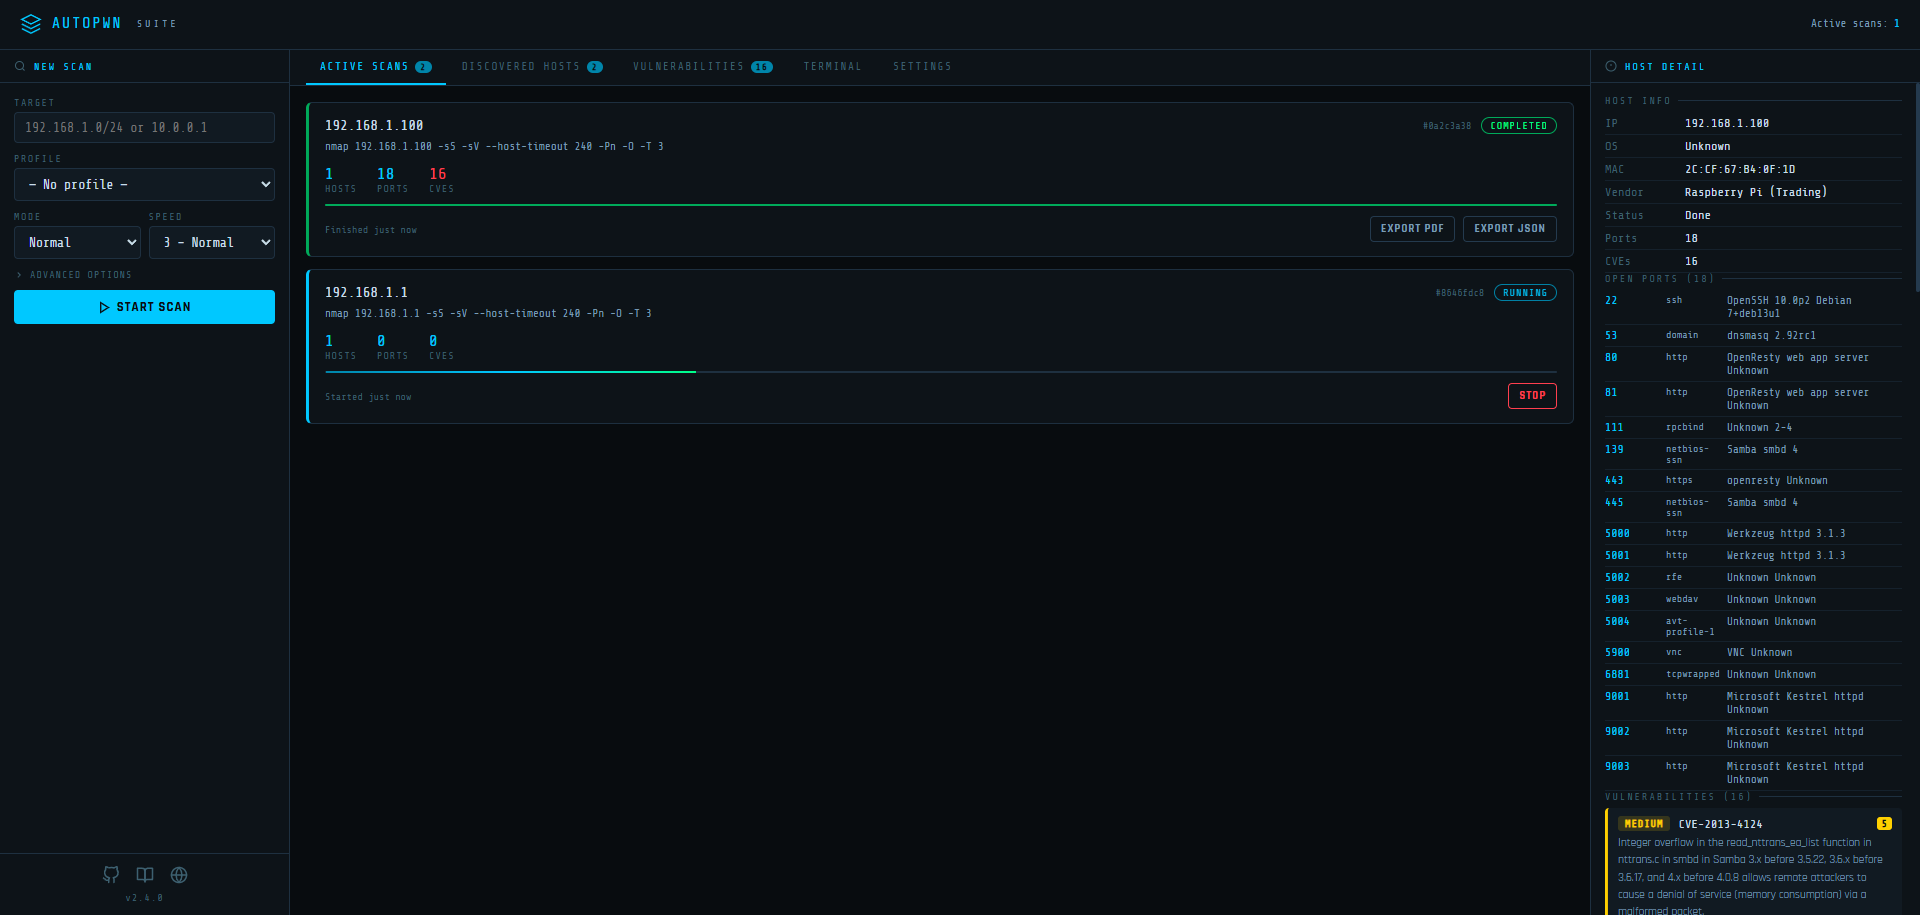
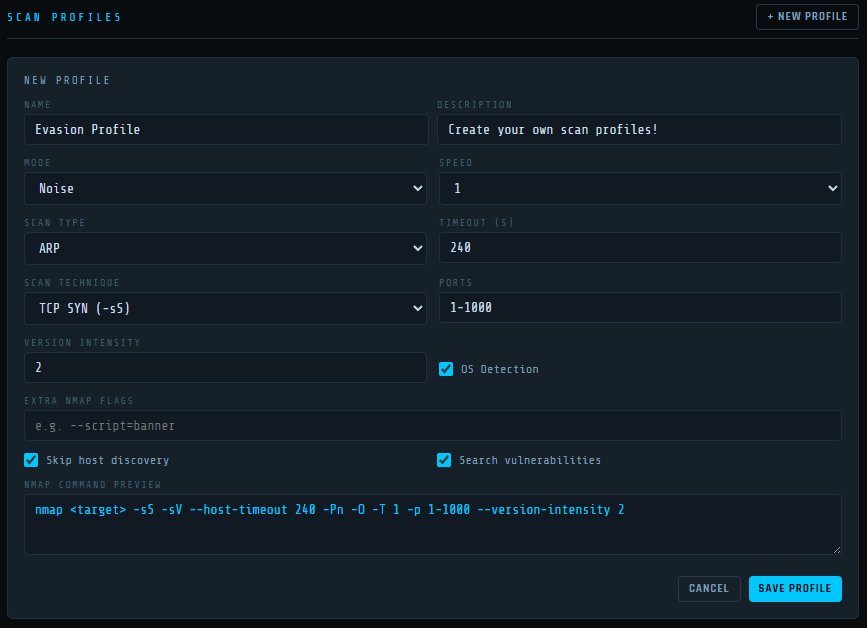
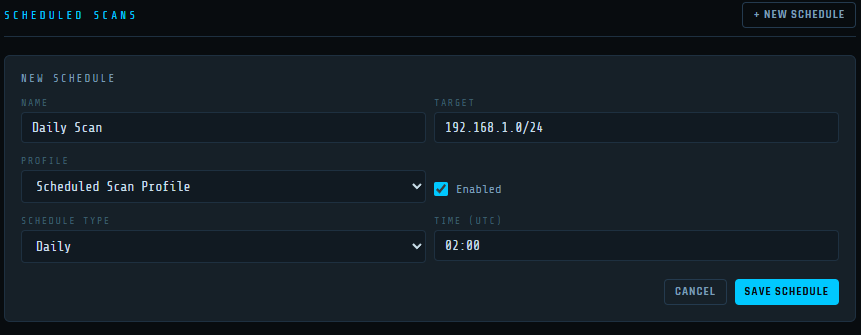
AutoPWN Suite utiliza el escaneo TCP-SYN de nmap para enumerar el host y detectar la versión del software que se ejecuta en él. Después de recopilar suficiente información sobre el host, AutoPWN Suite genera automáticamente una lista de palabras clave para buscar en la base de datos de vulnerabilidades NIST.
AutoPWN Suite tiene una salida muy fácil de leer y amigable para el usuario.

git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
pip install -r requirements.txt
Para una instalación a nivel de sistema en Linux (que requiere privilegios de root), usa el script de instalación proporcionado. (Recomendado)
# Install as root
sudo bash install.sh
# Uninstall
sudo bash uninstall.sh
Puedes clonar el repositorio y crear un entorno virtual. Este método de instalación se puede usar para instalación sin root en Linux.
git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
La forma más rápida de poner en funcionamiento la interfaz web. Descarga el archivo docker-compose.yml y ejecuta:
docker compose up -d
La interfaz web estará disponible en http://localhost:8080.
Edita docker-compose.yml para cambiar host, puerto o directorio de datos:
environment:
  - AUTOPWN_DATA_DIR=/data        # Where settings/profiles/schedules are stored
  - AUTOPWN_WEB_HOST=0.0.0.0     # Listen address
  - AUTOPWN_WEB_PORT=8080        # Listen port
Nota: La red del host (
network_mode: host) es necesaria para que nmap descubra y escanee dispositivos en tu red local.
También puedes ejecutar la CLI mediante Docker:
docker run -it --net=host gamehunterkaan/autopwn-suite -t 192.168.1.0/24 -y
Puedes usar Google Cloud Shell.

Se recomienda siempre ejecutar con privilegios de root (sudo).
autopwn-suite -y
autopwn-suite -t <target ip address>
autopwn-suite -s <1, 2, 3, 4, 5>
autopwn-suite -m <evade, noise, normal>
Para más detalles sobre el uso y las banderas, usa la bandera -h.
autopwn-suite --daemon-install
Inicia el panel web:
autopwn-suite --web
Con host y puerto personalizados:
autopwn-suite --web --web-host 0.0.0.0 --web-port 3000
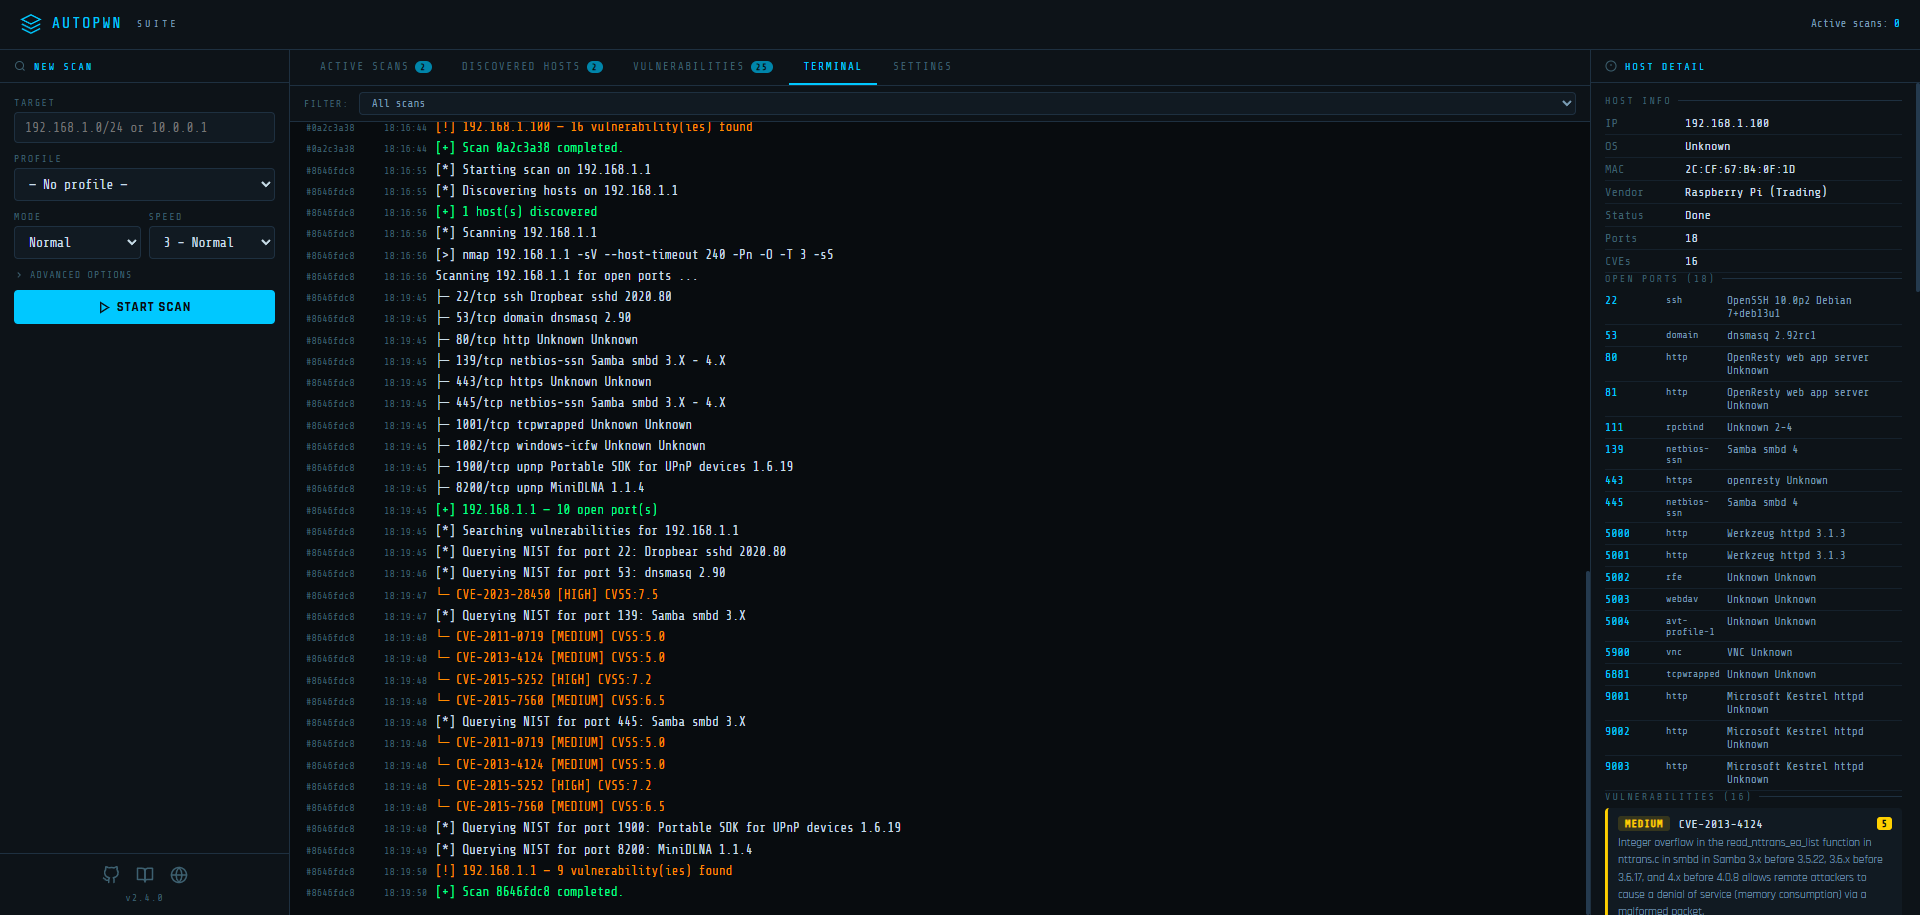
La interfaz web expone una API REST completa:
| Método | Endpoint | Descripción |
|---|---|---|
GET | /api/scans | Listar todos los trabajos de escaneo |
POST | /api/scan/start | Iniciar un nuevo escaneo |
POST | /api/scan/stop | Detener un escaneo en ejecución |
GET | /api/hosts | Todos los hosts descubiertos (combinados) |
GET | /api/log | Historial de registros |
GET | /api/events | Flujo de eventos SSE |
GET | /api/settings | Obtener todas las configuraciones |
PUT | /api/settings | Actualizar configuraciones |
GET | /api/profiles | Listar perfiles de escaneo |
POST | /api/profiles | Crear un perfil |
PUT | /api/profiles/<id> | Actualizar un perfil |
DELETE | /api/profiles/<id> | Eliminar un perfil |
GET | /api/schedules | Listar escaneos programados |
POST | /api/schedules | Crear una programación |
PUT | /api/schedules/<id> | Actualizar una programación |
DELETE | /api/schedules/<id> | Eliminar una programación |
