 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Escáner y parcheador automatizado basado en SSH para vulnerabilidades LPE del kernel de Linux CVE-2026-43284 y CVE-2026-43500, con descubrimiento de múltiples hosts, detección de escalada de privilegios y mitigación mediante listas negras de módulos.

Aviso: Esta herramienta está diseñada específicamente para auditorías de seguridad internas legítimas. El uso sin autorización de sistemas que no son de su propiedad es una infracción. Desarrollada por Gagaltotal666 - GhostGTR666.
Esta herramienta identifica y mitiga dos vulnerabilidades de Escalada de Privilegios Local (LPE) en el kernel de Linux:
f4c50a4034e6 del 2026-05-05)/etc/modprobe.d/| Característica | Descripción |
|---|---|
| Escáner Multi-Host | Escanea subredes completas (CIDR) o listas de IP específicas en paralelo |
| Descubrimiento TCP Ping | Detección automática de hosts activos antes de SSH (se puede omitir con --skip-discovery) |
| Auditoría Profunda | Análisis de versión del kernel, estado de módulos, parche upstream, nivel de privilegios |
| Evaluación de Vulnerabilidades | Clasificación automática de estado: VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| Mitigación Automatizada | Bloquear módulos, descargar y vaciar page-cache con un solo --patch |
| Inyección Sudo Zero-Touch | Inyección automática de contraseña vía sudo -S — no requiere configuración NOPASSWD |
| Detección Inteligente de Autenticación | Detección automática de escalada de privilegios (root, sudo NOPASSWD, sudo con contraseña) |
| Validación CLI | Pre-verificación de errores tipográficos, validación de archivos de clave SSH (evita known_hosts falsos) |
| Ejecución en Paralelo | Pool de hilos para escaneo y operaciones SSH (20 workers por defecto) |
| Informes JSON | Exportación de resultados completos de auditoría a formato JSON |
| Salida Legible | Salida con colores + resumen PrettyTable (fallback automático si la librería no está disponible) |
| Manejo de Señales | Apagado elegante vía SIGINT/SIGTERM |
Python 3.8 o superior
Librerías: paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# Clonar repositorio
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# Instalar dependencias
pip install -r requirements.txt
# o
pip install paramiko colorama prettytable
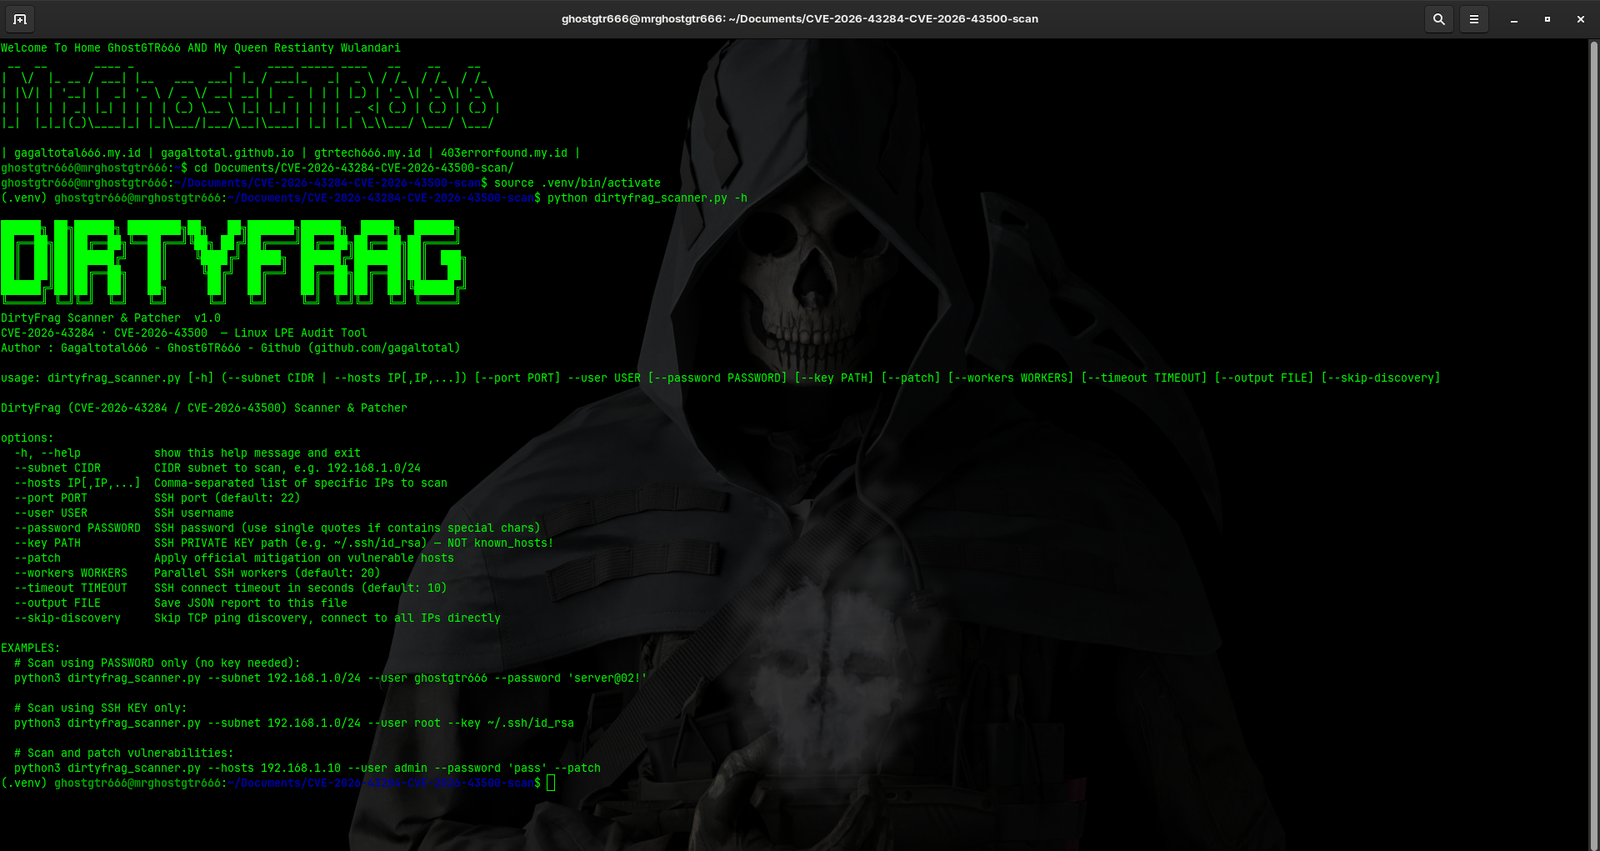
Detecta vulnerabilidades sin modificar nada en el servidor objetivo.
# Usando Contraseña
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# Usando Clave SSH
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# Usando ambos (contraseña de respaldo si la clave falla)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# Escanear IP Específicas (sin descubrimiento)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
Ejecuta la auditoría y aplica directamente la mitigación en servidores vulnerables.
# Parche usando Contraseña (INYECCIÓN SUDO AUTOMÁTICA, SIN NECESIDAD DE NOPASSWD)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# Parche usando Inicio de Sesión Root
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# Parche con workers personalizados (escaneo más rápido)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              Escanear subred CIDR (p. ej., 192.168.1.0/24)
--hosts IP[,IP,...]       Escanear IP específicas (separadas por comas, sin espacios)
--user USERNAME            Usuario SSH (obligatorio)
--password PASSWORD        Contraseña SSH (use comillas si hay caracteres especiales)
--key PATH                 Ruta a la clave privada SSH (p. ej., ~/.ssh/id_rsa, ¡no known_hosts!)
--port PORT                Puerto SSH personalizado (por defecto: 22)
--timeout SECONDS          Tiempo de espera de conexión SSH (por defecto: 10, máximo: 300)
--skip-discovery          Omitir descubrimiento TCP ping, ir directamente a SSH en todas las IP
--workers NUM              Número de workers SSH en paralelo (por defecto: 20, mínimo: 1, máximo: 100)
--patch                    Aplicar mitigación en hosts vulnerables
--output FILE              Guardar resultados de auditoría en archivo JSON
Esta herramienta está diseñada para funcionar en diversos entornos de servidores SSH sin necesidad de modificar sudoers:
Root Directo (recomendado)
--user root --key ~/.ssh/id_rsa --patch
Sudo NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers ya configurado con NOPASSWDsudo -nSudo con Inyección de Contraseña (Zero-Touch) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers estándar: ALL=(ALL) ALLsudo -S -p ''Híbrido (Clave + Contraseña)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
Cuando se usa la bandera --patch, la herramienta ejecuta los siguientes pasos en orden:
