
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2026-24858 — # Utilidad en Python para escanear la gestión web de Fortinet en busca de CVE-2026-24858, una omisión de autenticación SSO, y opcionalmente enviar payloads explícitos con autorización del usuario. | Kitploit
Herramientas/GitHubGitHub/gagaltotal/cve-2026-24858
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticación
GitHubgagaltotal/cve-2026-24858

cve-2026-24858

# Utilidad en Python para escanear la gestión web de Fortinet en busca de CVE-2026-24858, una omisión de autenticación SSO, y opcionalmente enviar payloads explícitos con autorización del usuario.

Ver Repositorio
124hace 7 mesesAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Asistente PoC CVE-2026-24858

CVE-2026-24858 - Omisión de autenticación administrativa SSO de FortiCloud

Este repositorio contiene un asistente Python conservador para escanear indicadores de gestión web de Fortinet y un remitente de payload opcional (explícito). El remitente de exploit/payload está deshabilitado por defecto y requiere una bandera explícita para ejecutarse.
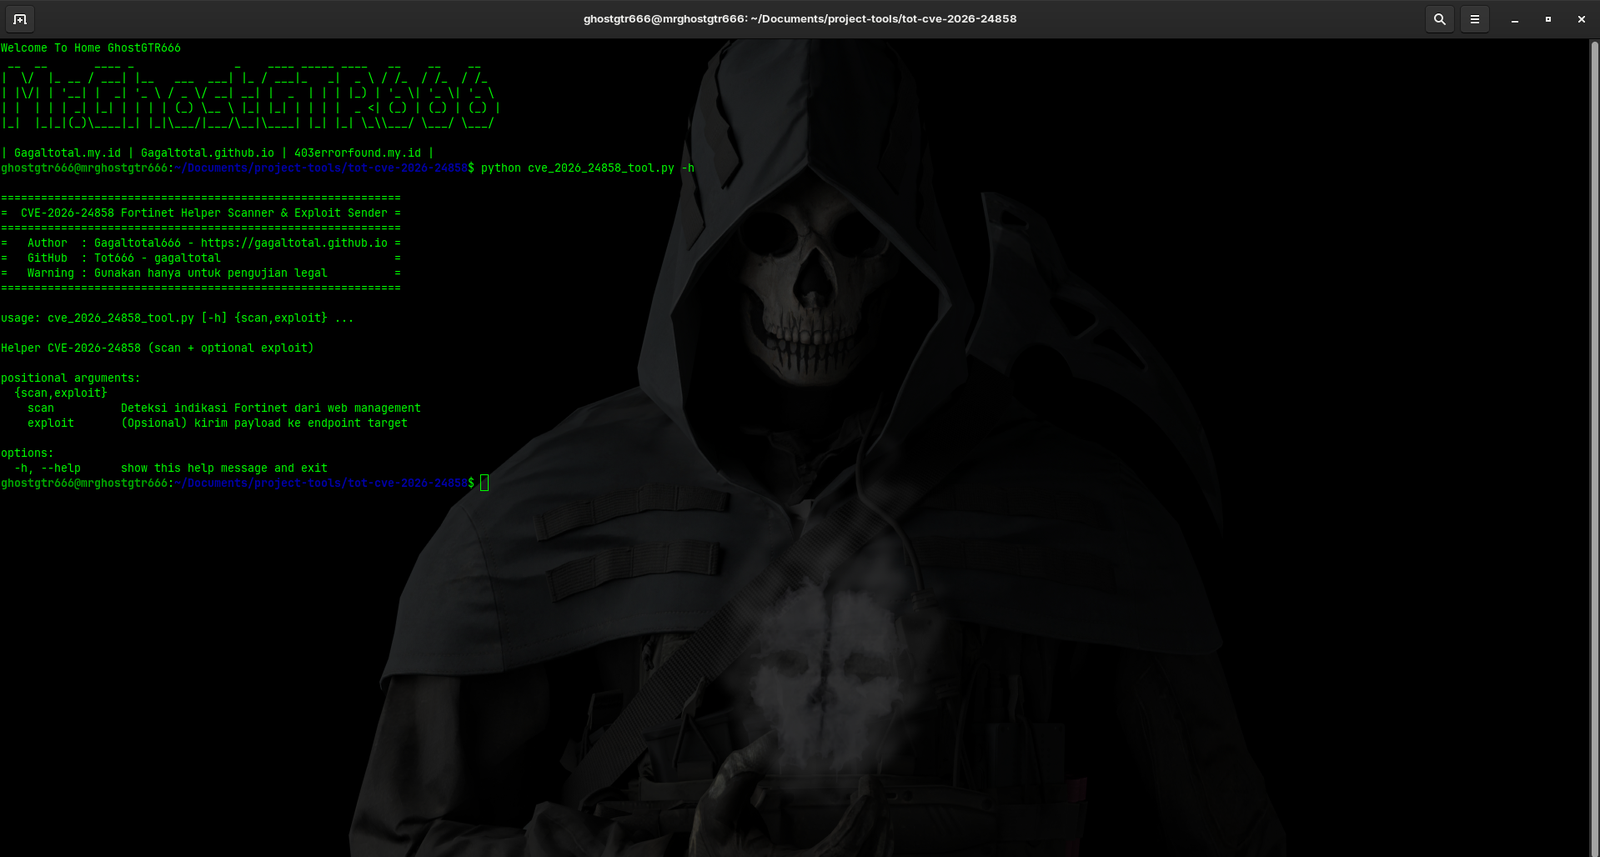
Screen Capture

Ejemplos de uso:

  • Instalar dependencias:
root@kitploit:~
python3 -m pip install -r requirements.txt
  • Escanear el objetivo (puerto HTTPS predeterminado 443):
root@kitploit:~
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
  • Escanear el objetivo (puerto HTTPS predeterminado 443) con modo verbose:
root@kitploit:~
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
  • Enviar un payload (REQUIERE --enable-exploit y un archivo de payload):
root@kitploit:~
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit

Advertencias:

  • Ejecutar únicamente contra sistemas que poseas o para los que tengas autorización escrita de prueba.
  • El remitente de exploit enviará los bytes exactos de --payload-file al endpoint especificado; la herramienta no crea ni inventa payloads de exploit.

Opciones adicionales:

  • --verbose: imprime los encabezados de respuesta y un fragmento del cuerpo (scan y exploit).
  • --dump-body: imprime el cuerpo completo de la respuesta (puede ser grande).
  • --save-response <file>: guarda el cuerpo completo de la respuesta en la ruta de archivo indicada.

Ejemplo: guardar la respuesta del exploit en un archivo mientras se imprimen los encabezados:

root@kitploit:~
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html
Descargar herramienta