 gabrielsoltz/metahub
Herramienta automatizada de enriquecimiento de hallazgos de seguridad y evaluación de impacto para AWS. Enriquece los datos de vulnerabilidades con contexto de recursos, asociaciones y etiquetas para calcular puntuaciones de impacto contextual para una remediación priorizada.

MetaHub es una herramienta automatizada de enriquecimiento contextual de hallazgos de seguridad y evaluación de impacto para la gestión de vulnerabilidades. Puede usarla con AWS Security Hub o cualquier escáner de seguridad compatible con ASFF. Deje de depender de severidades inútiles y cambie a definiciones de puntuación de impacto basadas en SU contexto.
MetaHub es una herramienta de seguridad de código abierto para la gestión de vulnerabilidades contextualizadas por impacto. Puede automatizar el proceso de contextualizar hallazgos de seguridad basados en su entorno y sus necesidades, SU contexto, identificar propietarios, y calcular una puntuación de impacto basada en ello que puede usar para definir priorización (¿por dónde empezar?) y automatizaciones como remediaciones, alertas o tickets. La herramienta es para entornos AWS y puede usarla con AWS Security Hub o cualquier escáner compatible con ASFF (como Prowler).
ℹ️ ¡Explore y amplíe los nuevos Paneles de MetaHub usando Powerpipe!
MetaHub describe su contexto conectándose a sus recursos afectados en sus cuentas afectadas. Puede describir información sobre su cuenta y organización de AWS, las etiquetas de los recursos afectados, eventos relacionados de CloudTrail, las configuraciones de sus recursos afectados y todas sus asociaciones: si está contextualizando un hallazgo de seguridad que afecta una instancia EC2, MetaHub no solo se conectará a esa instancia en sí, sino también a sus Roles IAM; desde allí, se conectará a las Políticas IAM asociadas a esos roles. Se conectará a los Grupos de Seguridad y analizará todas sus reglas, la VPC y las Subredes donde se ejecuta la instancia, los Volúmenes, los Grupos de Auto Scaling, y más. Puede aplicar filtros para automatizar la detección de otros recursos con las mismas propiedades y realizar investigaciones en profundidad.
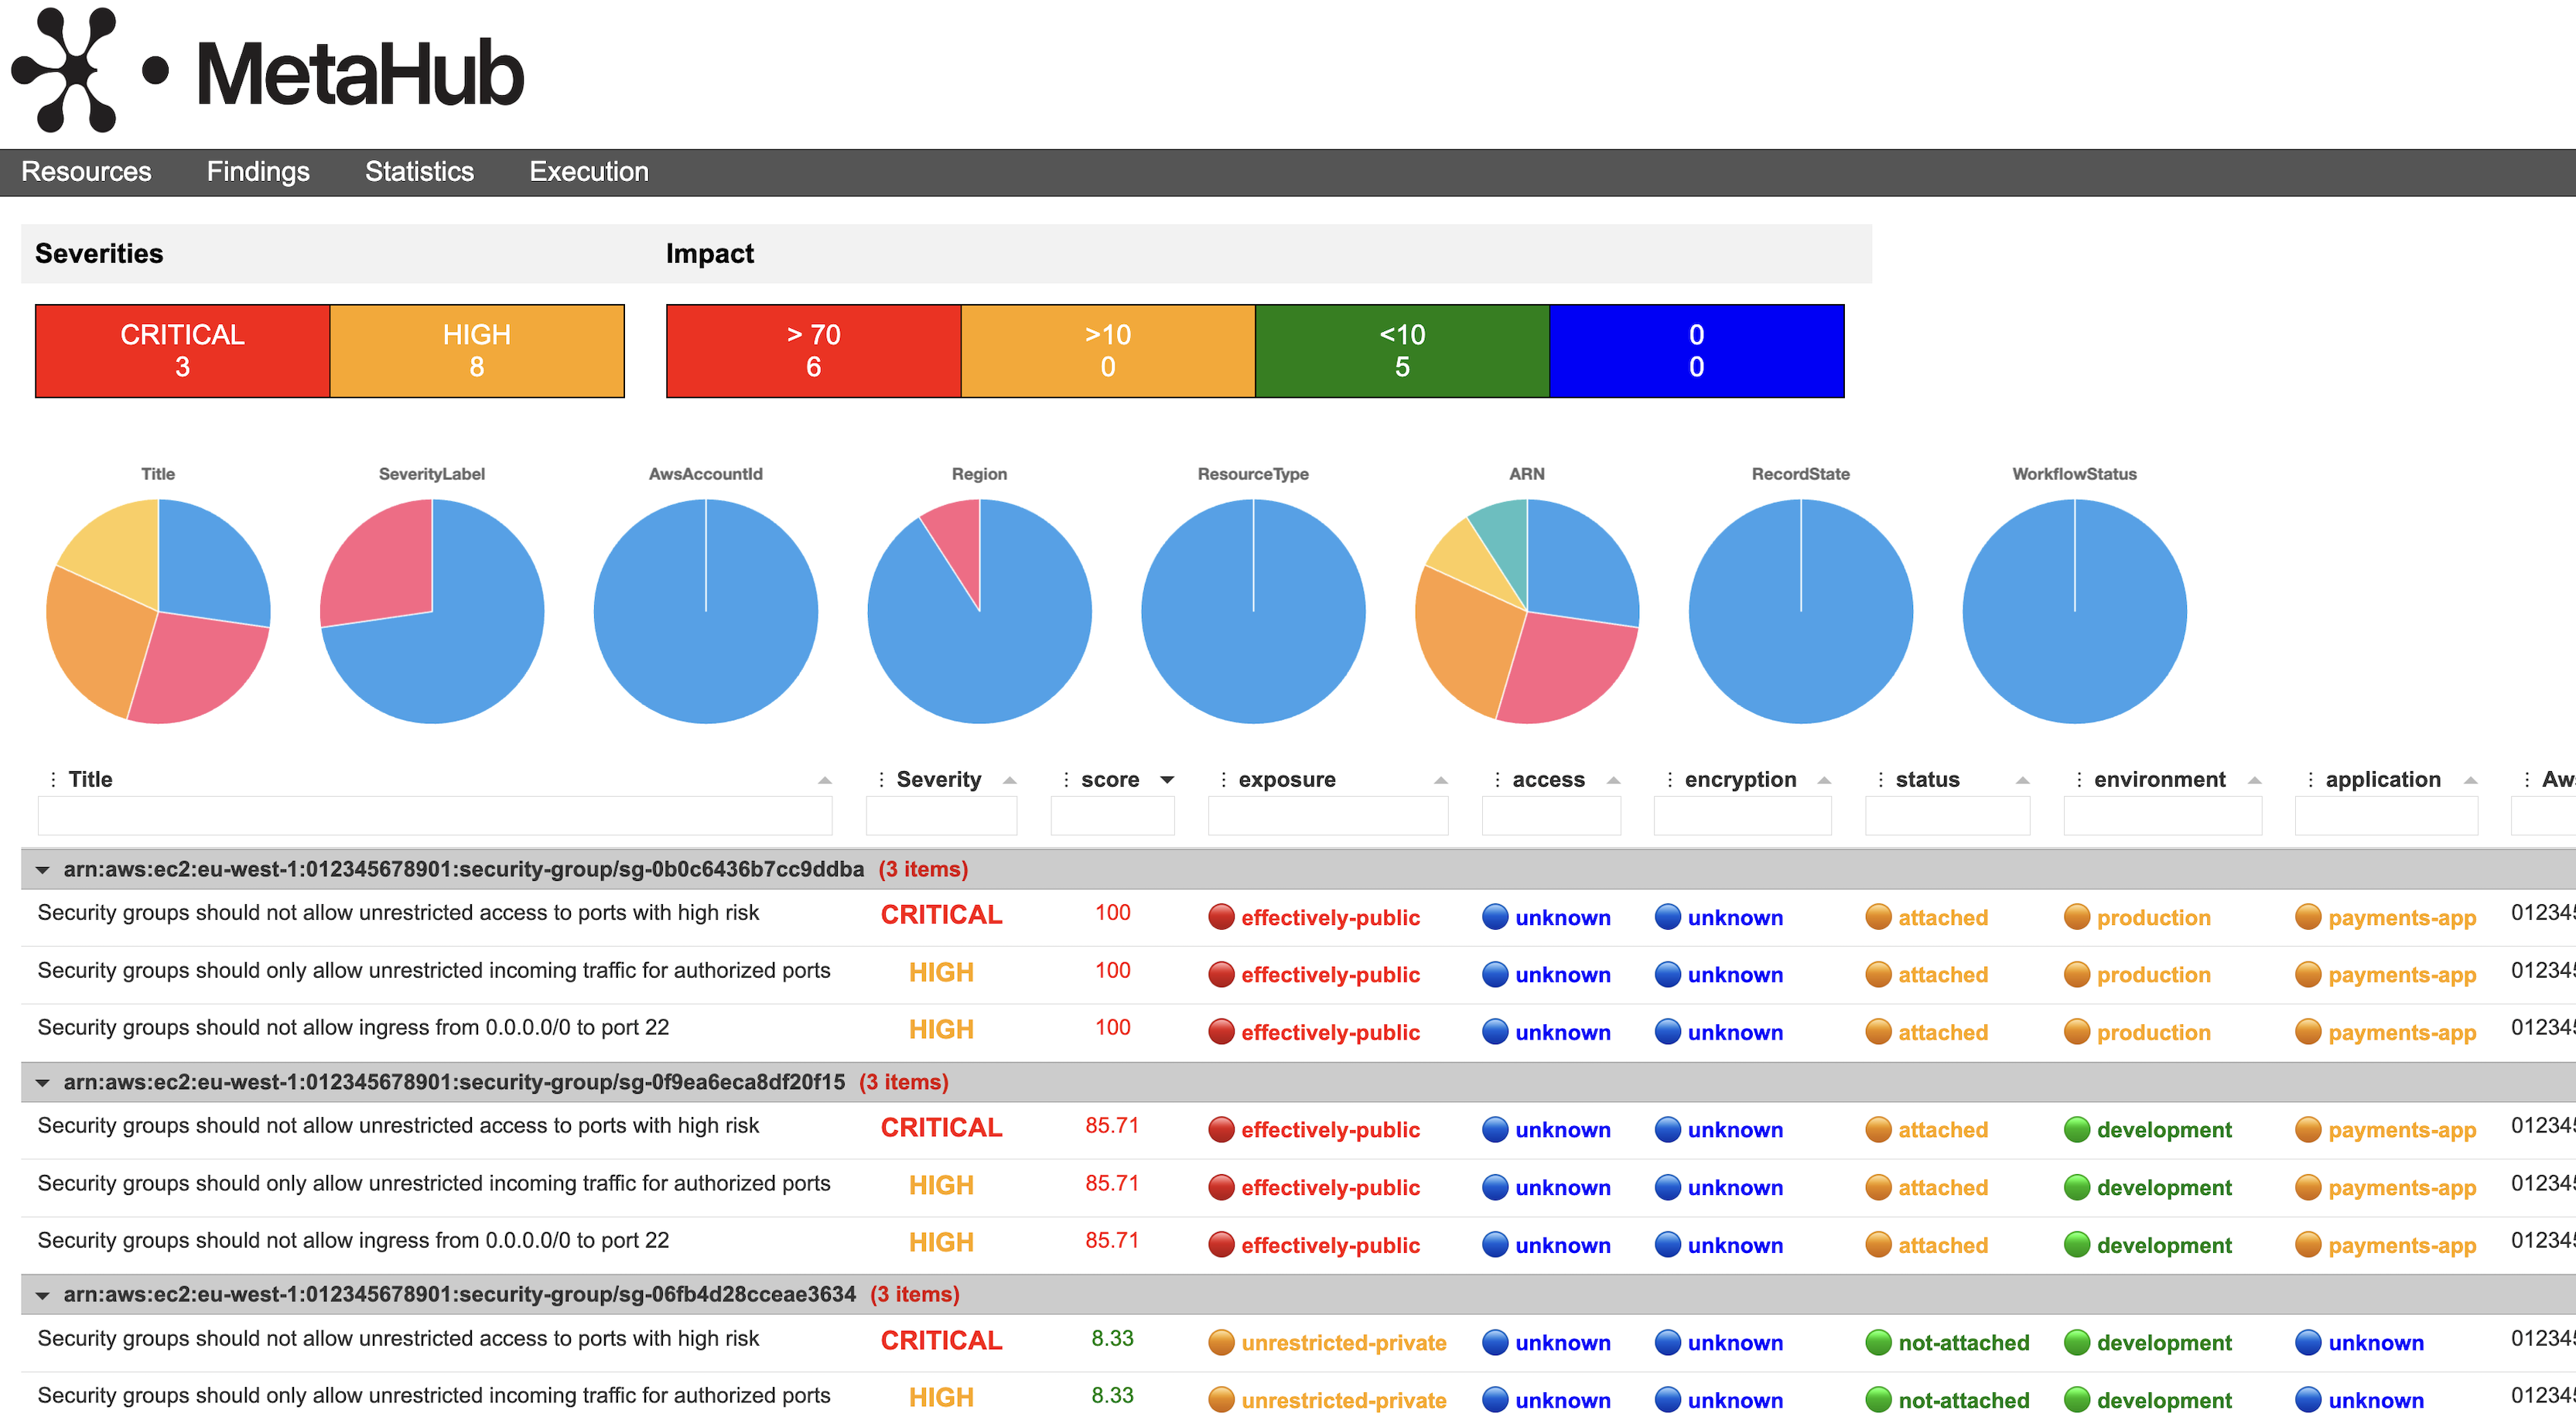
Después de obtener toda la información de su contexto, MetaHub evaluará las condiciones de impacto para todos sus recursos: exposición, acceso, cifrado, estado, entorno, aplicación, y propietario y basado en esos cálculos y además de la información sobre los hallazgos de seguridad que afectan al recurso, todo junto, MetaHub generará una puntuación para cada hallazgo y recurso afectado.
Consulte el siguiente panel generado por MetaHub. Tiene los recursos afectados, agrupando todos los hallazgos de seguridad que los afectan junto con la severidad original de cada hallazgo. Después, tiene la puntuación y todos los criterios que MetaHub evaluó para generar esa puntuación. Toda esta información es filtrable, ordenable, agrupable, descargable y personalizable.
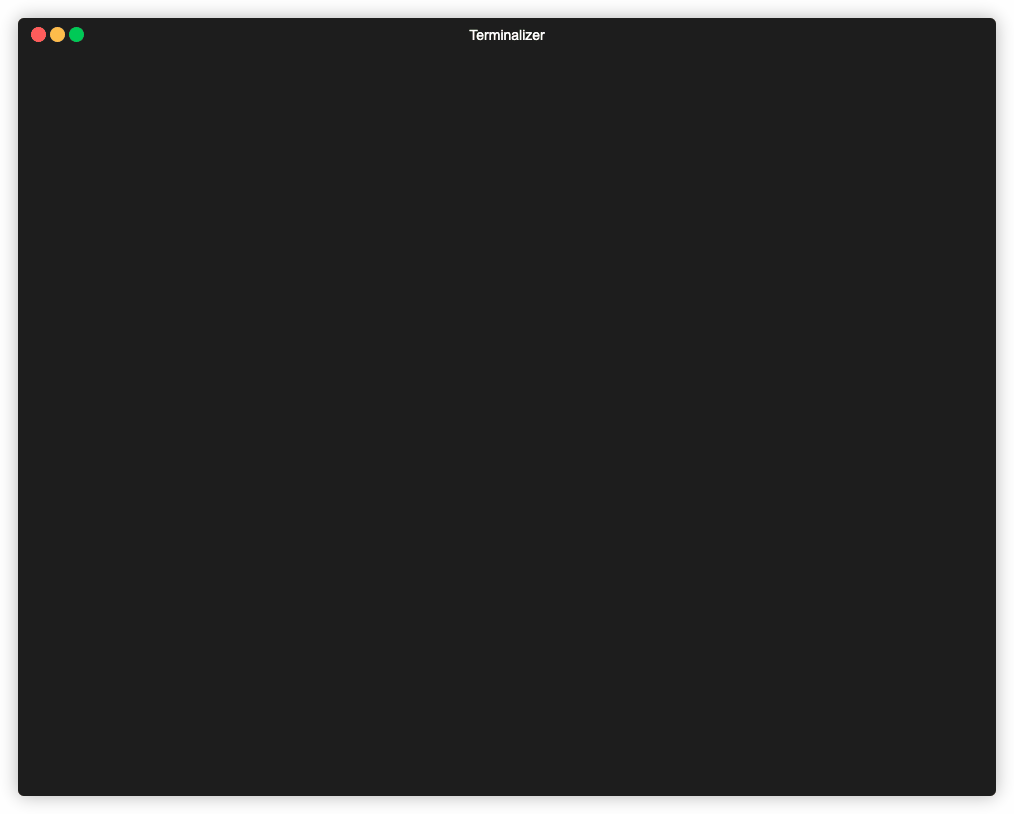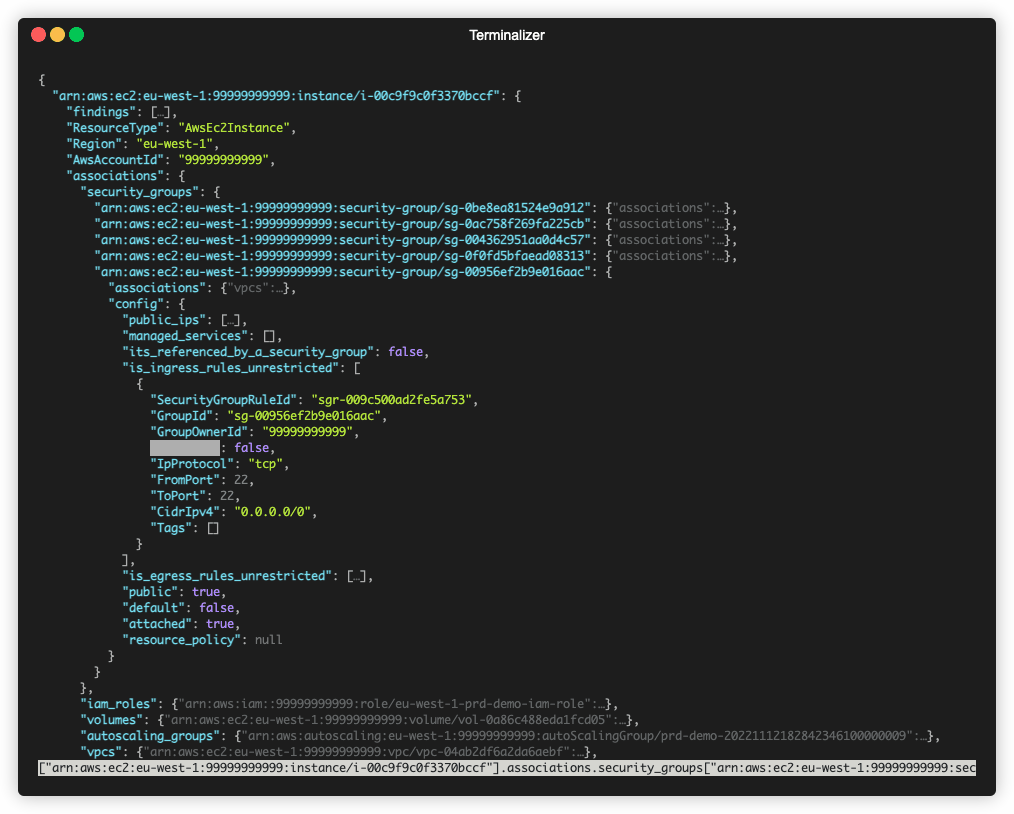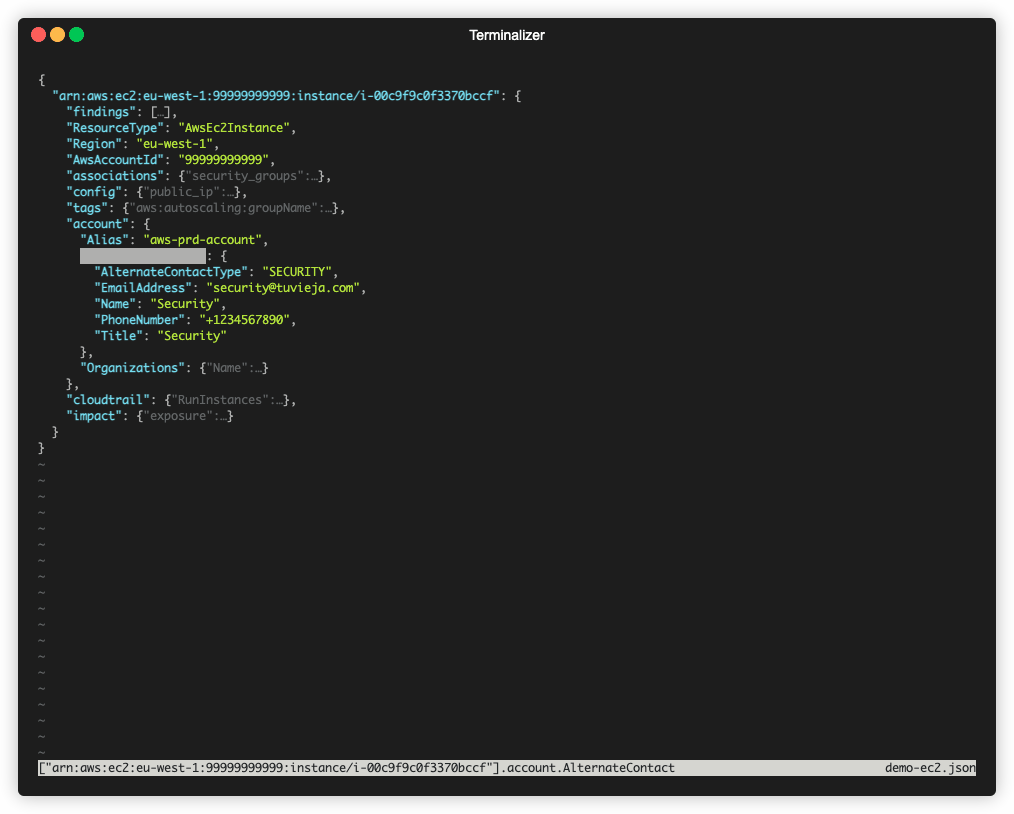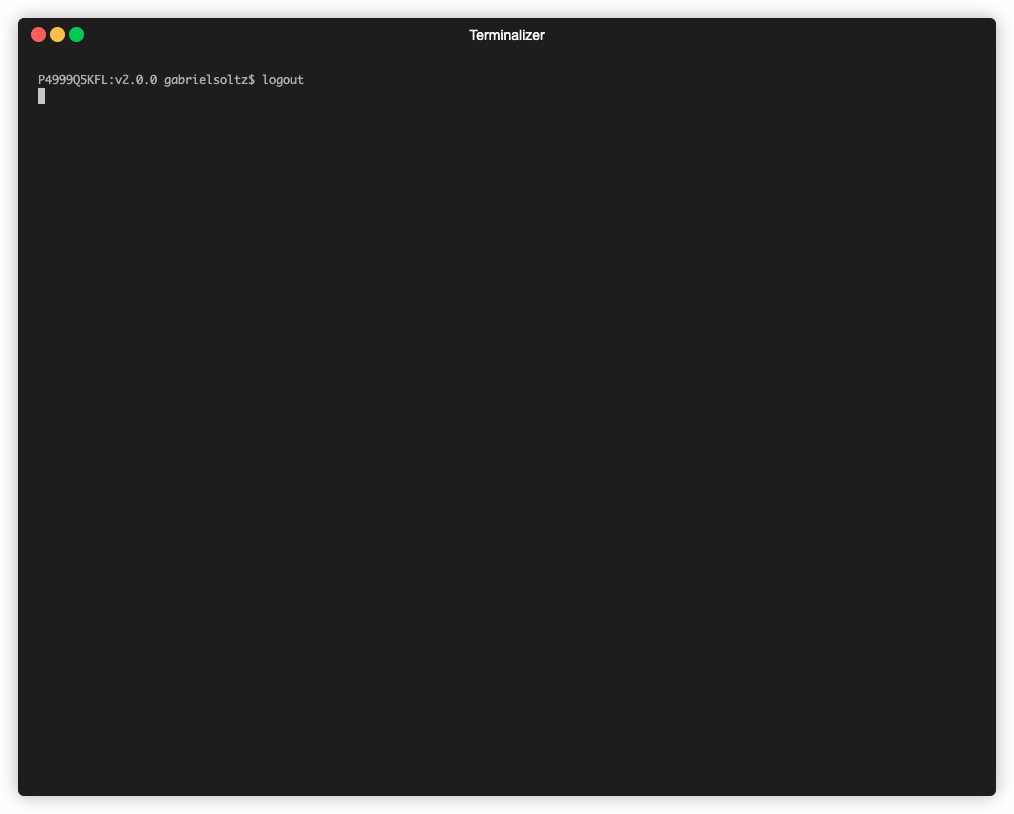
El siguiente es el resultado JSON salida para una instancia EC2; observe cómo MetaHub organiza toda la información sobre su contexto junta, bajo asociaciones, config, etiquetas, cuenta y cloudtrail, y finalmente la clave impacto con la puntuación y todos los criterios evaluados para generar esa puntuación.
MetaHub proporciona una variedad de formas de listar, gestionar y generar salidas de sus hallazgos de seguridad para investigación, supresión, actualización e integración con otras herramientas. Está diseñado para usarse como herramienta CLI o dentro de flujos de trabajo automatizados, como funciones AWS Lambda. Soporta diferentes salidas, algunas de ellas json programático, pero también potentes html, xlsx y csv que puede personalizar.
Si usa AWS Security Hub, MetaHub se integra sin problemas y extiende sus funcionalidades. Puede usarse como una Acción Personalizada de Security Hub, soporta filtros de AWS Security Hub, puede gestionar el estado del flujo de trabajo de sus hallazgos, e incluso puede enriquecer sus hallazgos directamente en AWS Security Hub.
MetaHub está diseñado para usarse con AWS y soporta configuraciones multi-cuenta. Puede ejecutar la herramienta desde cualquier entorno asumiendo roles en su cuenta master de AWS Security Hub y sus cuentas child/servicio. Esto le permite obtener datos agregados de múltiples cuentas usando su implementación multi-cuenta de AWS Security Hub mientras también obtiene y enriquece esos hallazgos con datos de las cuentas donde se ejecutan sus recursos afectados. Consulte Configuración de Security Hub para más información.
