
Informe de validación para el PoC RoguePlanet Microsoft Defender en un entorno de laboratorio controlado con Windows 11, que incluye notas de compilación, resultados de detección de Defender, evaluación de riesgos y recomendaciones de mitigación.

Este informe trata sobre la validación del PoC RoguePlanet descrito públicamente y relacionado con Microsoft Defender. La técnica descrita se presentó en los medios el 10 de junio de 2026 como una Escalada de Privilegios Local (LPE), mediante la cual un usuario local puede obtener privilegios de NT AUTHORITY\SYSTEM. Las descripciones públicas indicaban que el mecanismo utiliza funciones empleadas por Microsoft Defender al manejar o escanear un archivo.
El propósito de la prueba era determinar si el exploit podía prepararse y ejecutarse en un entorno de laboratorio controlado, y observar cómo se comportan los mecanismos de protección de Microsoft Defender en un sistema Windows 11 actualizado. El informe cubre el entorno de prueba, el estado de las actualizaciones, la configuración de Microsoft Defender, la preparación del entorno de compilación, el resultado de la compilación, la respuesta de Defender y las recomendaciones para la reducción de riesgos.
La prueba tenía un enfoque de investigación y se realizó localmente en una estación de trabajo de prueba dedicada. Los resultados deben interpretarse como una evaluación del comportamiento de un artefacto específico y de una configuración de entorno específica, no como una confirmación completa de resistencia a todas las variantes posibles de esta técnica.
Fuentes referenciadas en el material analizado:
Artículo:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Repositorio público del PoC:
Origen del instalador de MSYS2:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Origen de Visual Studio:
El PoC se realizó en una estación de trabajo cliente que opera fuera de un dominio de Active Directory, en el grupo de trabajo WORKGROUP. El sistema operativo instalado en la estación de trabajo era Microsoft Windows 11 Home, versión 25H2, arquitectura de 64 bits.
| Parámetro | Valor |
|---|---|
| Nombre del sistema | Microsoft Windows 11 Home |
| Edición | Home |
| Versión del sistema | 25H2 |
| Versión del SO | 10.0.26200 |
| Número de compilación | 26200 |
| Arquitectura | x64 / 64 bits |
| Tipo de instalación | Cliente / Estación de trabajo |
| Nombre del equipo | LAPTOP-80LPIEH2 |
| Fabricante del dispositivo | Lenovo |
| Modelo del dispositivo | Lenovo Legion Slim 5 16IRH8 |
| Procesador | 12th Gen Intel(R) Core(TM) i5-12450H |
| RAM | 32 GB |
El día en que se realizó el PoC, el sistema tenía instaladas las actualizaciones de seguridad de junio de 2026, así como actualizaciones anteriores de mayo y abril de 2026. Esto significa que la prueba se llevó a cabo en un sistema Windows 11 25H2 actualizado, compilación 26200, después de la instalación de los parches de seguridad más recientes disponibles en la fecha de la prueba.
| HotFixID | Tipo de actualización | Fecha de instalación |
|---|---|---|
| KB5094135 | Actualización de seguridad | 10.06.2026 |
| KB5094126 | Actualización de seguridad | 10.06.2026 |
| KB5087051 | Actualización | 14.05.2026 |
| KB5092762 | Actualización de seguridad | 13.05.2026 |
| KB5054156 | Actualización | 28.04.2026 |
Microsoft Defender Antivirus estaba activo en la estación de trabajo utilizada para la prueba y se ejecutaba en modo normal. El servicio de protección estaba en ejecución y habilitado, y la protección antivirus, la protección contra software espía, la supervisión del comportamiento y la protección en tiempo real estaban activas.
| Parámetro | Valor |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
El día de la prueba, las firmas de Microsoft Defender estaban actualizadas. Las firmas de antivirus, antispyware y NIS se habían actualizado el 10.06.2026 a las 13:27:32.
| Tipo de firma | Versión | Fecha de última actualización |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
El último análisis rápido se realizó el 08.06.2026 entre las 15:00:36 y las 15:01:58, utilizando la versión de firmas 1.451.323.0. No se había realizado un análisis completo anteriormente o su historial no estaba disponible, como indica el valor FullScanAge de 4294967295 y la ausencia de horas de inicio y fin del análisis completo.
El primer intento de compilar el código del repositorio de GitHub terminó con un error causado por la ausencia del encabezado winternl.h. El mensaje indicaba que el sistema no tenía el conjunto completo de encabezados del Windows SDK requeridos por el código analizado.

Figura 1. Error por encabezado winternl.h faltante durante el primer intento de compilación.
El código también hacía referencia a otros encabezados relacionados con la API de Windows y la API de NT, incluidos windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h y bcrypt.h. Por esta razón, fue necesario preparar un entorno de compilación más completo e instalar los componentes adecuados del SDK.
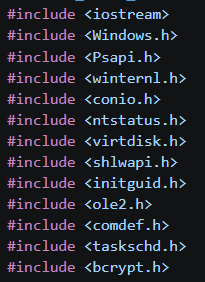
Figura 2. Fragmento de la lista de encabezados requeridos por el código analizado.
Inicialmente, se utilizó MSYS2/MinGW-w64 para preparar el entorno de compilación. Este entorno proporciona herramientas GNU para Windows, incluidos los compiladores gcc y g++. Los paquetes en MSYS2 se gestionan con pacman, que cumple un papel similar al de apt en sistemas Linux o winget en Windows.