Validación de laboratorio de CVE-2026-48282 en Adobe ColdFusion RDS con escritura arbitraria de archivos CFM, ejecución de código, evidencia auditd/PCAP, reconstrucción de línea de tiempo de eventos y recomendaciones de detección SOC. Incluye informes en inglés y polaco.

Validación de laboratorio de CVE-2026-48282 en Adobe ColdFusion Remote Development Services (RDS), centrada en evidencia técnica, reconstrucción de eventos y oportunidades de detección defensiva.
El repositorio documenta una prueba controlada en la que se utilizó la funcionalidad vulnerable RDS FILEIO para escribir un archivo CFM en un directorio de aplicación de ColdFusion. Invocar el archivo a través de HTTP provocó que ColdFusion iniciara un shell del sistema y estableciera una conexión saliente. La actividad de procesos y red resultante fue capturada usando auditd de Linux, tcpdump, telemetría de Docker, registros de ColdFusion y Windows Event ID 4688.
[!IMPORTANT] Este repositorio contiene solo informes y capturas de pantalla. La implementación personalizada de carga de archivos/payload se ha omitido intencionalmente, porque publicar código de explotación directamente reutilizable añadiría capacidad ofensiva innecesaria. El material está destinado a validación de vulnerabilidades, ingeniería de SOC, desarrollo de detección e investigación autorizada.
Ambos informes contienen la metodología de prueba completa, extractos de evidencia, cronología, cadena de procesos, indicadores de red, guía de mitigación, recomendaciones de auditoría y lógica SIEM de ejemplo.
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48282_ColdFusion_RDS_detection_EN.pdf
│   └── CVE-2026-48282_ColdFusion_RDS_detection_PL.pdf
└── screenshots/
    ├── 01_rds_authentication_no_authentication.png
    ├── 02_vulnerability_check.png
    ├── 03_rds_file_write_validation.png
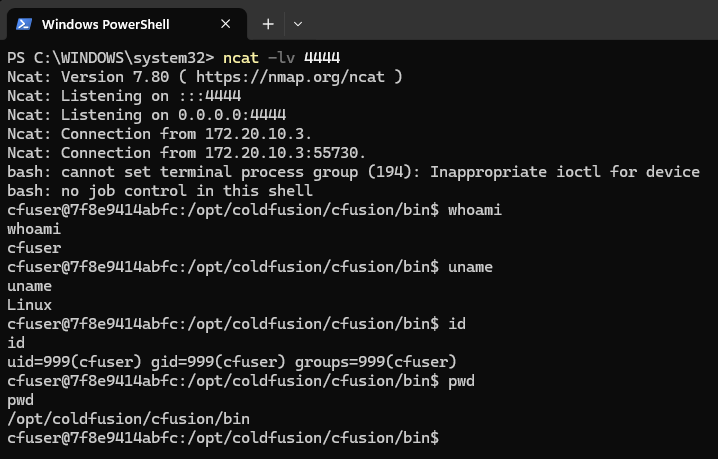
    ├── 04_reverse_shell_session.png
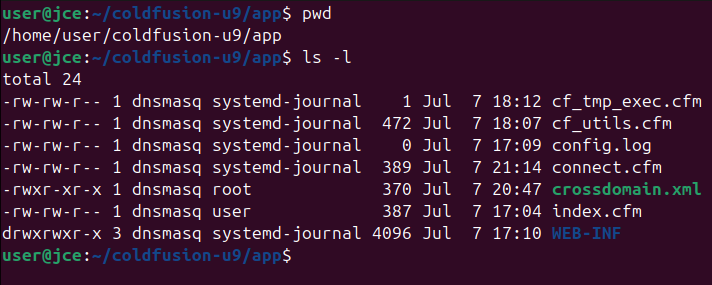
    └── 05_connect_cfm_on_ubuntu_host.png
No se incluye código fuente de exploit, código fuente de payload, payload CFM, PCAP sin procesar ni paquete de evidencia del host sin procesar.
| Rol | Sistema |
|---|---|
| Host víctima | Ubuntu 24.04.4 LTS, kernel 6.17.0-35-generic, Docker Engine 29.5.3 |
| Aplicación objetivo | Adobe ColdFusion 2025 Update 9, imagen adobecoldfusion/coldfusion2025:2025.0.9 |
| Contenedor | coldfusion-2025-u9 |
| Estación de trabajo atacante | Microsoft Windows 11 Home 10.0.26200 |
| Servicio ColdFusion | http://172.20.10.3:8500 |
| Dirección de prueba Windows | 172.20.10.2 |
| Dirección del contenedor | 172.19.0.2 |
| Fecha de prueba | 7 de julio de 2026 |
El directorio de aplicación de ColdFusion /app se mapeó desde la ruta del host Ubuntu /home/user/coldfusion-u9/app como un bind mount de Docker.
La prueba se realizó en un entorno de laboratorio aislado y autorizado. La validación cubrió la siguiente secuencia:
/app/connect.cfm.GET /connect.cfm./bin/bash a través de la ruta de ejecución de procesos de Java.Los informes documentan intencionalmente la evidencia y la lógica de detección sin distribuir la implementación del cargador personalizado ni del payload.
La prueba de laboratorio confirmó:
ColdFusion Java
└── jspawnhelper
    └── /bin/bash -c ...
        └── bash -i
            ├── whoami
            ├── uname
            └── id
Dentro del contenedor, la identidad efectiva era:
uid=999(cfuser) gid=999(cfuser) groups=999(cfuser)
En el host Ubuntu, el UID 999 se resolvió usando la base de datos de cuentas del host como dnsmasq, lo que explica el diferente nombre de usuario que aparece en los registros de auditd a nivel de host y en la salida de propiedad de archivos.
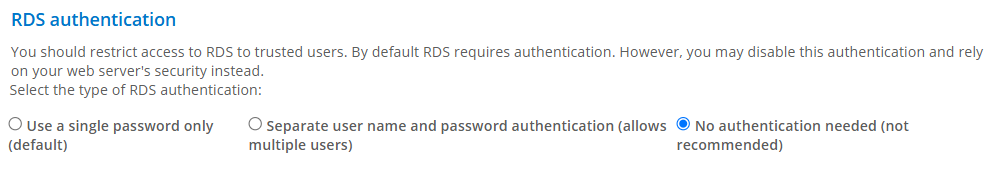
La configuración administrativa utilizada para la prueba se muestra a continuación. La opción No authentication needed se habilitó solo para la validación controlada de laboratorio.
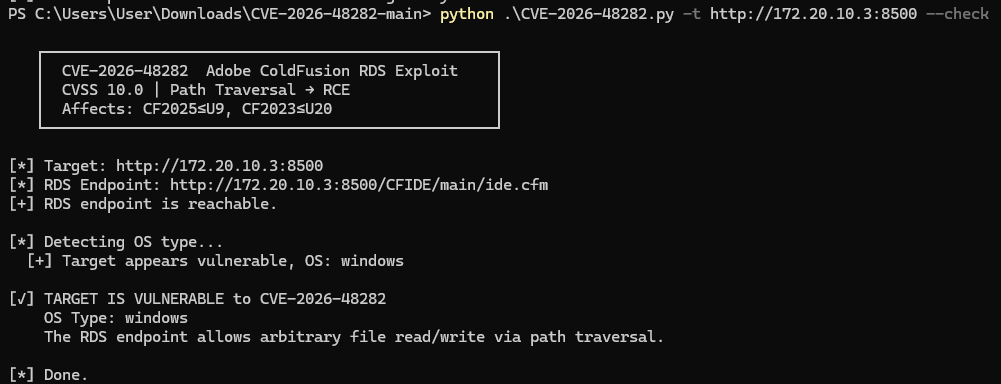
La verificación inicial confirmó que el endpoint RDS era accesible y reportó comportamiento de lectura/escritura arbitraria de archivos a través de path traversal.
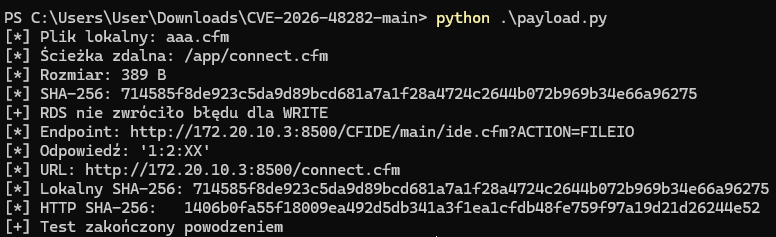
El cargador de laboratorio envió el artefacto de prueba CFM local a /app/connect.cfm. El servidor devolvió la respuesta RDS 1:2:XX, y el recurso escrito fue posteriormente accesible a través de HTTP.
La sesión shell resultante confirmó la ejecución como cuenta de servicio de ColdFusion. Los comandos mostrados en la captura de pantalla se limitaron a identificación del entorno.
El archivo apareció en /home/user/coldfusion-u9/app, la ruta del host montada en el contenedor como /app.
La línea de tiempo completa está disponible en ambos informes PDF. Los eventos más importantes fueron: