


secator - la navaja suiza del pentester
<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/6300/dc9ae605fb3dd81cb606836bd853e391122c4acde19b8554c2db00fcaa28a6e5.png" width="400">
</h1>
<h4 align="center">La navaja suiza del pentester.</h4>
<p align="center">
<!-- <a href="https://goreportcard.com/report/github.com/freelabz/secator"><img src="https://goreportcard.com/badge/github.com/freelabz/secator"></a> -->
<img src="https://img.shields.io/badge/python-3.6-blue.svg">
<a href="https://github.com/freelabz/secator/releases"><img src="https://img.shields.io/github/release/freelabz/secator"></a>
<a href="https://github.com/freelabz/secator/blob/main/LICENSE"><img src="https://img.shields.io/badge/License-BSL%201.1-brightgreen.svg"></a>
<a href="https://pypi.org/project/secator/"><img src="https://img.shields.io/pypi/dm/secator"></a>
<a href="https://twitter.com/freelabz"><img src="https://img.shields.io/twitter/follow/freelabz.svg?logo=twitter"></a>
<a href="https://youtube.com/@FreeLabz"><img src="https://img.shields.io/youtube/channel/subscribers/UCu-F6SpU0h2NP18zBBP04cw?style=social&label=Subscribe%20@FreeLabz"></a>
<a href="https://discord.gg/nyHjC2aTrq"><img src="https://img.shields.io/discord/695645237418131507.svg?logo=discord"></a>
</p>
<p align="center">
<a href="#features">Características</a> •
<a href="#supported-commands">Comandos soportados</a> •
<a href="#install-secator">Instalación</a> •
<a href="#usage">Uso</a> •
<a href="https://docs.freelabz.com">Documentación</a> •
<a href="https://discord.gg/nyHjC2aTrq">¡Únete a nosotros en Discord!</a>
</p>
`secator` es un ejecutor de tareas y flujos de trabajo utilizado para evaluaciones de seguridad. Soporta docenas de herramientas de seguridad conocidas y está diseñado para mejorar la productividad de los pentesters e investigadores de seguridad.
# Características
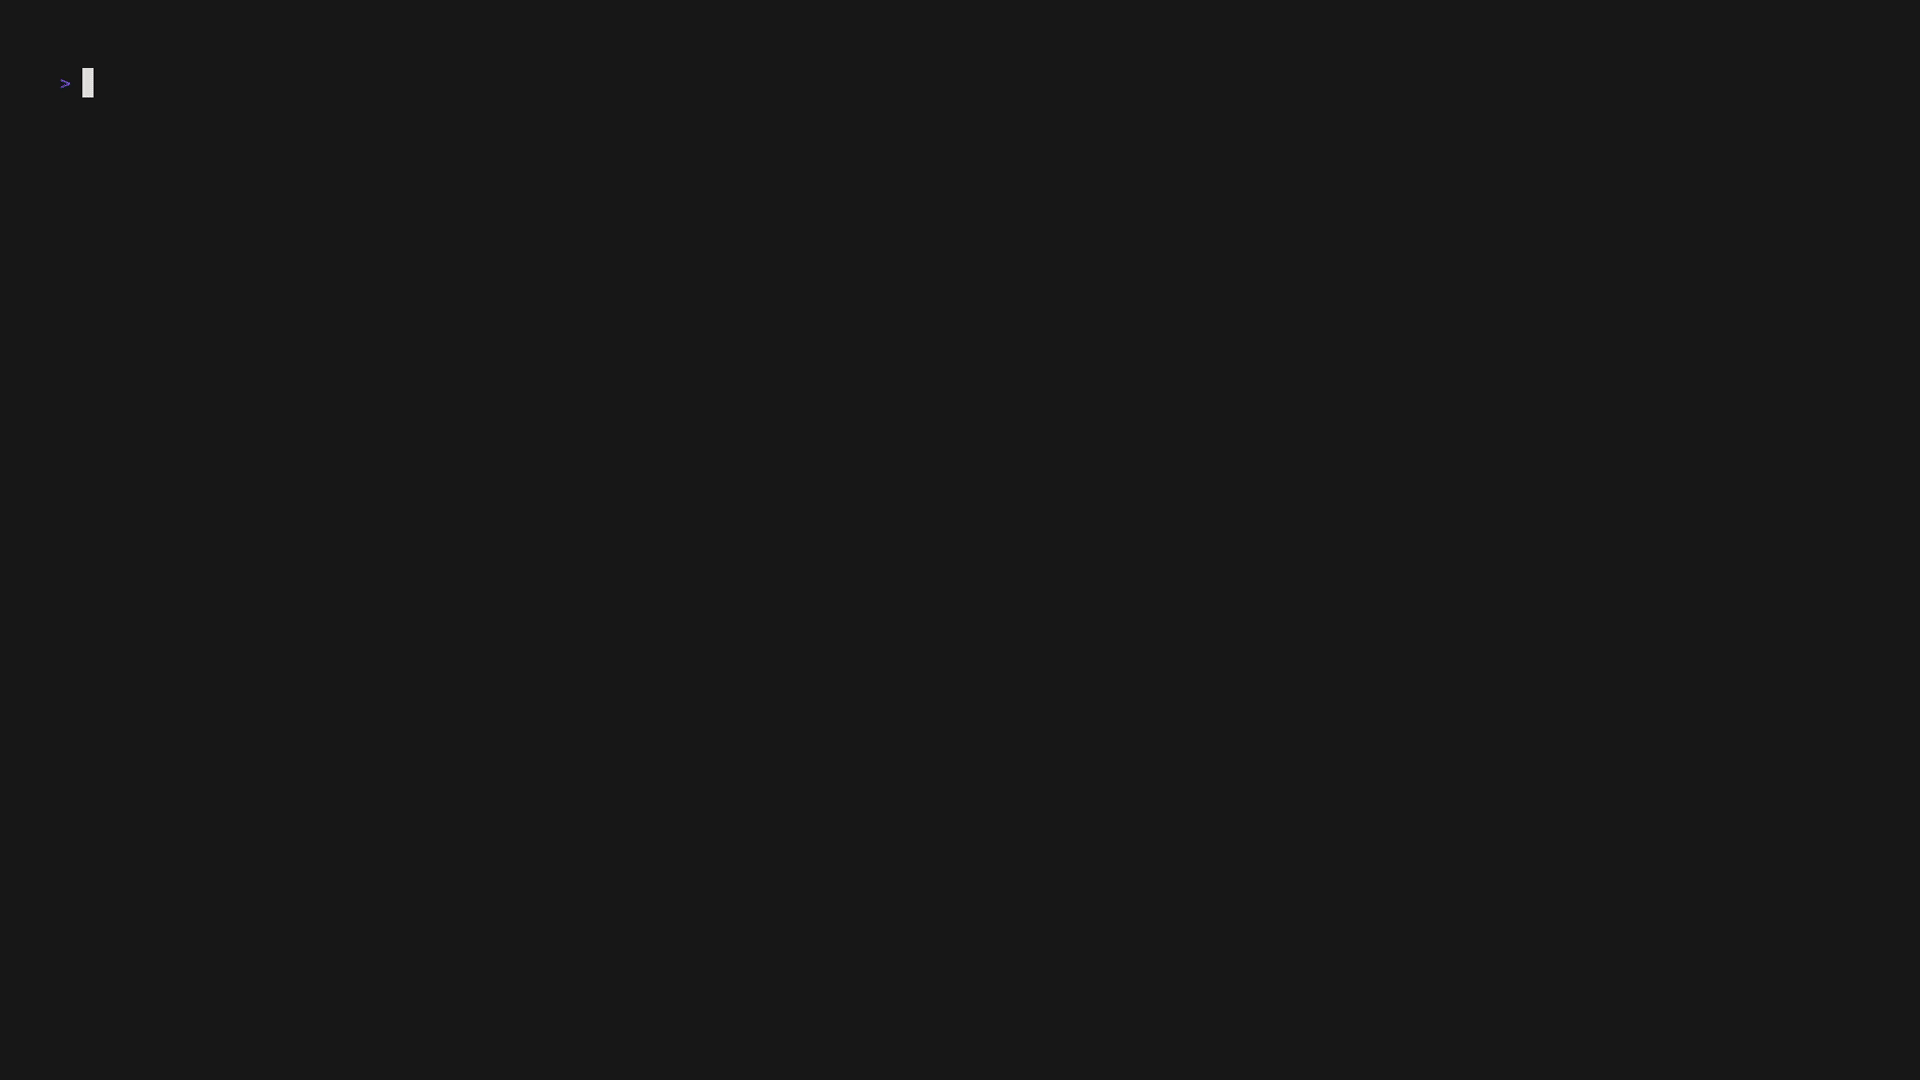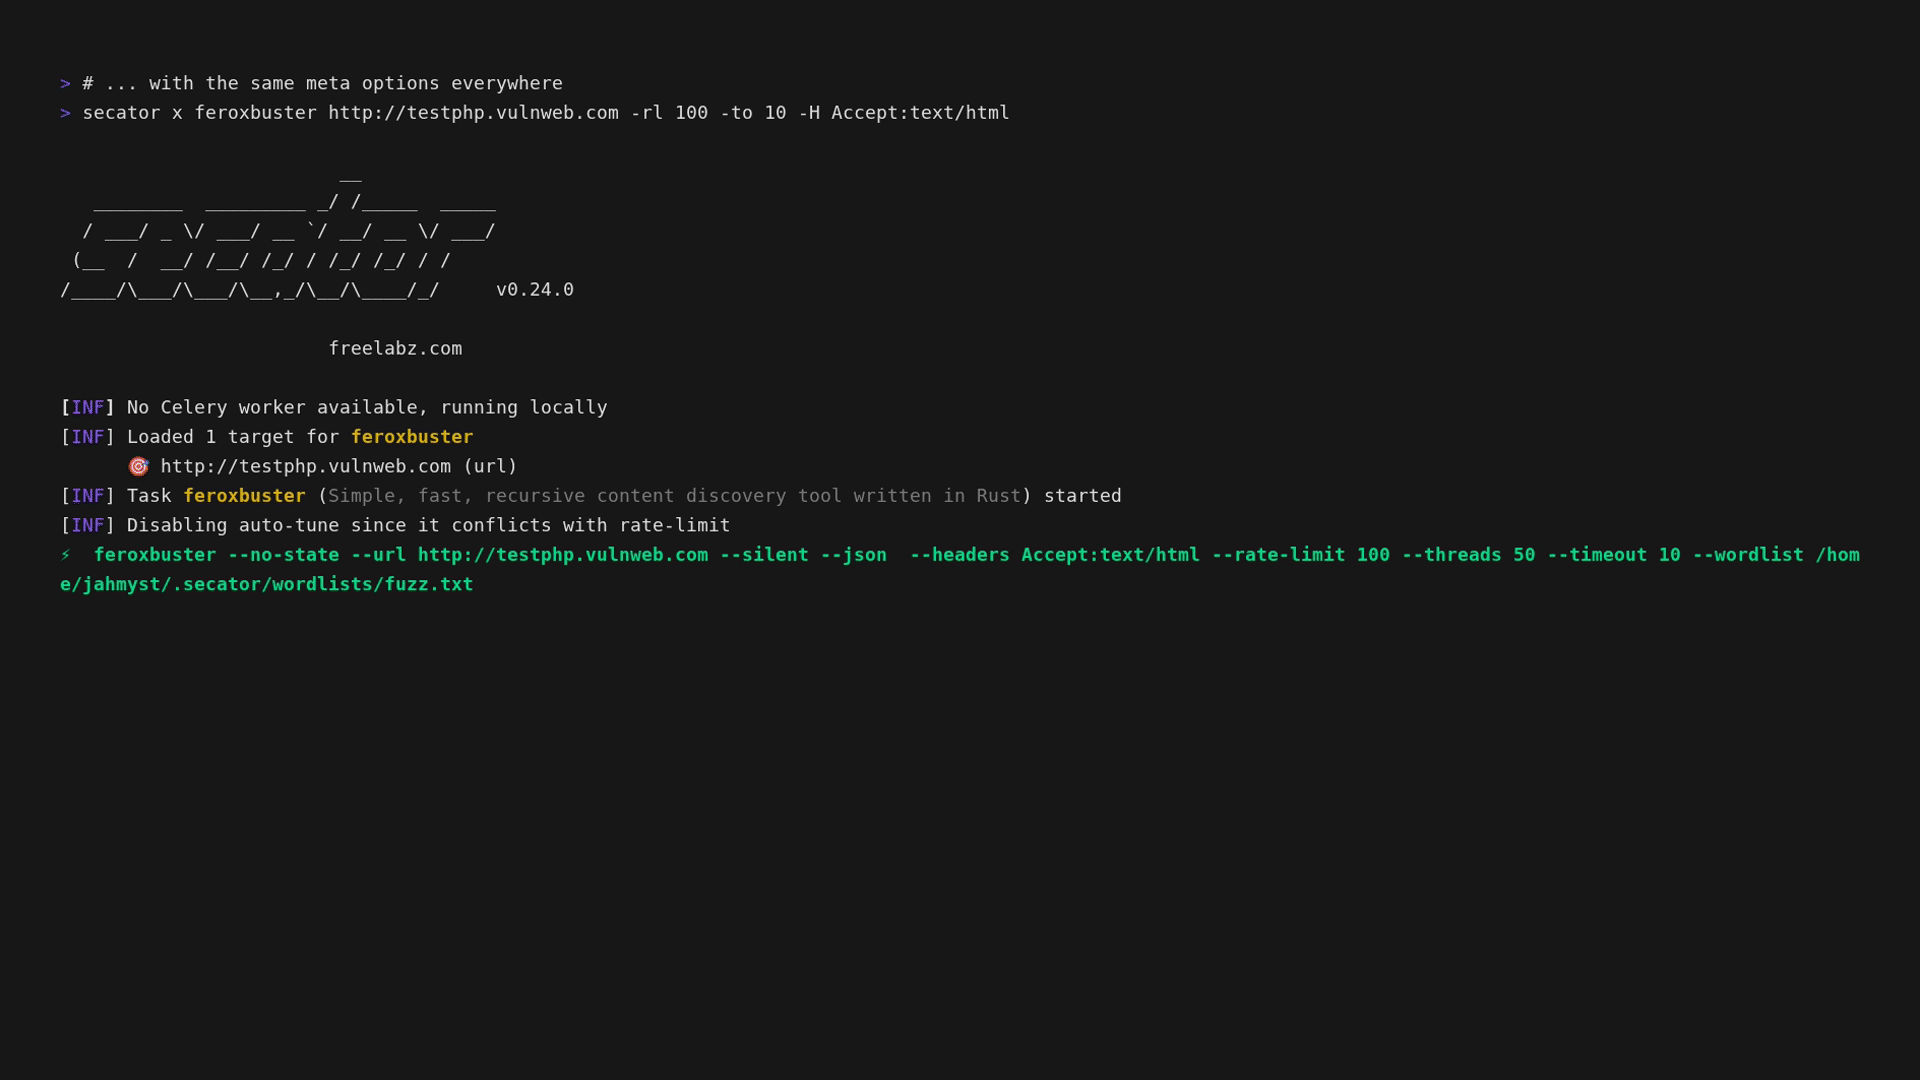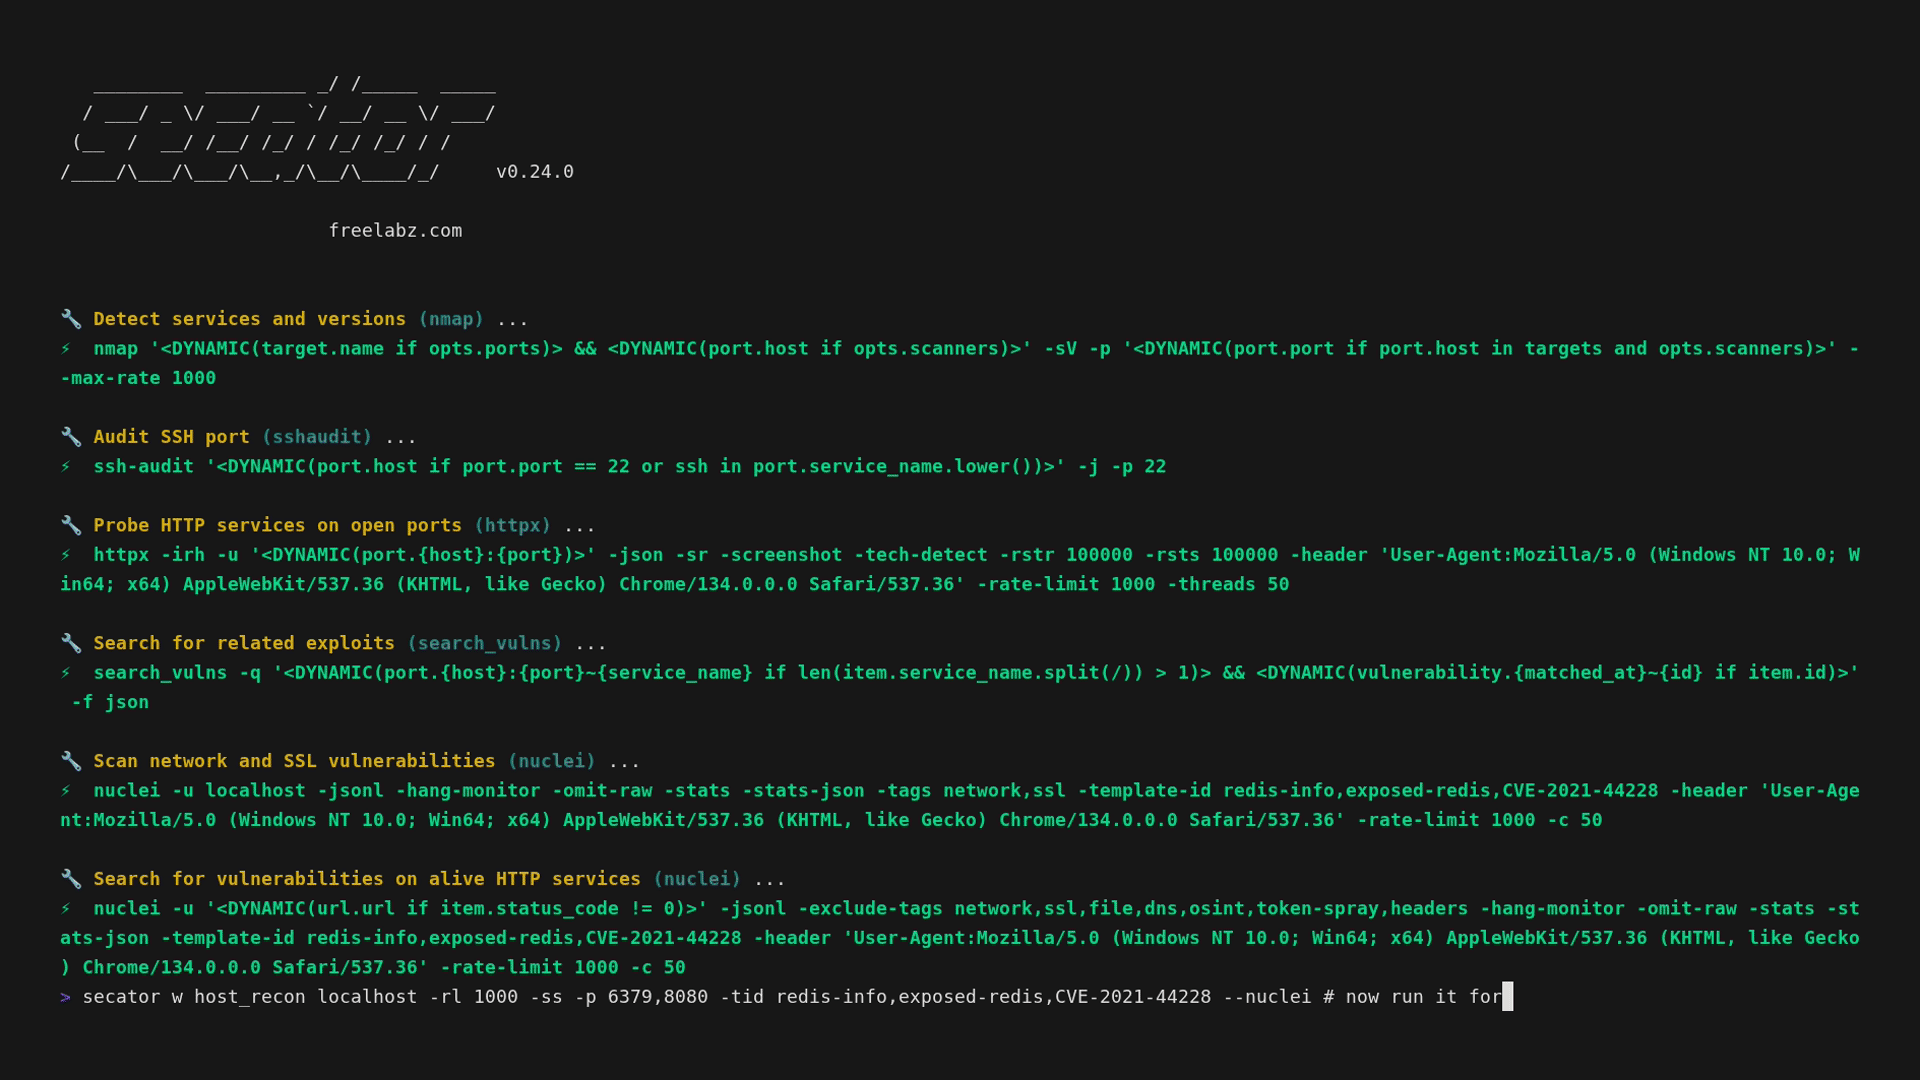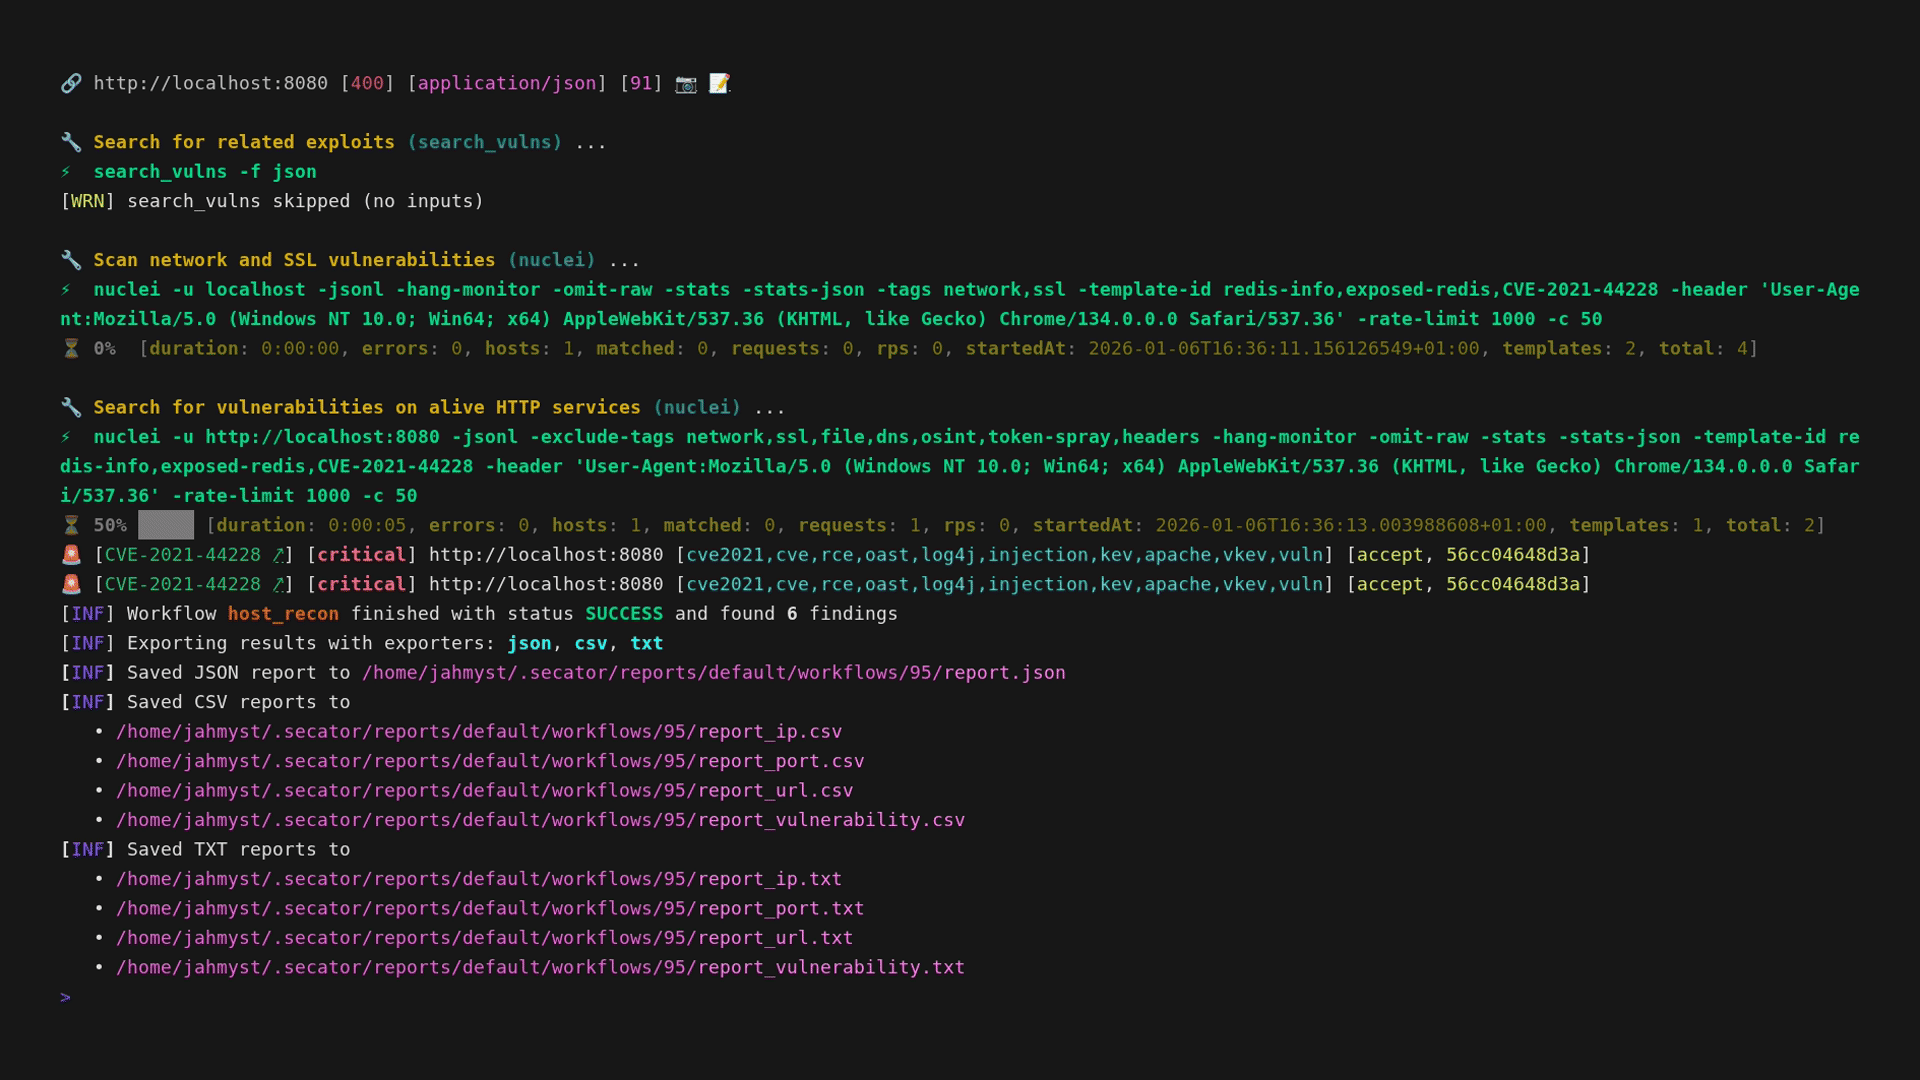
* **Lista curada de comandos**
* **Opciones de entrada unificadas**
* **Esquema de salida unificado**
* **Uso desde CLI y como librería**
* **Opciones distribuidas con Celery**
* **Complejidad desde tareas simples hasta flujos de trabajo complejos**
* **Personalizable**
## Herramientas soportadas
`secator` integra las siguientes herramientas:
<!-- START_TOOLS_TABLE -->
| Nombre | Descripción | Categoría |
|--------|-------------|-----------|
| [arjun](https://github.com/s0md3v/Arjun) | Suite de descubrimiento de parámetros HTTP. | `url/fuzz/params` |
| arp | Muestra la caché ARP del sistema. | `ip/recon` |
| [arpscan](https://github.com/royhills/arp-scan) | Escanea un rango CIDR en busca de hosts activos usando ARP. | `ip/recon` |
| [bbot](https://github.com/blacklanternsecurity/bbot) | Escáner multipropósito. | `vuln/scan` |
| [bup](https://github.com/laluka/bypass-url-parser) | Evitador de 40X. | `url/bypass` |
| [cariddi](https://github.com/edoardottt/cariddi) | Rastrea endpoints, secretos, claves API, extensiones, tokens... | `url/crawl` |
| [dalfox](https://github.com/hahwul/dalfox) | Potente herramienta de escaneo XSS de código abierto. | `url/fuzz` |
| [dirsearch](https://github.com/maurosoria/dirsearch) | Fuerza bruta avanzada de rutas web. | `url/fuzz` |
| [dnsx](https://github.com/projectdiscovery/dnsx) | dnsx es un kit de herramientas DNS rápido y multipropósito diseñado para ejecutar la librería retryabledns. | `dns/fuzz` |
| [feroxbuster](https://github.com/epi052/feroxbuster) | Herramienta de descubrimiento de contenido simple, rápida y recursiva escrita en Rust. | `url/fuzz` |
| [ffuf](https://github.com/ffuf/ffuf) | Fuzzer web rápido escrito en Go. | `url/fuzz` |
| [fping](https://github.com/schweikert/fping) | Envía sondas ICMP echo a hosts de red, similar a ping, pero mucho mejor. | `ip/recon` |
| [gau](https://github.com/lc/gau) | Obtén URLs conocidas de AlienVault's Open Threat Exchange, Wayback Machine, Common Crawl y URLScan. | `pattern/scan` |
| [getasn](https://github.com/Vulnpire/getasn) | Obtén información ASN de una dirección IP. | `ip/probe` |
| [gf](https://github.com/tomnomnom/gf) | Wrapper alrededor de grep, para ayudarte a buscar cosas. | `pattern/scan` |
| [gitleaks](https://github.com/gitleaks/gitleaks) | Herramienta para detectar secretos como contraseñas, claves API y tokens en repositorios git, archivos y stdin. | `secret/scan` |
| [gospider](https://github.com/jaeles-project/gospider) | Spider web rápido escrito en Go. | `url/crawl` |
| [grype](https://github.com/anchore/grype) | Escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos. | `vuln/scan` |
| [h8mail](https://github.com/khast3x/h8mail) | Herramienta de búsqueda de información de correo electrónico y contraseñas. | `user/recon/email` |
| [httpx](https://github.com/projectdiscovery/httpx) | Kit de herramientas HTTP rápido y multipropósito. | `url/probe` |
| [jswhois](https://github.com/jschauma/jswhois) | WHOIS en formato JSON. | `domain/info` |
| [katana](https://github.com/projectdiscovery/katana) | Framework de rastreo y spidering de próxima generación. | `url/crawl` |
| [maigret](https://github.com/soxoj/maigret) | Recopila un dossier sobre una persona por nombre de usuario. | `user/recon/username` |
| [mapcidr](https://github.com/projectdiscovery/mapcidr) | Programa utilitario para realizar múltiples operaciones en rangos de subred/CIDR. | `ip/recon` |
| [msfconsole](https://docs.rapid7.com/metasploit/msf-overview/) | CLI para acceder y trabajar con Metasploit Framework. | `exploit/attack` |
| [naabu](https://github.com/projectdiscovery/naabu) | Herramienta de escaneo de puertos escrita en Go. | `port/scan` |
| [nmap](https://github.com/nmap/nmap) | Network Mapper es una utilidad gratuita y de código abierto para descubrimiento de red y auditoría de seguridad. | `port/scan` |
| [nuclei](https://github.com/projectdiscovery/nuclei) | Escáner de vulnerabilidades rápido y personalizable basado en un DSL simple basado en YAML. | `vuln/scan` |
| [search_vulns](https://github.com/ra1nb0rn/search_vulns) | Busca vulnerabilidades conocidas en software por nombre de producto o CPE. | `vuln/recon` |
| [searchsploit](https://gitlab.com/exploit-database/exploitdb) | Buscador de exploits basado en ExploitDB. | `exploit/recon` |
| [sshaudit](https://github.com/jtesta/ssh-audit) | Auditoría de seguridad del servidor y cliente SSH (banner, intercambio de claves, cifrado, mac, compresión, etc.). | `ssh/audit/security` |
| [subfinder](https://github.com/projectdiscovery/subfinder) | Herramienta rápida de enumeración pasiva de subdominios. | `dns/recon` |
| [testssl](https://github.com/testssl/testssl.sh) | Escáner de seguridad SSL/TLS, incluyendo cifrados, protocolos y fallos criptográficos. | `dns/recon/tls` |
| [trivy](https://github.com/aquasecurity/trivy) | Escáner de seguridad completo y versátil. | `vuln/scan` |
| [trufflehog](https://github.com/trufflesecurity/trufflehog) | Herramienta para encontrar secretos en repositorios git y sistemas de archivos usando TruffleHog. | `secret/scan` |
| [urlfinder](https://github.com/projectdiscovery/urlfinder) | Encuentra URLs en texto. | `pattern/scan` |
| [wafw00f](https://github.com/EnableSecurity/wafw00f) | Herramienta de fingerprinting de cortafuegos de aplicaciones web. | `waf/scan` |
| [whois](https://github.com/mboot-github/WhoisDomain) | La herramienta whois recupera información de registro sobre nombres de dominio y direcciones IP. | |
| [wpprobe](https://github.com/Chocapikk/wpprobe) | Herramienta rápida de enumeración de plugins de WordPress. | `vuln/scan/wordpress` |
| [wpscan](https://github.com/wpscanteam/wpscan) | Escáner de seguridad de WordPress. | `vuln/scan/wordpress` |
| [x8](https://github.com/Sh1Yo/x8) | Suite de descubrimiento de parámetros ocultos escrita en Rust. | `url/fuzz/params` |
| [xurlfind3r](https://github.com/hueristiq/xurlfind3r) | Descubre URLs para un dominio dado de forma simple, pasiva y eficiente. | `url/recon` |
<!-- END_TOOLS_TABLE -->
No dudes en solicitar nuevas herramientas para que sean añadidas abriendo un issue, pero por favor verifica que la herramienta cumpla con nuestros criterios de selección antes de hacerlo. Si no los cumple pero aún así quieres integrarla en `secator`, puedes integrarla (consulta la [guía para desarrolladores](https://docs.freelabz.com/for-developers/writing-custom-tasks)).
## Instalando secator
<details>
<summary>Bash</summary>
```sh
bash -c "$(curl -fsSL https://raw.githubusercontent.com/freelabz/secator/main/scripts/install_universal.sh)"
```
***Nota:** Soporta banderas opcionales `--version`, `--templates`, `--addons` y `--tools` — ejecuta el script con `--help` para detalles.*
</details>
<details>
<summary>Pipx</summary>
```sh
pipx install secator
```
***Nota:** Asegúrate de tener [pipx](https://pipx.pypa.io/stable/installation/) instalado.*
</details>
<details>
<summary>Pip</summary>
```sh
pip install secator
```
</details>
<details>
<summary>Docker</summary>
```sh
docker run -it --rm --net=host -v ~/.secator:/root/.secator freelabz/secator --help
```
El montaje de volumen -v es necesario para guardar todos los reportes de secator en tu máquina host, y --net=host es recomendado para otorgar acceso completo a la red del host.
Puedes crear un alias de este comando para ejecutarlo más fácilmente:
```sh
alias secator="docker run -it --rm --net=host -v ~/.secator:/root/.secator freelabz/secator"
```
Ahora puedes ejecutar secator como si estuviera instalado en baremetal:
```
secator --help
```
</details>
<details>
<summary>Docker Compose</summary>
```sh
git clone https://github.com/freelabz/secator
cd secator
docker-compose up -d
docker-compose exec secator-client secator --help
```
</details>
***Nota:*** Si elegiste los métodos de instalación Docker o Docker Compose, puedes saltarte las siguientes secciones e ir directamente a [Uso](#usage).
## Uso
```sh
secator --help
```
### Ejemplos de uso
Para obtener un cheatsheet completo de lo que puedes hacer con `secator`, por favor lee la salida de:
```sh
secator cheatsheet
```
Ejecuta una tarea de fuzzing (`ffuf`):
```sh
secator x ffuf http://testphp.vulnweb.com/FUZZ
```
Ejecuta un flujo de trabajo de rastreo de URL:
```sh
secator w url_crawl http://testphp.vulnweb.com
```
Ejecuta un escaneo de host:
```sh
secator s host mydomain.com
```
Para listar todas las tareas / flujos de trabajo / escaneos que puedes usar:
```sh
secator x --help
secator w --help
secator s --help
```
Para saber qué lenguajes o herramientas están instalados en tu sistema (junto con su versión):
```sh
secator health
```
### Consultas
`secator` te permite consultar todos los reportes anteriores con el comando `secator query` (o `secator q`), y reutilizar consultas.
`secator q <arg>` resuelve su argumento en tres pasos:
1. **Nombre de consulta guardada** — si `<arg>` coincide con una consulta guardada, se usa su expresión.
2. **Expresión de filtro** — si `<arg>` parece un filtro (contiene `==`, `<`, `~=`, `&&`, …), se pasa directamente.
3. **Lenguaje natural** — de lo contrario, se envía al chat de IA (`secator x ai --mode chat`).
```sh
# Ejecuta expresiones directamente
secator q "vulnerability.tags ~= 'kev' && vulnerability.confidence == 'high'" # vulns KEV (Vulnerabilidades Explotadas Conocidas) + alta confianza
secator q "vulnerability.severity == 'critical' && vulnerability.tags ~= 'exploitable' && vulnerability.confidence == 'high'" # vulns críticas + explotables + alta confianza
secator q "vulnerability.severity_nb < 2 && vulnerability.confidence == 'high'" # vulns gravedad > alta + alta confianza
secator q "exploit.cves ~= 'CVE-2021-44521'" # exploits encontrados para la vuln CVE-2021-44521
secator q "port" -f "{host} {port} {service_name}" | cut -d " " -f2 | sort | uniq -c | sort -nr | head -n 15 # top 15 puertos
secator q "port" -f "{host} {port} {service_name}" | cut -d " " -f3,4,5,6 | awk 'NF > 0' | sort | uniq -c | sort -nr | head -n 15 # top 15 servicios
secator q "technology" -f "{product}/{version}" | sort | uniq -c | sort -nr | head -n 15 # top 15 tecnologías
secator q "port.state == 'open'" -rf scans/23,tasks/10 # solo resultados del escaneo 23 y tarea 10
# Guarda una consulta y ejecútala
secator c set queries.critical_vulns "vulnerability.severity_nb < 2" # guarda una consulta
secator c get queries # lista consultas guardadas
secator q critical_vulns -f "{vulnerability.matched_at}" -ws secator.cloud # ejecuta una consulta guardada en el espacio de trabajo + extrae objetivos
# Haz una pregunta en lenguaje natural (ejecuta la tarea de chat de IA)
secator q "Analiza los datos de mi espacio de trabajo"
```
`secator q` acepta las mismas opciones que `secator r show` (`-o/--output`,
`-d/--time-delta`, `-f/--format`, `-w/-ws/--workspace`, `--driver`, `--dedupe`),
además de `-rf/--report-filter` para limitar la consulta a rutas específicas de runners (el
equivalente del argumento `REPORT_QUERY` de `r show`). En la ruta de chat de IA solo se usan
el espacio de trabajo y el prompt.
### Finalización de shell
`secator` soporta finalización de shell para bash, zsh y fish. Esto proporciona auto-completado para:
- Nombres de tareas (ej., `nmap`, `httpx`, `nuclei`)
- Nombres de flujos de trabajo (ej., `url_crawl`, `subdomain_recon`)
- Nombres de escaneos (ej., `host`, `domain`, `network`)
- Opciones de CLI como `--profiles`, `--workspace`, `--driver`, `--output`
Para instalar la finalización de shell:
**Bash:**
```sh
secator util completion --shell bash --install
source ~/.bashrc
```
**Zsh:**
```sh
secator util completion --shell zsh --install
source ~/.zshrc
```
**Fish:**
```sh
secator util completion --shell fish --install
```
Después de la instalación, puedes usar la finalización con tabulador:
```sh
secator x n<TAB> # completa a nmap, naabu, nuclei, etc.
secator w url_<TAB> # completa a url_crawl, url_fuzz, url_dirsearch, etc.
secator x nmap --profiles ag<TAB> # completa a aggressive
```
## Instalando herramientas
`secator` instala automáticamente las herramientas cuando las usas por primera vez.
Puedes evitar este comportamiento estableciendo `security.autoinstall_commands` a `false` usando `secator config set security.autoinstall_commands false` o `SECATOR_SECURITY_AUTOINSTALL_COMMANDS=0`.
Para instalar todas las herramientas, aún puedes ejecutar:
```sh
secator install tools
```
## Instalando complementos
Hay complementos disponibles para `secator`, consulta [nuestra documentación](https://docs.freelabz.com/getting-started/installation#installing-addons-optional) para más detalles.
Por ejemplo, usar el complemento `mongodb` te permite enviar los resultados del runner a MongoDB.
## Aprende más
Para profundizar con `secator`, echa un vistazo a:
* Nuestra completa [documentación](https://docs.freelabz.com)
* Nuestro [video tutorial](https://youtu.be/-JmUTNWQDTQ?si=qpAClDWMXo2zwUK7) para empezar
* Nuestro [artículo en Medium](https://medium.com/p/09333f3d3682)
* Síguenos en redes sociales: [@freelabz](https://twitter.com/freelabz) en Twitter y [@FreeLabz](https://youtube.com/@FreeLabz) en YouTube
## Estadísticas
<a href="https://star-history.com/#freelabz/secator&Date">
<picture>
<source media="(prefers-color-scheme: dark)" srcset="https://api.star-history.com/svg?repos=freelabz/secator&type=Date&theme=dark" />
<source media="(prefers-color-scheme: light)" srcset="https://api.star-history.com/svg?repos=freelabz/secator&type=Date" />
<img alt="Star History Chart" src="https://api.star-history.com/svg?repos=freelabz/secator&type=Date" />
</picture>
</a>