
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2025-55182 — POC para CVE-2025-55182 | Kitploit
Herramientas/GitHubGitHub/fomovet/cve-2025-55182
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFAprendizaje y EducaciónHerramienta de Acceso RemotoDesarrollo de PayloadsLabs y Práctica
GitHubfomovet/cve-2025-55182

cve-2025-55182

POC para CVE-2025-55182

Ver Repositorio
39hace 5 mesesAún no revisado
Compartir

🛡️ React2Shell CTF 🚀

Security React Education

Sitio Web CTF

Bienvenido a React2Shell-CTF, un entorno Dockerizado diseñado para practicar la explotación de React2Shell (CVE-2025-55182).

React2Shell es una vulnerabilidad crítica que afecta a aplicaciones basadas en React. Este repositorio proporciona un desafío Capture The Flag (CTF) seguro y desplegable localmente para ayudarte a entender y mitigar esta falla. ¿Puedes obtener una Reverse Shell? 🐚


ℹ️ Información de la Vulnerabilidad

Para una explicación técnica completa de CVE-2025-55182, visita el sitio web informativo oficial:

👉 react2shell.com 👈


⚠️ Descargo de Responsabilidad

¡IMPORTANTE! LEA ANTES DE CONTINUAR

Este proyecto está creado estrictamente con fines educativos y de aprendizaje.

  • 🚫 No condonamos ni promovemos actividades ilegales.
  • 🎓 El objetivo es proporcionar un entorno seguro para que desarrolladores y profesionales de seguridad entiendan cómo funciona esta vulnerabilidad.
  • 🛡️ La mejor manera de protegerse es entendiendo la vulnerabilidad.

Usar este material para atacar objetivos sin consentimiento mutuo previo es ilegal.


Solución y Guía 📚

¿Atascado? Consulta las guías paso a paso (¡ahora con Payload nativo de Node.js!):

  • 📄 Guía en Inglés (WALKTHROUGH_EN.md)
  • 📄 Guía en Español (WALKTHROUGH_ES.md)

🔍 Cómo Funciona el Exploit

La vulnerabilidad (CVE-2025-55182) existe en cómo el deserializador de los Componentes del Servidor React maneja propiedades específicas de objetos.
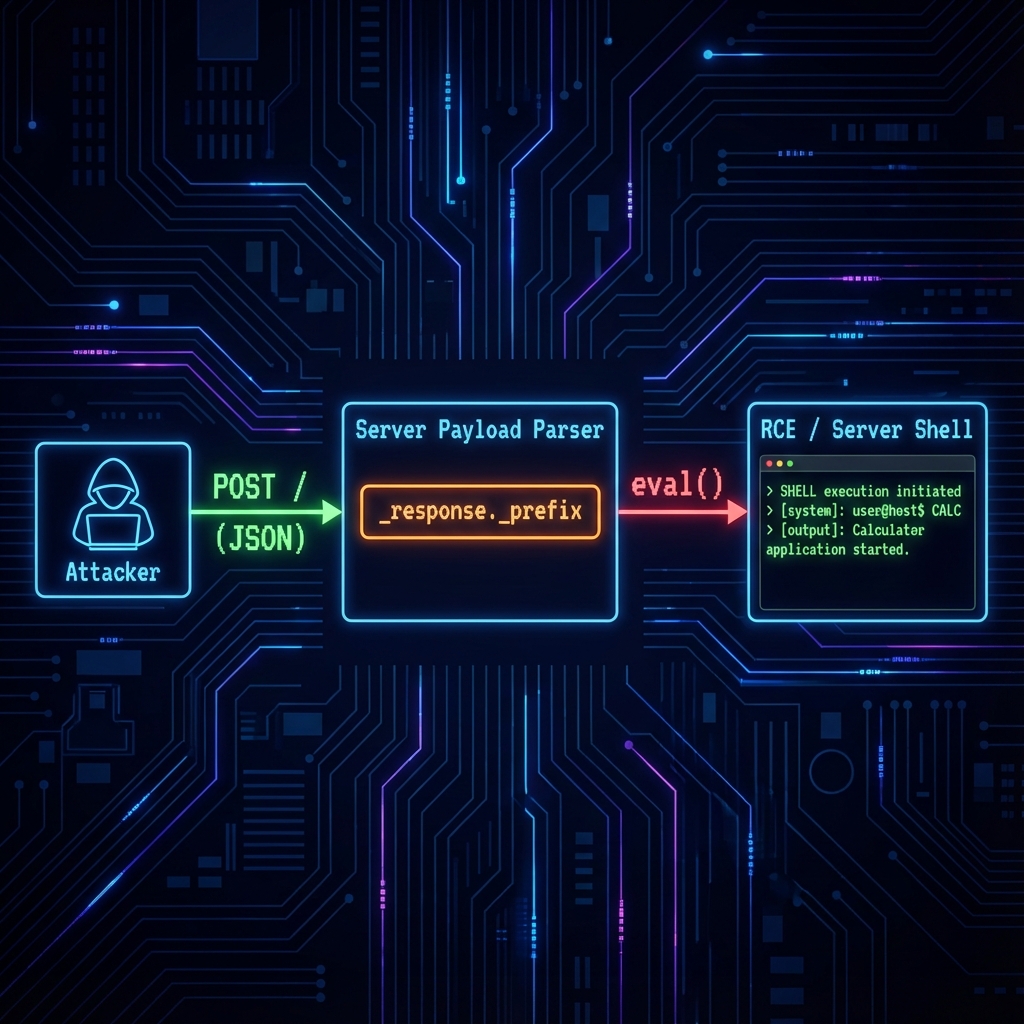
Lógica del Payload

  1. Inyección: El atacante envía un payload JSON malicioso a través de una solicitud POST Multipart.
  2. Deserialización: El servidor analiza el JSON.
  3. Gadget de Propiedad: La propiedad _response._prefix es malinterpretada por el servidor. En lugar de tratarla como datos, el servidor la evalúa como código.
  4. RCE: Este eval() permite la ejecución arbitraria de Javascript, lo que lleva a la Ejecución Remota de Código (RCE) y al compromiso total del sistema.

⚙️ Instalación Local

Requisitos Previos

  • Docker y Docker Compose

Lanzamiento

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

Nota: Usa --build para asegurar que netcat esté instalado para el desafío de Reverse Shell!

El desafío estará disponible en: http://localhost:5555

🎯 El Desafío

  1. Analiza el código server.js.
  2. Crea un payload para ejecutar código.
  3. Bonus: ¿Puedes obtener una Reverse Shell? 🐚

¡Feliz Hacking! 🕵️‍♂️


Creado por @yz9yt 🐦

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







