
Freeway para pruebas de penetración en redes
Lea el artículo sobre Freeway, ahora en
Medium
[!NOTE]
¡El usuario ya no será solicitado a aceptar el EULA!
Por lo tanto, al descargar el software, el usuario acepta automáticamente seguir todas las pautas especificadas en la sección EULA a continuación.
1. Resumen
Freeway es una herramienta basada en Python y Scapy para la penetración WiFi que tiene como objetivo ayudar a hackers éticos y pentesters a desarrollar sus habilidades y conocimientos en la auditoría y seguridad de redes domésticas o empresariales.
2. Características
- Monitor de Paquetes IEEE 802.11
- Ataque de Desautenticación
- Inundación de Balizas
- Fuzzer de Paquetes
- Auditoría de Red
- Cambiador de Canales
- Gemelo Malvado
- Creador de Paquetes
- Arsenal
La descripción de las características se puede encontrar en la Sección 6
3. Preparación
Es necesario tener:
- Un adaptador de red que soporte modo monitor e inyección de tramas.
- Un sistema operativo que ejecute una distribución Linux.
- Python 3+ instalado.
Opcionalmente, instale los paquetes Scapy y Rich para Python si no se instala a través de pip (ver Sección 4)
4. Configuración
Opción A: Instalar vía PyPi (RECOMENDADO)
$ sudo pip install 3way
Opción B: Instalar o ejecutar manualmente
Primero, clone el repositorio:
git clone https://github.com/FLOCK4H/Freeway
Navegue al repositorio clonado:
cd Freeway
Opción 1: Instalar dependencias, carpetas y Freeway. (RECOMENDADO)
Esto permitirá iniciar la herramienta desde cualquier lugar
sudo pip install .
Opción 2: Ejecutar sin instalación usando Python.
Debe ejecutarse desde el directorio /Freeway
sudo pip install scapy rich
sudo python Freeway
5. Uso
Esta herramienta viene con su propia interfaz de línea de comandos (CLI) y se puede ejecutar sin especificar argumentos adicionales.
Haga clic para expandir el uso de la CLI
sudo Freeway
Siga el mensaje para seleccionar el adaptador de red (ver Sección 3):
[!TIP}
Estas capturas de pantalla muestran Freeway en su primera iteración, no reflejan cómo se ve el software ahora y cambiarán en el futuro.
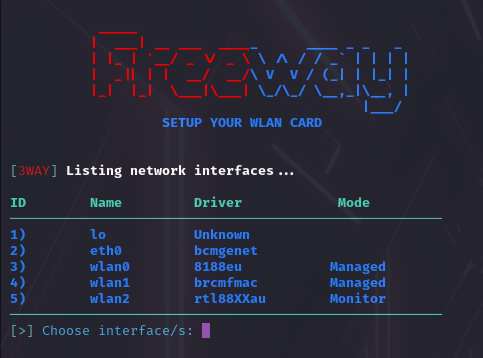
Seleccione la característica y los parámetros:


Y con los argumentos adicionales, para omitir la CLI parcial o completamente.
Haga clic para expandir el uso de los argumentos
sudo Freeway -i wlan2 -a monitor -p 1,2,a
'-p' no es necesario con '-a', por ejemplo, esto solicitará parámetros para especificar en la CLI:
sudo Freeway -i wlan2 -a deauth
Todos los argumentos, acciones y parámetros:
Argumentos:
-h, --help     Muestra el mensaje de ayuda.

-i, --inf      Especifica la interfaz WLAN (ej., wlan0, wlan1).

-a, --action   Número de acción o alias (ej., 1 o monitor).

-p, --params   Identificadores de parámetros (ej., 1,2,a o 3rtv, depende de la acción).

Acciones:
1 or monitor,
2 or deauth,
3 or beacon_spam,
4 or fuzzer,
5 or audit,
6 or hopper,
7 or eviltwin
8 or packet_crafter,
9 or arsenal
Los parámetros deben proporcionarse en el mismo formato que en la CLI, específicos para cada acción.
Para listar todos los parámetros de una acción determinada, simplemente proporcione el argumento -a sin -p.
6. Detalles
- Monitor de Paquetes - Captura los paquetes WiFi en el aire, los analiza y devuelve el resultado en la pantalla curses de Python. Captura SSIDs, MACs, Clientes, Tiempo de actividad, Canal, Señal (dBm), Cifrado y resuelve el fabricante. Captura PMKIDs en formato crackeable por hashcat, y Handshakes de 4 vías, así como otros paquetes EAPOL. Registra la sesión capturada en la carpeta /caps o cada paquete capturado si se seleccionó Guardar salida.
- Ataque de Desautenticación (Deauthing) - Desconecta un dispositivo de la red enviando un paquete que contiene la dirección del AP1, la dirección del dispositivo (o broadcast para Mass Deauthing) y la trama de desautenticación con un motivo de expulsión del/los cliente(s). En el caso de que una dirección de dispositivo sea una dirección broadcast, el AP desconectará en la mayoría de los casos todos los clientes a la vez. Freeway crea un hilo separado para cada AP o cliente encontrado para hacer que el deauthing sea máximamente eficiente.
- Ataque de Inundación de Balizas - Inunda los escáneres WiFi cercanos con APs falsos o malformados. Puede causar que los dispositivos que buscan WiFi se comporten de manera anormal (ej., fallar, congelarse, agotar la batería o funcionar más lento) e interrumpir el tráfico de red cercano. El usuario puede especificar su propia lista de SSID, usar la predeterminada y generar paquetes de baliza correctos (pero aleatorios) o malformados.
- Fuzzer de Paquetes - El fuzzing es una técnica de evaluación de vulnerabilidades de red mediante el envío de una amplia gama de datos malformados o semi-aleatorios a las interfaces de red y la observación de las respuestas. Freeway cubre: Reenviar paquetes capturados (RX&TX2), Spam de solicitudes CTS/RTS o Probe y Inundar un AP con tramas de Autenticación o Asociación. Los dispositivos que capturen paquetes fuzzados se comportarán de manera diferente dependiendo del nivel de vulnerabilidad del receptor (¡USAR CON PRECAUCIÓN!).
- Auditoría de Red - Recopila toda la información posible sobre una red específica y la devuelve en la vista curses. Rastrea la señal de todos los clientes y la última actividad, así como resuelve el fabricante.
- Cambiador de Canales - Cambia el canal actual del adaptador de red. Útil para hacer que ataques específicos sean más exitosos.
- Gemelo Malvado - Hospeda un Punto de Acceso legítimo con Portal Cautivo, este AP 'legítimo' solicita al usuario credenciales de inicio de sesión/bancarias, o descargar malware. Primero, se crea un AP normal, la mayoría de las veces con un ESSID y MAC de una red existente. Luego, hospedamos nuestro portal cautivo (ej., sitio web de inicio de sesión), un servidor web normal, que redirige a los usuarios a nuestro
index.html mientras intentan asociarse con la red que suplantamos.
- Creador de Paquetes - Permite construir tramas .11 adecuadas, modificarlas con valores personalizados y enviarlas al aire usando múltiples interfaces en un número personalizado de hilos. Útil para entrega rápida de paquetes, actividades educativas o penetración multihilo/multinodo. Todo encapsulado en una interfaz amigable con escritura paso a paso.
- Arsenal - Permite incluir y gestionar scripts de usuario dentro de la aplicación, tiene
CSA Spam que es nuevo.
1Puntos de Acceso
2Transmitir y recibir al mismo tiempo
7. Desinstalación

 flock4h/freeway

