
 filipi86/cve-2024-6387-vulnerability-checker
Este script de Python verifica la vulnerabilidad CVE-2024-6387 en servidores OpenSSH. Soporta múltiples direcciones IP, URL, rangos CIDR y puertos. El script también puede leer direcciones desde un archivo.

Este script de Python está diseñado para comprobar servidores SSH en busca de la vulnerabilidad CVE-2024-6387, específicamente dirigida al recién descubierto regreSSHion, asociado con versiones específicas de OpenSSH. La herramienta admite múltiples direcciones IP, URLs, rangos CIDR y puertos, y también puede leer direcciones desde un archivo. Los resultados se muestran de forma categorizada y con códigos de color para una mejor legibilidad.
Para ejecutar el script con múltiples IPs, URLs o rangos CIDR directamente desde la línea de comandos:
python3 CVE-2024-6387-Vulnerability-Checker.py <addresses> -p <ports> -t <timeout>
addresses: Direcciones IP, URLs o rangos CIDR a comprobar (separados por espacios).
-p, --ports: Lista separada por comas de números de puerto para SSH (predeterminado: 22).
-t, --timeout: Tiempo de espera de conexión en segundos (predeterminado: 5.0).
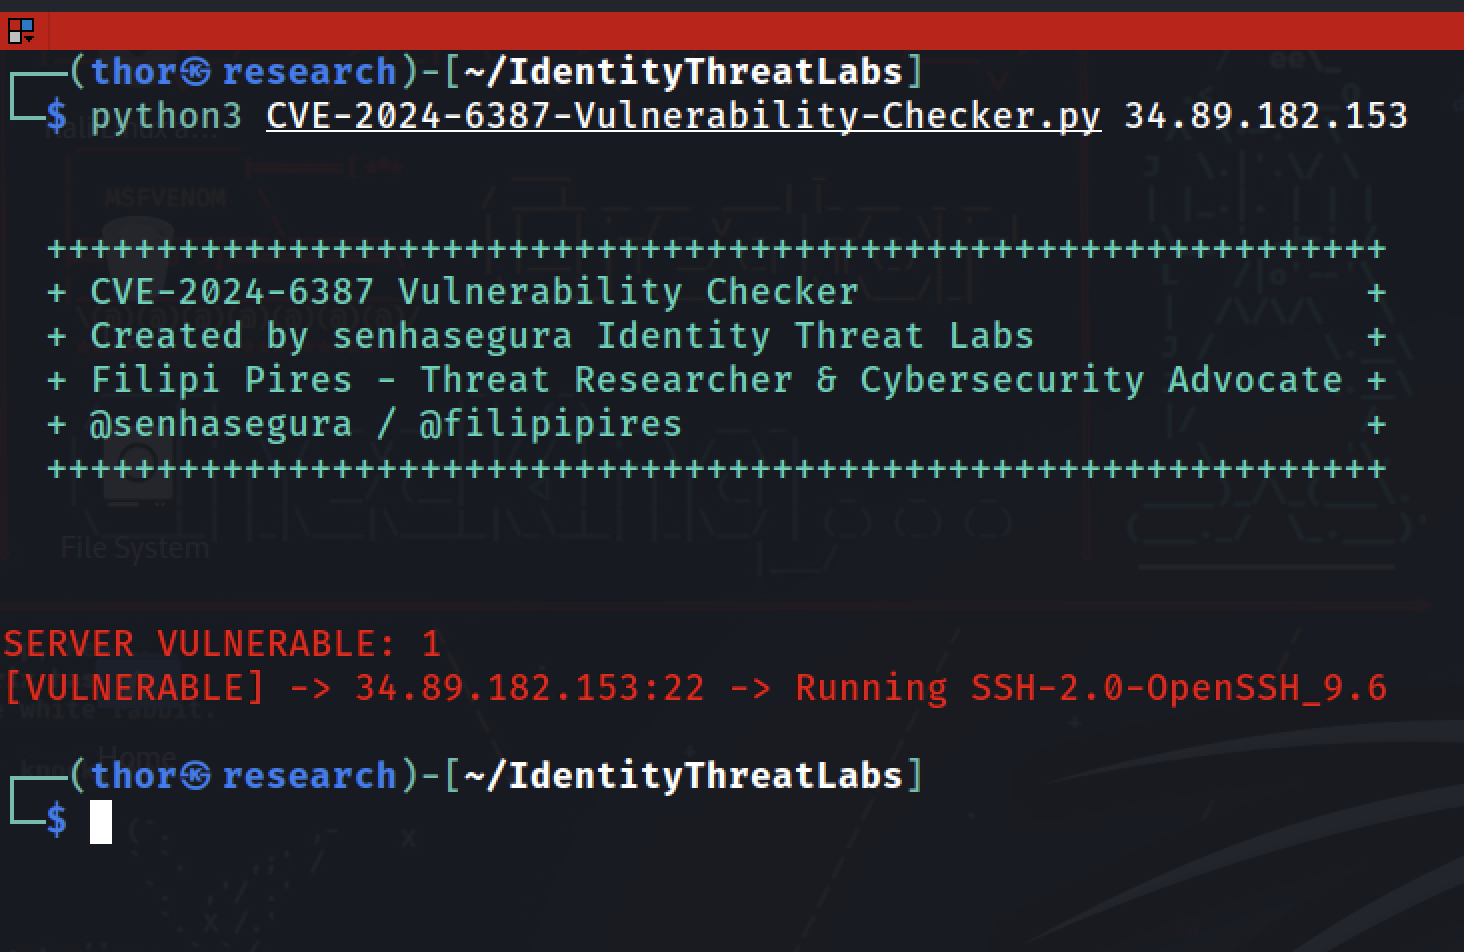
Para ejecutar el script con direcciones especificadas en un archivo:
python3 CVE-2024-6387-Vulnerability-Checker.py -f <filename> -p <ports> -t <timeout>

Para comprobar múltiples IPs, URLs o rangos CIDR directamente desde la línea de comandos:
python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0
Ejemplo de archivo addresses.txt:
192.168.1.1
example.com
192.168.1.0/24
1. Haga un fork del repositorio: Haga clic en el botón "Fork" en la parte superior derecha de esta página.
2. Clone su fork: Clone su repositorio bifurcado a su máquina local:
git clone https://github.com/YOUR_USERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker
3. Cree una rama: Cree una nueva rama para su característica o corrección de errores.
git checkout -b my-feature-branch
4. Haga cambios: Realice sus cambios en el código.
5. Confirme sus cambios: Confirme sus cambios con un mensaje de commit descriptivo.
git add .
git commit -m "Description of the changes"
6. Suba su rama: Suba su rama a su repositorio bifurcado.
git push origin my-feature-branch
7. Cree un Pull Request: Vaya al repositorio original en GitHub y haga clic en "New Pull Request". Seleccione su rama del menú desplegable de comparación y envíe su pull request.
[09 de julio de 2024]
Qualys's Blog - regreSSHion: Remote Unauthenticated Code Execution Vulnerability in OpenSSH server
