Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ethancunt/cve-2022-45599
Ataques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticación
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Compartir

Prueba de concepto para CVE-2022-45599: vulnerabilidad de manipulación de tipos en PHP en el archivo login.php del router Aztech WMB250AC que permite eludir la autenticación de administrador mediante hashes MD5 manipulados.

Ver Repositorio
29hace 3 añosAún no revisado

CVE-2022-45599

URL de CVE:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Reportado por:TanYeeTat
Producto:Aztech WMB250AC Wireless Mesh Routers
Firmware afectado:Lanzamiento 2020 (topaz-linux.lzma.img)
Descarga de firmware:código cerrado

aztech-wmb250ac

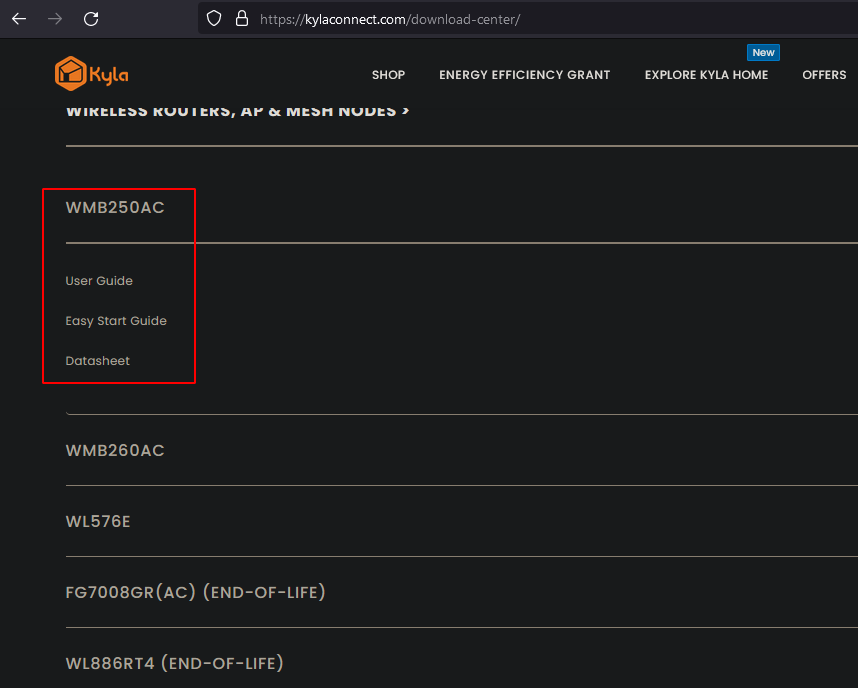
product-aztech-kylaconnect-site

Manual del producto: https://kylaconnect.com/download-center/

La vulnerabilidad fue reportada al equipo de seguridad de Aztech a través de [email protected] el 7 de junio de 2022, sin respuesta hasta el 21 de febrero de 2023

  • Divulgación de vulnerabilidad de Kylaconnect

Detalles de la vulnerabilidad

Existe una vulnerabilidad de Type Juggling de PHP en la página web login.php en el puerto 80, en el campo de autenticación password, que permite a un atacante autenticarse sin conocer la contraseña del administrador. Sin embargo, esto tiene una probabilidad muy baja de ocurrir, ya que la contraseña del administrador con hash MD5 debe comenzar con 0e y estar seguida de números. A continuación se proporciona una lista exhaustiva de contraseñas en texto plano y sus hashes MD5 correspondientes que son susceptibles a un ataque de Type Juggling de PHP, junto con un blog de referencia que lo explica en detalle.

Lista de Type Juggling MD5

Blog de Whitehatsec sobre Hashes Mágicos

TLDR: El código fuente de PHP en login.php que maneja las comprobaciones de autenticación se realiza con Comparación Débil (==, dos signos igual), en lugar de usar una Comparación Estricta (===, tres signos igual).

login-php-loose-comparison

Prueba de Concepto

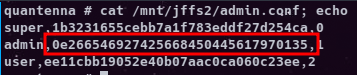
  1. Configure la contraseña del usuario administrador para que sea un valor en texto plano que, al ser hasheado con MD5, resulte en que comience con 0e y esté seguido de números

    • p. ej., Texto plano: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    Nota: un hash inválido de 0e123456789012345678901234567890 también funcionará

  2. Autentíquese como el usuario administrador en el servicio web con el nombre de usuario admin y cualquier contraseña en texto plano que se encuentre en la Lista de Type Juggling MD5 (p. ej., 240610708)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →