 errorfiathck/moveit-exploit
un exploit de POC para CVE-2023-34362 que afecta a MOVEit Transfer

un exploit de prueba de concepto (POC) para CVE-2023-34362 que afecta a MOVEit Transfer
Nota: Este proyecto está finalizado...
Nuestra página de Instagram
.
Nuestro canal de YouTube
.
Nuestra página de Twitter
POC para CVE-2023-34362 que afecta a MOVEit Transfer
Este software ha sido creado únicamente con fines de investigación académica y para el desarrollo de técnicas defensivas efectivas, y no está destinado a ser utilizado para atacar sistemas excepto cuando se esté explícitamente autorizado. Los mantenedores del proyecto no son responsables por el uso indebido del software. Úselo de forma responsable.
Este POC abusa de una inyección SQL para obtener un token de acceso de API de administrador del sistema y luego utiliza ese acceso para abusar de una llamada de deserialización y obtener ejecución remota de código.
Este POC necesita conectarse a un endpoint de proveedor de identidad que aloje certificados RS256 válidos para falsificar tokens de usuario arbitrarios. De forma predeterminada, este POC utiliza nuestro endpoint IDP alojado en AWS.
Por defecto, el exploit escribe un archivo en C:\Windows\Temp\message.txt. Se pueden generar cargas útiles alternativas utilizando el proyecto ysoserial.net.
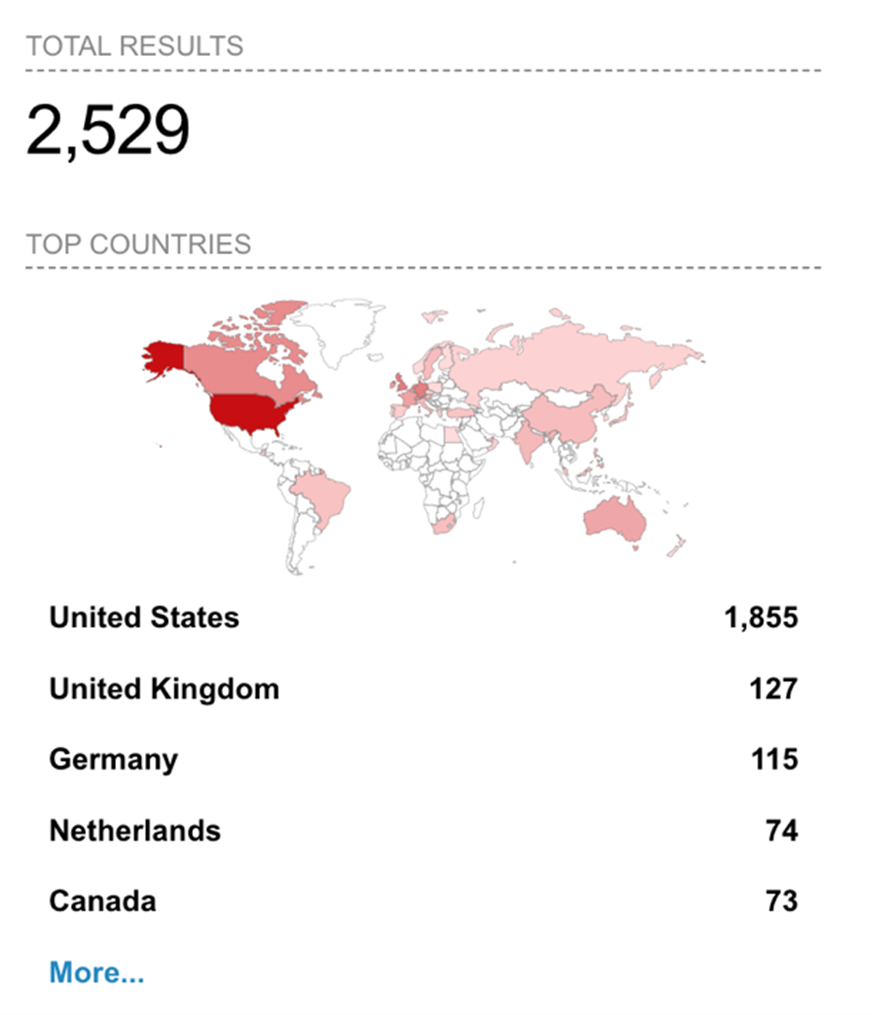
MOVEit Transfer es una popular solución de transferencia segura de archivos desarrollada por Progress, una subsidiaria de Ipswitch. Actualmente, según Shodan, hay más de 2500 servidores MOVEit Transfer accesibles desde internet.
El 31 de mayo de 2023, Progress publicó un aviso de seguridad que afecta a las versiones 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5), 2023.0.1 (15.0.1).
La vulnerabilidad se clasifica como una inyección SQL que permite a un usuario no autenticado acceder a las bases de datos de MOVEit, lo que potencialmente resulta en ejecución de código arbitrario y exfiltración de datos.
La cadena de ataque comienza con una inyección SQL que recupera credenciales administrativas, permitiendo la carga sin restricciones de archivos que los atacantes pueden usar para instalar una puerta trasera en el servidor.
El viernes 1 de junio de 2023, el CVE se agregó a la lista de Vulnerabilidades Explotadas Conocidas de CISA (KEV), lo que indica que se trata de una vulnerabilidad crítica y actualmente está siendo explotada activamente.
No se ha publicado una prueba de concepto (PoC). Sin embargo, después de una investigación adicional, el equipo de Investigación de Amenazas de Imperva creó reglas de mitigación efectivas y dedicadas para esta vulnerabilidad con el fin de fortalecer la mitigación incorporada existente contra ataques de inyección SQL que ya habían detectado el ataque. CVE-2023-34362 es mitigado tanto por Imperva Cloud WAF, WAF Gateway como por RASP.
En los últimos días, el equipo de Investigación de Amenazas de Imperva observó miles de intentos de explotación, todos frustrados con éxito por Imperva Cloud WAF e Imperva WAF Gateway (WAF administrado por el cliente). La mayoría de los intentos de explotación fueron realizados por herramientas de hacking automatizadas escritas en varios lenguajes de scripting, como Python a través del módulo requests y Bash a través de la herramienta CURL. Los principales sectores atacados por este CVE son los servicios financieros y la atención médica.
El equipo de Investigación de Amenazas de Imperva observó intentos de explotación provenientes de estas IPs:
51[.]158[.]122[.]21
51[.]15[.]218[.]116
196[.]112[.]216[.]184
67[.]220[.]86[.]236
51[.]15[.]199[.]148
158[.]247[.]208[.]44
50[.]19[.]142[.]233
También es importante tener en cuenta que estas IPs tenían una puntuación de riesgo alta según el mecanismo de Reputación de IP de Imperva. Esto sugiere que las IPs estaban participando activamente en actividades maliciosas en los últimos días.
Como siempre, el equipo de Investigación de Amenazas de Imperva está monitoreando de cerca la situación y proporcionará actualizaciones a medida que surja nueva información.
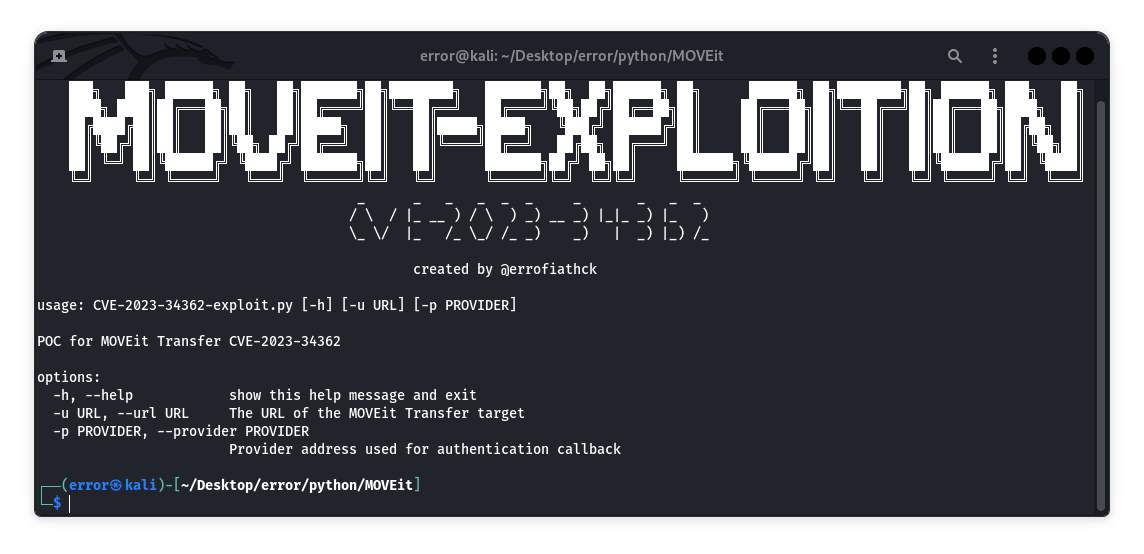
un exploit de prueba de concepto (POC) para CVE-2023-34362 que afecta a MOVEit Transfer
Aunque fui el principal desarrollador de este proyecto, este proyecto no podría haber comenzado sin la ayuda de estos proyectos de código abierto, un agradecimiento especial a:
Este es un ejemplo de cómo puedes dar instrucciones para configurar tu proyecto localmente. Para obtener una copia local en funcionamiento, sigue estos sencillos pasos de ejemplo.
Este programa no tiene requisitos previos
git clone https://github.com/errorfiathck/MOVEit-Exploit.git
cd MOVEit-Exploit
python3 CVE-2023-34362.py https://127.0.0.1
[*] Getting sysadmin access token
[*] Got access token
[*] Getting FolderID
[*] Got FolderID: 963611079
[*] Starting file upload
[*] Got FileID: 965943963
[*] Injecting the payload
[*] Payload injected
[*] Triggering payload via resume call
[+] Triggered the payload!
[*] Deleting uploaded file
